Die 10 besten GRC-Werkzeuge und -Plattformen im Test für 2026
10 Auswahl der besten GRC-Tools


GRC-Tools unterstützen Unternehmen dabei, Governance-, Risiko- und Compliance-Prozesse auf einer zentralen Plattform zu verwalten. Darüber hinaus vereinfachen diese Tools die Richtlinienverwaltung, Risikobewertung und regulatorische Berichterstattung und verringern so das Risiko von Verstößen und fehlgeschlagenen Audits.
Auf Grundlage meiner Erfahrung mit Governance- und Organisationstools habe ich mehrere GRC-Plattformen getestet, um zu sehen, wie gut sie funktionsübergreifende Teams unterstützen, die Dokumentation vereinfachen und Kontrollen automatisieren. Ich habe die Tools hinsichtlich Benutzerfreundlichkeit, Integrationen und ihrer Übereinstimmung mit realen regulatorischen Rahmenwerken verglichen.
Nachfolgend finden Sie meine besten Empfehlungen auf Grundlage praktischer Tests. Jedes aufgeführte GRC-Tool zeichnet sich durch bestimmte Funktionen oder Stärken aus, sodass Sie das für die Anforderungen Ihres Unternehmens am besten geeignete Tool identifizieren können.
Warum Sie unseren Software-Empfehlungen vertrauen können
Unser Team testet und bewertet Software seit 2012. Als Projektmanager wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet. Zudem greifen wir auf Erkenntnisse von Branchenvordenkern und praktizierenden Projektmanagement-Experten zurück.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
Vergleichstabelle der GRC-Tools
Diese Vergleichstabelle fasst die Preisinformationen meiner besten GRC-Tool-Empfehlungen zusammen:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für Enterprise-Risikomanagement geeignet | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 2 | Am besten geeignet für das Risikomanagement bei Drittanbietern | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 3 | Am besten geeignet für globale Datenschutz-Compliance | Kostenloser Tarif verfügbar | Ab $40/Monat | Website | |
| 4 | Am besten für integrierte Leistung | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 5 | Am besten geeignet für umfassende Compliance-Berichte | 30-tägige kostenlose Testversion | Preis auf Anfrage | Website | |
| 6 | Am besten für Team-Abstimmung | Kostenlose Testphase | Ab $5/Nutzer/Monat | Website | |
| 7 | Am besten geeignet für mittelständische und große Unternehmen | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 8 | Bestes Tool für GRC-Automatisierung | Kostenlose Demo | Individuelle Preisgestaltung auf Anfrage erhältlich | Website | |
| 9 | Am besten für Abhängigkeitsvisualisierung geeignet | Kostenlose Demo verfügbar | Individuelle Preisgestaltung | Website | |
| 10 | Bestes Tool für GRC-Bewertungen | Kostenlose Demo | Ab $100.000 einmalige Lizenzgebühr | Website |

Bewertungen der besten GRC-Tools
In diesen kurzen Beschreibungen erfahren Sie mehr über die wichtigsten Funktionen der beliebtesten Compliance-Software sowie über Preise und Screenshots.
Am besten für Enterprise-Risikomanagement geeignet
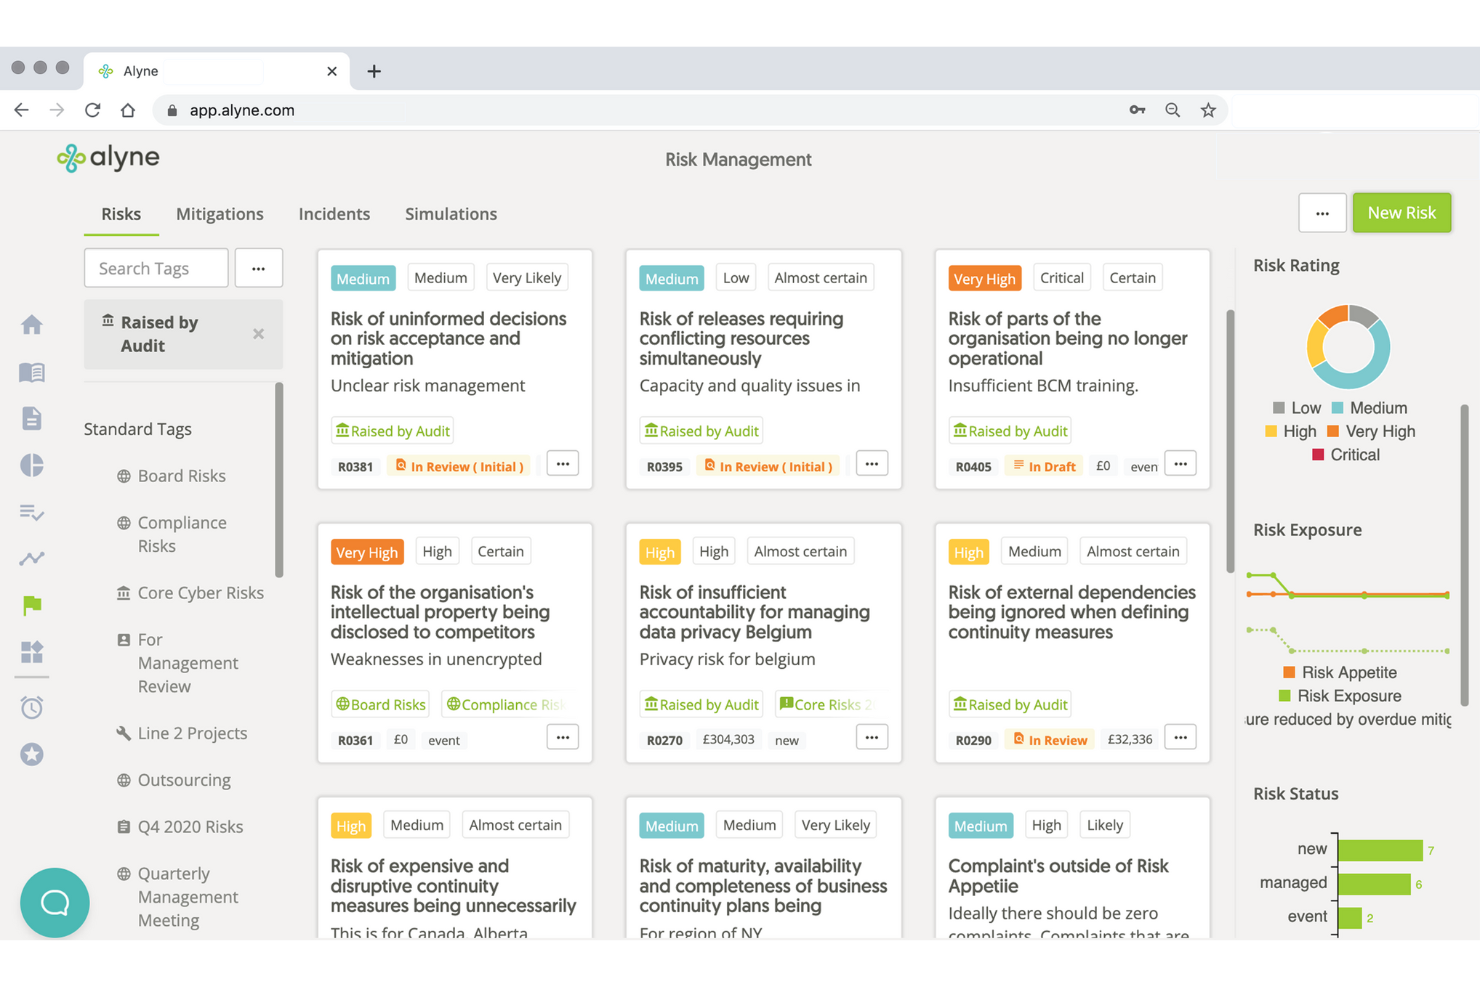
Mitratech ist ein umfassendes GRC-Tool, das in erster Linie für Fachkräfte aus den Bereichen Recht, Risikomanagement und Personalwesen entwickelt wurde. Es überzeugt durch die Automatisierung von Arbeitsabläufen, das Compliance-Management und fortschrittliche Analysen. Ankit Gupta, Senior Security Engineer, berichtete, wie die Plattform die Abläufe seines Teams vereinfachte: 'Mitratech hat uns geholfen, das Richtlinienmanagement und die Nachverfolgung von Regulierungen an einem Ort zu bündeln und so den Zeitaufwand für die Nachverfolgung von Aktualisierungen zu reduzieren.'
Warum ich Mitratech gewählt habe: Mitratech zeichnet sich durch seinen Fokus auf rechtliche Compliance aus und bietet KI-gestützte Tools wie InvoiceIQ zur Rechnungsprüfung. Die Plattform integriert Datenanalysen und KI, um Automatisierung, Effizienz und Transparenz zu erhöhen. Sie bietet umfangreiche Funktionen für das Management von Rechtsausgaben, Lieferantenrisiken und die Überwachung der Einhaltung von Vorschriften. Diese Fähigkeiten machen sie zu einer starken Wahl für Unternehmen, die detaillierte Compliance-Lösungen benötigen.
Herausragende Funktionen & Integrationen
Herausragende Funktionen umfassen die Workflow-Automatisierung zur Optimierung von Prozessen, die Dokumentenautomatisierung für ein effizientes Dateimanagement sowie fortschrittliche Analysen für aussagekräftige Berichte. Die KI-gestützten Tools der Plattform erhöhen die Genauigkeit und reduzieren manuelle Aufwände. Außerdem bietet sie ein integriertes Risikomanagement über die Mitratech Risk Platform.
Integrationen umfassen Microsoft Office, SAP, Oracle, Salesforce, Workday, DocuSign, Adobe Sign, SharePoint, NetSuite und QuickBooks.

Am besten geeignet für das Risikomanagement bei Drittanbietern
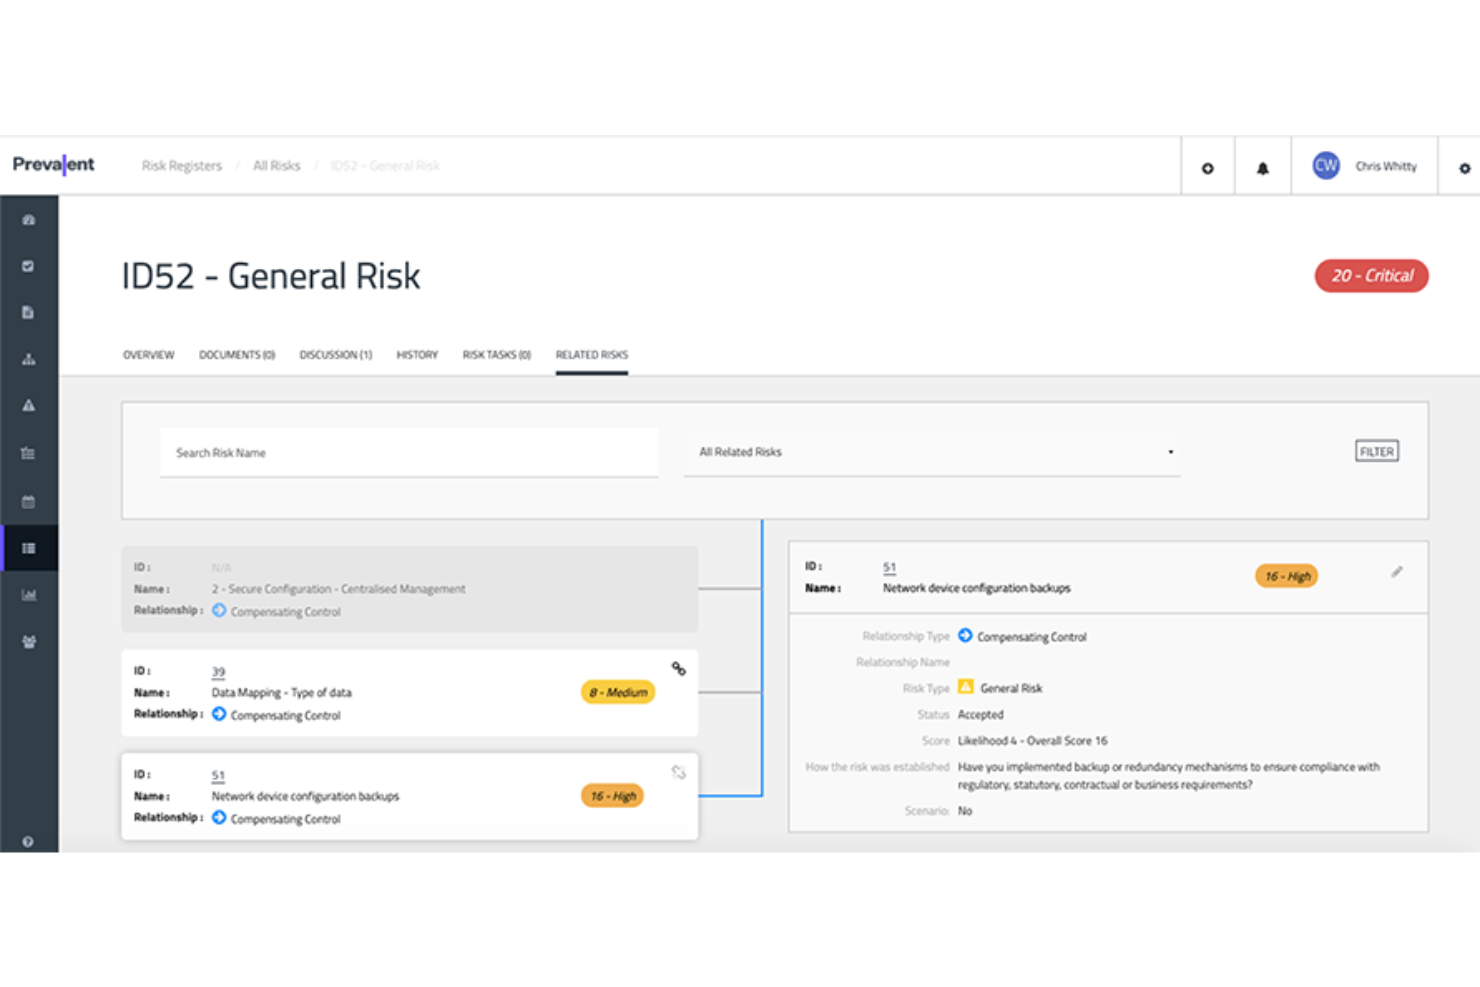
Prevalent bietet einen spezialisierten Ansatz für das Management von Risiken durch Drittanbieter und ist somit eine passende Wahl für Organisationen, die unter regulatorischem Druck stehen. Mit seinen KI-gesteuerten Funktionen automatisiert es das Onboarding von Anbietern, Risikobewertungen und die kontinuierliche Überwachung, was Ihrem Team helfen kann, administrative Aufgaben zu reduzieren und Reaktionszeiten zu verbessern. Dieses Tool ist besonders wertvoll für Branchen mit komplexen Lieferantenbeziehungen, da es Echtzeit-Kommunikation und standardisierte Bewertungen bereitstellt, um Ihre Risikomanagement-Bemühungen zu unterstützen.
Warum ich Prevalent gewählt habe
Ich habe Prevalent aufgrund seiner herausragenden Fähigkeiten im Drittanbieter-Risikomanagement ausgewählt, was für jede Organisation, die mit zahlreichen Anbietern arbeitet, entscheidend ist. Die KI-basierten Risikobewertungen und Funktionen zur kontinuierlichen Überwachung ermöglichen es Ihrem Team, potenzielle Bedrohungen in Drittanbieterbeziehungen zu erkennen und zu minimieren. Mit automatisierten Workflows können Sie den gesamten Lebenszyklus eines Anbieters – vom Onboarding bis zum Offboarding – verwalten, manuelle Aufgaben reduzieren und sich stärker auf die strategische Risikominimierung konzentrieren. Diese Eigenschaften machen Prevalent besonders attraktiv für Branchen wie Finanzen und Gesundheitswesen, in denen regulatorische Compliance und Risikomanagement höchste Priorität haben.
Prevalent Hauptfunktionen
Neben seinen Fähigkeiten im Drittanbieter-Risikomanagement bietet Prevalent mehrere weitere Funktionen, die es zu einem starken Mitbewerber im Bereich der GRC-Tools machen.
- Compliance-Schulungen: Die Plattform enthält Tools für Compliance-Schulungen, sodass Ihr Team stets über die aktuellen regulatorischen Standards und Praktiken informiert bleibt.
- Richtlinienmanagement: Prevalent bietet umfassende Möglichkeiten für das Richtlinienmanagement, wodurch Ihr Team Richtlinien effizient erstellen, verteilen und verwalten kann.
- Vorfallmanagement: Das Tool beinhaltet Funktionen für das Management von Vorfällen, die Ihrem Team dabei helfen, Vorfälle effektiv zu erfassen, zu verwalten und zu lösen, um Compliance zu gewährleisten und Risiken zu senken.
- Audit-Management: Prevalent stellt ein umfassendes Audit-Management zur Verfügung, das Ihrem Team ermöglicht, Audits durchzuführen, Feststellungen zu verwalten und die Einhaltung regulatorischer Anforderungen zu sichern.
Prevalent Integrationen
Von Prevalent werden derzeit keine nativen Integrationen aufgeführt.
Pros and Cons
Pros:
- Benutzerfreundliche Oberfläche erleichtert die Navigation für Compliance-Teams.
- Umfassende Drittanbieter-Risikomanagement-Funktionen unterstützen die strategische Risikominderung.
- Starke Sicherheitsmaßnahmen schützen sensible Daten und sorgen für Compliance.
Cons:
- Höhere Kosten im Vergleich zum Wettbewerb könnten das Budget von Nutzern belasten.
- Gelegentliche technische Störungen und Fehler beeinträchtigen die Arbeitskontinuität.
Am besten geeignet für globale Datenschutz-Compliance
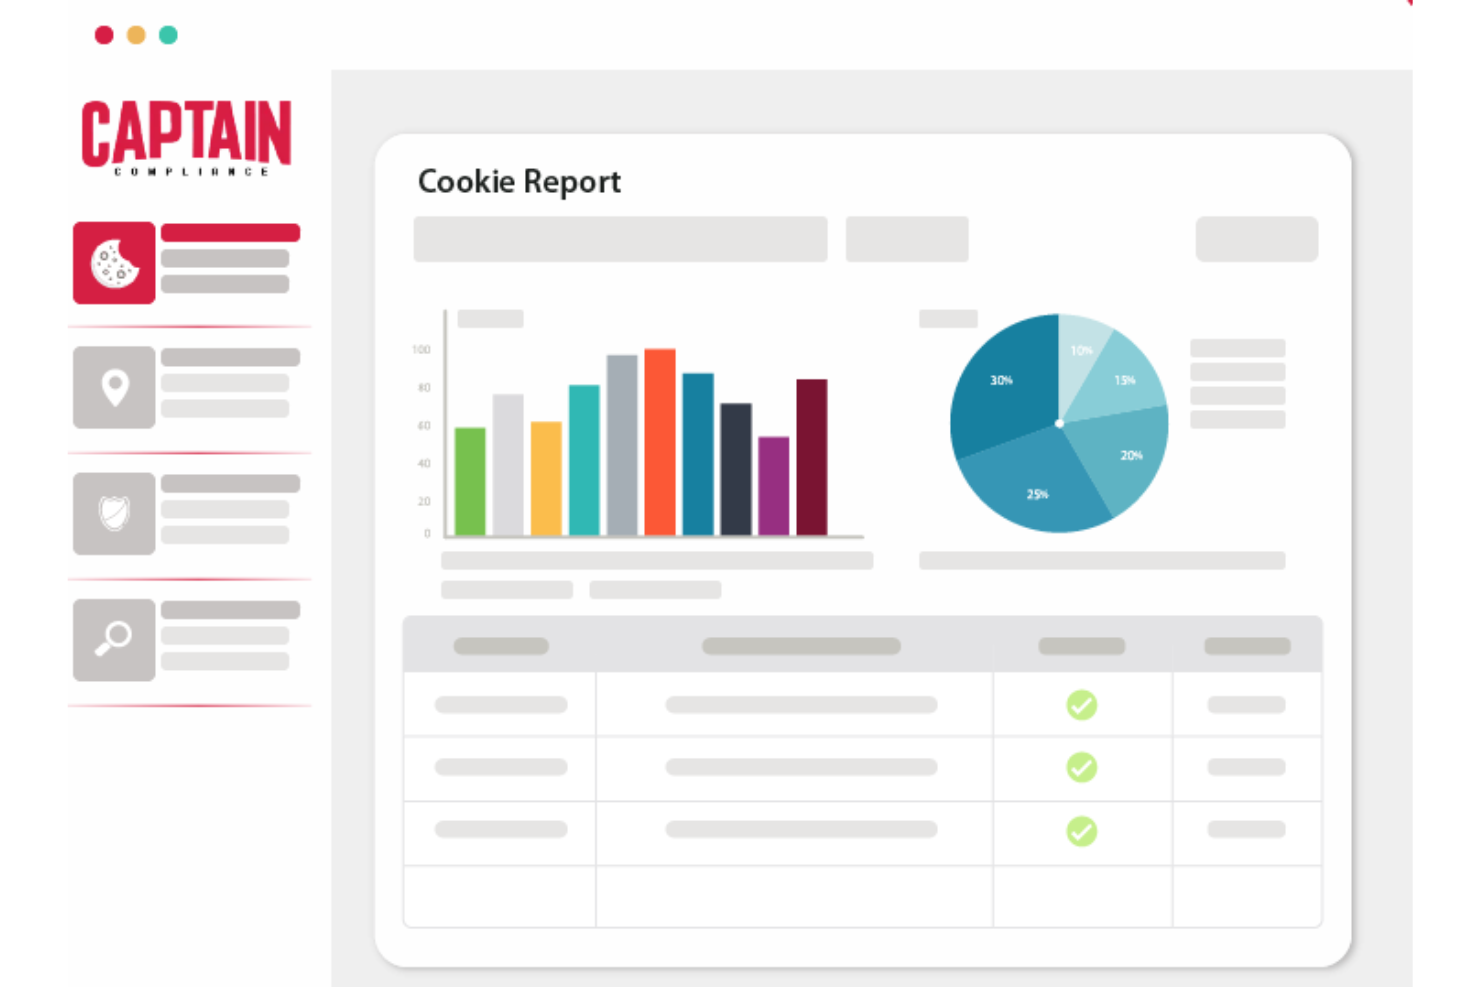
Captain Compliance ist eine All-in-One-Datenschutzplattform, die darauf ausgelegt ist, die Einhaltung von Datenschutzbestimmungen für Unternehmen zu vereinfachen. Sie bietet Werkzeuge zur Verwaltung von Cookie-Einwilligungen, Datenschutzrichtlinien und Transparenzseiten, um die Einhaltung globaler Datenschutzgesetze wie der DSGVO und des CPRA sicherzustellen.
Captain Compliance zeichnet sich durch eine umfassende Auswahl an Funktionen aus, die das Compliance-Management verbessern. Eines der wichtigsten Merkmale ist das Cookie-Einwilligungsmanagement-System, das sicherstellt, dass Unternehmen die globalen Datenschutzgesetze einhalten. Diese Funktion ist vor allem für Unternehmen, die in mehreren Rechtsgebieten tätig sind, unerlässlich, da sie den Prozess der Einholung und Verwaltung der Nutzereinwilligung für Cookies automatisiert.
Darüber hinaus zentralisiert die Funktion zur Verwaltung von Datenschutzrichtlinien alle Datenschutzbestimmungen und verknüpft sie direkt mit Einwilligungs- und Cookie-Richtlinien. Sie verfügt außerdem über einen Cookie-Scanner, der einen Echtzeit-Überblick über die Cookies auf jeder Website bietet. Dieses Tool ist für Unternehmen, die die Einhaltung von Datenschutzbestimmungen sicherstellen wollen, äußerst wertvoll, da es die kontinuierliche Überwachung und Aktualisierung der Cookie-Richtlinien anhand der neuesten Scan-Ergebnisse ermöglicht.
Die Transparenzseite erhöht das Vertrauen der Nutzer zusätzlich, indem sie die aktuellen Cookies auf der Website anzeigt und sicherstellt, dass die Nutzer umfassend darüber informiert sind, welche Daten gesammelt werden.

Am besten für integrierte Leistung
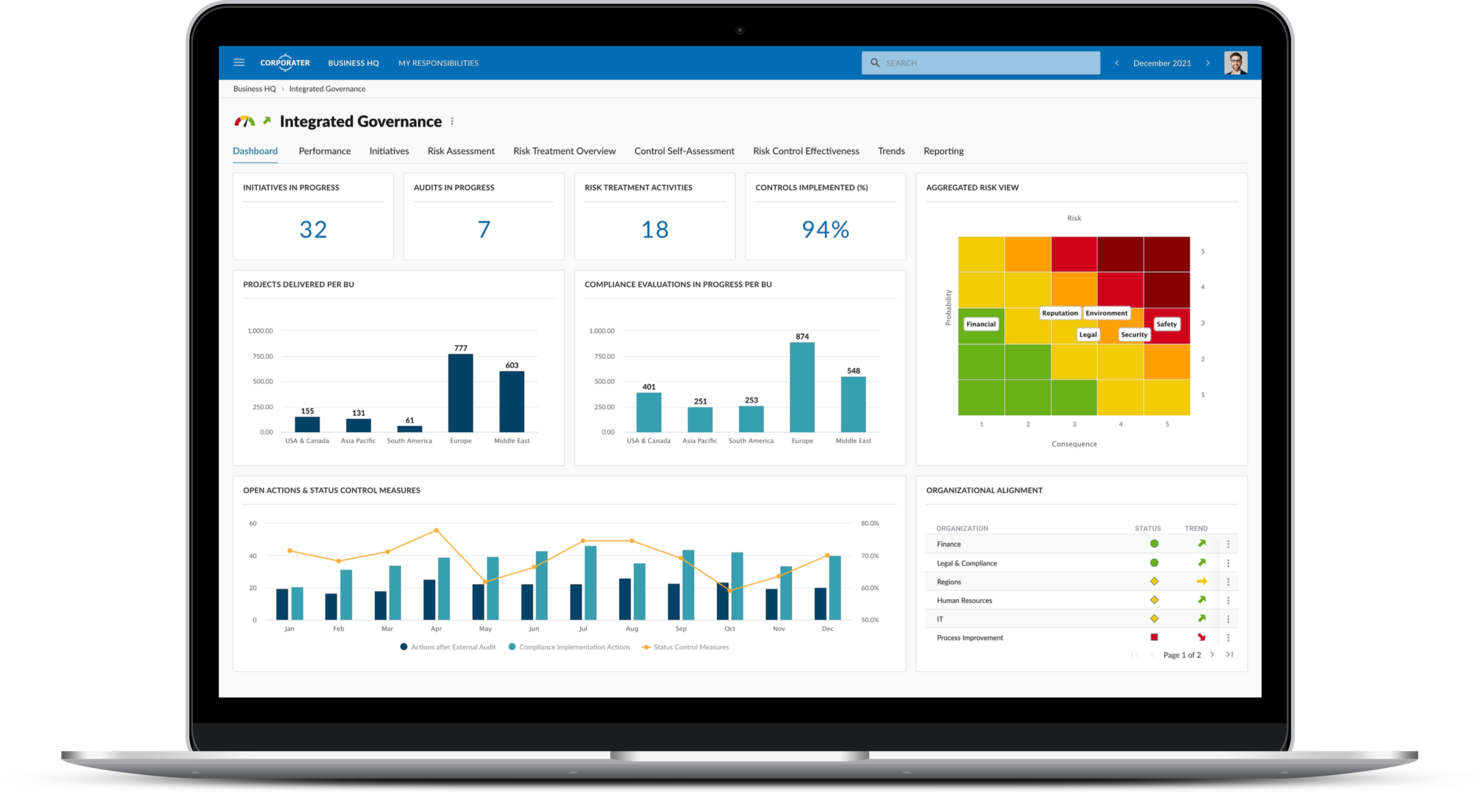
Corporater ist eine Unternehmensmanagement-Plattform, die für Führungskräfte, Manager und Governance-Fachleute entwickelt wurde. Sie unterstützt Funktionen wie strategische Planung, Leistungsmanagement und Risikomanagement.
Warum ich Corporater ausgewählt habe: Corporater ist speziell auf die Unternehmensführung zugeschnitten und überzeugt durch seine Funktionen zur strategischen Planung und zum Leistungsmanagement. Es bietet einen Balanced-Scorecard-Ansatz, der hilft, Geschäftsaktivitäten mit der Vision der Organisation in Einklang zu bringen. Die Plattform ermöglicht die Erstellung individueller Dashboards für Echtzeit-Einblicke. Dadurch ist sie ideal für Organisationen, die Wert auf die Ausrichtung von Strategie und Umsetzung legen.
Herausragende Funktionen & Integrationen
Herausragende Funktionen sind anpassbare Dashboards für individuelle Einblicke, eine Balanced Scorecard zur strategischen Ausrichtung sowie Werkzeuge für das Risikomanagement, um Risiken zu überwachen und zu mindern. Die Plattform bietet Möglichkeiten zur strategischen Planung zur Unterstützung langfristiger Ziele. Zudem gibt es Leistungsmanagement, um Geschäftsergebnisse zu verfolgen und zu verbessern.
Integrationen umfassen Microsoft Power BI, SAP, Oracle, Salesforce, Tableau, SharePoint, Microsoft Dynamics, Google Analytics, Slack und Jira.
Am besten geeignet für umfassende Compliance-Berichte
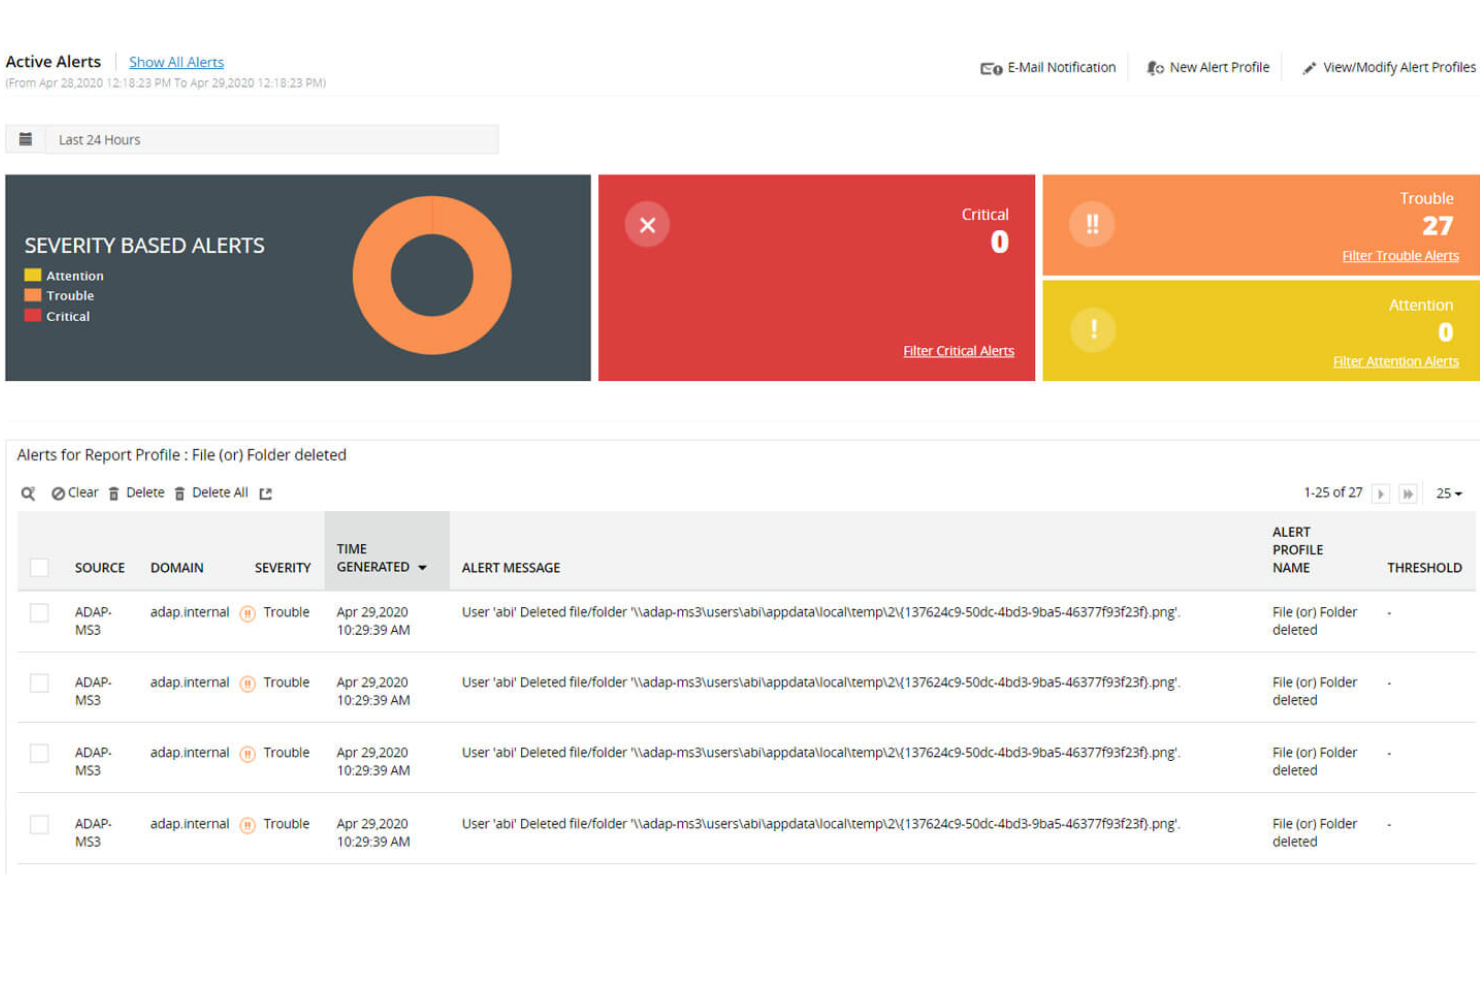
ADAudit Plus ist ein Überwachungstool für Active Directory, das für IT-Administratoren und Sicherheitsexperten entwickelt wurde. Es liefert detaillierte Einblicke in Benutzeraktivitäten, Anmeldemuster und Veränderungen im Netzwerk, um Sicherheit und Compliance zu gewährleisten.
Warum ich ADAudit Plus gewählt habe: ADAudit Plus legt den Fokus auf die Echtzeitüberwachung und bietet sofortige Warnmeldungen bei verdächtigen Aktivitäten. Es stellt detaillierte Prüfberichte zur Verfügung, die das Nachverfolgen von Benutzerverhalten und Veränderungen im gesamten Netzwerk erleichtern. Zu den Funktionen gehören die Überwachung der Dateiintegrität sowie die Überwachung privilegierter Benutzer, um die Sicherheit zu erhöhen. Die Echtzeitfunktionen machen es für Organisationen, die sofortige Einblicke in ihre Active Directory-Umgebungen benötigen, unverzichtbar.
Hervorstechende Funktionen & Integrationen
Hervorstechende Funktionen umfassen die Überwachung der Dateiintegrität, um Änderungen an sensiblen Dateien zu verfolgen, die Überprüfung von privilegierten Benutzern zur Kontrolle von Zugängen mit erhöhten Berechtigungen sowie das Verfolgen von Anmeldeaktivitäten für umfassende Einblicke in das Nutzerverhalten. Das Tool bietet Compliance-Berichte zur Erfüllung gesetzlicher Anforderungen und erweiterte Analysen des Nutzerverhaltens. Diese Funktion überwacht kontinuierlich Benutzeraktivitäten und erkennt Anomalien, die auf potenzielle Sicherheitsbedrohungen hindeuten könnten. Zusätzlich beinhaltet es eine detaillierte Dateiserver-Prüfung, die Zugriffe und Änderungen an Dateien und Ordnern verfolgt und so Datenintegrität und -sicherheit gewährleistet.
Integrationen umfassen Microsoft 365, Azure Active Directory, Windows Server, Exchange Server, SharePoint, VMware, Citrix, Google Workspace, AWS und Office 365.
ClickUp
Am besten für Team-Abstimmung
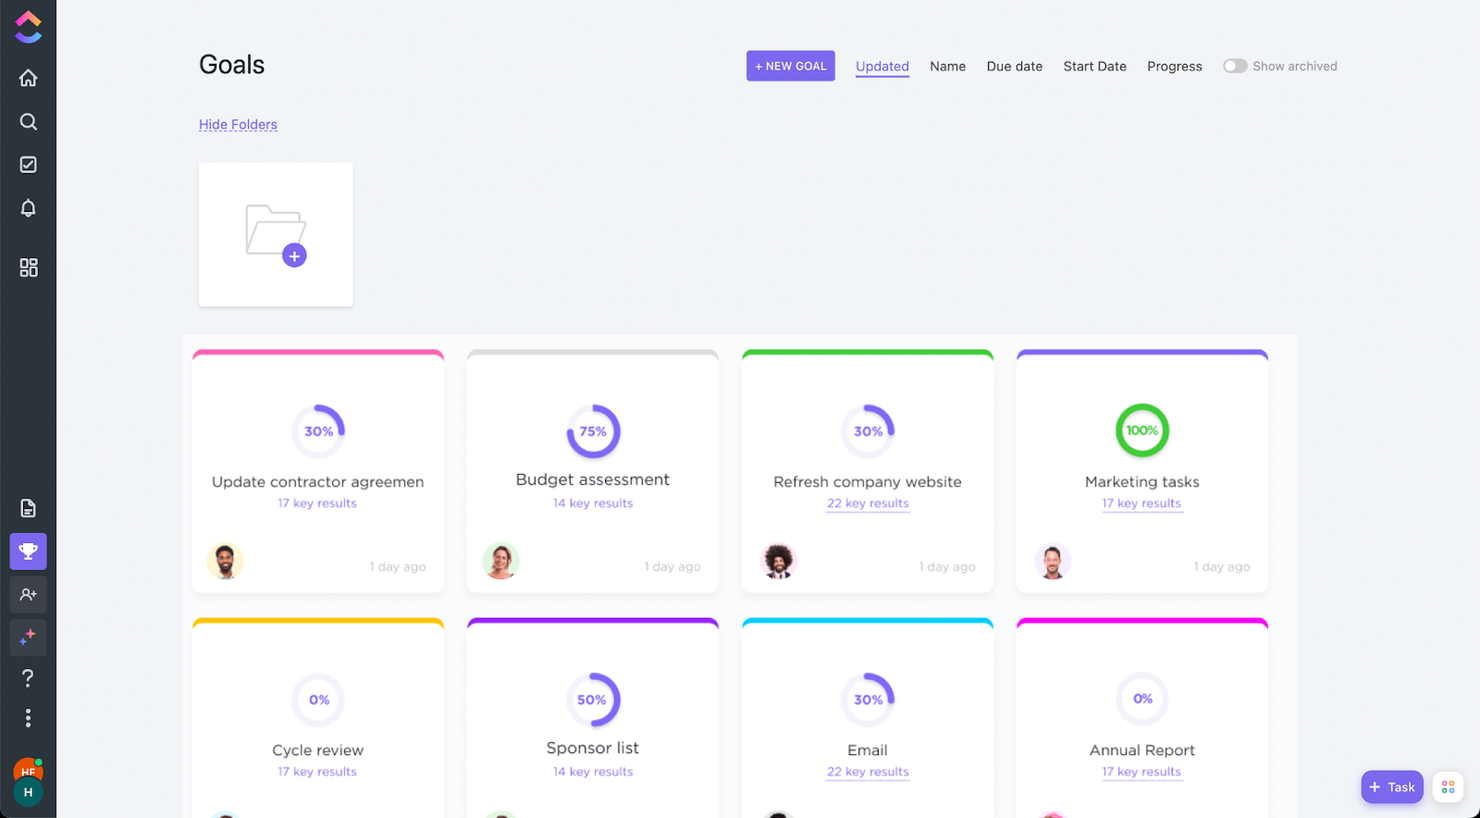
ClickUp ist eine Projektmanagement-Software, die alles bietet, was Sie zur Umsetzung Ihres Projekts benötigen. Zudem helfen Funktionen wie Ziele und individuelle Listen dabei, Governance, Risiken und Compliance im Unternehmen abzudecken.
Ziele können festgelegt werden, indem Sie im linken Navigationsmenü auf das Trophäensymbol klicken. Um die Abstimmung zwischen den Abteilungen sicherzustellen, können Zugriffsberechtigungen gesetzt und nur die Personen hinzugefügt werden, die sie sehen müssen. Die Einhaltung von Compliance kann gemessen werden, indem Sie Aufgaben innerhalb dieser Ziele anlegen und deren Fortschritt überwachen.
ClickUp bietet native Integrationen mit Slack, G Suite, Dropbox und vielen weiteren Tools sowie über 1.000+ Integrationen über Zapier.
ClickUp ist kostenlos mit begrenztem Speicherplatz für eine unbegrenzte Anzahl an Nutzern. Kostenpflichtige Pläne beginnen ab $5 pro Nutzer/Monat und bieten eine kostenlose Testphase.
New Product Updates from ClickUp
ClickUp Adds Meetings Hub, Super Agent Templates, and ZoomInfo Integration
ClickUp adds a searchable Meetings Hub, new ways to clone and template Super Agents, and a ZoomInfo integration through the App Center. These updates improve meeting retrieval, agent reuse, and access to sales intelligence. For more information, visit ClickUp’s official site.

Am besten geeignet für mittelständische und große Unternehmen

Hyperproof ist ein Compliance-Operations-Tool, das sich an Compliance-Manager und IT-Sicherheitsteams richtet. Es unterstützt Unternehmen bei der Verwaltung von Compliance-Aufgaben, Bewertungen und Audits, um sicherzustellen, dass sie regulatorische Anforderungen erfüllen. Ankit Gupta, Senior Security Engineer, beschrieb die Auswirkungen auf sein Team: 'Hyperproof hat die Sammlung und Zuordnung von Compliance-Nachweisen optimiert und einen früher wochenlangen Vorbereitungsprozess in einen kontinuierlichen Workflow verwandelt.'
Warum ich Hyperproof gewählt habe: Ich habe mich für Hyperproof aufgrund der benutzerfreundlichen Oberfläche, des flexiblen Rahmens für Risikoanalysen und der fortschrittlichen Berichtsfunktionen entschieden. Es ermöglicht die Automatisierung von Risikomanagementprozessen und eine einfache Nachverfolgung der Einhaltung verschiedener Vorschriften. Hyperproof bietet über 110 Compliance- und Risikomanagement-Frameworks, sodass Nutzer zahlreiche regulatorische Anforderungen branchenspezifisch abdecken können. Dazu gehören SOC 2, ISO 27001, NIST 800-53, NIST CSF, NIST Privacy, PCI, SOX und weitere.
Hyperproof ist auf kontinuierliche Compliance spezialisiert und bietet Werkzeuge, die die Nachweiserfassung und -überwachung automatisieren. Es stellt eine zentrale Plattform zur Verfügung, um mehrere Compliance-Frameworks gleichzeitig zu verwalten. Zu den Funktionen des Tools gehören automatisierte Erinnerungen und Aufgabenverwaltung, um Ihr Team auf Kurs zu halten. Der Fokus auf kontinuierliche Compliance macht es besonders geeignet für Unternehmen, die eine fortlaufende Einhaltung von Vorschriften sicherstellen müssen.
Herausragende Funktionen & Integrationen
Herausragende Funktionen sind die automatisierte Nachweiserfassung, die den manuellen Aufwand reduziert, das Mapping von Compliance-Frameworks zur Verwaltung verschiedener Standards und Werkzeuge zur Aufgabenverwaltung, um Compliance-Aktivitäten zu optimieren. Außerdem gibt es sogenannte Scopes, mit denen Unternehmen Framework-Controls nach Produktlinien, Regionen oder anderen organisatorischen Grenzen aufteilen können, um die Compliance an spezifische Geschäftsbereiche anzupassen.
Integrationen umfassen Microsoft Teams, Slack, Jira, Confluence, Okta, Google Workspace, Azure Active Directory, AWS, OneTrust und ServiceNow. Darüber hinaus ermöglichen die offene API und das Software Developer’s Kit (SDK) Unternehmen, eigene Integrationen zu erstellen und bieten Flexibilität über die Standardoptionen hinaus.

Bestes Tool für GRC-Automatisierung
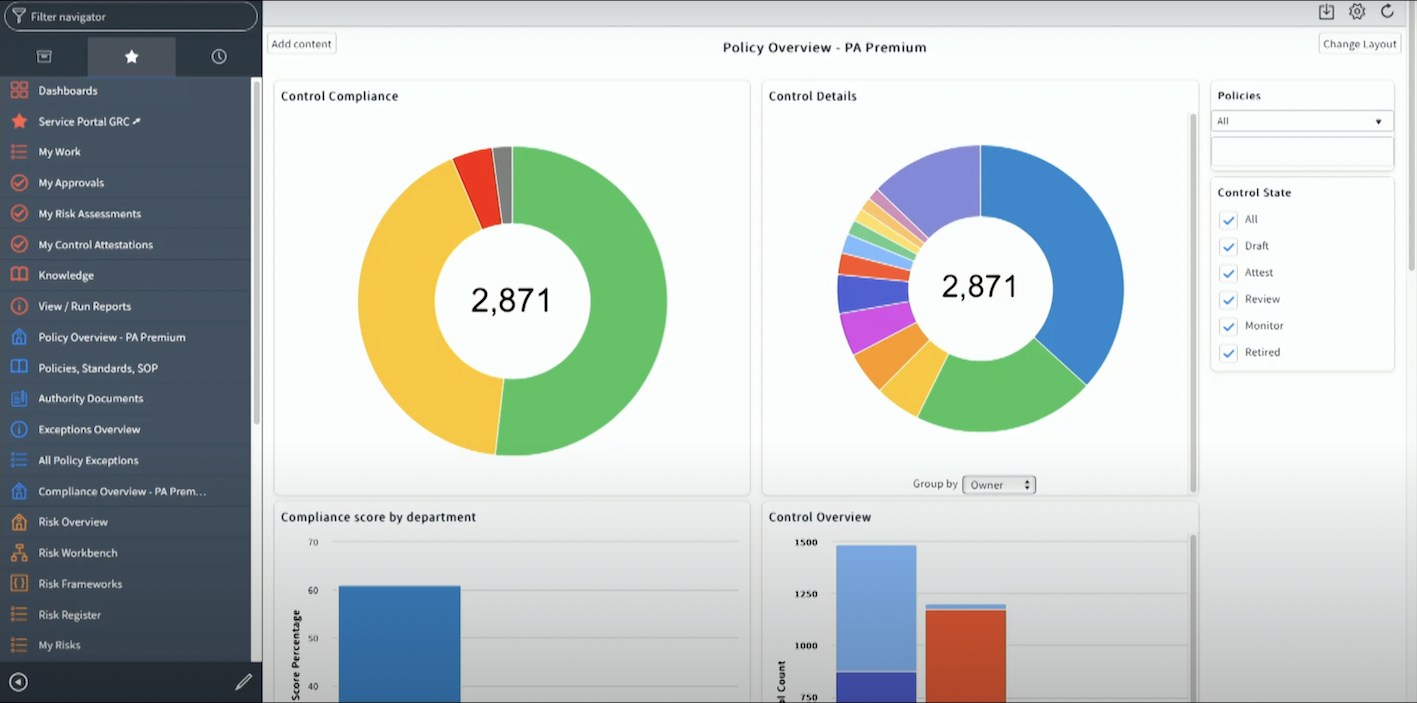
ServiceNow ist eine vielseitige Plattform, die sich an große Unternehmen richtet und den Fokus auf IT-Service-Management, Betrieb und die Automatisierung von Geschäftsprozessen legt. Sie hilft Organisationen, Abläufe zu optimieren, IT-Assets zu verwalten und die Servicebereitstellung in verschiedenen Abteilungen zu verbessern. Über den IT-Betrieb hinaus nutzen viele Unternehmen ServiceNow auch, um Compliance und Risikomanagement zu stärken. Caleb Johnstone, SEO Director bei Paperstack, berichtet: 'ServiceNow hat unsere Compliance-Verfahren transformiert, indem es Risikobewertungen automatisiert und uns Echtzeitinformationen bereitstellt, was unsere Audits einfach und vorhersehbar macht.'
Warum ich ServiceNow gewählt habe: ServiceNow ist mit seinen umfassenden Fähigkeiten im IT-Service-Management und in der Automatisierung speziell auf große Unternehmen zugeschnitten. Die Plattform bietet eine zentrale Lösung, um Vorfälle, Änderungen und Anfragen effizient zu verwalten. Das Tool beinhaltet Funktionen wie Asset-Management und Performance-Analytics zur Unterstützung von Großbetrieben. Seine Skalierbarkeit und das umfassende Toolset machen es ideal für große Organisationen, die ihre operative Effizienz steigern möchten.
Herausragende Funktionen & Integrationen
Herausragende Funktionen sind unter anderem Performance-Analytics zur Verfolgung wichtiger Kennzahlen, Asset-Management zur Überwachung von IT-Ressourcen und Workflow-Automatisierung zur Verbesserung der Prozesseffizienz. Die Plattform bietet Incident-Management zur Bearbeitung von Dienstunterbrechungen. Zudem ist Change-Management enthalten, um Änderungen in der IT-Umgebung zu kontrollieren.
Integrationen umfassen Microsoft Azure, AWS, Google Cloud, Slack, Jira, SAP, Salesforce, Workday, Microsoft Teams und Zoom.

Am besten für Abhängigkeitsvisualisierung geeignet
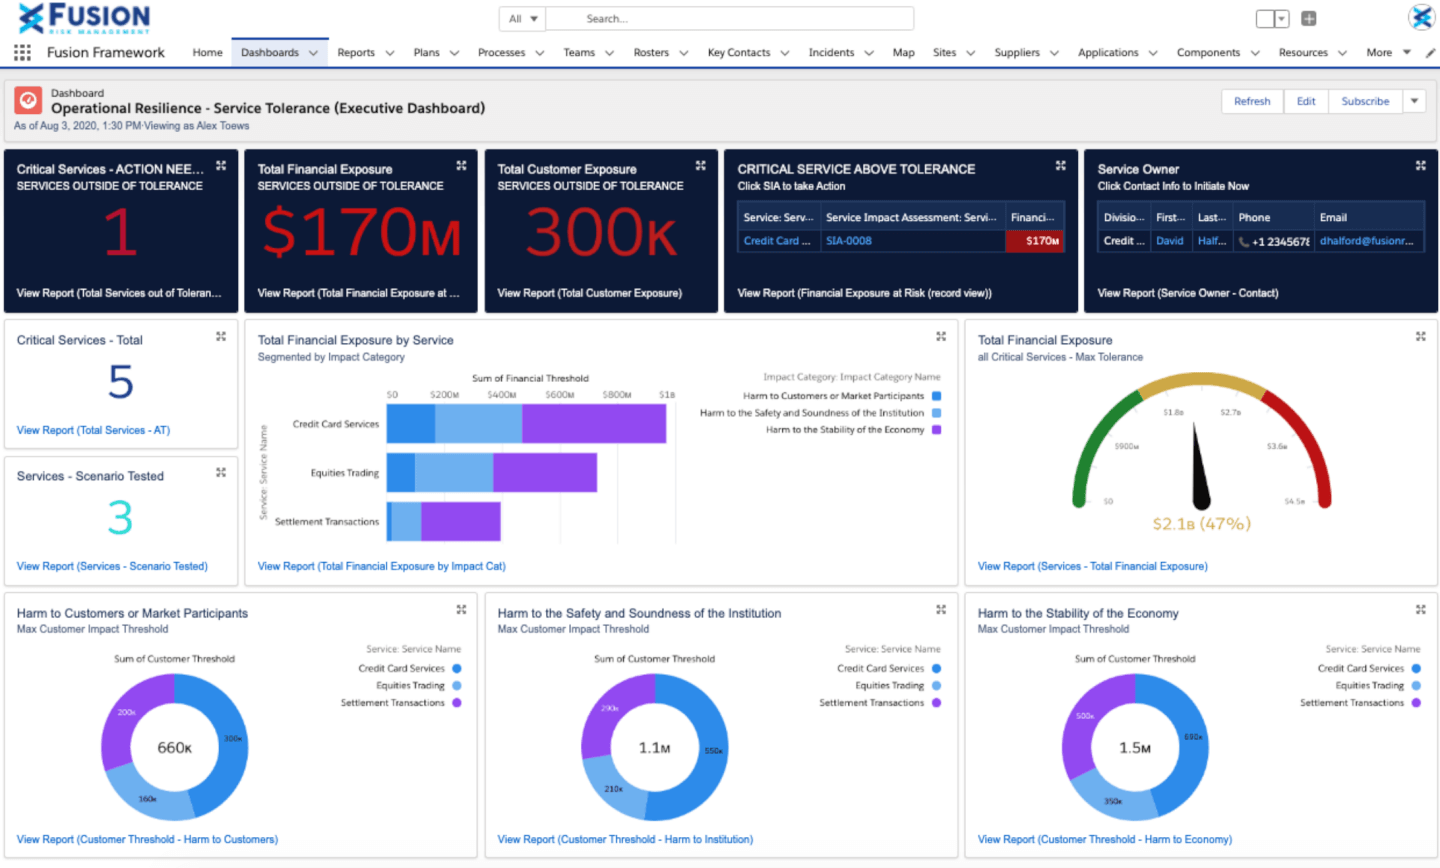
Das Fusion Framework System ist ein GRC-Tool, das für Risikomanager und Experten für Geschäftskontinuität entwickelt wurde. Es unterstützt Unternehmen dabei, ihre operative Resilienz zu stärken, indem es das Management von Risiken, Vorfällen und Notfallplänen ermöglicht.
Warum ich das Fusion Framework System gewählt habe: Das Tool ermöglicht es den Nutzern, ihr Unternehmen, ihre Produkte und Dienstleistungen aus Kundensicht zu visualisieren und so eine Abbildung der täglichen Geschäftsabläufe zu erstellen. Durch die Visualisierung von Abhängigkeiten können Organisationen Auswirkungen erkennen und Beziehungen zwischen Risiken, Prozessen, Anwendungen und Drittanbietern überblicken.
Das Fusion Framework System überzeugt besonders im Bereich der operativen Resilienz und stellt Werkzeuge zur Verfügung, um Risiken sowie Notfallpläne effektiv zu verwalten. Es bietet anpassbare Dashboards, mit denen Sie Vorfälle überwachen und Wiederherstellungsmaßnahmen verfolgen können. Die Plattform enthält Funktionen für Szenarienplanung und Auswirkungsanalysen, um sich auf potenzielle Störungen vorzubereiten. Der Fokus auf Resilienz macht es ideal für Unternehmen, die Geschäftskontinuität in herausfordernden Umgebungen sicherstellen müssen.
Herausragende Funktionen & Integrationen
Herausragende Funktionen sind u.a. Szenarienplanung für proaktives Risikomanagement, Auswirkungsanalysen zur Bewertung potenzieller Störungen und Vorfallverfolgung für eine unmittelbare Reaktion. Die Plattform stellt individuell anpassbare Dashboards für maßgeschneiderte Überwachung bereit. Sie bietet außerdem Planung der Geschäftskontinuität, um eine gute Vorbereitung sicherzustellen.
Integrationen umfassen Salesforce, Microsoft Teams, Tableau, ServiceNow, Slack, AWS, Google Workspace, Microsoft Azure, Jira und Zoom.

MetricStream
Bestes Tool für GRC-Bewertungen
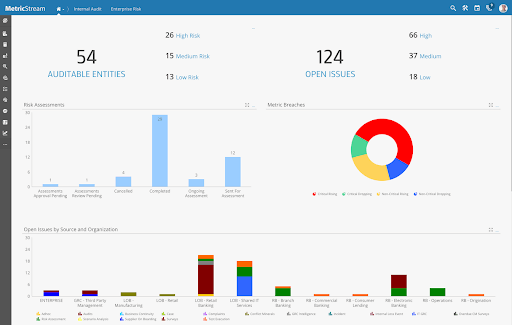
MetricStream ist eine Governance-, Risiko- und Compliance-Plattform, die speziell für Risikomanager und Compliance-Beauftragte entwickelt wurde. Sie unterstützt Unternehmen dabei, Risiko-, Compliance- und Auditprozesse effektiv über verschiedene Abteilungen hinweg zu steuern. Ihre Stärke liegt in der Unterstützung komplexer Initiativen mit mehreren Beteiligten. Wie der Gründer & CEO von 4PMTI.com berichtet: 'Ich habe mit MetricStream zusammengearbeitet, um eine GRC-Integration im Rahmen eines globalen Programms zu implementieren, an dem mehr als 300 Beteiligte aus fünf Abteilungen beteiligt waren. MetricStream hat uns geholfen, das Risiko- und Compliance-Tracking über fünf Abteilungen hinweg zu vereinheitlichen, und die Heatmaps haben die Management-Reviews schneller und wesentlich fundierter gemacht.'
Warum ich MetricStream gewählt habe: Es überzeugt im integrierten Risikomanagement und bietet eine einheitliche Plattform zur Verwaltung verschiedener Risikotypen und Compliance-Anforderungen. Es verfügt über Funktionen wie Risikobewertung und Richtlinienmanagement, die entscheidend für die Einhaltung von Unternehmensvorgaben sind. Das Echtzeit-Risikomonitoring der Plattform hält Ihr Team über potenzielle Bedrohungen auf dem Laufenden. Die Möglichkeit, verschiedene GRC-Funktionen auf einer Plattform zu vereinen, macht MetricStream besonders für Unternehmen interessant, die ihre Risikomanagementprozesse effizienter gestalten wollen.
Herausragende Funktionen & Integrationen
Herausragende Funktionen sind unter anderem das Richtlinienmanagement zur Einhaltung von Compliance-Standards, Tools zur Risikobewertung zur Analyse potenzieller Risiken sowie das Prüfungsmanagement für umfassende Compliance-Kontrollen. Besonders hervorzuheben sind die internen Auditmanagement-Funktionen der Software, mit denen Benutzer den gesamten internen Audit-Lebenszyklus einfach und intuitiv verschlanken und automatisieren können. Die Plattform stellt ein Echtzeit-Risikomonitoring bereit, damit Ihr Team stets informiert bleibt. Zudem gibt es Compliance-Reportings zur Erfüllung regulatorischer Anforderungen.
Integrationen umfassen SAP, Oracle, Salesforce, Microsoft Azure, Google Cloud, Workday, AWS, ServiceNow, Tableau und Slack.
Wann Sie GRC-Tools einsetzen sollten
GRC-Tools bündeln Ihre Governance-, Risiko- und Compliance-Arbeit an einem Ort und ersetzen Tabellen und isolierte Übersichten, die es nahezu unmöglich machen, Ihr gesamtes Risikobild zu erfassen. Wenn Ihnen eines der folgenden Szenarien bekannt vorkommt, lohnt es sich, entsprechende Tools in Ihre Systemlandschaft aufzunehmen:
- Ihr Team verwaltet die Compliance über mehrere Rahmenwerke hinweg: Angenommen, Sie müssen gleichzeitig SOC 2, ISO 27001 und die DSGVO berücksichtigen. Ein GRC-Tool ordnet sich überschneidende Kontrollen den verschiedenen Rahmenwerken zu, sodass Sie keine Arbeit doppelt erledigen oder Lücken übersehen.
- Sie stehen vor einem Audit, ohne eine klare Dokumentationsspur zu haben: Wenn Nachweise über E-Mail-Verläufe, gemeinsam genutzte Laufwerke und Haftnotizen verstreut sind, kann es Wochen dauern, alles zusammenzutragen. GRC-Tools zentralisieren die Dokumentation und automatisieren die Nachweiserfassung, sodass Sie das ganze Jahr über auditbereit sind.
- Risikobewertungen finden höchstens einmal jährlich statt: Wenn Ihr Risikoregister in einer Tabelle geführt wird, die nur vor einer Vorstandssitzung geöffnet wird, agieren Sie den Rest des Jahres im Blindflug. GRC-Tools halten Risikodaten mithilfe automatisierter Überwachung und Echtzeitwarnungen aktuell.
- Die Zuweisung und Nachverfolgung von Richtlinienbestätigungen dauert zu lange: 200 Mitarbeitende einzeln daran zu erinnern, die aktualisierte Sicherheitsrichtlinie zu bestätigen, ist ein erheblicher Zeitaufwand. Die automatisierte Verteilung von Richtlinien und die Nachverfolgung von Bestätigungen erledigen diesen Prozess praktisch automatisch.
- Ihr Unternehmen wächst schnell, aber die Kontrollen halten nicht Schritt: Wenn sich die Mitarbeiterzahl verdoppelt oder Sie in einen neuen Markt wie die EU oder den Asien-Pazifik-Raum expandieren, vergrößert sich Ihr Compliance-Umfang über Nacht. Ein GRC-Tool wächst mit Ihnen und weist auf neue regulatorische Anforderungen hin, bevor daraus Verstöße entstehen.
Weitere GRC-Tools
Hier finden Sie einige Tools, die es nicht unter die Top 10 geschafft haben, aber dennoch eine Überlegung wert sind.
- IBM OpenPages
Es Enterprise-GRC-Tool
- SAP GRC
Am besten für hauseigene Integrationen
- SAI Global Compliance 360
Am besten für Flexibilität und individuelle Anpassung
- Riskonnect
Am besten für Benutzererlebnis
- Navex RiskRate
E Risiko-Intelligenz-Datenbank
- Enablon
Es GRC-Reporting-Tool
- 6clicks
E KI-gestützte GRC-Software
- SoftComply Risk Manager Plus
Am besten geeignet für Risikomanagement in Jira
- Nasdaq BWise
Am besten für Übersicht und Kontrolle
- Soterion
Am besten für SAP-Kunden
- StandardFusion
Am besten für flexibles Compliance-Management
- SAI360
Am besten geeignet für branchenspezifische Risikomanagement-Überwachung
- Jama Software
Am besten geeignet für Echtzeit-Nachverfolgbarkeit und Risikenerkennung


Ähnliche Bewertungen von Projektmanagement-Tools
- Projektmanagement-Software
- Ressourcenmanagement-Software
- Software zur Workflow-Automatisierung
- Kollaborationstools
Wie ich GRC-Tools bewerte
Ich betrachte GRC-Tools in zwei Ebenen: die Grundvoraussetzungen — Risikoregister, Kontrollzuordnung, Audit-Trails — die einen Platz auf der Liste sichern, und die Unterscheidungsmerkmale, die jede Plattform hervorheben.
Kernfunktionalität (Grundanforderungen für diese Liste)
Wenn ich Tools für meine Liste auswähle, bewerte ich jedes einzelne auf einer Skala von 0 (Funktionalität wird nicht angeboten) bis 5 (hervorragend in diesem Bereich) für jede unten aufgeführte Kernfunktionalität. Anschließend berechne ich die Gesamtpunktzahl des Tools als Prozentsatz. Jedes Tool muss eine Mindestgesamtpunktzahl von 65% erreichen, um in Betracht gezogen zu werden.
- Risikomanagement: Ich achte auf einen vollständigen Risikolebenszyklus — Registrierung, Bewertung, Verantwortlichkeit und Nachverfolgung von Risikominderungen — damit Teams spezifische Risiken mit laufenden Projekten verknüpfen können, anstatt sie in isolierten Tabellen zu verwalten.
- Compliance-Management: Jedes Tool sollte Kontrollen anerkannten Rahmenwerken wie ISO 27001, SOX oder DSGVO zuordnen können, und ich prüfe, ob es die Nachverfolgung des Compliance-Status über mehrere Vorschriften hinweg unterstützt.
- Richtlinien- & Governance-Kontrollen: Ich bewerte, ob die Plattform Richtlinienerstellung, Versionskontrolle, Bestätigungs-Workflows und Verteilung unterstützt – insbesondere für Teams, die Genehmigungshürden über Projektmeilensteine hinweg einhalten müssen.
- Audit-Trail & Dokumentation: Ein solider Audit-Trail bedeutet, dass jede Aktion, Entscheidung und Änderung automatisch protokolliert wird. Ich achte auf Beweisverknüpfung und durchsuchbare Protokolle, die bei internen oder externen Audits standhalten.
- Kontrollbewertung & -prüfung: Ich prüfe, ob interne Kontrollen definiert, Bewertungen geplant und Maßnahmen zur Behebung nachverfolgt werden können. Plattformen wie ServiceNow GRC und LogicGate handhaben dies unterschiedlich, weshalb die Ausgestaltung hier entscheidend ist.
- GRC-Berichtswesen & Dashboards: Dashboards sollten PMO-Direktoren und Compliance-Verantwortlichen rollenbasierte Einblicke in Risikolage, Kontrollstatus und Compliance-Lücken liefern, ohne dass ein separates BI-Tool erforderlich ist.
Nachdem ich eine Liste von Tools zusammengestellt habe, die die Kriterien erfüllen, prüfe ich, was jede Plattform unterscheidet.
Unterscheidungsmerkmale (Was Anbieter unterscheidet)
So vergleiche und kontrastiere ich verschiedene Anbieter:
Herausragende Funktionen
Das Management von Drittanbieterrisiken ist entscheidend, wenn Ihre Projekte von externen Anbietern oder Auftragnehmern abhängen. Ich prüfe, ob die Plattform es ermöglicht, Lieferantenrisiken parallel zu internen Kontrollen zu bewerten und zu überwachen. Auch die Verfolgung von regulatorischen Änderungen ist ein Unterscheidungsmerkmal — Tools wie Archer und MetricStream können neue Vorschriften erkennen und deren Auswirkungen automatisch auf bestehende Kontrollen abbilden. Ebenfalls achte ich auf KI-basierte Risiko-Insights, die Muster über das gesamte Projektportfolio hinweg aufzeigen und Risikomanagern helfen, Prioritäten zu setzen, bevor Probleme eskalieren.
Mehr als nur Funktionen
Integrationen spielen hier eine große Rolle. Ich prüfe, ob die Plattform an Tools wie Jira, ServiceNow oder SAP angebunden werden kann, denn GRC-Daten außerhalb Ihrer Projektworkflows werden oft übersehen. Auch der Umfang der abgedeckten Regulierungsrahmen variiert stark – einige Plattformen bieten Dutzende vorgefertigter Rahmenwerke, während andere verlangen, dass alles von Grund auf eingerichtet wird. Für globale Teams bewerte ich die Bereitstellungsoptionen und die Kontrolle über Datenstandorte, insbesondere wenn Projekte Regionen mit unterschiedlichen Anforderungen an die Datensouveränität umfassen.
So wählen Sie GRC-Tools aus
Berücksichtigen Sie bei Ihrem eigenen individuellen Softwareauswahlprozess die folgenden Punkte:
- Ermitteln Sie Ihre Compliance-Anforderungen: Beginnen Sie damit, die spezifischen Compliance-Anforderungen zu bestimmen, die Ihr Unternehmen erfüllen muss. Stellen Sie sicher, dass das GRC-Tool verschiedene regulatorische Anforderungen für unterschiedliche Branchen effektiv abdecken kann, beispielsweise die DSGVO für den Datenschutz oder HIPAA für das Gesundheitswesen.
- Bewerten Sie die Möglichkeiten des Risikomanagements: GRC-Tools sollten leistungsstarke Funktionen zur Identifizierung, Bewertung und Minderung von Risiken bieten. Dies ist insbesondere für Branchen mit hohen betrieblichen Risiken wie dem produzierenden Gewerbe oder der Energiebranche von entscheidender Bedeutung.
- Integration in bestehende Systeme: Bewerten Sie, wie gut sich das GRC-Tool in Ihren bestehenden Technologie-Stack integrieren lässt. Dies ist für Unternehmen, die mehrere Governance-, Risiko- und Compliance-Systeme sowie CRM-, ERP- oder IT-Systeme verwenden, von entscheidender Bedeutung, da dadurch Prozesse erheblich optimiert werden können.
- Skalierbarkeit und Flexibilität: Ihre GRC-Anforderungen werden sich weiterentwickeln. Wählen Sie daher ein Tool, das mit Ihrem Unternehmen wachsen kann, insbesondere wenn Ihr Unternehmen in einer dynamischen Branche schnell wächst.
- Benutzerfreundliche Oberfläche: Der Erfolg eines GRC-Tools hängt häufig von seiner Benutzerfreundlichkeit ab, da komplexe Tools die Akzeptanz durch die Benutzer beeinträchtigen und zu Fehlern führen können. Es ist wichtig, eine Lösung mit einer intuitiven Oberfläche und umfassenden Supportoptionen zu wählen.
Trends bei GRC-Tools
Für meine Recherche habe ich unzählige Produktaktualisierungen, Pressemitteilungen und Veröffentlichungsprotokolle verschiedener GRC-Softwareanbieter ausgewertet. Hier sind einige der aufkommenden Trends, die ich im Auge behalte:
- Integration mit anderen Geschäftssystemen: GRC-Tools bieten zunehmend umfassendere Integrationsmöglichkeiten mit anderen Geschäftssystemen wie ERP-, CRM- und Projektmanagementsoftware. Dieser Trend wird durch den Bedarf an einer einheitlichen Sicht auf Risiken und Compliance in verschiedenen Geschäftsbereichen vorangetrieben.
- KI-gestützte Risikobewertung: Immer mehr GRC-Tools integrieren KI, um Risiken genauer vorherzusagen und zu bewerten. Dies hilft Unternehmen, potenzielle Bedrohungen schneller zu erkennen, indem Datenmuster genutzt werden, die der menschlichen Analyse möglicherweise entgehen. Einige Plattformen verwenden beispielsweise inzwischen maschinelles Lernen, um Risikobewertungen in Echtzeit bereitzustellen.
- Einheitliche Kontrollrahmenwerke: Anbieter beginnen, einheitliche Rahmenwerke anzubieten, mit denen Unternehmen mehrere Compliance-Anforderungen in einer einzigen Struktur abbilden können. Dies reduziert Redundanzen und erleichtert die Verwaltung sich überschneidender Vorschriften aus verschiedenen Regionen oder Branchen.
- Compliance-Überwachung in Echtzeit: Die Umstellung auf kontinuierliche Compliance wird zunehmend beliebter. GRC-Tools bieten eine Echtzeitüberwachung, um Richtlinienverstöße zu erkennen, sobald sie auftreten. Unternehmen profitieren davon, indem sie ein Compliance-Programm implementieren, bei ihren Compliance-Bemühungen proaktiv statt reaktiv vorgehen, Probleme frühzeitig erkennen und die Geschäftskontinuität sicherstellen.
- Integrierte ESG-Berichterstattung: GRC-Tools werden um Kennzahlen zu Umwelt, Sozialem und Unternehmensführung (ESG) erweitert. Von vielen Unternehmen wird inzwischen erwartet, ESG-Standards zu erfüllen. Diese Tools helfen ihnen, Nachhaltigkeitsziele neben der herkömmlichen Compliance zu verfolgen, zu verwalten und darüber zu berichten.
- Benutzerfreundliche Dashboards für Nichtfachleute: Immer mehr Anbieter entwickeln GRC-Tools mit einfacheren, intuitiveren Dashboards für Benutzer, die keine Compliance-Experten sind. Dadurch werden die Tools in verschiedenen Abteilungen zugänglicher, sodass Nichtfachleute Compliance-Aufgaben ohne umfangreiche Schulungen bewältigen können.
- Echtzeitüberwachung von Risiken: Verbesserte Möglichkeiten zur Echtzeitüberwachung und Identifizierung von Risiken unter Einsatz neuer Technologien sowie Warnungen und Benachrichtigungen ermöglichen es GRC-Verantwortlichen, schneller auf potenzielle Probleme zu reagieren.
Was sind GRC-Tools?
GRC-Tools sind eine Softwarekategorie, die Unternehmen dabei unterstützt, Governance-, Risiko- und Compliance-Workflows in einem einzigen System zu verwalten. Sie integrieren diese drei Schlüsselbereiche, um sicherzustellen, dass ein Unternehmen ethisch handelt, seine Risiken effektiv verwaltet und alle relevanten Gesetze und Vorschriften einhält.
Diese Tools werden häufig von Compliance-Teams, IT-Abteilungen und Risikoverantwortlichen eingesetzt, um regulatorische Anforderungen zu verfolgen, interne Risiken zu überwachen und Unternehmensrichtlinien durchzusetzen. GRC-Plattformen reduzieren den manuellen Aufwand, verbessern die Audit-Bereitschaft und gewährleisten die Verantwortlichkeit in allen Abteilungen.
Warum GRC-Tools verwenden?
Unternehmen aus verschiedenen Branchen greifen zunehmend auf Lösungen für das GRC-Compliance-Management zurück, um ihre betriebliche Widerstandsfähigkeit zu stärken und das Vertrauen der Interessengruppen zu erhalten. Hier sind einige Schlüsselfaktoren, die Unternehmen zur Einführung von Governance-, Risiko- und Compliance-Software (GRC) bewegen:
- Regulatorische Anforderungen: Unternehmen müssen eine Vielzahl von Vorschriften einhalten, die je nach Branche und Standort unterschiedlich sein können. Tools für das Compliance-Management können Organisationen dabei helfen, mit sich entwickelnden gesetzlichen Standards Schritt zu halten und so das Risiko von Verstößen und damit verbundenen Strafen zu verringern. Unternehmen können außerdem eine Compliance-Plattform nutzen, um Compliance-Prozesse zu automatisieren und die konsequente Einhaltung der erforderlichen Richtlinien sicherzustellen.
- Cyberrisiken: Die zunehmende Häufigkeit und Raffinesse von Cyberbedrohungen stellt erhebliche Risiken für Organisationen dar. Sicherheits-GRC-Tools können Unternehmen dabei unterstützen, Schwachstellen zu identifizieren, Sicherheitsmaßnahmen zu implementieren und laufende Risiken zu überwachen.
- Anforderungen an den Datenschutz: Da Datenschutzbestimmungen wie die DSGVO und der CCPA weltweit verschärft werden, müssen Unternehmen sicherstellen, dass sie personenbezogene Daten verantwortungsvoll verarbeiten. Compliance-Tools können Organisationen dabei helfen, solide Datenschutzmaßnahmen umzusetzen, um sensible Informationen zu schützen und kostspielige Datenschutzverletzungen zu vermeiden.
- Operative Effizienz: Die Einführung von GRC-Prozessen kann außerdem dazu beitragen, Governance-, Risiko- und Compliance-Aktivitäten zu optimieren, Redundanzen zu reduzieren und die Gesamteffizienz zu verbessern. Die Implementierung von GRC-Software ermöglicht es Organisationen, Daten und Arbeitsabläufe zu zentralisieren, bessere Entscheidungen zu fördern und den Governance-Rahmen insgesamt zu stärken.
- Strategisches Risikomanagement: Ein umfassender Governance-, Risiko- und Compliance-Rahmen kann Organisationen außerdem dabei helfen, Risiken vorherzusehen und zu mindern, bevor sie eintreten. GRC-ERM-Werkzeuge (Unternehmensrisikomanagement) ermöglichen einen proaktiven Ansatz, mit dem Unternehmen das Risikomanagement an ihren strategischen Zielen ausrichten können. Diese unternehmensweite GRC-Sicht ermöglicht es den Nutzern, Risiken zu priorisieren und Ressourcen effektiv zuzuweisen.
Durch die Nutzung von GRC-Funktionen können Unternehmen nicht nur Compliance-Vorgaben erfüllen, sondern auch eine solide Grundlage für das Management von Risiken und die Verbesserung der Governance insgesamt schaffen.
Funktionen
Achten Sie bei der Auswahl von GRC-Werkzeugen auf die folgenden wichtigen Funktionen:
- Risikomanagement: Diese Funktion hilft Ihnen, Risiken innerhalb Ihrer Organisation zu identifizieren, zu bewerten und zu überwachen. Durch die Verwendung strukturierter Arbeitsabläufe erleichtert sie die Priorisierung von Bedrohungen und die Entwicklung von Minderungsstrategien, sodass Sie später vor unangenehmen Überraschungen geschützt sind.
- Compliance-Nachverfolgung: Bleiben Sie mit der Compliance-Nachverfolgung über sich schnell ändernde Vorschriften auf dem Laufenden. Sie ermöglicht es Ihnen, Ihre Prozesse regulatorischen Anforderungen zuzuordnen, Dokumentationen zu verwalten und Prüfpfade zu erstellen, sodass Sie sich keine Sorgen über Compliance-Fristen machen müssen.
- Richtlinienverwaltung: Organisieren, aktualisieren und verteilen Sie Richtlinien über eine zentrale Plattform. Die Richtlinienverwaltung vereinfacht die Nachverfolgung der Richtlinienakzeptanz und die Versionskontrolle und stellt sicher, dass alle stets über das aktuelle Regelwerk verfügen.
- Vorfallmanagement: Erfassen, verfolgen und beheben Sie Vorfälle effizient. Diese Funktion unterstützt zeitnahe Reaktionen, Ursachenanalysen und die Dokumentation und erweist sich als hilfreich, unabhängig davon, ob Sie sich mit Sicherheitsfehlern oder Problemen in Abläufen befassen.
- Auditmanagement: Optimieren Sie interne oder externe Audits mit Planungstools, Beweiserfassung und Berichterstellung. Das Auditmanagement verwandelt das, was zu einem Albtraum aus Papierkram werden könnte, in einen klaren, überschaubaren Arbeitsablauf.
- Berichte und Übersichten: Greifen Sie über anpassbare Berichte und Übersichten auf Erkenntnisse in Echtzeit zu. Sie helfen Ihnen, Trends zu erkennen, die Leistung zu messen und wichtige Risiko- und Compliance-Daten schnell an Entscheidungsträger zu kommunizieren.
- Zugriffskontrolle: Beschränken Sie durch die Festlegung von Benutzerrollen und Berechtigungen, wer sensible Daten anzeigen oder bearbeiten kann. Die Zugriffskontrolle schützt vertrauliche Informationen und stellt sicher, dass nur die richtigen Personen wichtige Änderungen vornehmen können.
- Dokumentenverwaltung: Speichern und organisieren Sie wichtige Dateien mit Versionsnachverfolgung und Verschlüsselung. Die Dokumentenverwaltung erleichtert das Auffinden von Informationen und schützt Sie davor, geschäftskritische Dokumente im digitalen Nirwana zu verlieren.
- Arbeitsablaufautomatisierung: Automatisieren Sie sich wiederholende, regelbasierte Aufgaben im Zusammenhang mit Risiken, Compliance oder Audits. Die Arbeitsablaufautomatisierung schafft Zeit für Ihr Team und verringert die Wahrscheinlichkeit menschlicher Fehler, sodass sich alle auf Aufgaben mit höherem Mehrwert konzentrieren können.
KI-Funktionen gängiger GRC-Werkzeuge
Über die oben aufgeführten Standardfunktionen von GRC-Werkzeugen hinaus integrieren viele dieser Lösungen KI mit Funktionen wie:
- Automatisierte Risikobewertung: KI scannt riesige Datensätze, um neu entstehende Risiken zu identifizieren, indem sie Muster erkennt, die Menschen möglicherweise übersehen. Sie hilft Ihnen, Problemen zuvorzukommen, bevor sie zu einem Thema werden.
- Prädiktive Analysen: KI verarbeitet Daten aus dem gesamten Unternehmen, um Trends, Compliance-Probleme oder Sicherheitsbedrohungen vorherzusagen. So reagieren Sie nicht nur, sondern planen proaktiv.
- Verarbeitung natürlicher Sprache für Compliance: KI liest und interpretiert Regulierungsdokumente oder Unternehmensrichtlinien in allgemein verständlicher Sprache, kennzeichnet Lücken und hält Sie in Echtzeit auf dem Laufenden.
- Anomalieerkennung: KI überwacht Benutzeraktivitäten und Transaktionsdaten, um verdächtiges Verhalten automatisch zu erkennen. Dadurch lassen sich Betrug oder Prozessverstöße leichter feststellen, sobald sie beginnen.
- Automatisierte Richtlinienempfehlungen: KI schlägt Aktualisierungen von Richtlinien oder neue Kontrollen vor, indem sie aus vergangenen Vorfällen und regulatorischen Änderungen lernt. So bleiben Sie mit weniger manuellem Aufwand compliancekonform.
Vorteile
Hier sind fünf wesentliche Vorteile der Verwendung von GRC-Tools:
- Verbesserte Entscheidungsfindung: GRC-Tools bieten umfassende Datenanalyse- und Berichtsfunktionen. Dies ermöglicht Projektmanagern, fundierte Entscheidungen auf der Grundlage von Echtzeitdaten zu treffen und dadurch Projektergebnisse sowie die strategische Ausrichtung zu verbessern.
- Verbessertes Risikomanagement: Durch fortschrittliche Funktionen zur Risikobewertung und -überwachung ermöglichen GRC-Tools den Benutzern, Risiken effizient zu identifizieren, zu bewerten und zu mindern. Dieser proaktive Ansatz reduziert potenzielle Auswirkungen auf Projektzeitpläne und Budgets.
- Optimierte Compliance-Prozesse: Die Automatisierung von Compliance-Aufgaben innerhalb von GRC-Plattformen reduziert den manuellen Aufwand und die Fehlerquote erheblich. Dadurch wird sichergestellt, dass Projekte gesetzliche, regulatorische und interne Richtlinienanforderungen zuverlässiger einhalten, was Zeit und Ressourcen spart.
- Höhere betriebliche Effizienz: Die Integration von GRC-Funktionen in eine einzige Plattform beseitigt Silos und verbessert die Zusammenarbeit zwischen Teams. Diese Integration steigert die Effizienz, da Informationen leicht zugänglich sind und Prozesse projektübergreifend optimiert werden.
- Stärkere Governance und strategische Ausrichtung: GRC-Organisationstools erleichtern die Abstimmung von Projektzielen mit den übergeordneten Geschäftsstrategien. Sie bieten einen Governance-Rahmen, der sicherstellt, dass Projekte positiv zu den Zielen und zur Leistung der Organisation beitragen.
Für Organisationen und Projektmanager ist die Einführung von GRC-Tools ein strategischer Schritt hin zu operativer Exzellenz, effektivem Risikomanagement und der Sicherstellung der Compliance mit allen relevanten Standards und Vorschriften. Diese Vorteile schützen die Organisation nicht nur vor potenziellen Fallstricken, sondern verbessern auch ihre Fähigkeit, erfolgreiche Projekte umzusetzen, die mit ihrer strategischen Vision im Einklang stehen.
Kosten und Preise
Die Preise für Tools für Governance, Risikomanagement und Compliance (GRC) variieren stark. Leider sind die meisten Preise auf GRC-Websites nicht verfügbar. Stattdessen verlangen Unternehmen in der Regel eine Demo oder ein Gespräch mit einem Vertriebsmitarbeiter, bevor sie Preise nennen, da diese Art von Tool üblicherweise individuell angepasst wird. Hier finden Sie eine allgemeine Vorstellung davon, was ein GRC-Tool Ihre Organisation kosten könnte.
Vergleichstabelle für GRC-Tools
| Plantyp | Durchschnittlicher Preis | Enthaltene Standardfunktionen | Am besten geeignet für |
|---|---|---|---|
| Kostenlose Option | $0 | Die meisten Tools bieten diese Option nicht an | nicht zutreffend |
| Basis | $500 - $1,000/Monat | Risikobewertung, Compliance-Management, grundlegende Berichte und Dashboards, Dokumentenmanagement | Kleine bis mittelständische Unternehmen oder kleinere Teams innerhalb eines größeren Unternehmens |
| Standard | $1,000 - $3,000/Monat | Alle oben genannten Funktionen sowie Richtlinienmanagement, Vorfallmanagement, erweiterte Berichte und Integrationsmöglichkeiten | Mittelständische Unternehmen oder Abteilungen innerhalb größerer Unternehmen |
| Premium | $3,000 - $7,000/Monat | Alle oben genannten Funktionen sowie erweitertes Risikomanagement, prädiktive Analysen, anpassbare Dashboards und dedizierte individuelle Unterstützung | Große Unternehmen und Organisationen mit umfangreichen Risiko- und Compliance-Anforderungen |
| Unternehmenstarif | $7,000+/Monat | Alle oben genannten Funktionen sowie für Unternehmen typischerweise erforderliche Anpassungen, unbegrenzte Benutzer, Schulungen vor Ort und strategische Beratungsleistungen, die Sie dabei unterstützen, Compliance effektiver zu bewältigen | Große Unternehmen, die zusätzliche Anpassungen benötigen, die in anderen Plänen nicht enthalten sind |
Das mag teuer erscheinen, aber Strafen für mangelnde Compliance sind in der Regel noch höher.
Häufig gestellte Fragen
Finden Sie Antworten auf häufige Fragen, die andere zu diesem Thema stellen.
Wie kann ich meine bestehenden GRC-Verfahren bewerten? Wie erkenne ich, ob ich GRC-Software benötige?
Beginnen Sie damit, Ihre aktuellen Compliance-Workflows abzubilden, manuelle Schritte zu identifizieren und zu prüfen, ob Fristen oder Audits versäumt wurden. Wenn die Nachverfolgung von Risiken, Kontrollen und Dokumentation über Tabellen oder E-Mails langsam oder uneinheitlich ist, ist es an der Zeit, GRC-Software in Betracht zu ziehen.
Tools zentralisieren Datensätze, automatisieren Erinnerungen und erstellen einen Prüfpfad. Dadurch sparen Sie Zeit und reduzieren Fehler. Wenn die regulatorischen Anforderungen zunehmen, ist ein GRC-Tool in der Regel eine lohnende Investition.
Wie wähle ich das richtige GRC-Tool für die Größe und Komplexität meiner Organisation aus?
Beginnen Sie damit, Ihre Compliance-Anforderungen, Branchenvorschriften und Berichtsanforderungen abzubilden. Bewerten Sie anschließend, welche GRC-Lösungen auf Organisationen wie Ihre ausgerichtet sind – einige konzentrieren sich auf SMBs, während andere komplexe Unternehmensabläufe unterstützen. Achten Sie auf Funktionen wie anpassbare Workflows, leistungsfähige Berichte und Skalierbarkeit. Berücksichtigen Sie außerdem die Benutzerfreundlichkeit für Ihr Team und ob sich die Plattform in Ihre bestehenden Systeme integrieren lässt. Fordern Sie Produktdemonstrationen, Pilotprogramme oder Referenzen von Kunden an, um das Tool in der Praxis zu sehen und sicherzustellen, dass es Ihren realen Prozessen entspricht, bevor Sie sich vertraglich binden.
Welche Integrationen sollte eine moderne GRC-Plattform unterstützen?
Ihr GRC-Tool sollte eine Verbindung zu den Systemen herstellen können, die Sie bereits nutzen, beispielsweise zu HR-Datenbanken, Dokumentenmanagement-, ERP- und Kommunikationstools. Die Integration mit Cloud-Speichern, Identitäts- und Zugriffsverwaltung sowie Informationssicherheitssystemen ist besonders wertvoll, um die Beweiserfassung und die Nachverfolgung von Risiken zu automatisieren. Für Compliance-Teams verringert die nahtlose Integration mit E-Mail-, Kollaborationsplattformen und regulatorischen Datenfeeds den Aufwand und verbessert die Reaktionsgeschwindigkeit. Prüfen Sie immer die Integrationsbibliothek einer Plattform und stellen Sie sicher, dass sie sichere API-Verbindungen unterstützt, damit Ihre Daten aktuell und zugänglich bleiben.
Können GRC-Tools dabei helfen, Compliance-Berichte und Audits zu automatisieren?
Ja, die meisten GRC-Tools bieten prüfungsbereite Berichtsvorlagen, eine automatisierte Beweiserfassung und Echtzeit-Dashboards. Diese Funktionen helfen Ihrem Compliance-Team, Checklisten zusammenzustellen, Dokumentationen einzureichen und den Audit-Fortschritt mit weniger manueller Arbeit zu verfolgen. Automatisierte Warnmeldungen erinnern Sie an Compliance-Fristen und weisen auf fehlende Dokumentation hin. Während Audits können Sie historische Datensätze einfach abrufen oder bei Bedarf Berichte für Aufsichtsbehörden erstellen. Dies reduziert den Verwaltungsaufwand und erhöht die Genauigkeit und Einheitlichkeit Ihrer Compliance-Prozesse.
Welche Best Practices gibt es für die effektive Umsetzung einer GRC-Strategie?
Beziehen Sie für eine erfolgreiche Umsetzung einer GRC-Strategie frühzeitig alle wichtigen Stakeholder ein und klären Sie Ihre Compliance-Ziele. Nutzen Sie eine GRC-Plattform, um Richtlinien, Risikoregister und die Nachverfolgung von Vorfällen zu zentralisieren. Standardisieren Sie Prozesse mithilfe von Tool-Vorlagen und automatisieren Sie wiederkehrende Compliance-Aufgaben, wo dies möglich ist. Planen Sie regelmäßige Prüfungen mithilfe der Berichtsfunktionen der Plattform ein, um Fortschritte und Lücken zu überwachen. Schulen Sie Ihr Team sowohl im Umgang mit dem Tool als auch mit Ihren Workflows, um die Beteiligung aufrechtzuerhalten und die Akzeptanz sicherzustellen.
Welche Herausforderungen gibt es bei der Umsetzung einer GRC-Strategie?
Zu den häufigsten Herausforderungen gehören Widerstand gegen Veränderungen, Datensilos und eine unklare Zuständigkeit für Compliance-Aufgaben. GRC-Software kann helfen, indem sie Workflows standardisiert, Teams auf überfällige Aufgaben hinweist und die Beweiserfassung abteilungsübergreifend automatisiert. Um diese Herausforderungen zu bewältigen, wählen Sie ein Tool mit guten Integrationsmöglichkeiten, bieten Sie allen Benutzern Schulungen an und weisen Sie klare Verantwortlichkeiten zu. Testen Sie die Kommunikations- und Kollaborationsfunktionen der Plattform, um Silos abzubauen und die Verantwortlichkeit aller Beteiligten zu stärken.
Gibt es Open-Source-GRC-Tools? Welche Vor- und Nachteile hat die Verwendung eines Open-Source-GRC-Tools?
Ja, es gibt mehrere Open-Source-GRC-Tools, beispielsweise OpenGRC und Eramba. Der wichtigste Vorteil sind Kosteneinsparungen sowie die Möglichkeit, Funktionen anzupassen. Open-Source-Tools verfügen jedoch möglicherweise nicht über dedizierten Kundensupport, zertifizierte Integrationen oder regelmäßige Sicherheitsupdates, wie sie kommerzielle Tools bieten. Wenn Sie über starke IT-Ressourcen verfügen und Flexibilität benötigen, kann Open Source eine geeignete Lösung sein. Wenn laufender Support und schnelle Updates wichtiger sind, sollten Sie proprietäre GRC-Software in Betracht ziehen.