Las 10 mejores herramientas y plataformas de GRC analizadas para 2026
10 Mejor lista de herramientas GRC


Las herramientas GRC ayudan a las organizaciones a gestionar los procesos de gobierno, riesgos y cumplimiento en una plataforma centralizada. Además, estas herramientas agilizan la gestión de políticas, la evaluación de riesgos y la elaboración de informes normativos, reduciendo el riesgo de incumplimiento y de fallos en las auditorías.
A partir de mi experiencia con herramientas de gobierno y organización, he probado varias plataformas GRC para comprobar hasta qué punto permiten trabajar a equipos multifuncionales, simplificar la documentación y automatizar los controles. He comparado las herramientas en función de su facilidad de uso, sus integraciones y su grado de adaptación a los marcos normativos del mundo real.
A continuación encontrarás mis principales recomendaciones basadas en pruebas prácticas. Cada herramienta GRC incluida destaca por determinadas funciones o fortalezas, para que puedas identificar la que mejor se adapta a las necesidades de tu organización.
Por qué confiar en nuestras recomendaciones de software
Nuestro equipo lleva probando y evaluando software desde 2012. Como gestores de proyectos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección. También nos basamos en la experiencia de líderes de opinión del sector y de profesionales en activo de la gestión de proyectos.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
Tabla comparativa de herramientas GRC
Esta tabla comparativa resume los detalles de precios de mis principales selecciones de herramientas GRC:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Mejor para la gestión de riesgos empresariales | Demo gratuita disponible | Precios bajo solicitud | Website | |
| 2 | Mejor opción para la gestión de riesgos de terceros | Demostración gratuita disponible | Precios bajo solicitud | Website | |
| 3 | Ideal para el cumplimiento de la privacidad de datos a nivel global | Plan gratuito disponible | Desde $40/mes | Website | |
| 4 | Mejor para gestión integrada del rendimiento | Demostración gratuita disponible | Precio bajo solicitud | Website | |
| 5 | La mejor para informes de cumplimiento normativo completos | Prueba gratuita de 30 días | Precios bajo solicitud | Website | |
| 6 | La mejor herramienta para la alineación del equipo | Prueba gratuita | Desde $5/usuario/mes | Website | |
| 7 | Mejor para empresas medianas y grandes | Demo gratis disponible | Precio a consultar | Website | |
| 8 | Mejor herramienta de automatización GRC | Demostración gratuita | Ofrece precios personalizados a solicitud | Website | |
| 9 | Ideal para la visualización de dependencias | Demostración gratuita disponible | Precios personalizados | Website | |
| 10 | Mejor herramienta de evaluación GRC | Demostración gratuita | Desde $100,000 como tarifa única de licencia | Website |

Reseñas de las mejores herramientas GRC
En estas breves descripciones descubrirás las funciones clave de los programas de cumplimiento más populares, junto con información sobre precios y capturas de pantalla.
Mejor para la gestión de riesgos empresariales
Mitratech es una herramienta integral de GRC diseñada principalmente para profesionales de los departamentos legal, de riesgos y de recursos humanos. Destaca por su capacidad para automatizar flujos de trabajo, gestionar el cumplimiento normativo y ofrecer análisis avanzados. Ankit Gupta, Ingeniero Senior de Seguridad, compartió cómo la plataforma simplificó las operaciones de su equipo: “Mitratech nos ayudó a alinear la gestión de políticas y el seguimiento regulatorio en un solo lugar, reduciendo el tiempo que invertíamos buscando actualizaciones.”
Por qué elegí Mitratech: Mitratech sobresale por su enfoque en el cumplimiento legal, proporcionando herramientas impulsadas por IA como InvoiceIQ para la revisión de facturas. La plataforma integra análisis de datos e inteligencia artificial para mejorar la automatización, la eficiencia y la visibilidad. Ofrece amplias funciones para la gestión del gasto legal, la gestión del riesgo de proveedores y el seguimiento del cumplimiento normativo. Estas capacidades lo convierten en una opción sólida para organizaciones que requieren soluciones detalladas de cumplimiento.
Características destacadas e integraciones
Entre las características destacadas se incluyen la automatización de flujos de trabajo para agilizar procesos, la automatización de documentos para gestionar archivos de manera eficiente y análisis avanzados para una generación de informes más informada. Las herramientas impulsadas por IA de la plataforma mejoran la precisión y reducen los esfuerzos manuales. También ofrece una gestión de riesgos integrada a través de Mitratech Risk Platform.
Las integraciones incluyen Microsoft Office, SAP, Oracle, Salesforce, Workday, DocuSign, Adobe Sign, SharePoint, NetSuite y QuickBooks.

Mejor opción para la gestión de riesgos de terceros
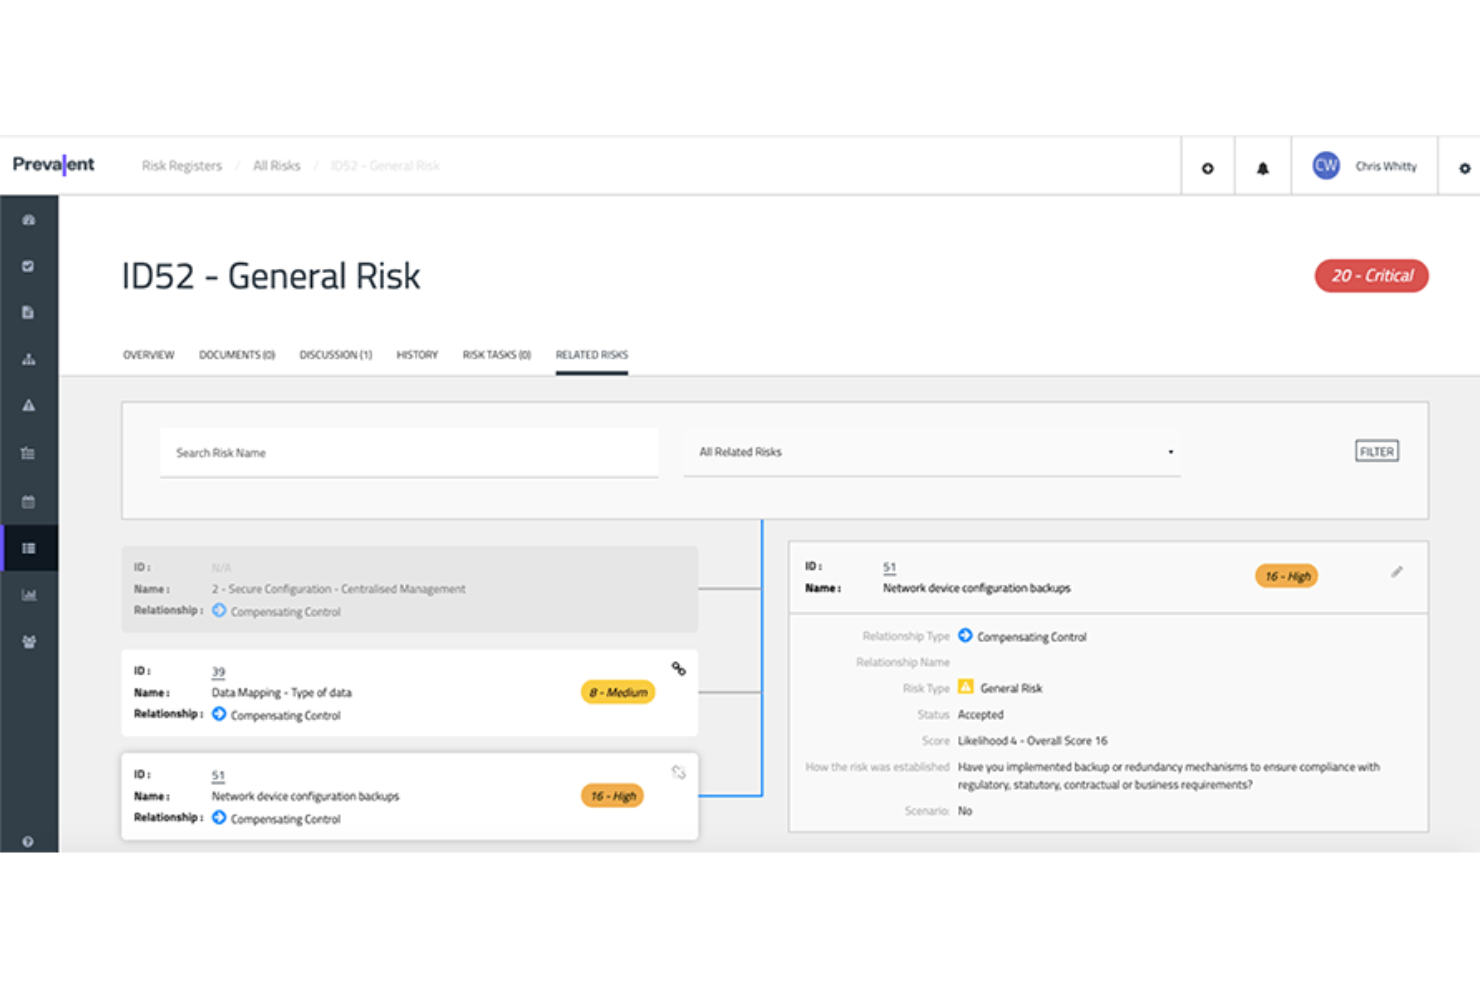
Prevalent ofrece un enfoque especializado para gestionar los riesgos provenientes de proveedores externos, lo que lo convierte en una opción adecuada para organizaciones bajo presión regulatoria. Con sus capacidades impulsadas por IA, automatiza la incorporación de proveedores, las evaluaciones de riesgos y la monitorización continua, lo que puede ayudar a tu equipo a reducir las tareas administrativas y mejorar los tiempos de respuesta. Esta herramienta resulta especialmente valiosa en sectores con relaciones complejas con proveedores, proporcionando comunicación en tiempo real y evaluaciones estandarizadas para apoyar tus esfuerzos de gestión de riesgos.
Por qué elegí Prevalent
Elegí Prevalent por sus destacadas capacidades en la gestión de riesgos de terceros, lo cual es crucial para cualquier organización que trabaje con numerosos proveedores. Las evaluaciones de riesgos y la monitorización continua, impulsadas por IA, permiten que tu equipo identifique y mitigue amenazas potenciales provenientes de relaciones con terceros. Con flujos de trabajo automatizados, puedes gestionar todo el ciclo de vida del proveedor, desde la incorporación hasta la desvinculación, reduciendo tareas manuales y facilitando el enfoque en la reducción estratégica de riesgos. Estas características hacen que Prevalent sea atractivo para sectores como finanzas y salud, donde el cumplimiento regulatorio y la gestión de riesgos son primordiales.
Características clave de Prevalent
Además de sus capacidades en la gestión de riesgos de terceros, Prevalent ofrece diversas funciones que lo convierten en un fuerte candidato dentro del sector de herramientas GRC.
- Formación en cumplimiento: La plataforma incluye herramientas para la formación en cumplimiento, asegurando que tu equipo esté actualizado con los estándares y prácticas regulatorias más recientes.
- Gestión de políticas: Prevalent proporciona funciones sólidas para la gestión de políticas, permitiendo que tu equipo cree, distribuya y gestione políticas en toda la organización de manera eficiente.
- Gestión de incidentes: La herramienta incluye capacidades para la gestión de incidentes, ayudando a tu equipo a hacer seguimiento, gestionar y resolver incidentes eficazmente para mantener el cumplimiento y reducir riesgos.
- Gestión de auditorías: Prevalent ofrece funciones integrales de gestión de auditorías, permitiendo que tu equipo realice auditorías, gestione hallazgos y asegure el cumplimiento de los requisitos regulatorios.
Integraciones de Prevalent
Actualmente, Prevalent no proporciona una lista de integraciones nativas.
Pros and Cons
Pros:
- Interfaz amigable que simplifica la navegación para equipos de cumplimiento.
- Completa gestión de riesgos de terceros que apoya la mitigación estratégica de riesgos.
- Fuertes medidas de seguridad para proteger datos sensibles y mantener el cumplimiento.
Cons:
- El costo más alto comparado con competidores puede afectar a los usuarios preocupados por el presupuesto.
- Ocasionales errores técnicos y fallos interrumpen la continuidad del trabajo.
Ideal para el cumplimiento de la privacidad de datos a nivel global
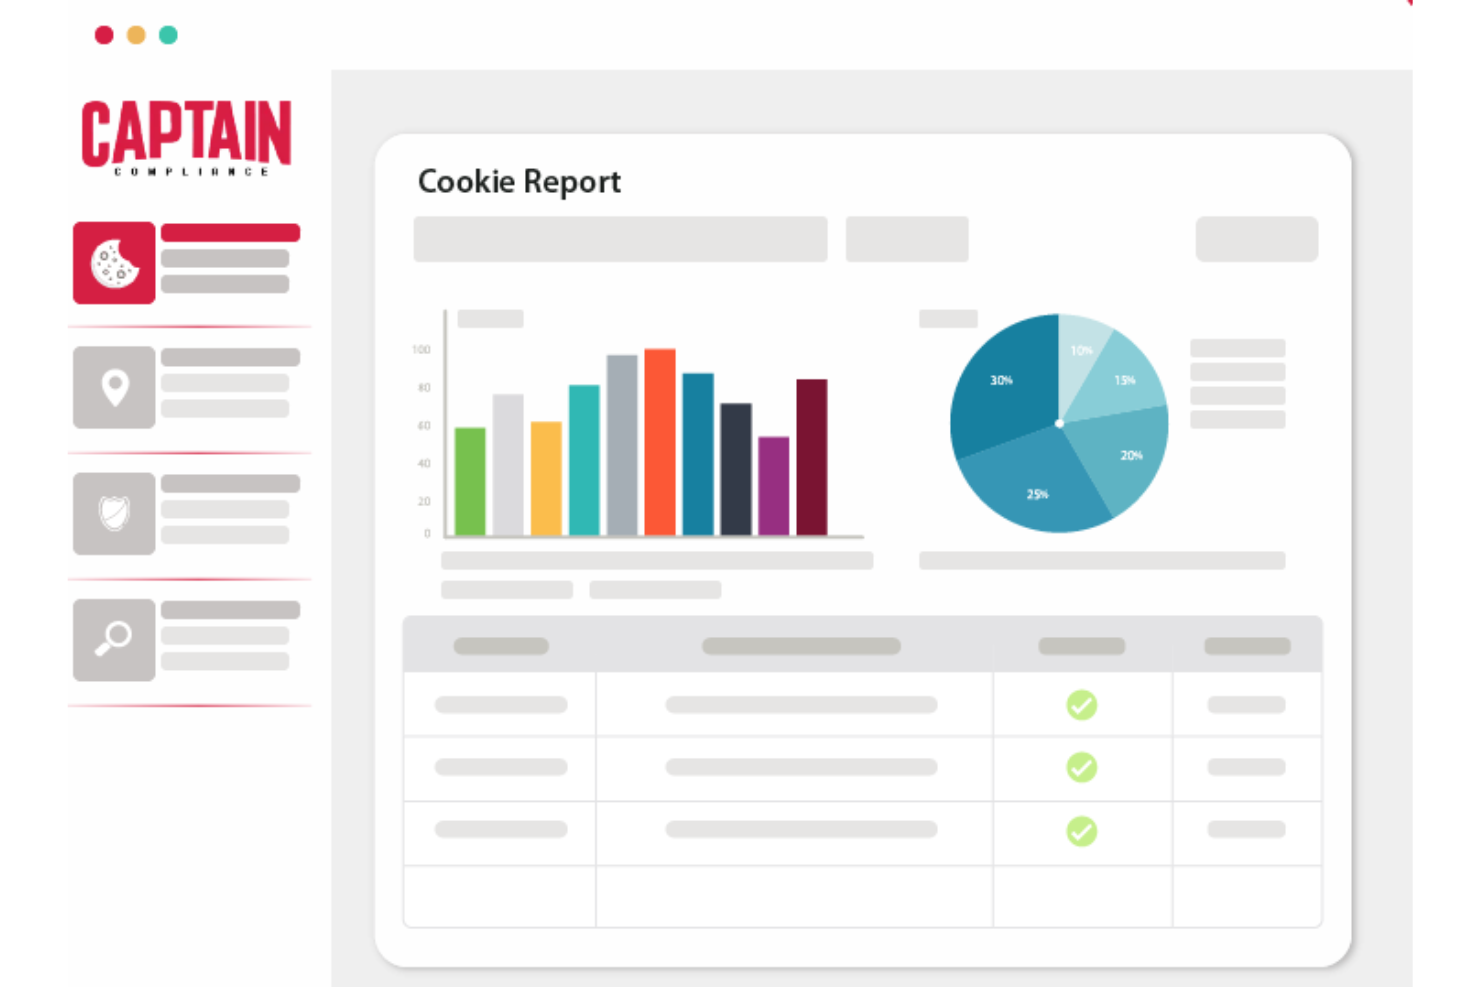
Captain Compliance es una plataforma integral de privacidad de datos diseñada para simplificar el cumplimiento normativo de privacidad para las organizaciones. Ofrece herramientas para la gestión del consentimiento de cookies, políticas de privacidad y páginas de transparencia, asegurando la adhesión a leyes globales de privacidad de datos como el GDPR y el CPRA.
Captain Compliance destaca por su completa gama de funciones diseñadas para mejorar la gestión del cumplimiento normativo. Una de las funciones más destacadas es su sistema de gestión de consentimiento de cookies, que garantiza que las empresas cumplan con las leyes de privacidad de datos a nivel mundial. Esta función es crucial para las organizaciones que operan en varias jurisdicciones, ya que automatiza el proceso de obtención y gestión del consentimiento de los usuarios para las cookies.
Además, la función de gestión de políticas de privacidad centraliza todas las políticas de privacidad, enlazándolas directamente con las políticas de consentimiento y cookies. También cuenta con un escáner de cookies que ofrece una visión general en tiempo real de las cookies en cualquier sitio web. Esta herramienta es muy valiosa para las organizaciones que buscan mantener el cumplimiento de las regulaciones de privacidad, al monitorear y actualizar continuamente sus políticas de cookies según los resultados más recientes del escaneo.
La página de transparencia mejora aún más la confianza del usuario al mostrar las cookies actuales en el sitio, asegurando que los usuarios estén completamente informados sobre los datos que se recopilan.

Mejor para gestión integrada del rendimiento
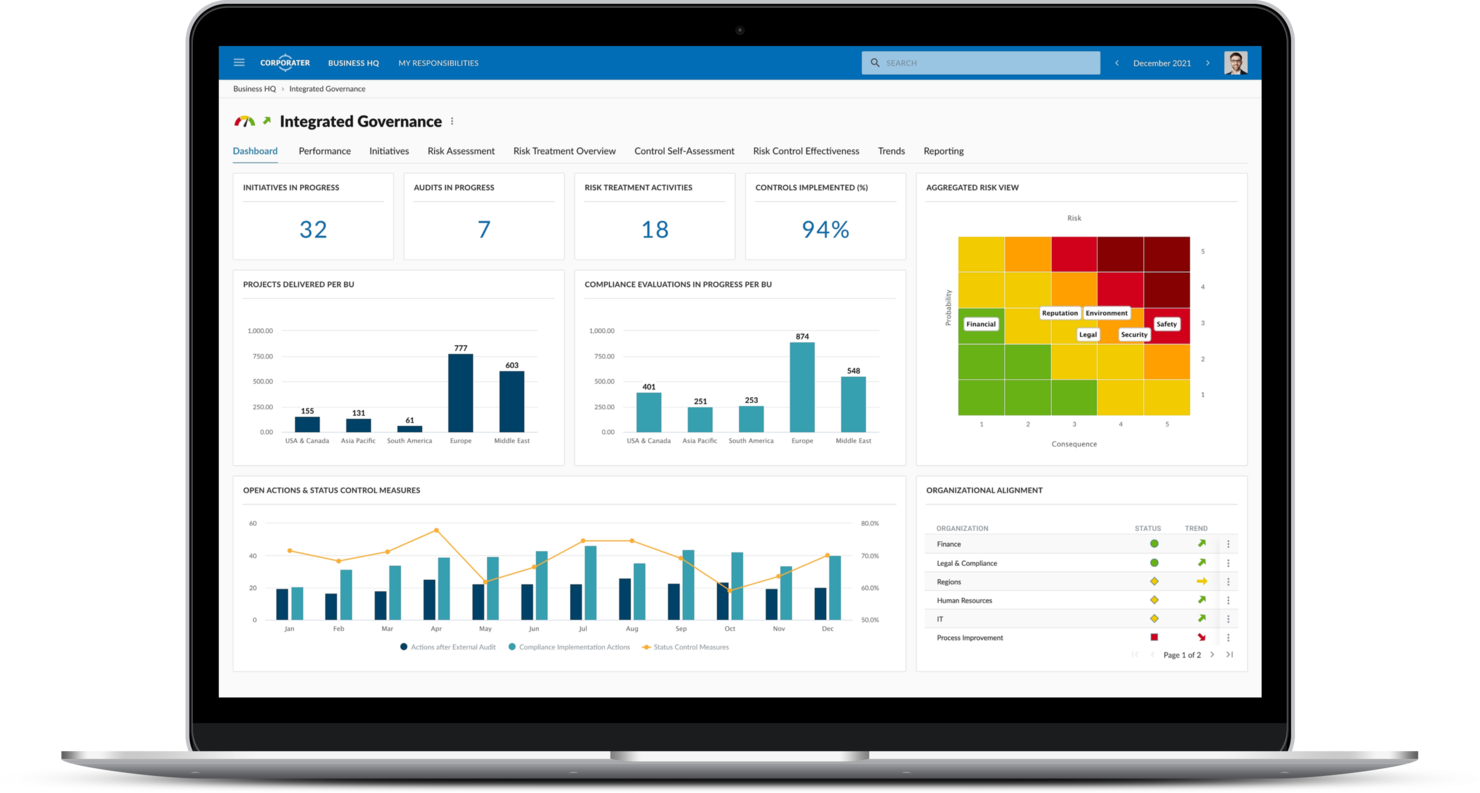
Corporater es una plataforma de gestión empresarial diseñada para ejecutivos, gerentes y profesionales de gobernanza. Admite funciones de planificación estratégica, gestión del rendimiento y gestión de riesgos.
Por qué elegí Corporater: Corporater está orientada a la gobernanza empresarial gracias a sus funciones de planificación estratégica y gestión del desempeño. Ofrece un enfoque de cuadro de mando integral, que ayuda a alinear las actividades empresariales con la visión de la organización. La plataforma permite crear tableros personalizados para obtener información en tiempo real. Esto la hace ideal para organizaciones que buscan alinear la estrategia con la ejecución.
Características destacadas e integraciones
Entre las características destacadas se incluyen paneles personalizables para obtener información adaptada, un cuadro de mando integral para la alineación estratégica y herramientas de gestión de riesgos para monitorear y mitigar riesgos. La plataforma ofrece capacidades de planificación estratégica para respaldar los objetivos a largo plazo. También proporciona gestión del rendimiento para rastrear y mejorar los resultados empresariales.
Las integraciones incluyen Microsoft Power BI, SAP, Oracle, Salesforce, Tableau, SharePoint, Microsoft Dynamics, Google Analytics, Slack y Jira.
La mejor para informes de cumplimiento normativo completos
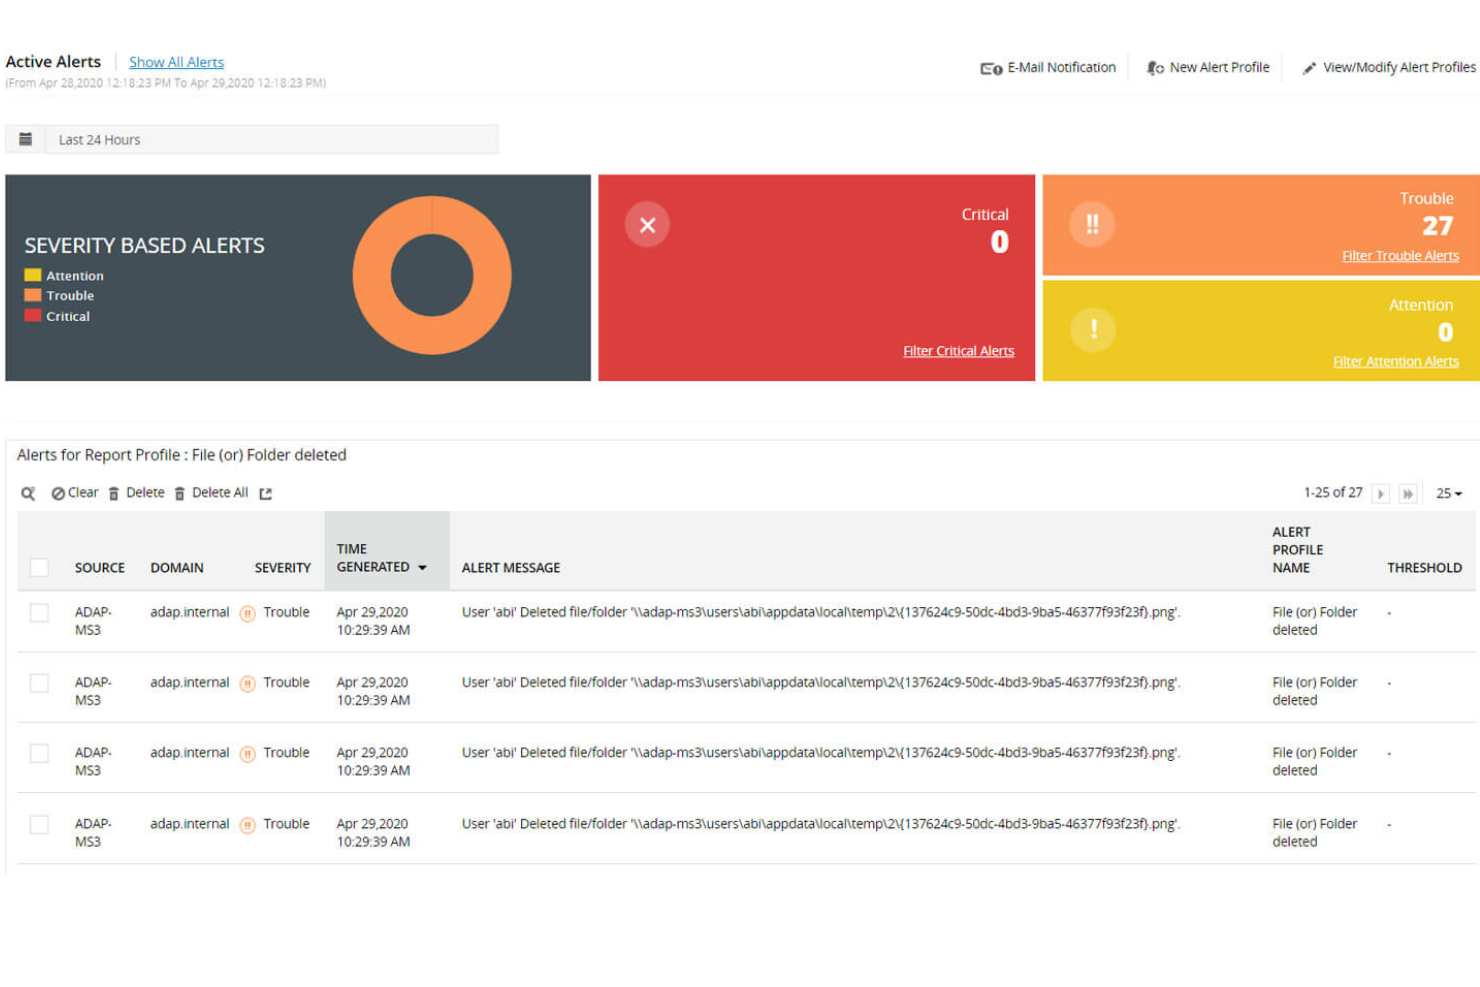
ADAudit Plus es una herramienta de auditoría de Active Directory diseñada para administradores de TI y profesionales de la seguridad. Proporciona información detallada sobre las actividades de los usuarios, patrones de inicio de sesión y cambios dentro de la red para ayudar a mantener la seguridad y el cumplimiento normativo.
Por qué elegí ADAudit Plus: ADAudit Plus se centra en la auditoría en tiempo real, ofreciendo alertas instantáneas ante actividades sospechosas. Proporciona informes de auditoría detallados que ayudan a rastrear el comportamiento de los usuarios y los cambios en toda la red. La herramienta incluye funciones como monitoreo de la integridad de archivos y auditoría de usuarios privilegiados para reforzar la seguridad. Sus capacidades en tiempo real la hacen esencial para organizaciones que necesitan información inmediata sobre sus entornos de Active Directory.
Funciones y Integraciones Destacadas
Las funciones destacadas incluyen el monitoreo de la integridad de archivos para rastrear los cambios en archivos sensibles, auditoría de usuarios privilegiados para supervisar accesos de alto nivel y seguimiento de actividad de inicio de sesión para obtener una visión completa de los usuarios. La herramienta ofrece informes de cumplimiento para satisfacer los requisitos normativos. También ofrece análisis avanzados del comportamiento de los usuarios. Esta función monitorea continuamente las actividades de los usuarios y detecta anomalías que podrían indicar posibles amenazas de seguridad. Además, incluye una auditoría detallada de servidores de archivos, que rastrea el acceso y las modificaciones a archivos y carpetas, garantizando la integridad y seguridad de los datos.
Las integraciones incluyen Microsoft 365, Azure Active Directory, Windows Server, Exchange Server, SharePoint, VMware, Citrix, Google Workspace, AWS y Office 365.
ClickUp
La mejor herramienta para la alineación del equipo
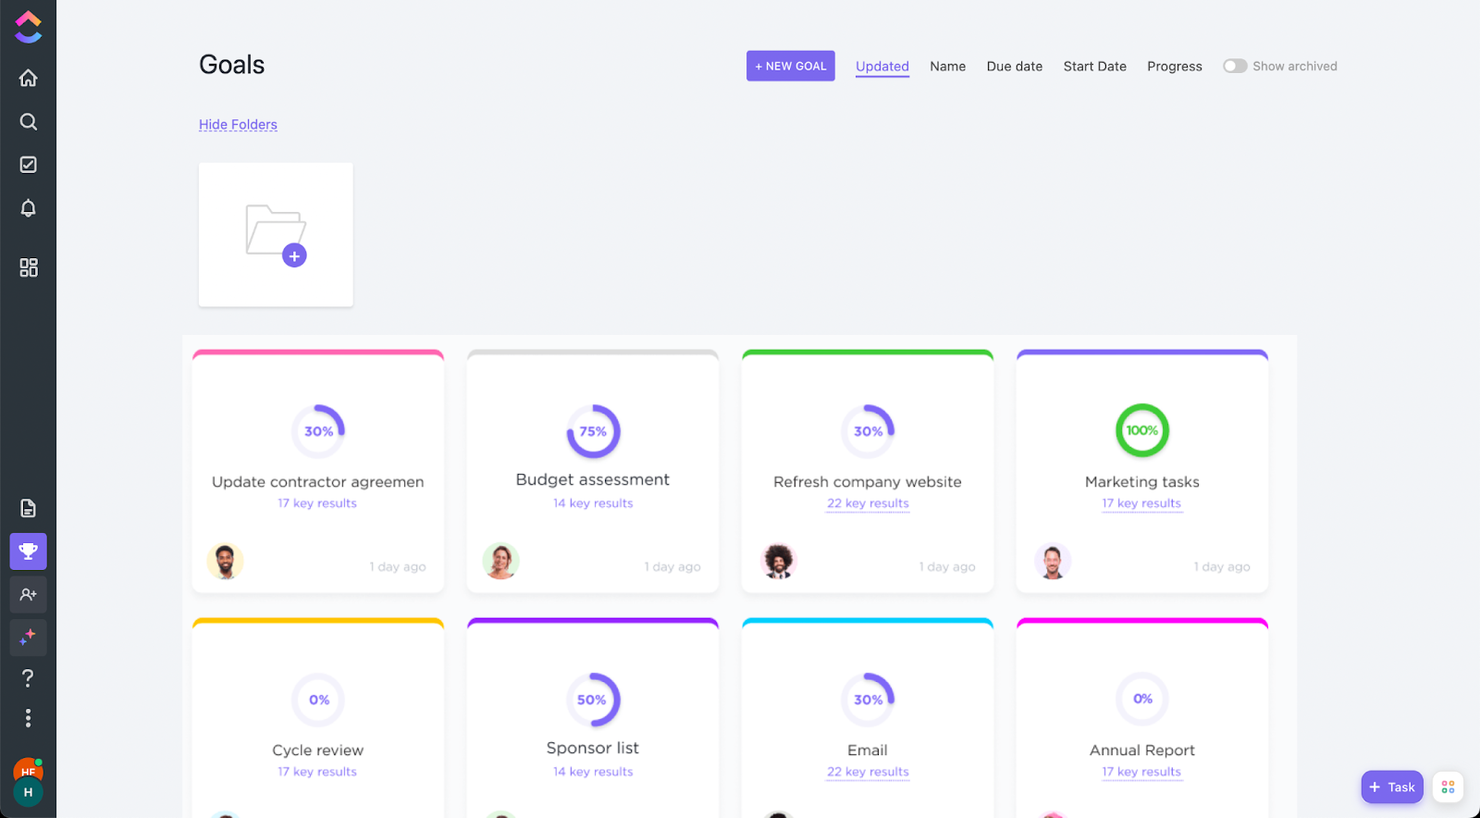
ClickUp es un software de gestión de proyectos que tiene todo lo que necesitas para completar tu proyecto. Además, funciones como metas y listas personalizadas pueden ayudarte a abordar la gobernanza, el riesgo y el cumplimiento en la empresa.
Las metas se pueden establecer yendo al menú de navegación izquierdo y haciendo clic en el icono del trofeo. Para garantizar la alineación entre departamentos, puedes configurar permisos de acceso y añadir solo a las personas que necesiten verlas. El cumplimiento se puede medir estableciendo tareas dentro de esos objetivos y supervisando el progreso.
ClickUp ofrece integraciones nativas con Slack, G Suite, Dropbox y muchas más herramientas, así como más de 1,000 integraciones a través de Zapier.
ClickUp es gratuito con almacenamiento limitado para un número ilimitado de usuarios. Los planes de pago comienzan en $5/usuario/mes y ofrecen una prueba gratuita.
New Product Updates from ClickUp
ClickUp Adds Meetings Hub, Super Agent Templates, and ZoomInfo Integration
ClickUp adds a searchable Meetings Hub, new ways to clone and template Super Agents, and a ZoomInfo integration through the App Center. These updates improve meeting retrieval, agent reuse, and access to sales intelligence. For more information, visit ClickUp’s official site.

Mejor para empresas medianas y grandes
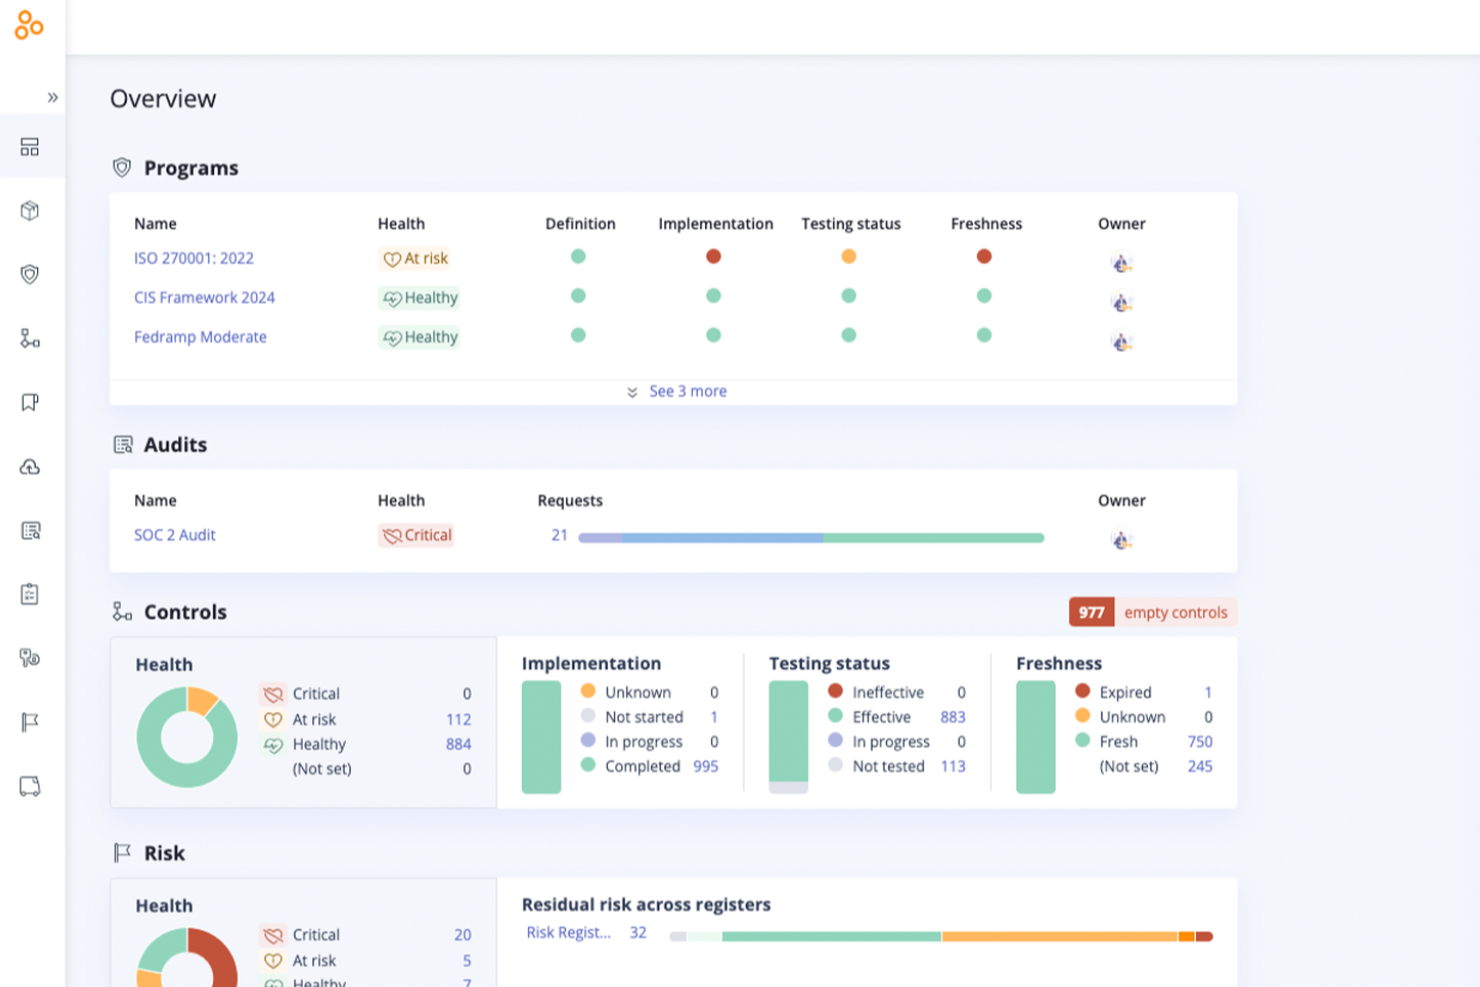
Hyperproof es una herramienta de operaciones de cumplimiento dirigida a responsables de cumplimiento y equipos de seguridad informática. Ayuda a las organizaciones a gestionar tareas de cumplimiento, evaluaciones y auditorías para garantizar que cumplen con los requisitos regulatorios. Ankit Gupta, Ingeniero Senior de Seguridad, describió el impacto que ha tenido en su equipo: “Hyperproof agilizó la forma en que recopilamos y mapeamos las evidencias de cumplimiento, convirtiendo lo que solía ser semanas de preparación en un flujo de trabajo continuo”.
Por qué elegí Hyperproof: Elegí Hyperproof por su interfaz fácil de usar, su flexible marco de evaluación de riesgos y sus avanzadas capacidades de generación de informes. Permite automatizar los procesos de gestión de riesgos y facilitar el seguimiento del cumplimiento de diversas normativas. Hyperproof incluye más de 110 marcos de cumplimiento y gestión de riesgos, garantizando que los usuarios puedan abarcar requisitos regulatorios diversos en todos los sectores. Estos incluyen SOC 2, ISO 27001, NIST 800-53, NIST CSF, NIST Privacy, PCI, SOX y otros.
Hyperproof se especializa en cumplimiento continuo, ofreciendo herramientas que automatizan la recopilación y monitoreo de evidencias. Proporciona una plataforma centralizada para gestionar múltiples marcos de cumplimiento simultáneamente. Las funcionalidades de la herramienta incluyen recordatorios automáticos y gestión de tareas para mantener a tu equipo enfocado. Su enfoque en el cumplimiento continuo la hace adecuada para organizaciones que necesitan mantener una adhesión constante a las regulaciones.
Características destacadas e integraciones
Entre las características destacadas se encuentran la recopilación automatizada de evidencias, que reduce el trabajo manual, el mapeo de marcos de cumplimiento para gestionar varios estándares, y las herramientas de gestión de tareas para optimizar las actividades de cumplimiento. También cuenta con 'alcances', que permiten a las empresas dividir los controles del marco entre líneas de producto, ubicaciones geográficas y otros límites organizativos, adaptando el cumplimiento a áreas específicas del negocio.
Las integraciones incluyen Microsoft Teams, Slack, Jira, Confluence, Okta, Google Workspace, Azure Active Directory, AWS, OneTrust y ServiceNow. Además, su API abierta y el kit de desarrollo de software (SDK) permiten a las empresas crear sus propias integraciones, ofreciendo una flexibilidad más allá de las opciones preconstruidas.

Mejor herramienta de automatización GRC

ServiceNow es una plataforma versátil orientada a grandes empresas, enfocada en la gestión de servicios de TI, operaciones y la automatización de flujos de trabajo empresariales. Ayuda a las organizaciones a optimizar procesos, gestionar activos de TI y mejorar la prestación de servicios en todos los departamentos. Más allá de las operaciones de TI, muchas empresas también utilizan ServiceNow para reforzar la gestión de cumplimiento y riesgos. Caleb Johnstone, Director de SEO en Paperstack, compartió: “ServiceNow ha transformado nuestros procedimientos de cumplimiento automatizando las evaluaciones de riesgos y proporcionándonos información en tiempo real, lo que hace que nuestras auditorías sean fáciles y previsibles.”
Por qué elegí ServiceNow: ServiceNow está diseñado para grandes empresas gracias a sus amplias capacidades en la gestión de servicios de TI y automatización. Ofrece una plataforma unificada donde puedes gestionar eficientemente incidentes, cambios y solicitudes. La herramienta incluye funciones como gestión de activos y análisis de rendimiento para apoyar operaciones a gran escala. Su escalabilidad y completo conjunto de herramientas lo hacen ideal para organizaciones grandes que buscan mejorar la eficiencia operativa.
Características e integraciones destacadas
Las características destacadas incluyen análisis de rendimiento para el seguimiento de métricas clave, gestión de activos para supervisar recursos de TI y automatización de flujos de trabajo para mejorar la eficiencia de procesos. La plataforma ofrece gestión de incidentes para atender interrupciones en el servicio. También incluye gestión de cambios para controlar modificaciones dentro del entorno de TI.
Las integraciones incluyen Microsoft Azure, AWS, Google Cloud, Slack, Jira, SAP, Salesforce, Workday, Microsoft Teams y Zoom.

Ideal para la visualización de dependencias
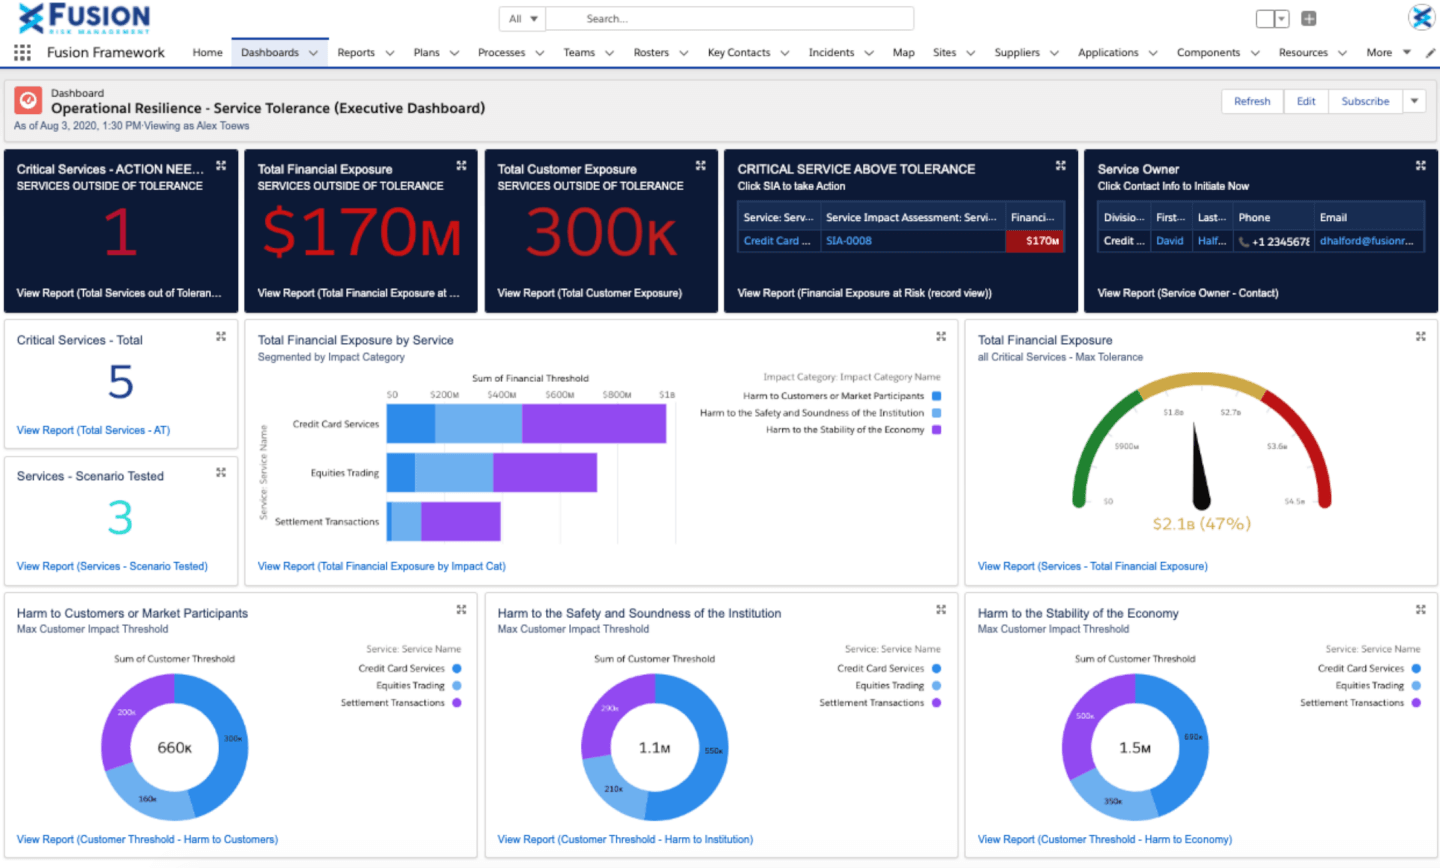
Fusion Framework System es una herramienta GRC diseñada para gestores de riesgos y profesionales de la continuidad del negocio. Ayuda a las organizaciones a mejorar su resiliencia operativa mediante la gestión de riesgos, incidentes y planes de continuidad del negocio.
Por qué elegí Fusion Framework System: La herramienta permite a los usuarios visualizar su negocio, productos y servicios desde la perspectiva del cliente, creando un mapa de las funciones diarias dentro de la empresa. A través de la visualización de dependencias, las organizaciones pueden reconocer impactos y ver relaciones basadas en riesgos, procesos, aplicaciones y terceros.
Fusion Framework System sobresale en resiliencia operativa, proporcionando herramientas para gestionar eficazmente riesgos y planes de continuidad. Ofrece paneles personalizables que permiten monitorizar incidentes y rastrear los esfuerzos de recuperación. La plataforma incluye funciones para la planificación de escenarios y análisis de impacto para prepararse ante posibles interrupciones. Su enfoque en la resiliencia la hace ideal para organizaciones que necesitan mantener la continuidad del negocio en entornos desafiantes.
Características y integraciones destacadas
Las características destacadas incluyen planificación de escenarios para una gestión proactiva del riesgo, análisis de impacto para evaluar posibles interrupciones, y rastreo de incidentes para una respuesta en tiempo real. La plataforma proporciona paneles personalizables para una supervisión adaptada. También ofrece planificación de continuidad del negocio para asegurar la preparación.
Las integraciones incluyen Salesforce, Microsoft Teams, Tableau, ServiceNow, Slack, AWS, Google Workspace, Microsoft Azure, Jira y Zoom.

MetricStream
Mejor herramienta de evaluación GRC
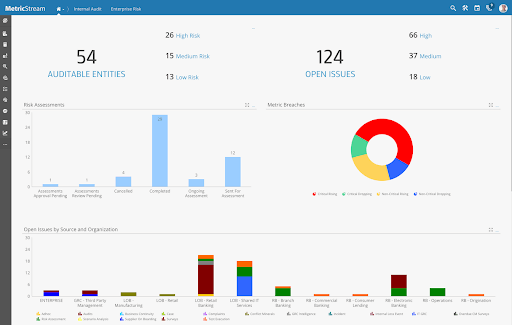
MetricStream es una plataforma de gobernanza, riesgo y cumplimiento (GRC) diseñada para gerentes de riesgo y responsables de cumplimiento. Ayuda a las organizaciones a gestionar eficazmente los procesos de riesgo, cumplimiento y auditoría en varios departamentos. Su fortaleza radica en el apoyo a iniciativas complejas con múltiples partes interesadas. Como compartió el Fundador y CEO de 4PMTI.com: “He trabajado con MetricStream para ayudar a implementar la integración GRC como parte de un programa global que involucró a más de 300 partes interesadas en un programa que abarcó cinco departamentos. MetricStream nos ayudó a unificar el seguimiento de riesgos y cumplimiento en cinco departamentos, y sus mapas de calor hicieron que las revisiones ejecutivas fueran más rápidas y mucho más informadas.”
Por qué elegí MetricStream: Se destaca en la gestión integrada de riesgos, proporcionando una plataforma unificada para manejar múltiples tipos de riesgo y necesidades de cumplimiento. Ofrece funciones como evaluación de riesgos y gestión de políticas que son cruciales para mantener el cumplimiento organizacional. El monitoreo de riesgos en tiempo real de la plataforma ayuda a mantener informado a su equipo sobre posibles amenazas. Su capacidad para integrar diversas funciones GRC en una sola plataforma lo hace adecuado para organizaciones que buscan optimizar sus procesos de gestión de riesgos.
Características y aplicaciones destacadas
Las características destacadas incluyen gestión de políticas para mantener estándares de cumplimiento, herramientas de evaluación de riesgos para valorar riesgos potenciales y gestión de auditorías para revisiones exhaustivas de cumplimiento. Un punto sobresaliente de este software son sus facilidades de gestión de auditoría interna, que permiten a los usuarios simplificar y automatizar de manera sencilla e intuitiva el ciclo de vida de la auditoría interna. La plataforma proporciona monitoreo de riesgos en tiempo real para mantener informado a su equipo. También ofrece informes de cumplimiento para satisfacer los requisitos regulatorios.
Las integraciones incluyen SAP, Oracle, Salesforce, Microsoft Azure, Google Cloud, Workday, AWS, ServiceNow, Tableau y Slack.
Cuándo utilizar herramientas GRC
Las herramientas GRC reúnen en un solo lugar tu trabajo de gobierno, riesgos y cumplimiento, sustituyendo las hojas de cálculo y los registros aislados que hacen casi imposible obtener una visión completa de tus riesgos. Si alguna de las situaciones siguientes te resulta familiar, merece la pena incorporarlas a tu conjunto de herramientas:
- Tu equipo gestiona el cumplimiento de varios marcos normativos: Imagina que estás gestionando SOC 2, ISO 27001 y el RGPD al mismo tiempo. Una herramienta GRC relaciona los controles coincidentes entre marcos para que no dupliques trabajo ni pases por alto carencias.
- Te enfrentas a una auditoría sin un registro documental claro: Cuando las evidencias están dispersas entre cadenas de correo electrónico, unidades compartidas y notas adhesivas, recopilarlas puede llevar semanas. Las herramientas GRC centralizan la documentación y automatizan la recopilación de evidencias, para que estés preparado para las auditorías durante todo el año.
- Las revisiones de riesgos se realizan una vez al año, si es que se realizan: Si tu registro de riesgos reside en una hoja de cálculo que solo se abre antes de una reunión del consejo, estarás trabajando a ciegas el resto del año. Las herramientas GRC mantienen actualizados los datos de riesgos mediante supervisión automatizada y alertas en tiempo real.
- Se tarda demasiado en asignar y hacer seguimiento de las confirmaciones de lectura de las políticas: Perseguir a 200 empleados para confirmar que han leído la política de seguridad actualizada consume mucho tiempo. La distribución automatizada de políticas y el seguimiento de las confirmaciones de lectura permiten automatizar este proceso.
- Estás creciendo rápidamente y los controles no avanzan al mismo ritmo: Cuando duplicas la plantilla o entras en un nuevo mercado, como la UE o APAC, el ámbito de cumplimiento se amplía de la noche a la mañana. Una herramienta GRC crece contigo y señala los nuevos requisitos normativos antes de que se conviertan en infracciones.
Otras herramientas GRC
Estas son algunas de las herramientas que no entraron en las 10 primeras, pero que merece la pena tener en cuenta.
- IBM OpenPages
Mejor herramienta GRC empresarial
- SAP GRC
Mejor para integraciones de primera parte
- SAI Global Compliance 360
Mejor para flexibilidad y personalización
- Riskonnect
Mejor experiencia de usuario
- Navex RiskRate
Mejor base de datos de inteligencia de riesgos
- Enablon
Mejor herramienta de informes GRC
- 6clicks
El mejor software GRC impulsado por IA
- SoftComply Risk Manager Plus
Ideal para la gestión de riesgos en Jira
- Nasdaq BWise
Mejor para visibilidad y supervisión
- Soterion
Mejor para clientes de SAP
- StandardFusion
Ideal para una gestión flexible del cumplimiento
- SAI360
Mejor para el seguimiento de la gestión de riesgos específica del sector
- Jama Software
Ideal para trazabilidad en tiempo real y detección de riesgos


Reseñas relacionadas de gestión de proyectos
- Programas de gestión de proyectos
- Programas de gestión de recursos
- Programas de automatización de flujos de trabajo
- Herramientas de colaboración
Cómo Evalúo las Herramientas GRC
Divido mi evaluación en dos capas: la base que una herramienta debe cumplir, que incluye registros de riesgos, bibliotecas de controles y flujos de trabajo de auditoría, y los diferenciadores que determinan cuál es la mejor opción para ti.
Funcionalidades Clave (Requisitos Básicos para Esta Lista)
Estas capacidades clave sirven como criterios de aceptación para la inclusión en mi lista de herramientas GRC:
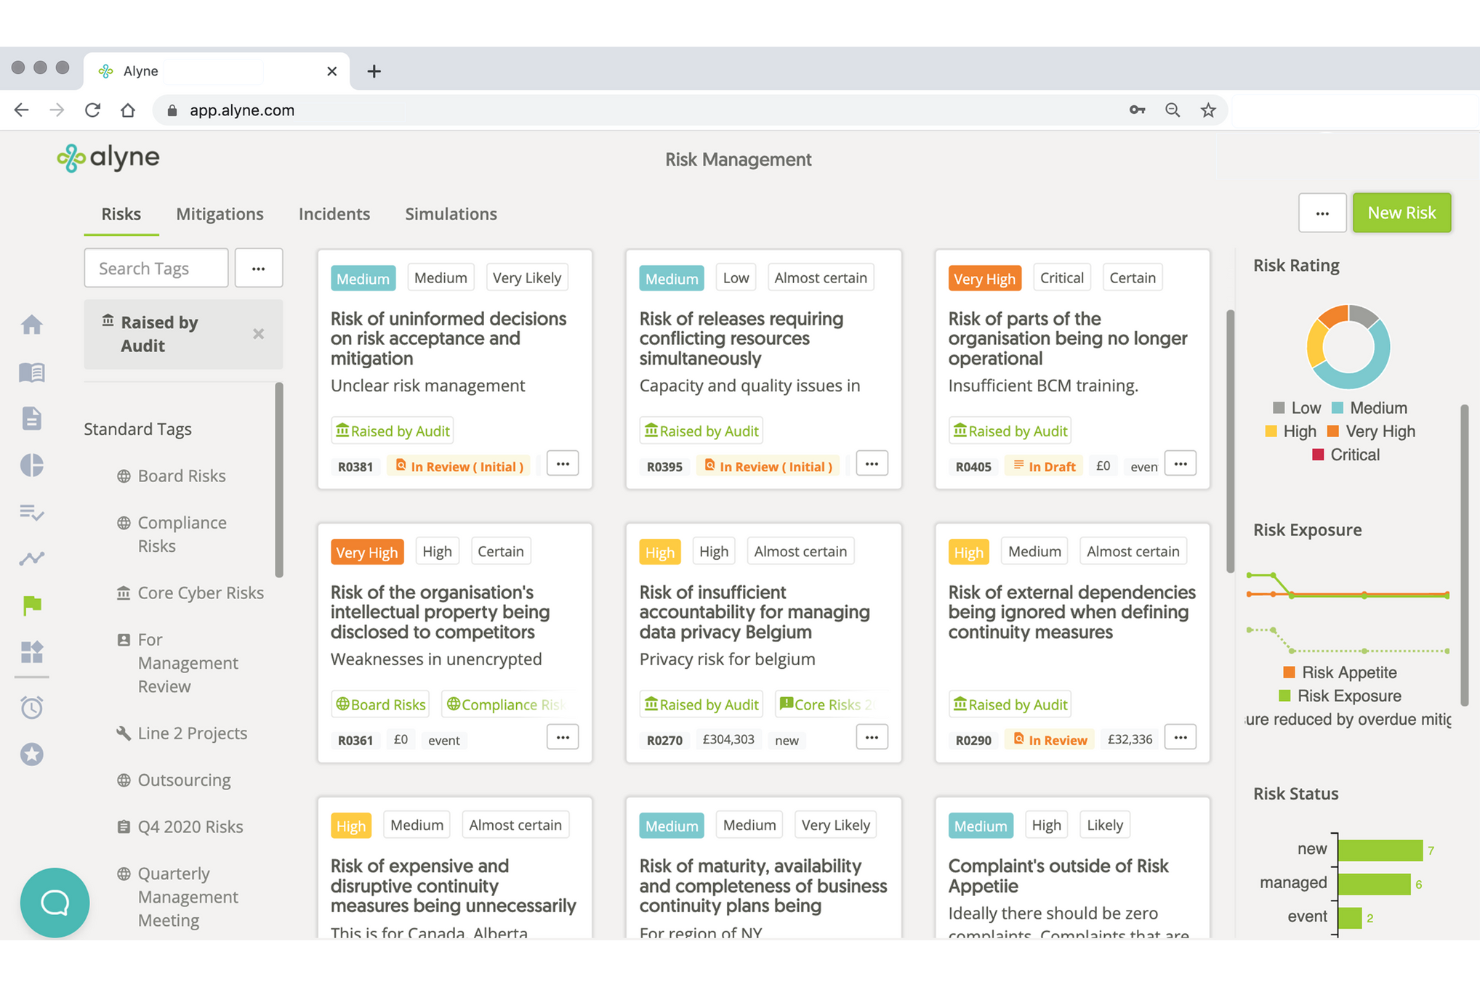
- Gestión de Riesgos: Evalúo cómo cada plataforma gestiona la identificación, valoración y tratamiento de riesgos, así como si ofrece mapas de calor, múltiples dominios de riesgo y metodologías configurables como FAIR.
- Gestión de Cumplimiento & Marcos Regulatorios: Las bibliotecas de marcos predefinidos son importantes, pero también reviso el mapeo de controles entre marcos para evitar duplicar el trabajo entre SOC 2, ISO 27001 y HIPAA.
- Gestión de Políticas: Busco soporte para todo el ciclo de vida (por ejemplo, redacción, versiones, flujos de aprobación y seguimiento de atestación), no solo un repositorio de documentos con carpetas.
- Gestión de Auditorías: Un buen módulo de auditoría cubre desde la planificación hasta la remediación, con solicitudes automáticas de evidencias y gestión de papeles de trabajo que los auditores realmente puedan navegar.
- Riesgo de Terceros/Proveedores: Evalúo los flujos de incorporación de proveedores, la lógica de categorización de riesgos, plantillas de cuestionarios como SIG o CAIQ y si la plataforma permite la monitorización continua de proveedores.
- Informes & Tableros: Reviso si los tableros son configurables por perfil (tu CISO y tu auditor necesitan vistas muy diferentes) y si las exportaciones están realmente listas para auditoría desde el primer momento.
Califico a cada proveedor en una escala del 0 (no ofrece la funcionalidad) al 5 (sobresale en este aspecto) para cada criterio.
Los proveedores deben lograr una puntuación media mínima para ser considerados en mi lista. Desde ahí, valoro qué diferencia a cada plataforma.
Factores Diferenciadores (Qué Distingue a los Proveedores)
Una vez que he seleccionado mi lista, así comparo y contrasto diferentes proveedores en el ámbito de las herramientas GRC:
Características Destacadas
Busco automatización impulsada por IA que acelere la generación de políticas y el mapeo de controles, especialmente en entornos complejos o con múltiples marcos. La monitorización continua de controles mediante integraciones nativas con AWS, Azure y Okta hacen viable la recolección de evidencias de forma escalable. Un módulo robusto de gestión de cambios regulatorios puede ser un diferenciador real para equipos que afrontan el cumplimiento en varias regiones. Finalmente, valoro las plataformas que incluyen un centro de confianza orientado al cliente, el cual permite compartir proactivamente tu estado de cumplimiento con clientes potenciales y auditores.
Más Allá de las Características
La profundidad de integración importa. Evalúo si una plataforma se conecta de forma nativa con herramientas como Jira, ServiceNow, Okta y los principales proveedores de nube, ya que los flujos de evidencias rotos anulan el propósito de la automatización. La escalabilidad es otro factor clave. Una herramienta que encaja en una startup de 50 personas puede colapsar en una empresa multi-subsidiaria con obligaciones regulatorias independientes. También considero la postura de seguridad del propio proveedor, incluyendo sus certificaciones SOC 2 e ISO 27001, opciones de residencia de datos y controles de acceso. Si una plataforma GRC no puede demostrar los estándares que te ayuda a alcanzar, eso es una señal de alerta.
Cómo elegir herramientas GRC
A medida que avanzas en tu propio proceso de selección de software, ten en cuenta los siguientes puntos:
- Identifica tus necesidades de cumplimiento: Empieza por determinar los requisitos específicos de cumplimiento que debe satisfacer tu organización. Asegúrate de que la herramienta GRC pueda abordar eficazmente diversas exigencias normativas para distintos sectores, como el RGPD para la protección de datos o la HIPAA para la atención sanitaria.
- Evalúa las capacidades de gestión de riesgos: Las herramientas GRC deben ofrecer funciones potentes para identificar, evaluar y mitigar riesgos. Esto es especialmente importante para sectores con elevados riesgos operativos, como la fabricación o la energía.
- Integración con los sistemas existentes: Evalúa en qué medida la herramienta GRC se integra con tu conjunto tecnológico actual. Esto es fundamental para las organizaciones que utilizan varios sistemas de gobernanza, riesgos y cumplimiento, así como sistemas CRM, ERP o de TI, ya que puede agilizar considerablemente los procesos.
- Escalabilidad y flexibilidad: Tus necesidades de GRC evolucionarán, así que elige una herramienta que pueda crecer junto con tu organización, especialmente si tu empresa crece rápidamente en un sector dinámico.
- Interfaz fácil de usar: El éxito de una herramienta GRC suele depender de su facilidad de uso, ya que las herramientas complejas pueden dificultar la adopción por parte de los usuarios y provocar errores. Es importante elegir una solución con una interfaz intuitiva y opciones de asistencia eficaces.
Tendencias en las herramientas GRC
Durante mi investigación, recopilé innumerables actualizaciones de productos, comunicados de prensa y registros de versiones de distintos proveedores de software GRC. Estas son algunas de las tendencias emergentes que estoy siguiendo:
- Integración con otros sistemas empresariales: Las herramientas GRC ofrecen cada vez más capacidades de integración profunda con otros sistemas empresariales, como ERP, CRM y software de gestión de proyectos. Esta tendencia responde a la necesidad de obtener una visión unificada de los riesgos y el cumplimiento en las distintas funciones empresariales.
- Evaluación de riesgos impulsada por IA: Cada vez más herramientas GRC incorporan IA para predecir y evaluar los riesgos con mayor precisión. Esto ayuda a las empresas a identificar antes las posibles amenazas mediante patrones de datos que el análisis humano podría pasar por alto. Por ejemplo, algunas plataformas utilizan ahora el aprendizaje automático para proporcionar una puntuación de riesgo en tiempo real.
- Marcos de control unificados: Los proveedores están empezando a ofrecer marcos unificados que permiten a las organizaciones asociar múltiples requisitos de cumplimiento a una misma estructura. Esto reduce la redundancia y facilita la gestión de normativas superpuestas de distintas regiones o sectores.
- Supervisión del cumplimiento en tiempo real: Se está popularizando un cambio hacia el cumplimiento continuo, con herramientas GRC que ofrecen supervisión en tiempo real para detectar las infracciones de las políticas en el momento en que se producen. Las empresas se benefician de la implementación de un programa de cumplimiento, adoptando un enfoque proactivo en lugar de reactivo, detectando los problemas en una fase temprana y garantizando la continuidad empresarial.
- Informes ESG integrados: Las herramientas GRC se están ampliando para incluir métricas ambientales, sociales y de gobernanza (ESG). Actualmente, se espera que muchas empresas cumplan las normas ESG, y estas herramientas les ayudan a realizar el seguimiento, gestionar y comunicar sus objetivos de sostenibilidad junto con el cumplimiento tradicional.
- Paneles fáciles de usar para no expertos: Cada vez más proveedores diseñan herramientas GRC con paneles más sencillos e intuitivos, dirigidos a usuarios que no son expertos en cumplimiento. Esto hace que las herramientas sean más accesibles para los distintos departamentos y ayuda a los no especialistas a gestionar las tareas de cumplimiento sin una formación extensa.
- Supervisión de riesgos en tiempo real: Las capacidades mejoradas para supervisar los riesgos en tiempo real e identificarlos mediante el uso de nuevas tecnologías, con alertas y notificaciones, permiten a los equipos de GRC responder con mayor rapidez a posibles problemas.
¿Qué son las herramientas GRC?
Las herramientas GRC son una categoría de software que ayuda a las empresas a gestionar los flujos de trabajo de gobernanza, riesgos y cumplimiento en un único sistema. Integran estas tres áreas clave para garantizar que una empresa opere de forma ética, gestione sus riesgos eficazmente y cumpla todas las leyes y normativas pertinentes.
Estas herramientas suelen ser utilizadas por los equipos de cumplimiento, los departamentos de TI y los responsables de riesgos para realizar el seguimiento de los requisitos normativos, supervisar los riesgos internos y hacer cumplir las políticas corporativas. Las plataformas GRC reducen el trabajo manual, mejoran la preparación para las auditorías y garantizan la responsabilidad en todos los departamentos.
¿Por qué utilizar herramientas GRC?
Las organizaciones de diversos sectores recurren cada vez más a soluciones de gestión del cumplimiento GRC para mejorar la resiliencia operativa y mantener la confianza de las partes interesadas. Estos son algunos de los factores clave que motivan a las organizaciones a adoptar software de gobernanza, riesgos y cumplimiento (GRC):
- Requisitos normativos: Las empresas deben cumplir una amplia variedad de normativas, que pueden variar según el sector y la ubicación. Las herramientas de gestión del cumplimiento pueden ayudar a las organizaciones a mantenerse al día con la evolución de las normas legales, reduciendo el riesgo de incumplimiento y las sanciones asociadas. Las empresas también pueden utilizar una plataforma de cumplimiento para automatizar los procesos de cumplimiento, garantizando una adhesión constante a las directrices exigidas.
- Riesgos cibernéticos: La creciente frecuencia y sofisticación de las ciberamenazas plantean riesgos significativos para las organizaciones. Las herramientas de GRC de seguridad pueden permitir a las empresas identificar vulnerabilidades, implementar medidas de seguridad y supervisar los riesgos actuales.
- Necesidades de privacidad de los datos: A medida que las normativas de privacidad de datos, como el GDPR y la CCPA, se endurecen a escala mundial, las empresas deben asegurarse de gestionar los datos personales de forma responsable. Las herramientas de cumplimiento pueden ayudar a las organizaciones a implementar medidas sólidas de protección de datos para salvaguardar la información confidencial y evitar costosas filtraciones.
- Eficiencia operativa: La adopción de procesos de GRC también puede ayudar a agilizar las actividades de gobernanza, riesgo y cumplimiento, reduciendo las redundancias y mejorando la eficiencia general. La implementación de software de GRC permite a las organizaciones centralizar los datos y los flujos de trabajo, fomentando una mejor toma de decisiones y mejorando el marco general de gobernanza.
- Gestión estratégica de riesgos: Un marco integral de gobernanza, riesgo y cumplimiento también puede ayudar a las organizaciones a anticipar y mitigar los riesgos antes de que se materialicen. Las herramientas de GRC ERM (Gestión de riesgos empresariales) facilitan un enfoque proactivo, permitiendo a las empresas alinear la gestión de riesgos con sus objetivos estratégicos. Esta visión empresarial de GRC permite a los usuarios priorizar los riesgos y asignar los recursos de forma eficaz.
Al aprovechar las funciones de GRC, las empresas no solo pueden cumplir los mandatos de cumplimiento, sino también construir una base sólida para gestionar los riesgos y mejorar la gobernanza general.
Características
Al seleccionar herramientas de GRC, presta atención a las siguientes características clave:
- Gestión de riesgos: Esta función te ayuda a identificar, evaluar y supervisar los riesgos dentro de tu organización. Mediante el uso de flujos de trabajo estructurados, facilita la priorización de las amenazas y el desarrollo de estrategias de mitigación, evitando sorpresas desagradables más adelante.
- Seguimiento del cumplimiento: Mantente al día con las normativas que cambian rápidamente mediante el seguimiento del cumplimiento. Te permite vincular tus procesos con los requisitos normativos, gestionar la documentación y crear registros de auditoría, para que no tengas que preocuparte por los plazos de cumplimiento.
- Gestión de políticas: Organiza, actualiza y distribuye las políticas desde un centro centralizado. La gestión de políticas simplifica el seguimiento de la aceptación de las políticas y el control de versiones, garantizando que todo el mundo tenga siempre el reglamento más reciente.
- Gestión de incidentes: Registra, realiza el seguimiento y resuelve los incidentes de forma eficiente. Esta función facilita las respuestas oportunas, el análisis de las causas raíz y la documentación, y resulta útil tanto si te enfrentas a fallos de seguridad como a problemas en los procesos.
- Gestión de auditorías: Agiliza las auditorías internas o externas con herramientas de planificación, recopilación de evidencias y elaboración de informes. La gestión de auditorías convierte lo que podría ser una pesadilla burocrática en un flujo de trabajo claro y manejable.
- Informes y paneles: Obtén información en tiempo real mediante informes y paneles personalizables. Te ayudan a detectar tendencias, medir el rendimiento y comunicar rápidamente los datos clave sobre riesgos y cumplimiento a los responsables de la toma de decisiones.
- Control de acceso: Restringe quién puede ver o editar datos confidenciales mediante la configuración de roles y permisos de usuario. El control de acceso mantiene segura la información confidencial y garantiza que solo las personas adecuadas puedan realizar cambios cruciales.
- Gestión de documentos: Almacena y organiza archivos importantes con seguimiento de versiones y cifrado. La gestión de documentos facilita la localización de la información y evita que esos documentos esenciales se pierdan en el abismo digital.
- Automatización de flujos de trabajo: Automatiza las tareas repetitivas basadas en reglas relacionadas con los riesgos, el cumplimiento o las auditorías. La automatización de flujos de trabajo libera tiempo de tu equipo y reduce la posibilidad de errores humanos, permitiendo que todos se centren en tareas de mayor valor.
Funciones de IA habituales en las herramientas de GRC
Además de las funciones estándar de las herramientas de GRC mencionadas anteriormente, muchas de estas soluciones están incorporando la IA con funciones como:
- Evaluación automatizada de riesgos: la IA analiza grandes conjuntos de datos para identificar riesgos emergentes mediante la detección de patrones que los humanos podrían pasar por alto. Te ayuda a anticiparte a los problemas antes de que se conviertan en una dificultad.
- Análisis predictivo: la IA procesa datos de toda la organización para pronosticar tendencias, problemas de cumplimiento o amenazas de seguridad. De este modo, no solo reaccionas, sino que planificas de forma proactiva.
- Procesamiento del lenguaje natural para el cumplimiento: la IA lee e interpreta documentos normativos o políticas de la empresa en un lenguaje sencillo, señala deficiencias y te mantiene informado en tiempo real.
- Detección de anomalías: la IA supervisa la actividad de los usuarios y los datos de las transacciones para detectar automáticamente comportamientos sospechosos, lo que facilita identificar fraudes o incumplimientos de procesos en cuanto comienzan.
- Recomendaciones automatizadas de políticas: la IA sugiere actualizaciones de políticas o nuevos controles mediante el aprendizaje a partir de incidentes históricos y cambios normativos, ayudándote a cumplir con menos esfuerzo manual.
Beneficios
Estos son cinco beneficios clave del uso de herramientas de GRC:
- Mejora de la toma de decisiones: las herramientas de GRC proporcionan funciones completas de análisis de datos y generación de informes. Esto permite a los gestores de proyectos tomar decisiones fundamentadas basadas en datos en tiempo real, mejorando los resultados de los proyectos y la alineación estratégica.
- Mejor gestión de riesgos: al ofrecer capacidades avanzadas de evaluación y supervisión de riesgos, las herramientas de GRC permiten a los usuarios identificar, evaluar y mitigar los riesgos de forma eficiente. Este enfoque proactivo reduce los posibles efectos en los plazos y presupuestos de los proyectos.
- Optimización de los procesos de cumplimiento: la automatización de las tareas de cumplimiento dentro de las plataformas de GRC reduce significativamente el esfuerzo manual y los errores. Esto garantiza que los proyectos cumplan de forma más fiable los requisitos legales, normativos y de las políticas internas, ahorrando tiempo y recursos.
- Mayor eficiencia operativa: integrar las funciones de GRC en una sola plataforma elimina los silos y mejora la colaboración entre los equipos. Esta integración fomenta la eficiencia, ya que la información es fácilmente accesible y los procesos se optimizan en todos los proyectos.
- Gobernanza más sólida y alineación estratégica: las herramientas de organización de GRC facilitan la alineación de los objetivos de los proyectos con las estrategias empresariales generales. Proporcionan un marco de gobernanza que garantiza que los proyectos contribuyan positivamente a los objetivos y al rendimiento de la organización.
Para las organizaciones y los gestores de proyectos, adoptar herramientas de GRC es una decisión estratégica para alcanzar la excelencia operativa, gestionar los riesgos de forma eficaz y garantizar el cumplimiento de todas las normas y regulaciones pertinentes. Estos beneficios no solo protegen a la organización frente a posibles problemas, sino que también mejoran su capacidad para llevar a cabo proyectos exitosos alineados con su visión estratégica.
Costes y precios
Los precios de las herramientas de gobernanza, gestión de riesgos y cumplimiento (GRC) varían considerablemente. Por desgracia, la mayoría de los precios no están disponibles en los sitios web de GRC; en su lugar, las empresas suelen exigir una demostración o una reunión con un representante comercial antes de revelar los precios, debido a la personalización que normalmente implica este tipo de herramienta. Esta es una idea general de lo que podría costarle una herramienta de GRC a tu organización.
Tabla comparativa de herramientas de GRC
| Tipo de plan | Precio medio | Funciones habituales incluidas | Ideal para |
|---|---|---|---|
| Opción gratuita | $0 | La mayoría de las herramientas no ofrecen esta opción | no aplicable |
| Básico | $500 - $1,000/mes | Evaluación de riesgos, gestión del cumplimiento, informes y paneles básicos, gestión de documentos | Pequeñas y medianas empresas, o equipos pequeños dentro de una empresa más grande |
| Estándar | $1,000 - $3,000/mes | Todo lo anterior, además de gestión de políticas, gestión de incidentes, informes avanzados y capacidades de integración | Empresas medianas, o departamentos dentro de grandes empresas |
| Premium | $3,000 - $7,000/mes | Todo lo anterior, además de gestión avanzada de riesgos, análisis predictivo, paneles personalizables y asistencia personalizada especializada | Grandes empresas y organizaciones con amplias necesidades de gestión de riesgos y cumplimiento |
| Empresarial | $7,000+/mes | Todo lo anterior, además de las personalizaciones que suelen ser necesarias para grandes empresas, usuarios ilimitados, formación presencial y servicios de asesoramiento estratégico para ayudarte a gestionar el cumplimiento de forma más eficaz | Grandes empresas que necesitan personalización adicional no incluida en otros planes |
Puede parecer elevado, pero las sanciones por incumplimiento suelen ser aún más elevadas.
Preguntas frecuentes
Encuentra respuestas a las preguntas frecuentes que otras personas hacen sobre este tema.