10 bästa GRC-verktygen och plattformarna – granskade för 2026
10 Kortlista över bästa GRC-verktygen


GRC-verktyg hjälper organisationer att hantera processer för styrning, riskhantering och efterlevnad på en centraliserad plattform. Dessutom effektiviserar dessa verktyg policyhantering, riskbedömning och myndighetsrapportering, vilket minskar risken för bristande efterlevnad och misslyckade revisioner.
Med utgångspunkt i min erfarenhet av verktyg för styrning och organisation har jag testat flera GRC-plattformar för att se hur väl de stöder tvärfunktionella team, förenklar dokumentation och automatiserar kontroller. Jag har jämfört verktygen utifrån användarvänlighet, integrationer och hur väl de överensstämmer med verkliga regelverk.
Nedan hittar du mina främsta rekommendationer baserade på praktiska tester. Varje listat GRC-verktyg utmärker sig genom specifika funktioner eller styrkor, så att du kan identifiera det som bäst passar din organisations behov.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som projektledare själva vet vi hur
svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier. Vi drar även nytta av insikter från branschens tankeledare och praktiserande projektledningsexperter.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
Jämförelsetabell för GRC-verktyg
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av GRC-verktyg:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för riskhantering i större företag | Kostnadsfri demo tillgänglig | Prisuppgift på begäran | Website | |
| 2 | Bäst för hantering av tredjepartsrisker | Gratis demo tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för global efterlevnad av dataskyddsregler | Gratisplan + gratis demo tillgänglig | Från $499/månad | Website | |
| 4 | Bäst för integrerad resultatstyrning | Gratis demo tillgänglig | Pris på begäran | Website | |
| 5 | Bäst för omfattande efterlevnadsrapportering | 30 dagars kostnadsfri provperiod | Pris på begäran | Website | |
| 6 | Bäst för teamsamordning | Gratis provperiod | Från $5/användare/månad | Website | |
| 7 | Bäst för medelstora och stora företag | Gratis demonstration tillgänglig | Pris på begäran | Website | |
| 8 | Bästa verktyget för GRC-automatisering | Gratis demo | Erbjuder anpassad prissättning på begäran | Website | |
| 9 | Bäst för visualisering av beroenden | Gratis demo tillgänglig | Anpassad prissättning | Website | |
| 10 | Bästa verktyget för GRC-bedömning | Gratis demo | Från $100,000 som en engångslicensavgift | Website |

Recensioner av de bästa GRC-verktygen
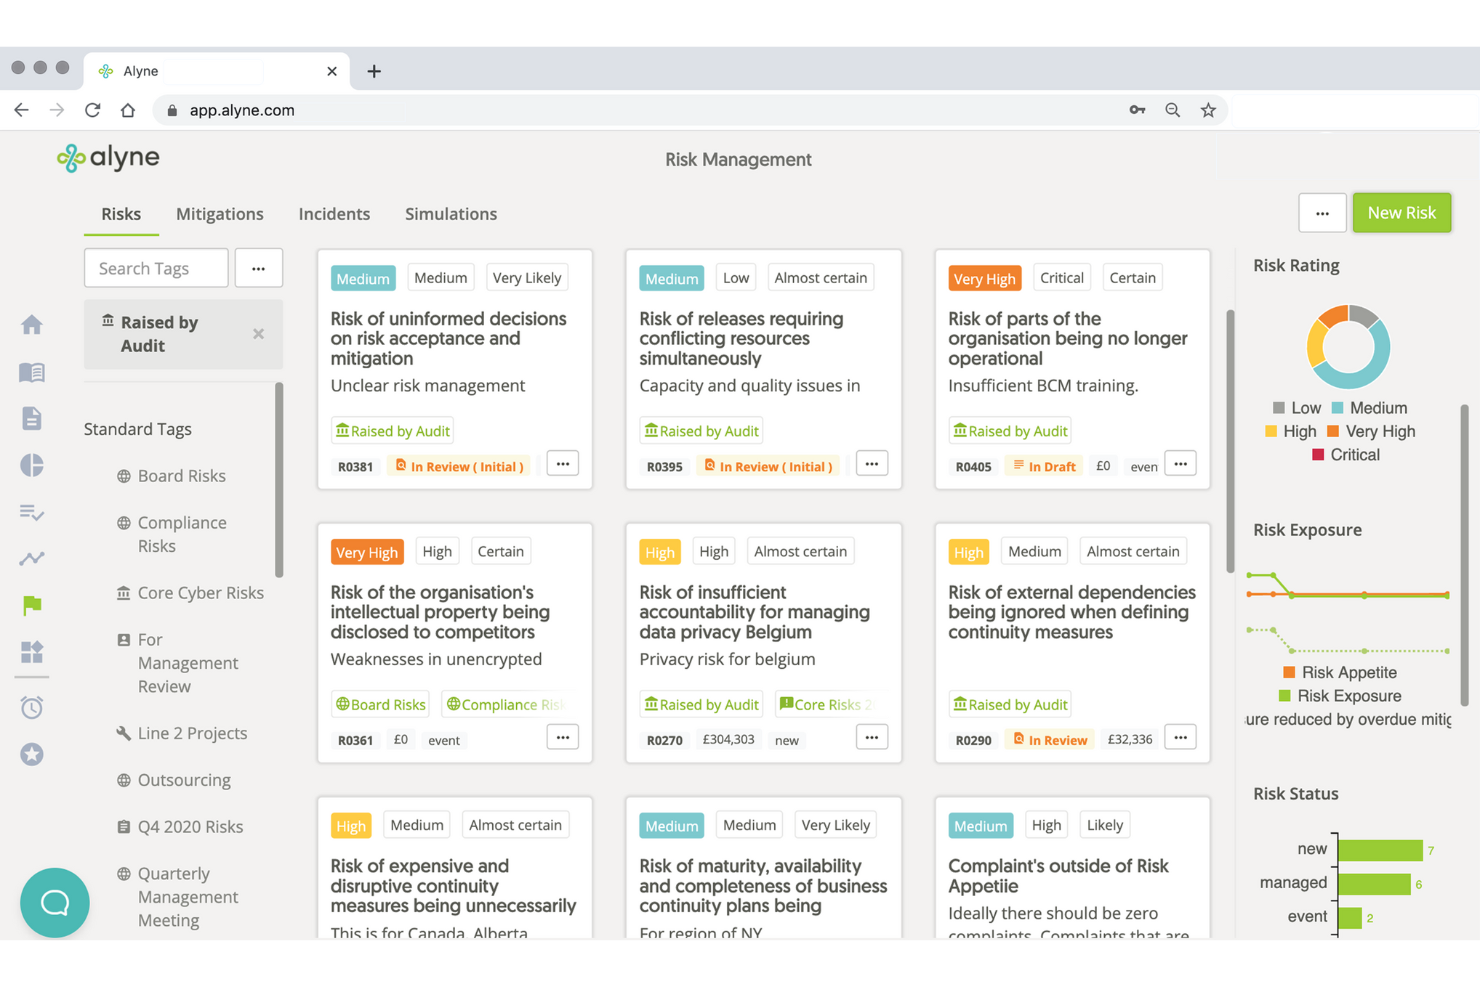
I dessa korta beskrivningar kan du upptäcka viktiga funktioner hos de populäraste programvarorna för efterlevnad, tillsammans med prisinformation och skärmbilder.
Bäst för riskhantering i större företag
Mitratech är ett omfattande GRC-verktyg som främst är utformat för yrkesverksamma inom juridik, risk och HR. Det utmärker sig genom att automatisera arbetsflöden, hantera efterlevnad och erbjuda avancerad analys. Ankit Gupta, senior säkerhetsingenjör, berättade hur plattformen förenklade arbetet för hans team: “Mitratech hjälpte oss att samordna policyhantering och regulatorisk uppföljning på ett och samma ställe, vilket minskade tiden vi lade på att jaga uppdateringar.”
Varför jag valde Mitratech: Mitratech utmärker sig genom sitt fokus på juridisk efterlevnad och erbjuder AI-drivna verktyg som InvoiceIQ för granskning av fakturor. Plattformen integrerar datainsikter och AI för att förbättra automatisering, effektivitet och överblick. Den erbjuder omfattande funktioner för hantering av juridiska kostnader, hantering av leverantörsrisker och uppföljning av efterlevnad. Dessa funktioner gör plattformen till ett starkt val för organisationer som behöver detaljerade lösningar för efterlevnad.
Framstående funktioner & integrationer
Framstående funktioner omfattar automatisering av arbetsflöden för att effektivisera processer, dokumentautomatisering för effektiv filhantering samt avancerad analys för insiktsfull rapportering. Plattformens AI-drivna verktyg förbättrar noggrannheten och minskar det manuella arbetet. Den erbjuder även integrerad riskhantering genom Mitratech Risk Platform.
Integrationer omfattar Microsoft Office, SAP, Oracle, Salesforce, Workday, DocuSign, Adobe Sign, SharePoint, NetSuite och QuickBooks.

Bäst för hantering av tredjepartsrisker
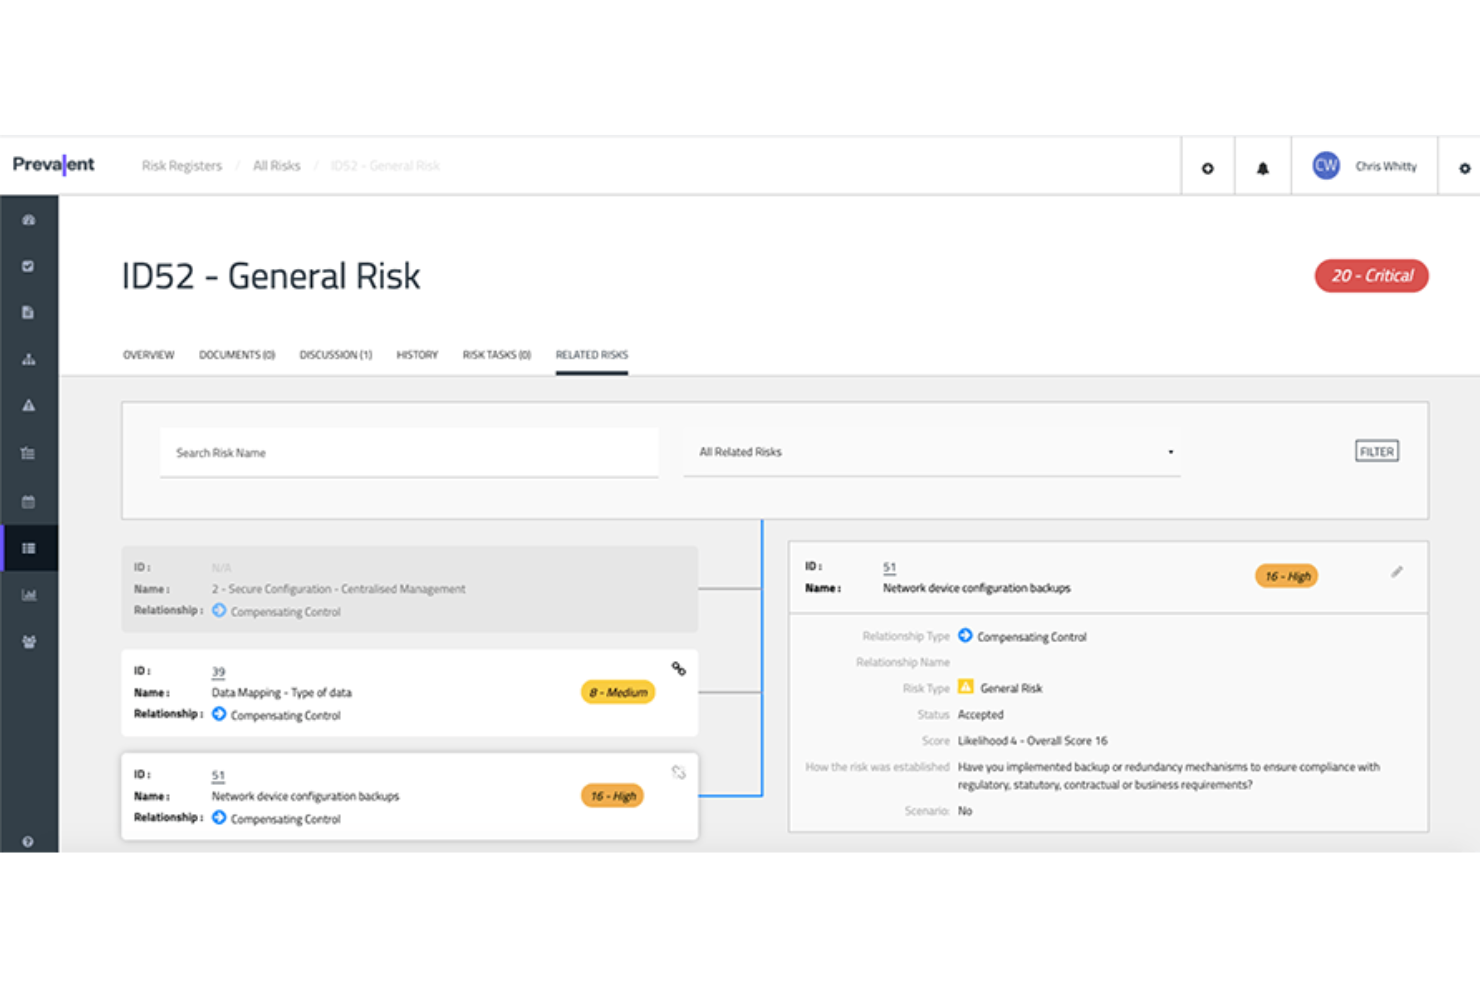
Prevalent erbjuder ett specialiserat tillvägagångssätt för hantering av risker från tredjepartsleverantörer, vilket gör det till ett lämpligt val för organisationer som står under regulatorisk press. Med sina AI-drivna funktioner automatiserar det leverantörsintroduktion, riskbedömningar och kontinuerlig övervakning, vilket kan hjälpa ditt team att minska administrativa uppgifter och förbättra genomloppstiderna. Det här verktyget är särskilt värdefullt för branscher med komplexa leverantörsrelationer och erbjuder kommunikation i realtid samt standardiserade bedömningar som stöd för ert riskhanteringsarbete.
Varför jag valde Prevalent
Jag valde Prevalent för dess framstående funktioner inom hantering av tredjepartsrisker, vilket är avgörande för alla organisationer som samarbetar med många leverantörer. De AI-drivna riskbedömningarna och funktionerna för kontinuerlig övervakning gör det möjligt för ditt team att identifiera och begränsa potentiella hot från tredjepartsrelationer. Med automatiserade arbetsflöden kan ni hantera hela leverantörslivscykeln, från introduktion till avveckling, vilket minskar manuella uppgifter och ökar fokus på strategisk riskreducering. Dessa funktioner gör Prevalent attraktivt för branscher som finans och hälso- och sjukvård, där regelefterlevnad och riskhantering är av största vikt.
Prevalents viktigaste funktioner
Utöver sina funktioner för hantering av tredjepartsrisker erbjuder Prevalent flera andra funktioner som gör det till en stark kandidat inom området för GRC-verktyg.
- Efterlevnadsutbildning: Plattformen innehåller verktyg för efterlevnadsutbildning, vilket säkerställer att ditt team håller sig uppdaterat om de senaste regulatoriska standarderna och metoderna.
- Policyhantering: Prevalent erbjuder robusta funktioner för policyhantering, vilket gör det möjligt för ditt team att effektivt skapa, distribuera och hantera policyer i hela organisationen.
- Incidenthantering: Verktyget innehåller funktioner för incidenthantering som hjälper ditt team att effektivt spåra, hantera och lösa incidenter för att upprätthålla efterlevnaden och minska riskerna.
- Revisionshantering: Prevalent erbjuder omfattande funktioner för revisionshantering, vilket gör det möjligt för ditt team att genomföra revisioner, hantera resultat och säkerställa efterlevnad av regulatoriska krav.
Prevalents integrationer
Inbyggda integrationer listas för närvarande inte av Prevalent.
Pros and Cons
Pros:
- Det användarvänliga gränssnittet förenklar navigeringen för efterlevnadsteam.
- Omfattande funktioner för hantering av tredjepartsrisker stöder strategisk riskreducering.
- Starka säkerhetsåtgärder skyddar känsliga data och upprätthåller efterlevnaden.
Cons:
- Den högre kostnaden jämfört med konkurrenterna kan påverka kostnadsmedvetna användare.
- Tillfälliga tekniska fel och buggar stör kontinuiteten i arbetsflödet.
Bäst för global efterlevnad av dataskyddsregler
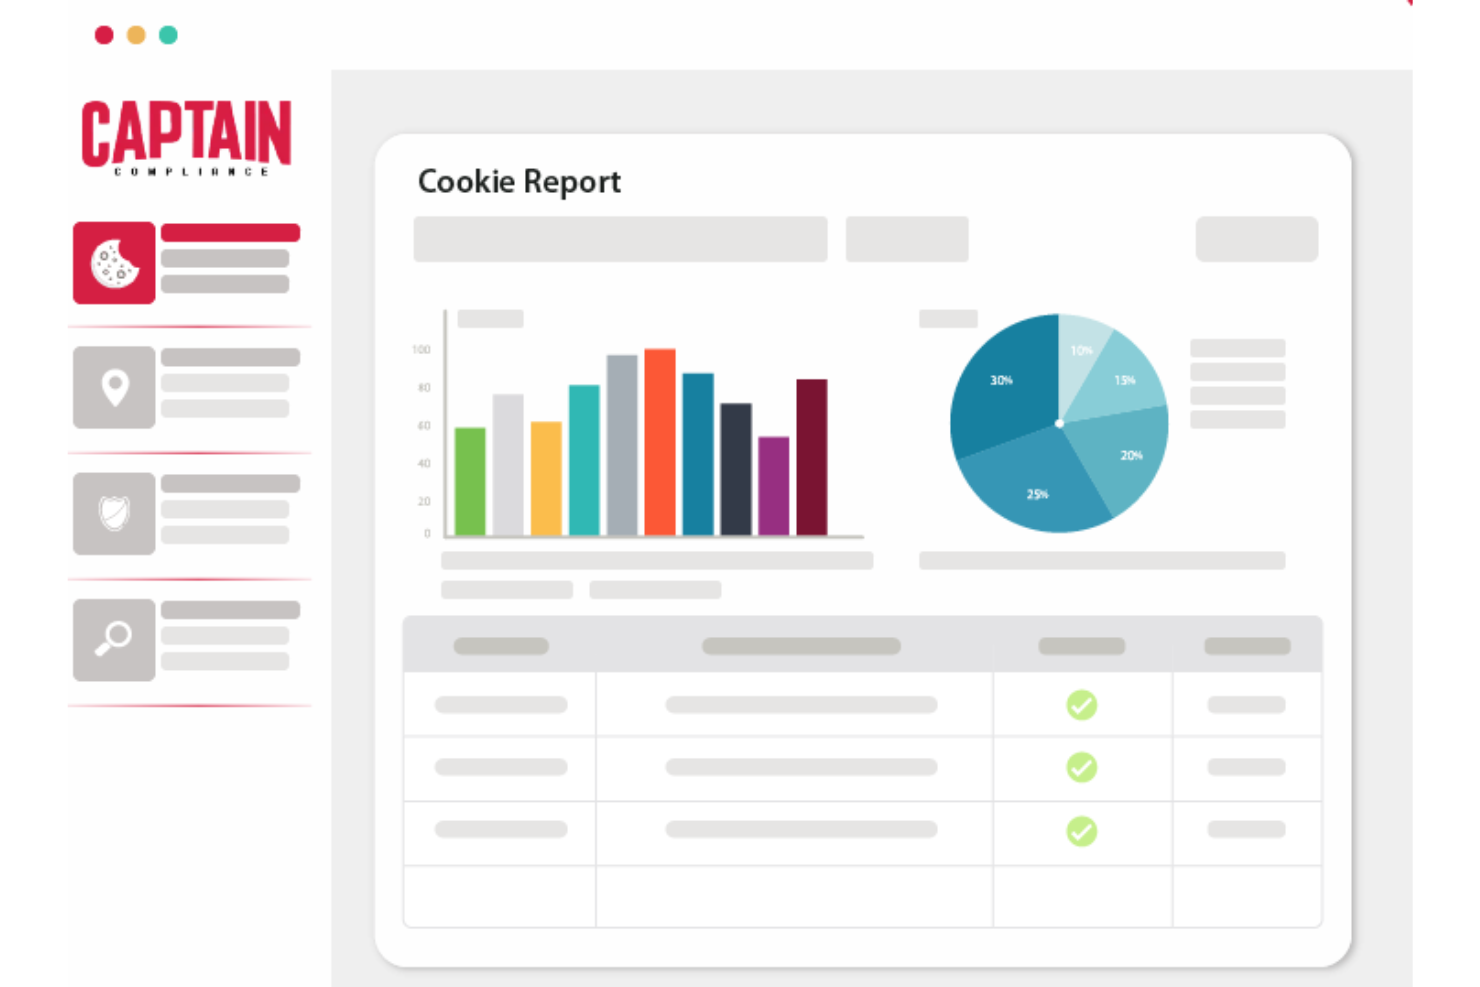
Captain Compliance är en heltäckande plattform för dataskydd som är utformad för att förenkla efterlevnaden av integritetsregler för organisationer. Den erbjuder verktyg för hantering av cookiemedgivanden, integritetspolicyer och transparenssidor, vilket säkerställer efterlevnad av globala dataskyddslagar som GDPR och CPRA.
Captain Compliance utmärker sig med sin omfattande uppsättning funktioner som är utformade för att förbättra hanteringen av efterlevnad. En av de främsta funktionerna är systemet för hantering av cookiemedgivanden, som säkerställer att företag följer globala dataskyddslagar. Denna funktion är avgörande för organisationer som bedriver verksamhet i flera jurisdiktioner, eftersom den automatiserar processen för att inhämta och hantera användares medgivanden för cookies.
Dessutom centraliserar funktionen för hantering av integritetspolicyer alla integritetspolicyer och länkar dem direkt till policyer för medgivanden och cookies. Den har också en cookieskanner som ger en realtidsöversikt över cookies på vilken webbplats som helst. Detta verktyg är ovärderligt för organisationer som vill upprätthålla efterlevnaden av integritetsregler genom att kontinuerligt övervaka och uppdatera sina cookiepolicyer baserat på de senaste skanningsresultaten.
Transparenssidan stärker dessutom användarnas förtroende genom att visa aktuella cookies på webbplatsen, vilket säkerställer att användarna är fullt informerade om vilka data som samlas in.

Bäst för integrerad resultatstyrning
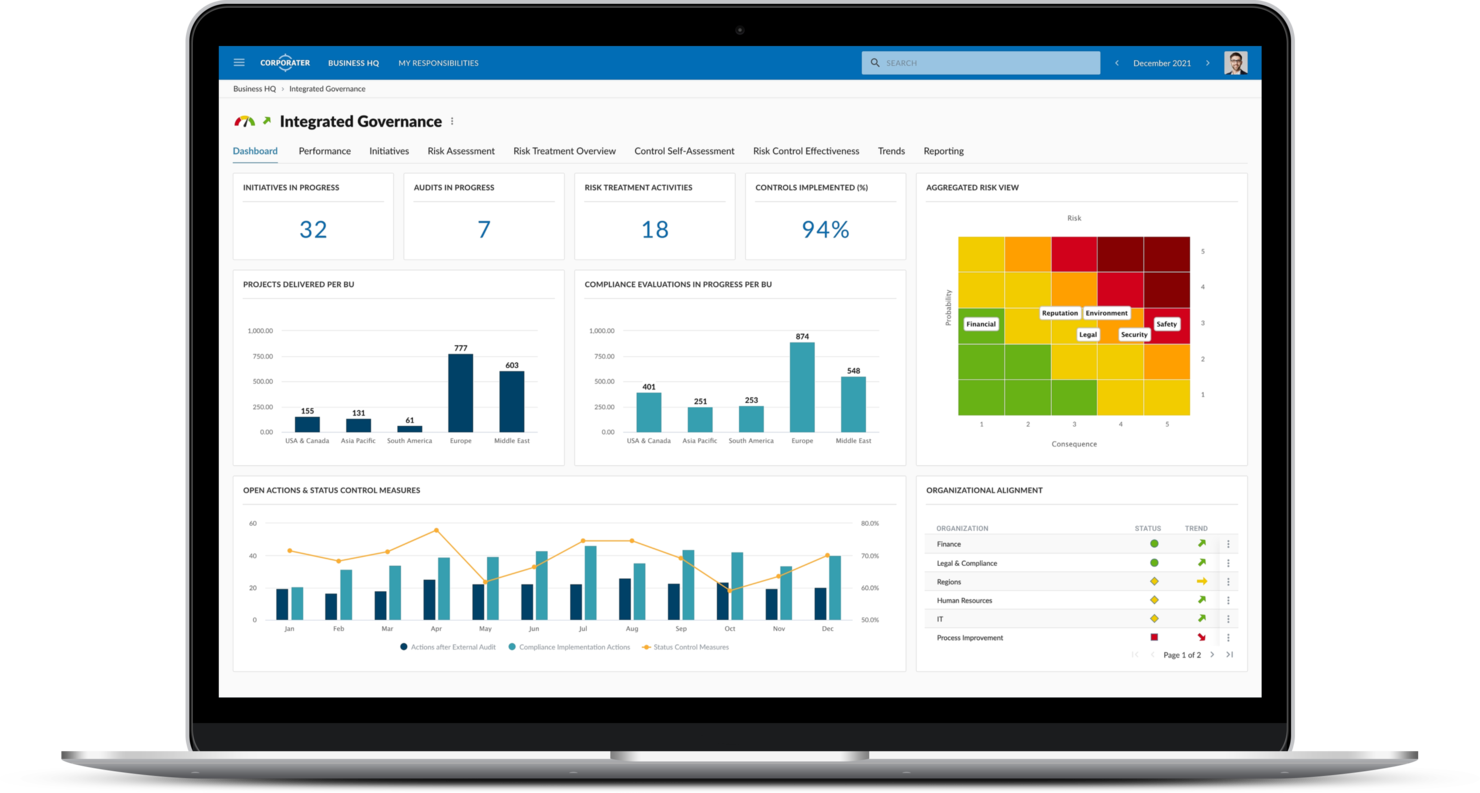
Corporater är en plattform för verksamhetsstyrning som är utformad för chefer, ledare och yrkesverksamma inom bolagsstyrning. Den stöder funktioner för strategisk planering, resultatstyrning och riskhantering.
Varför jag valde Corporater: Corporater är skräddarsytt för verksamhetsstyrning med sina funktioner för strategisk planering och resultatstyrning. Det erbjuder ett balanserat styrkort, vilket hjälper till att anpassa verksamhetens aktiviteter till organisationens vision. Plattformen gör det möjligt att skapa anpassade instrumentpaneler för insikter i realtid. Detta gör den idealisk för organisationer som fokuserar på att anpassa strategin till genomförandet.
Utmärkande funktioner och integrationer
Utmärkande funktioner omfattar anpassningsbara instrumentpaneler för skräddarsydda insikter, ett balanserat styrkort för strategisk samordning samt verktyg för riskhantering för att övervaka och minska risker. Plattformen erbjuder funktioner för strategisk planering som stödjer långsiktiga mål. Den erbjuder även resultatstyrning för att följa upp och förbättra verksamhetens resultat.
Integrationer omfattar Microsoft Power BI, SAP, Oracle, Salesforce, Tableau, SharePoint, Microsoft Dynamics, Google Analytics, Slack och Jira.
Bäst för omfattande efterlevnadsrapportering

ADAudit Plus är ett verktyg för granskning av Active Directory som är utformat för IT-administratörer och säkerhetsexperter. Det ger detaljerade insikter i användaraktiviteter, inloggningsmönster och ändringar i nätverket för att bidra till att upprätthålla säkerhet och efterlevnad.
Varför jag valde ADAudit Plus: ADAudit Plus fokuserar på granskning i realtid och erbjuder omedelbara aviseringar om misstänkta aktiviteter. Det tillhandahåller detaljerade granskningsrapporter som hjälper till att spåra användarbeteende och ändringar i nätverket. Verktyget innehåller funktioner som övervakning av filintegritet och granskning av privilegierade användare för att förbättra säkerheten. Dess funktioner i realtid gör det oumbärligt för organisationer som behöver omedelbara insikter i sina Active Directory-miljöer.
Framstående funktioner och integrationer
Framstående funktioner omfattar övervakning av filintegritet för att hålla reda på ändringar i känsliga filer, granskning av privilegierade användare för att övervaka åtkomst på hög nivå samt spårning av inloggningsaktivitet för omfattande användarinsikter. Verktyget erbjuder efterlevnadsrapportering för att uppfylla regulatoriska krav. Verktyget erbjuder även avancerad analys av användarbeteende. Denna funktion övervakar kontinuerligt användaraktiviteter och upptäcker avvikelser som kan tyda på potentiella säkerhetshot. Dessutom omfattar det detaljerad granskning av filservrar, vilket spårar åtkomst till och ändringar av filer och mappar och därmed säkerställer dataintegritet och säkerhet.
Integrationer omfattar Microsoft 365, Azure Active Directory, Windows Server, Exchange Server, SharePoint, VMware, Citrix, Google Workspace, AWS och Office 365.
ClickUp
Bäst för teamsamordning

ClickUp är en programvara för projektledning som har allt du behöver för att slutföra ditt projekt. Dessutom kan funktioner som mål och anpassade listor hjälpa dig att hantera verksamhetens styrning, riskhantering och regelefterlevnad.
Mål kan ställas in genom att gå till den vänstra navigeringsmenyn och klicka på troféikonen. För att säkerställa samordning mellan avdelningar kan du ställa in åtkomstbehörigheter och endast lägga till de personer som behöver se dem. Efterlevnad kan mätas genom att skapa uppgifter inom dessa mål och övervaka framstegen.
ClickUp erbjuder inbyggda integrationer med Slack, G Suite, Dropbox och många fler verktyg, samt över 1 000+ integrationer via Zapier.
ClickUp är gratis med begränsad lagring för ett obegränsat antal användare. Betalplanerna börjar på $5/användare/månad och erbjuder en kostnadsfri provperiod.
New Product Updates from ClickUp
ClickUp Adds Meetings Hub, Super Agent Templates, and ZoomInfo Integration
ClickUp adds a searchable Meetings Hub, new ways to clone and template Super Agents, and a ZoomInfo integration through the App Center. These updates improve meeting retrieval, agent reuse, and access to sales intelligence. For more information, visit ClickUp’s official site.

Bäst för medelstora och stora företag
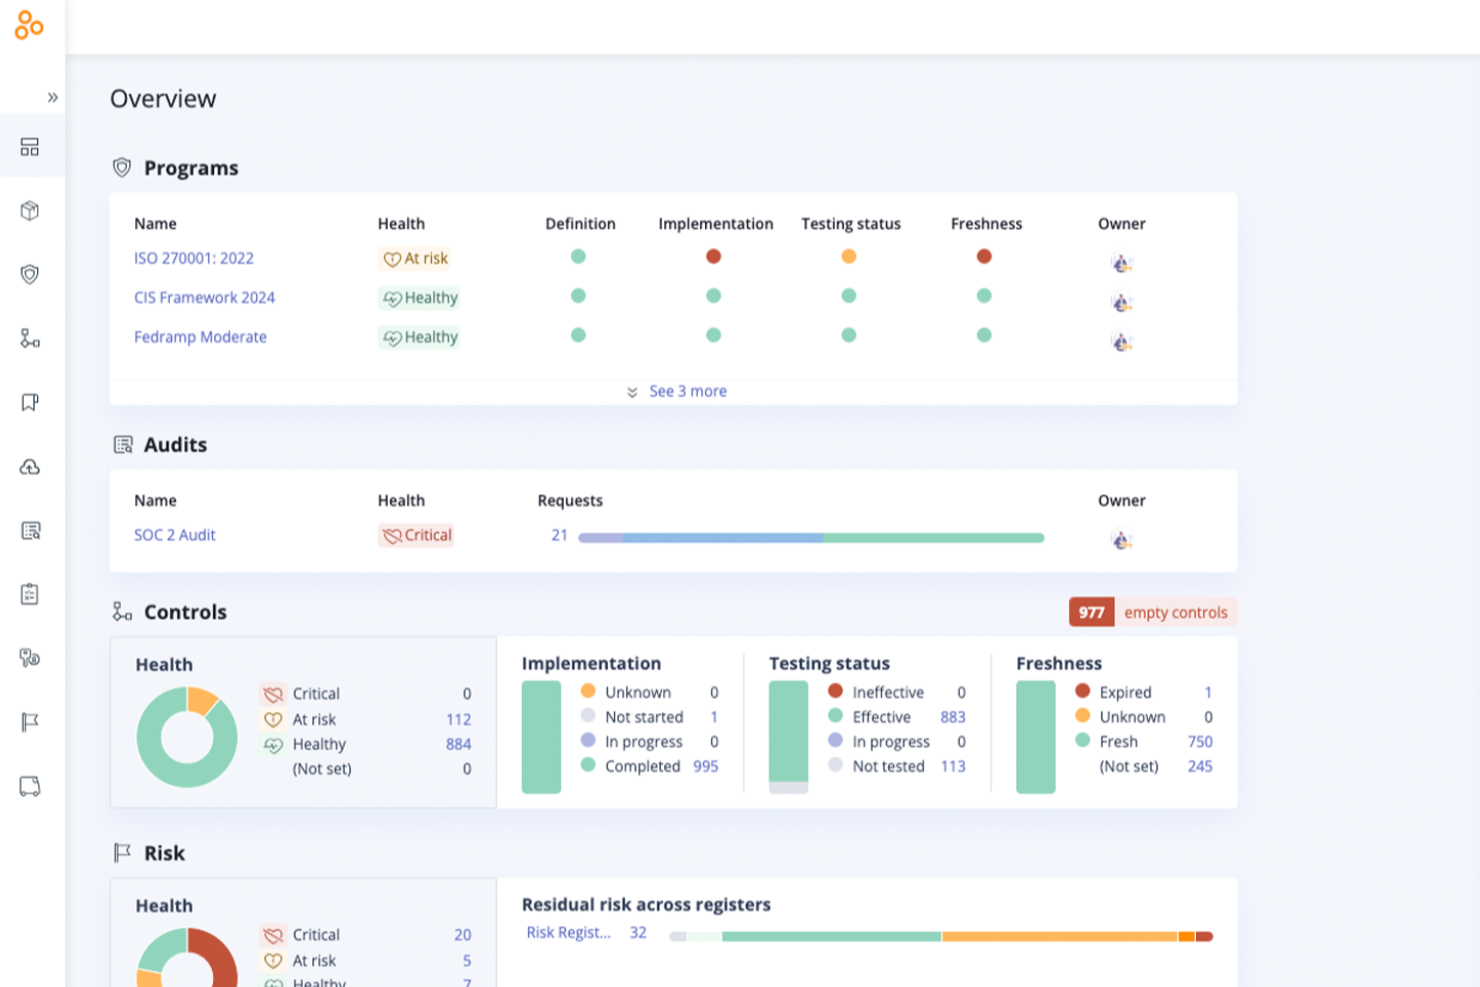
Hyperproof är ett verktyg för efterlevnadsarbete som riktar sig till efterlevnadsansvariga och IT-säkerhetsteam. Det hjälper organisationer att hantera efterlevnadsuppgifter, bedömningar och revisioner för att säkerställa att de uppfyller regulatoriska krav. Ankit Gupta, senior säkerhetsingenjör, beskrev vilken inverkan det har haft på hans team: “Hyperproof effektiviserade hur vi samlar in och kartlägger efterlevnadsbevis, och omvandlade det som tidigare tog veckor av förberedelser till ett kontinuerligt arbetsflöde.”
Varför jag valde Hyperproof: Jag valde Hyperproof tack vare det användarvänliga gränssnittet, det flexibla ramverket för riskbedömning och de avancerade rapporteringsfunktionerna. Det gör det möjligt att automatisera riskhanteringsprocesser och enkelt följa efterlevnaden av olika regelverk. Hyperproof innehåller över 110 ramverk för efterlevnad och riskhantering, vilket säkerställer att användarna kan täcka olika regulatoriska krav inom flera branscher. Dessa omfattar SOC 2, ISO 27001, NIST 800-53, NIST CSF, NIST Privacy, PCI, SOX och andra.
Hyperproof specialiserar sig på kontinuerlig efterlevnad och erbjuder verktyg som automatiserar insamling och övervakning av bevis. Det tillhandahåller en centraliserad plattform för att hantera flera efterlevnadsramverk samtidigt. Verktygets funktioner omfattar automatiska påminnelser och uppgiftshantering för att hålla teamet på rätt spår. Fokus på kontinuerlig efterlevnad gör det lämpligt för organisationer som behöver upprätthålla löpande överensstämmelse med regelverk.
Utmärkande funktioner & integrationer
Utmärkande funktioner omfattar automatiserad insamling av bevis, vilket minskar manuellt arbete, kartläggning av efterlevnadsramverk för hantering av olika standarder samt verktyg för uppgiftshantering som effektiviserar efterlevnadsaktiviteter. Det har även avgränsningar, som gör det möjligt för företag att dela upp ramverkskontroller mellan produktlinjer, geografiska områden och andra organisatoriska gränser och därmed anpassa efterlevnaden till specifika verksamhetsområden.
Integrationer omfattar Microsoft Teams, Slack, Jira, Confluence, Okta, Google Workspace, Azure Active Directory, AWS, OneTrust och ServiceNow. Dessutom gör det öppna API:et och programvaruutvecklingskitet (SDK) det möjligt för företag att skapa egna integrationer, vilket ger flexibilitet utöver de förbyggda alternativen.

Bästa verktyget för GRC-automatisering

ServiceNow är en mångsidig plattform för stora företag med fokus på IT-tjänstehantering, drift och automatisering av arbetsflöden. Den hjälper organisationer att effektivisera processer, hantera IT-tillgångar och förbättra tjänsteleveransen mellan avdelningar. Utöver IT-driften använder många företag även ServiceNow för att stärka efterlevnad och riskhantering. Caleb Johnstone, SEO-chef på Paperstack, berättade: “ServiceNow har förändrat våra efterlevnadsrutiner genom att automatisera riskbedömningar och ge oss realtidsinformation, vilket gör våra revisioner enkla och förutsägbara.”
Varför jag valde ServiceNow: ServiceNow är utformat för stora företag och erbjuder omfattande funktioner för IT-tjänstehantering och automatisering. Det tillhandahåller en enhetlig plattform där du effektivt kan hantera incidenter, ändringar och förfrågningar. Verktyget innehåller funktioner som tillgångshantering och prestandaanalys för att stödja verksamhet i stor skala. Dess skalbarhet och omfattande uppsättning verktyg gör det idealiskt för stora organisationer som vill förbättra den operativa effektiviteten.
Utmärkande funktioner & integrationer
Utmärkande funktioner omfattar prestandaanalys för att följa viktiga mätvärden, tillgångshantering för att övervaka IT-resurser och automatisering av arbetsflöden för att förbättra processeffektiviteten. Plattformen erbjuder incidenthantering för att hantera driftstörningar. Den innehåller även ändringshantering för att kontrollera ändringar i IT-miljön.
Integrationer omfattar Microsoft Azure, AWS, Google Cloud, Slack, Jira, SAP, Salesforce, Workday, Microsoft Teams och Zoom.

Bäst för visualisering av beroenden
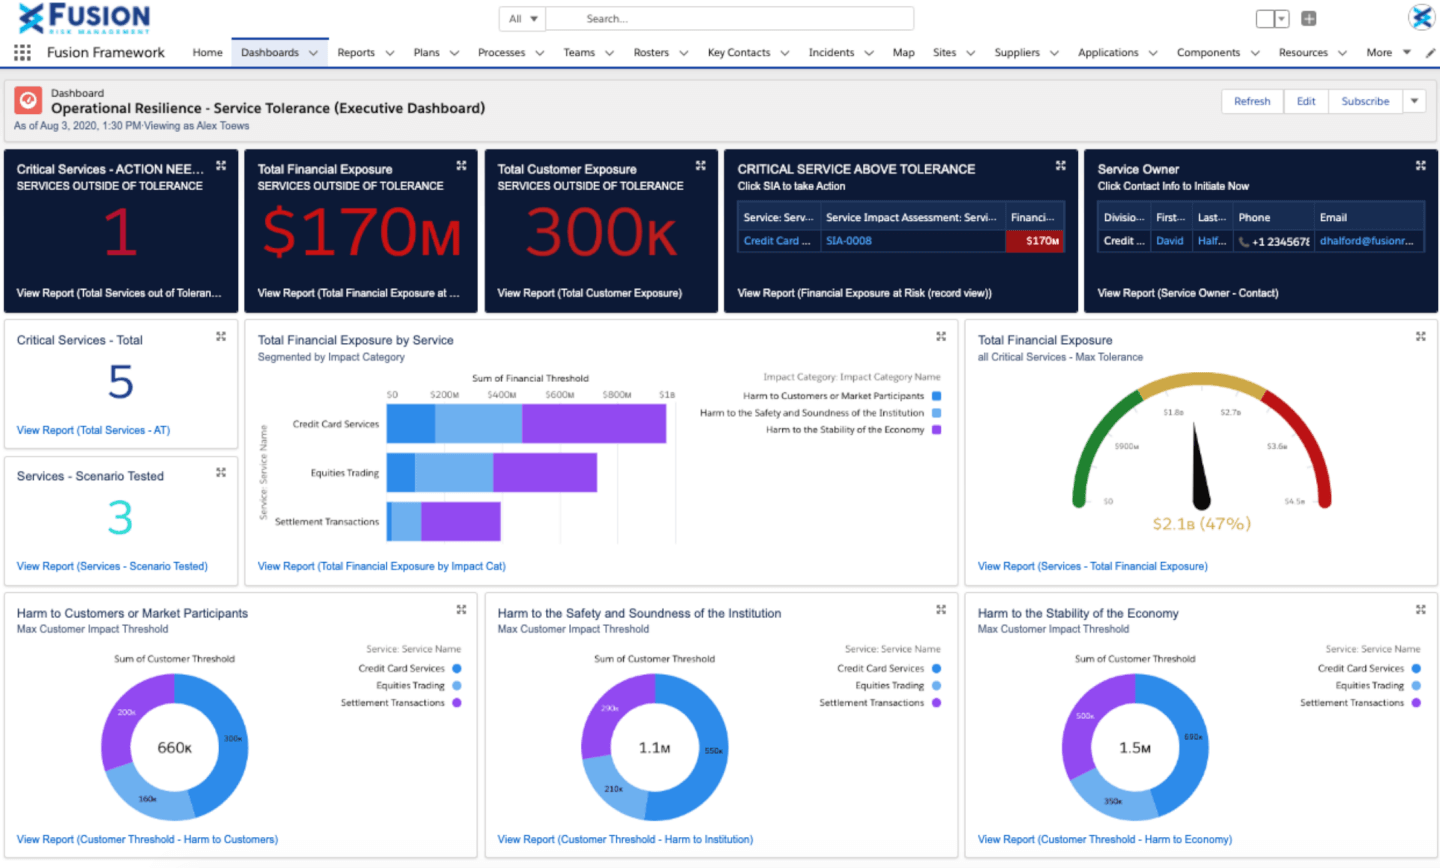
Fusion Framework System är ett GRC-verktyg utformat för riskhanterare och yrkesverksamma inom verksamhetskontinuitet. Det hjälper organisationer att förbättra sin operativa motståndskraft genom att hantera risker, incidenter och planer för verksamhetskontinuitet.
Varför jag valde Fusion Framework System: Verktyget gör det möjligt för användare att visualisera sin verksamhet, sina produkter och tjänster ur kundens perspektiv och skapa en karta över de dagliga funktionerna i verksamheten. Genom visualisering av beroenden kan organisationer identifiera konsekvenser och se relationer baserat på risker, processer, applikationer och tredje parter.
Fusion Framework System utmärker sig inom operativ motståndskraft och erbjuder verktyg för att effektivt hantera risker och kontinuitetsplaner. Det erbjuder anpassningsbara instrumentpaneler som gör det möjligt att övervaka incidenter och följa återställningsinsatser. Plattformen innehåller funktioner för scenarioplanering och konsekvensanalys för att förbereda sig på potentiella störningar. Fokus på motståndskraft gör det idealiskt för organisationer som behöver upprätthålla verksamhetskontinuitet i utmanande miljöer.
Utmärkande funktioner & integrationer
Utmärkande funktioner omfattar scenarioplanering för proaktiv riskhantering, konsekvensanalys för att bedöma potentiella störningar samt incidentuppföljning för insatser i realtid. Plattformen erbjuder anpassningsbara instrumentpaneler för skräddarsydd övervakning. Den erbjuder även planering för verksamhetskontinuitet för att säkerställa beredskap.
Integrationer omfattar Salesforce, Microsoft Teams, Tableau, ServiceNow, Slack, AWS, Google Workspace, Microsoft Azure, Jira och Zoom.

MetricStream
Bästa verktyget för GRC-bedömning

MetricStream är en plattform för styrning, risk och efterlevnad, skräddarsydd för riskansvariga och efterlevnadsansvariga. Den hjälper organisationer att effektivt hantera risk-, efterlevnads- och revisionsprocesser inom olika avdelningar. Dess styrka ligger i att stödja komplexa initiativ med flera intressenter. Som grundaren & vd:n för 4PMTI.com delade: “Jag har arbetat med MetricStream för att hjälpa till att implementera GRC-integration som en del av ett globalt program med mer än 300 intressenter och som omfattade fem avdelningar. MetricStream hjälpte oss att förena risk- och efterlevnadsuppföljningen inom fem avdelningar, och dess värmekartor gjorde ledningens granskningar snabbare och mycket mer informativa.”
Varför jag valde MetricStream: Det utmärker sig inom integrerad riskhantering genom att tillhandahålla en enhetlig plattform för att hantera flera risktyper och efterlevnadsbehov. Det erbjuder funktioner som riskbedömning och policyhantering, vilka är avgörande för att upprätthålla organisationens efterlevnad. Plattformens riskövervakning i realtid hjälper till att hålla ditt team informerat om potentiella hot. Möjligheten att integrera olika GRC-funktioner i en enda plattform gör den lämplig för organisationer som vill effektivisera sina riskhanteringsprocesser.
Utmärkande funktioner & integrationer
Utmärkande funktioner omfattar policyhantering för att upprätthålla efterlevnadsstandarder, riskbedömningsverktyg för att utvärdera potentiella risker samt revisionshantering för grundliga efterlevnadskontroller. En höjdpunkt i denna programvara är dess funktioner för hantering av internrevision, som gör det möjligt för användare att enkelt och intuitivt effektivisera och automatisera livscykeln för internrevision. Plattformen tillhandahåller riskövervakning i realtid för att hålla ditt team informerat. Den erbjuder även efterlevnadsrapportering för att uppfylla regulatoriska krav.
Integrationer omfattar SAP, Oracle, Salesforce, Microsoft Azure, Google Cloud, Workday, AWS, ServiceNow, Tableau och Slack.
När du bör använda GRC-verktyg
GRC-verktyg samlar ditt arbete med styrning, riskhantering och efterlevnad på ett ställe och ersätter kalkylbladen och de isolerade uppföljningsverktygen som gör det nästan omöjligt att få en fullständig bild av dina risker. Om något av scenarierna nedan känns bekant kan det vara värt att lägga till dem i din verktygsuppsättning:
- Ditt team hanterar efterlevnad enligt flera ramverk: Säg att du hanterar SOC 2, ISO 27001 och GDPR samtidigt. Ett GRC-verktyg kopplar samman överlappande kontroller mellan ramverk, så att du inte duplicerar arbete eller missar luckor.
- Du står inför en revision utan tydlig dokumentation: När bevismaterial är utspritt i e-posttrådar, delade enheter och klisterlappar kan det ta veckor att samla ihop det. GRC-verktyg centraliserar dokumentationen och automatiserar insamlingen av bevismaterial, så att du är revisionsklar året runt.
- Riskgranskningar sker en gång om året, om ens det: Om ditt riskregister finns i ett kalkylblad som bara öppnas före ett styrelsemöte saknar du insyn under resten av året. GRC-verktyg håller riskdata aktuella med automatiserad övervakning och varningar i realtid.
- Det tar för lång tid att tilldela och följa upp policygodkännanden: Att jaga 200 anställda för att bekräfta att de har läst den uppdaterade säkerhetspolicyn tar mycket tid. Automatiserad distribution av policyer och uppföljning av bekräftelser sätter processen på autopilot.
- Du växer snabbt och kontrollerna hinner inte med: När antalet anställda fördubblas eller du går in på en ny marknad som EU eller APAC utökas ditt efterlevnadsområde över en natt. Ett GRC-verktyg skalar med dig och flaggar nya regulatoriska krav innan de leder till överträdelser.
Andra GRC-verktyg
Här är några av de verktyg som inte kom med bland de tio främsta, men som ändå är värda att överväga.
- IBM OpenPages
Bästa GRC-verktyget för företag
- SAP GRC
Bäst för integrationer med egna produkter
- SAI Global Compliance 360
Bäst för flexibilitet och anpassning
- Riskonnect
Bäst för användarupplevelse
- Navex RiskRate
Bästa databasen med riskinformation
- Enablon
Bästa GRC-rapporteringsverktyget
- 6clicks
Bästa AI-drivna GRC-programvaran
- SoftComply Risk Manager Plus
Bäst för riskhantering i Jira
- Nasdaq BWise
Bäst för insyn och överblick
- Soterion
Bäst för SAP-kunder
- StandardFusion
Bäst för flexibel efterlevnadshantering
- SAI360
Bäst för branschspecifik uppföljning av riskhantering
- Jama Software
Bäst för spårbarhet i realtid och riskidentifiering


Relaterade recensioner av projekthanteringsverktyg
- Programvara för projekthantering
- Programvara för resurshantering
- Programvara för arbetsflödesautomatisering
- Samarbetsverktyg
Hur jag utvärderar GRC-verktyg
Jag granskar GRC-verktyg i två lager: grundnivån – riskregister, kontrollmappning och revisionsspår – som krävs för att ta plats på listan, samt de särskiljande faktorer som skiljer plattformarna åt.
Grundläggande funktioner (obligatoriska för den här listan)
När jag väljer ut verktyg till min lista rangordnar jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärkt inom området) för varje grundläggande funktion som listas nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att övervägas för inkludering.
- Riskhantering: Jag letar efter en komplett risklivscykel – registrering, poängsättning, ägarskap och uppföljning av åtgärder – så att team kan koppla specifika risker till pågående projekt i stället för att hantera dem i separata kalkylblad.
- Efterlevnadshantering: Varje verktyg bör kunna mappa kontroller till erkända ramverk som ISO 27001, SOX eller GDPR, och jag kontrollerar om det stöder uppföljning av efterlevnadsstatus för flera regelverk samtidigt.
- Policy- och styrningskontroller: Jag utvärderar om plattformen stöder skapande av policyer, versionshantering, arbetsflöden för intygande och distribution – särskilt för team som tillämpar godkännandesteg vid projektets milstolpar.
- Revisionsspår och dokumentation: Ett robust revisionsspår innebär att varje åtgärd, beslut och ändring loggas automatiskt. Jag letar efter länkning av bevis och sökbara loggar som håller vid interna eller externa revisioner.
- Bedömning och testning av kontroller: Jag kontrollerar om du kan definiera interna kontroller, schemalägga bedömningar och följa upp åtgärder. Plattformar som ServiceNow GRC och LogicGate hanterar detta på olika sätt, så djupet är viktigt här.
- GRC-rapportering och instrumentpaneler: Instrumentpaneler bör ge PMO-chefer och efterlevnadsansvariga rollspecifika vyer över riskbild, kontrollstatus och efterlevnadsluckor utan att kräva ett separat BI-verktyg.
När jag har en lista över verktyg som uppfyller kriterierna överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Hantering av tredjepartsrisker är viktigt när dina projekt är beroende av externa leverantörer eller entreprenörer. Jag kontrollerar om plattformen låter dig bedöma och övervaka leverantörsrisk parallellt med interna kontroller. Spårning av regelförändringar är en annan särskiljande faktor – verktyg som Archer och MetricStream kan automatiskt flagga nya regler och mappa deras påverkan till befintliga kontroller. Jag letar också efter AI-drivna riskinsikter som synliggör mönster över projektportföljer och hjälper riskansvariga att prioritera innan problem eskalerar.
Utöver funktionerna
Integrationer spelar stor roll här. Jag kontrollerar om plattformen ansluter till verktyg som Jira, ServiceNow eller SAP, eftersom GRC-data som finns utanför projektarbetsflödena ofta ignoreras. Täckningen av regulatoriska ramverk varierar också kraftigt – vissa plattformar levereras med dussintals förbyggda ramverk, medan andra kräver att du bygger allt från grunden. För globala team utvärderar jag distributionsalternativ och kontroller för datalagring, särskilt när projekt sträcker sig över regioner med olika krav på datasuveränitet.
Så väljer du GRC-verktyg
När du arbetar dig igenom din egen unika process för programvaruval bör du ha följande punkter i åtanke:
- Identifiera dina efterlevnadsbehov: Börja med att fastställa de specifika efterlevnadskrav som din organisation måste uppfylla. Säkerställ att GRC-verktyget effektivt kan hantera olika regulatoriska krav för olika branscher, till exempel GDPR för dataskydd eller HIPAA för hälso- och sjukvård.
- Bedöm funktionerna för riskhantering: GRC-verktyg bör erbjuda kraftfulla funktioner för att identifiera, bedöma och begränsa risker. Detta är särskilt viktigt för branscher med höga operativa risker, till exempel tillverknings- eller energibranschen.
- Integration med befintliga system: Utvärdera hur väl GRC-verktyget integreras med din nuvarande tekniska miljö. Detta är avgörande för organisationer som använder flera system för styrning, risk och efterlevnad, liksom CRM-, ERP- eller IT-system, eftersom det kan effektivisera processerna avsevärt.
- Skalbarhet och flexibilitet: Dina GRC-behov kommer att utvecklas, så välj ett verktyg som kan växa med din organisation, särskilt om ditt företag växer snabbt i en dynamisk bransch.
- Användarvänligt gränssnitt: Framgången för ett GRC-verktyg beror ofta på hur lätt det är att använda, eftersom komplexa verktyg kan hindra användarnas införande och leda till fel. Det är viktigt att välja en lösning med ett intuitivt gränssnitt och goda supportalternativ.
Trender inom GRC-verktyg
I min efterforskning samlade jag in otaliga produktuppdateringar, pressmeddelanden och versionsloggar från olika leverantörer av GRC-programvara. Här är några framväxande trender som jag håller ett öga på:
- Integration med andra affärssystem: GRC-verktyg erbjuder i allt högre grad djupare integrationsmöjligheter med andra affärssystem, till exempel ERP-, CRM- och projekthanteringsprogram. Denna trend drivs av behovet av en enhetlig bild av risker och efterlevnad inom olika affärsfunktioner.
- AI-driven riskbedömning: Allt fler GRC-verktyg använder AI för att förutsäga och bedöma risker med större precision. Detta hjälper företag att identifiera potentiella hot snabbare genom att använda datamönster som mänsklig analys kanske inte upptäcker. Vissa plattformar använder till exempel nu maskininlärning för att ge riskpoäng i realtid.
- Enhetliga kontrollramverk: Leverantörer börjar erbjuda enhetliga ramverk som gör det möjligt för organisationer att kartlägga flera efterlevnadskrav inom en och samma struktur. Detta minskar dubbelarbete och gör det enklare att hantera överlappande regler från olika regioner eller branscher.
- Övervakning av efterlevnad i realtid: En övergång till kontinuerlig efterlevnad blir allt vanligare, där GRC-verktyg erbjuder övervakning i realtid för att upptäcka policyöverträdelser när de inträffar. Företag gynnas av att införa ett efterlevnadsprogram, vara proaktiva i stället för reaktiva i sitt efterlevnadsarbete, upptäcka problem tidigt och säkerställa kontinuitet i verksamheten.
- Inbyggd ESG-rapportering: GRC-verktyg utökas med mått för miljö, socialt ansvar och bolagsstyrning (ESG). Många företag förväntas nu uppfylla ESG-standarder, och dessa verktyg hjälper dem att spåra, hantera och rapportera hållbarhetsmål parallellt med traditionell efterlevnad.
- Användarvänliga instrumentpaneler för icke-experter: Fler leverantörer utformar GRC-verktyg med enklare och mer intuitiva instrumentpaneler som riktar sig till användare som inte är efterlevnadsexperter. Detta gör verktygen mer tillgängliga på olika avdelningar och hjälper icke-specialister att hantera efterlevnadsuppgifter utan omfattande utbildning.
- Riskövervakning i realtid: Förbättrade funktioner för övervakning av risker i realtid och identifiering med hjälp av ny teknik, tillsammans med varningar och aviseringar, gör det möjligt för GRC-funktioner att reagera snabbare på potentiella problem.
Vad är GRC-verktyg?
GRC-verktyg är en kategori av programvara som hjälper företag att hantera arbetsflöden för styrning, risk och efterlevnad i ett enda system. De integrerar dessa tre centrala områden för att säkerställa att ett företag bedriver sin verksamhet etiskt, hanterar sina risker effektivt och följer alla relevanta lagar och förordningar.
Dessa verktyg används vanligtvis av efterlevnadsteam, IT-avdelningar och riskansvariga för att spåra regulatoriska krav, övervaka interna risker och upprätthålla företagets policyer. GRC-plattformar minskar manuellt arbete, förbättrar revisionsberedskapen och säkerställer ansvarsskyldighet mellan avdelningarna.
Varför använda GRC-verktyg?
Organisationer inom olika branscher vänder sig i allt högre grad till lösningar för hantering av GRC-efterlevnad för att stärka den operativa motståndskraften och upprätthålla intressenternas förtroende. Här är några viktiga faktorer som motiverar organisationer att införa programvara för styrning, risk och efterlevnad (GRC):
- Regulatoriska krav: Företag måste följa ett brett spektrum av regelverk, som kan variera beroende på bransch och geografisk plats. Verktyg för efterlevnadshantering kan hjälpa organisationer att hålla sig uppdaterade om föränderliga rättsliga standarder, vilket minskar risken för bristande efterlevnad och tillhörande sanktioner. Företag kan också använda en plattform för efterlevnad för att automatisera efterlevnadsprocesser och säkerställa en konsekvent efterlevnad av obligatoriska riktlinjer.
- Cyberrisker: Den ökande frekvensen och sofistikeringen hos cyberhot innebär betydande risker för organisationer. Säkerhetsverktyg för GRC kan göra det möjligt för företag att identifiera sårbarheter, införa säkerhetsåtgärder och övervaka pågående risker.
- Behov av dataskydd: När dataskyddsregler som GDPR och CCPA skärps globalt måste företag säkerställa att de hanterar personuppgifter på ett ansvarsfullt sätt. Verktyg för efterlevnad kan hjälpa organisationer att införa robusta dataskyddsåtgärder för att skydda känslig information och undvika kostsamma dataintrång.
- Operativ effektivitet: Införandet av GRC-processer kan också bidra till att effektivisera aktiviteter inom styrning, risk och efterlevnad, minska dubbelarbete och förbättra den övergripande effektiviteten. Genom att implementera GRC-programvara kan organisationer centralisera data och arbetsflöden, vilket främjar bättre beslutsfattande och stärker det övergripande ramverket för styrning.
- Strategisk riskhantering: Ett heltäckande ramverk för styrning, risk och efterlevnad kan också hjälpa organisationer att förutse och begränsa risker innan de förverkligas. GRC ERM-verktyg (företagsövergripande riskhantering) främjar ett proaktivt arbetssätt och gör det möjligt för företag att anpassa riskhanteringen till sina strategiska mål. Detta övergripande GRC-perspektiv gör det möjligt för användare att prioritera risker och fördela resurser effektivt.
Genom att utnyttja GRC-funktioner kan företag inte bara uppfylla efterlevnadskrav utan också bygga en stark grund för att hantera risker och förbättra den övergripande styrningen.
Funktioner
Håll utkik efter följande viktiga funktioner när du väljer GRC-verktyg:
- Riskhantering: Den här funktionen hjälper dig att identifiera, bedöma och övervaka risker inom organisationen. Genom att använda strukturerade arbetsflöden blir det enklare att prioritera hot och utveckla strategier för riskreducering, så att du slipper obehagliga överraskningar längre fram.
- Övervakning av efterlevnad: Håll koll på snabbt föränderliga regelverk med övervakning av efterlevnad. Funktionen låter dig koppla dina processer till regulatoriska krav, hantera dokumentation och skapa revisionsspår, så att du slipper oroa dig för tidsfrister för efterlevnad.
- Policyhantering: Organisera, uppdatera och distribuera policyer från en central plats. Policyhantering förenklar uppföljningen av policygodkännanden och versionskontroll, så att alla alltid har tillgång till den senaste regelboken.
- Incidenthantering: Registrera, följ upp och lös incidenter effektivt. Den här funktionen stöder snabba insatser, analys av grundorsaker och dokumentation och är användbar oavsett om du hanterar säkerhetsmissar eller problem i processerna.
- Revisionshantering: Effektivisera interna eller externa revisioner med verktyg för planering, insamling av bevis och rapportering. Revisionshantering förvandlar det som annars kunde ha blivit en mardröm av pappersarbete till ett tydligt och hanterbart arbetsflöde.
- Rapportering och instrumentpaneler: Få tillgång till insikter i realtid genom anpassningsbara rapporter och instrumentpaneler. De hjälper dig att upptäcka trender, mäta resultat och snabbt kommunicera viktiga risk- och efterlevnadsdata till beslutsfattare.
- Åtkomstkontroll: Begränsa vem som kan visa eller redigera känsliga data genom att ange användarroller och behörigheter. Åtkomstkontroll håller konfidentiell information säker och ser till att endast rätt personer kan göra viktiga ändringar.
- Dokumenthantering: Lagra och organisera viktiga filer med versionsspårning och kryptering. Dokumenthantering gör information lätt att hitta och skyddar dig från att förlora verksamhetskritiska dokument i det digitala tomrummet.
- Automatisering av arbetsflöden: Automatisera repetitiva, regelbaserade uppgifter som rör risk, efterlevnad eller revision. Automatisering av arbetsflöden frigör tid för teamet och minskar risken för mänskliga fel, så att alla kan fokusera på arbete som skapar större värde.
Vanliga AI-funktioner i GRC-verktyg
Utöver standardfunktionerna i GRC-verktyg som anges ovan integrerar många av dessa lösningar AI med funktioner som:
- Automatiserad riskbedömning: AI genomsöker omfattande datamängder för att identifiera nya risker genom att upptäcka mönster som människor kanske missar. Det hjälper dig att ligga steget före problem innan de blir ett bekymmer.
- Prediktiv analys: AI bearbetar data från hela organisationen för att prognostisera trender, efterlevnadsproblem eller säkerhetshot. På så sätt reagerar du inte bara – du planerar proaktivt.
- Bearbetning av naturligt språk för efterlevnad: AI läser och tolkar regleringsdokument eller företagspolicyer på ett lättförståeligt språk, flaggar luckor och håller dig informerad i realtid.
- Avvikelsedetektering: AI övervakar användaraktivitet och transaktionsdata för att automatiskt upptäcka misstänkt beteende, vilket gör det enklare att upptäcka bedrägerier eller processöverträdelser så snart de börjar.
- Automatiserade policyrekommendationer: AI föreslår policyuppdateringar eller nya kontroller genom att lära sig av historiska incidenter och regulatoriska förändringar, vilket hjälper dig att uppfylla kraven med mindre manuellt arbete.
Fördelar
Här är fem viktiga fördelar med att använda GRC-verktyg:
- Förbättrat beslutsfattande: GRC-verktyg erbjuder omfattande dataanalys och rapporteringsfunktioner. Detta gör det möjligt för projektledare att fatta välgrundade beslut baserade på realtidsdata, vilket förbättrar projektresultaten och den strategiska samordningen.
- Förbättrad riskhantering: Genom att erbjuda avancerade funktioner för riskbedömning och övervakning gör GRC-verktyg det möjligt för användare att effektivt identifiera, bedöma och begränsa risker. Detta proaktiva förhållningssätt minskar potentiell påverkan på projekttidsplaner och budgetar.
- Effektiviserade efterlevnadsprocesser: Automatisering av efterlevnadsuppgifter inom GRC-plattformar minskar avsevärt det manuella arbetet och antalet fel. Detta säkerställer att projekt mer tillförlitligt följer juridiska krav, regulatoriska krav och interna policykrav, samtidigt som tid och resurser sparas.
- Ökad operativ effektivitet: Genom att integrera GRC-funktioner i en enda plattform elimineras informationssilor och samarbetet mellan team förbättras. Denna integration främjar effektivitet, eftersom information är lättillgänglig och processer effektiviseras i hela projekten.
- Starkare styrning och strategisk samordning: GRC-organisationsverktyg underlättar anpassningen av projektmål till övergripande affärsstrategier. De tillhandahåller en styrningsram som säkerställer att projekt bidrar positivt till organisationens mål och resultat.
För organisationer och projektledare är införandet av GRC-verktyg ett strategiskt steg mot att uppnå operativ excellens, hantera risker effektivt och säkerställa efterlevnad av alla relevanta standarder och regler. Dessa fördelar skyddar inte bara organisationen mot potentiella fallgropar, utan förbättrar också dess förmåga att genomföra framgångsrika projekt som ligger i linje med dess strategiska vision.
Kostnader och priser
Priserna för verktyg för styrning, riskhantering och efterlevnad (GRC) varierar kraftigt. Tyvärr är de flesta priser inte tillgängliga på GRC-webbplatser. I stället kräver företag vanligtvis en demonstration eller ett möte med en säljrepresentant innan de avslöjar priserna, eftersom den här typen av verktyg vanligtvis behöver anpassas. Här är en allmän uppfattning om vad ett GRC-verktyg kan kosta din organisation.
Jämförelsetabell för GRC-verktyg
| Plantyp | Genomsnittligt pris | Vanligtvis inkluderade funktioner | Bäst för |
|---|---|---|---|
| Gratisalternativ | $0 | De flesta verktyg erbjuder inte detta | Ej tillämpligt |
| Grundläggande | $500 - $1,000/månad | Riskbedömning, efterlevnadshantering, grundläggande rapporter och instrumentpaneler, dokumenthantering | Små och medelstora företag eller mindre team inom ett större företag |
| Standard | $1,000 - $3,000/månad | Allt ovanstående, plus policyhantering, incidenthantering, avancerad rapportering och integrationsmöjligheter | Medelstora företag eller avdelningar inom större koncerner |
| Premium | $3,000 - $7,000/månad | Allt ovanstående, plus avancerad riskhantering, prediktiv analys, anpassningsbara instrumentpaneler och dedikerad anpassad support | Stora företag och organisationer med omfattande behov av riskhantering och efterlevnad |
| Enterprise | $7,000+/månad | Allt ovanstående, plus anpassningar som vanligtvis krävs för stora företag, obegränsat antal användare, utbildning på plats och strategiska rådgivningstjänster som hjälper dig att hantera efterlevnad mer effektivt | Stora koncerner som behöver ytterligare anpassningar som inte ingår i andra planer |
Detta kan verka dyrt, men kostnaderna för bristande efterlevnad är vanligtvis ännu högre.
Vanliga frågor
Hitta svar på vanliga frågor som andra ställer om det här ämnet.
Hur kan jag bedöma mina befintliga GRC-processer? Hur vet jag om jag behöver skaffa GRC-programvara?
Börja med att kartlägga dina nuvarande efterlevnadsarbetsflöden, identifiera manuella steg och kontrollera om några tidsfrister eller revisioner har missats. Om det går långsamt eller är inkonsekvent att följa upp risker, kontroller och dokumentation i kalkylblad eller e-postmeddelanden är det dags att överväga GRC-programvara.
Verktyg centraliserar register, automatiserar påminnelser och skapar ett revisionsspår, vilket sparar tid och minskar antalet fel. Om de regulatoriska kraven ökar är ett GRC-verktyg vanligtvis en lönsam investering.
Hur väljer jag rätt GRC-verktyg utifrån min organisations storlek och komplexitet?
Börja med att kartlägga dina efterlevnadskrav, branschregler och rapporteringsbehov. Utvärdera sedan vilka GRC-lösningar som är anpassade för organisationer som din – vissa fokuserar på små och medelstora företag medan andra hanterar komplex verksamhet på koncernnivå. Leta efter funktioner som anpassningsbara arbetsflöden, robust rapportering och skalbarhet. Ta även hänsyn till hur lätt plattformen är att använda för ditt team och om den kan integreras med dina befintliga system. Be om produktdemonstrationer, pilotprogram eller kundreferenser för att se verktyget i praktiken och säkerställa att det passar dina verkliga processer innan du tecknar ett avtal.
Vilka integrationer bör en modern GRC-plattform stödja?
Ditt GRC-verktyg bör kunna ansluta till system som du redan använder, till exempel HR-databaser, dokumenthantering, affärssystem och kommunikationsverktyg. Integration med molnlagring, identitets- och åtkomsthantering samt informationssäkerhetssystem är särskilt värdefull för att automatisera insamling av underlag och riskuppföljning. För efterlevnadsteam minskar sömlös integration med e-post, samarbetsplattformar och regulatoriska informationsflöden arbetsinsatsen och förbättrar svarstiden. Granska alltid plattformens integrationsbibliotek och bekräfta att den stödjer säkra API-anslutningar så att dina data förblir uppdaterade och åtkomliga.
Kan GRC-verktyg hjälpa till att automatisera efterlevnadsrapportering och revisioner?
Ja, de flesta GRC-verktyg erbjuder revisionsklara rapportmallar, automatiserad insamling av underlag och instrumentpaneler i realtid. Dessa funktioner hjälper efterlevnadsteamet att sammanställa checklistor, lämna in dokumentation och följa revisionsförloppet med mindre manuellt arbete. Automatiserade aviseringar påminner dig om tidsfrister för efterlevnad och flaggar saknad dokumentation. Under revisioner kan du enkelt ta fram historiska uppgifter eller generera rapporter på begäran för tillsynsmyndigheter. Detta minskar den administrativa arbetsbördan och ökar noggrannheten och konsekvensen i dina efterlevnadsprocesser.
Vilka är några bästa metoder för att implementera en GRC-strategi på ett effektivt sätt?
För att implementera en GRC-strategi framgångsrikt bör du involvera alla viktiga intressenter tidigt och tydliggöra dina efterlevnadsmål. Använd en GRC-plattform för att centralisera policyer, riskregister och incidentuppföljning. Standardisera processerna med hjälp av verktygsmallar och automatisera återkommande efterlevnadsuppgifter där det är möjligt. Planera regelbundna granskningar med hjälp av plattformens rapporteringsfunktioner för att följa framsteg och identifiera brister. Ge teamet utbildning i både verktyget och era arbetsflöden för att upprätthålla engagemanget och säkerställa att lösningen används.
Vilka är några utmaningar med att implementera en GRC-strategi?
Vanliga utmaningar är motstånd mot förändring, informationssilos och otydligt ansvar för efterlevnadsuppgifter. GRC-programvara kan hjälpa till genom att standardisera arbetsflöden, uppmärksamma team på försenade uppgifter och automatisera insamlingen av underlag mellan avdelningar. För att hantera utmaningarna bör du välja ett verktyg som integreras väl, erbjuda utbildning för alla användare och tilldela tydliga ansvarsområden. Testa plattformens funktioner för kommunikation och samarbete för att bryta ned silos och se till att alla tar ansvar.
Finns det några GRC-verktyg med öppen källkod? Vilka är fördelarna och nackdelarna med att använda ett GRC-verktyg med öppen källkod?
Ja, det finns flera GRC-verktyg med öppen källkod, till exempel OpenGRC och Eramba. Den främsta fördelen är kostnadsbesparingar samt möjligheten att anpassa funktionerna. Verktyg med öppen källkod kan dock sakna dedikerad kundsupport, certifierade integrationer eller regelbundna säkerhetsuppdateringar som kommersiella verktyg erbjuder. Om du har starka IT-resurser och behöver flexibilitet kan öppen källkod fungera bra. Om löpande support och snabba uppdateringar är viktigare bör du överväga proprietär GRC-programvara.