I 10 migliori strumenti e piattaforme GRC recensiti per il 2026
10 Elenco dei migliori strumenti GRC


Gli strumenti GRC aiutano le organizzazioni a gestire i processi di governance, rischio e conformità in una piattaforma centralizzata. Inoltre, questi strumenti semplificano la gestione delle normative, la valutazione dei rischi e la reportistica normativa, riducendo il rischio di non conformità e di esiti negativi delle verifiche.
Basandomi sulla mia esperienza con gli strumenti di governance e organizzativi, ho testato diverse piattaforme GRC per valutare quanto supportino i team interfunzionali, semplifichino la documentazione e automatizzino i controlli. Ho confrontato gli strumenti in base alla facilità d'uso, alle integrazioni e alla loro capacità di allinearsi ai quadri normativi del mondo reale.
Di seguito troverai i miei principali consigli basati su test pratici. Ogni strumento GRC elencato si distingue per caratteristiche o punti di forza specifici, così puoi individuare quello più adatto alle esigenze della tua organizzazione.
Perché fidarsi dei nostri consigli sui software
Il nostro team testa e recensisce software dal 2012. In quanto project manager noi stessi, sappiamo quanto sia difficile — e importante — scegliere il software giusto.
Per questa guida, abbiamo valutato gli strumenti attraverso test pratici e ricerche indipendenti, assegnando un punteggio agli strumenti in base ai nostri criteri di selezione. Ci basiamo inoltre sulle competenze di leader di pensiero del settore e di professionisti attivi nella gestione dei progetti.
Le nostre recensioni riflettono il nostro giudizio editoriale umano, non un discorso di vendita.
Revisori esperti:
Tabella comparativa degli strumenti GRC
Questa tabella comparativa riassume i dettagli dei prezzi delle mie principali selezioni di strumenti GRC:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per il monitoraggio dei rischi specifici di settore | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 2 | Ideale per la gestione del rischio aziendale | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 3 | Migliore per la gestione dei rischi di terze parti | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 4 | Ideale per la conformità globale alla privacy dei dati | Piano gratuito disponibile | A partire da $40/mese | Website | |
| 5 | Ideale per la gestione integrata delle performance | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 6 | Ideale per report di conformità completi | Prova gratuita di 30 giorni | Prezzo su richiesta | Website | |
| 7 | Ideale per l'allineamento del team | Prova gratuita | Da $5/utente/mese | Website | |
| 8 | Ideale per aziende di fascia media e grandi imprese | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 9 | Miglior strumento di automazione GRC | Demo gratuita | Offre prezzi personalizzati su richiesta | Website | |
| 10 | Ideale per la visualizzazione delle dipendenze | Demo gratuita disponibile | Prezzo personalizzato | Website |

Recensioni dei migliori strumenti GRC
In queste brevi descrizioni scoprirai le caratteristiche principali dei software di conformità più popolari, insieme alle informazioni sui prezzi e agli screenshot.

SAI360
Ideale per il monitoraggio dei rischi specifici di settore
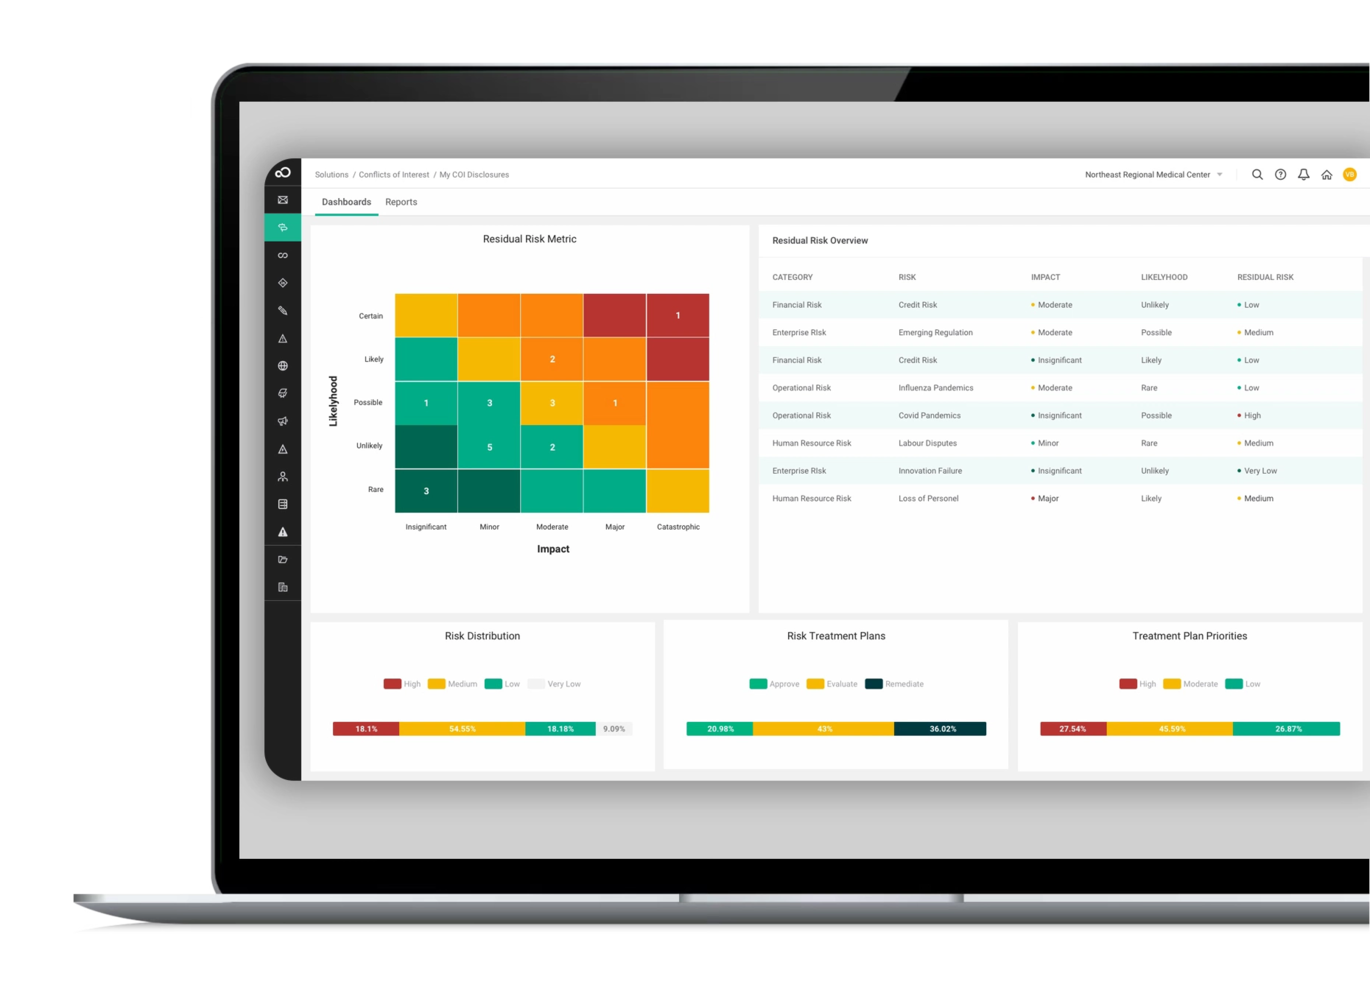
SAI360 è un software di governance, rischio e conformità (GRC) progettato per aiutare le organizzazioni a gestire compiti legati al rischio e alla conformità. Offre una suite di strumenti pensata per soddisfare le esigenze di diversi settori, permettendoti di affrontare in modo efficace le sfide normative e operative.
Perché ho scelto SAI360: Ho scelto SAI360 per i suoi moduli completi che coprono diverse aree della gestione del rischio e della conformità. Grazie a moduli specializzati come Enterprise Risk, Incident Management e Third Party Risk, puoi adattare la piattaforma alle esigenze specifiche della tua organizzazione senza sentirti sopraffatto. Il software offre inoltre solide capacità di analisi e reportistica, permettendoti di prendere decisioni consapevoli basate su dati in tempo reale.
Un altro motivo per cui SAI360 si distingue è l'uso dell'intelligenza artificiale per migliorare i processi di gestione dei rischi. Questa funzionalità ti aiuta ad adattarti a nuovi rischi e normative sfruttando le intuizioni sui rischi e l’analisi comportamentale. La piattaforma copre un'ampia gamma di standard di conformità, inclusi COSO, ISO e NIST, garantendoti di soddisfare i requisiti di settore.
Caratteristiche principali & integrazioni
Le funzionalità includono l'automazione dei flussi di lavoro che semplifica i processi complessi, facilitando la gestione di incidenti e piani d’azione da parte del tuo team. La piattaforma offre anche la gestione delle policy, permettendoti di creare, revisionare e approvare politiche con traccia di controllo completa.
SAI360 offre inoltre applicazioni specifiche per settori come sanità e bancario, assicurando una soluzione allineata alle tue esigenze normative e operative specifiche.
Le integrazioni includono Argos Risk, Compliance.ai, Cornerstone OnDemand, DocuSign, LexisNexis, Microsoft, Rapid7, Refinitiv e altri.
Ideale per la gestione del rischio aziendale
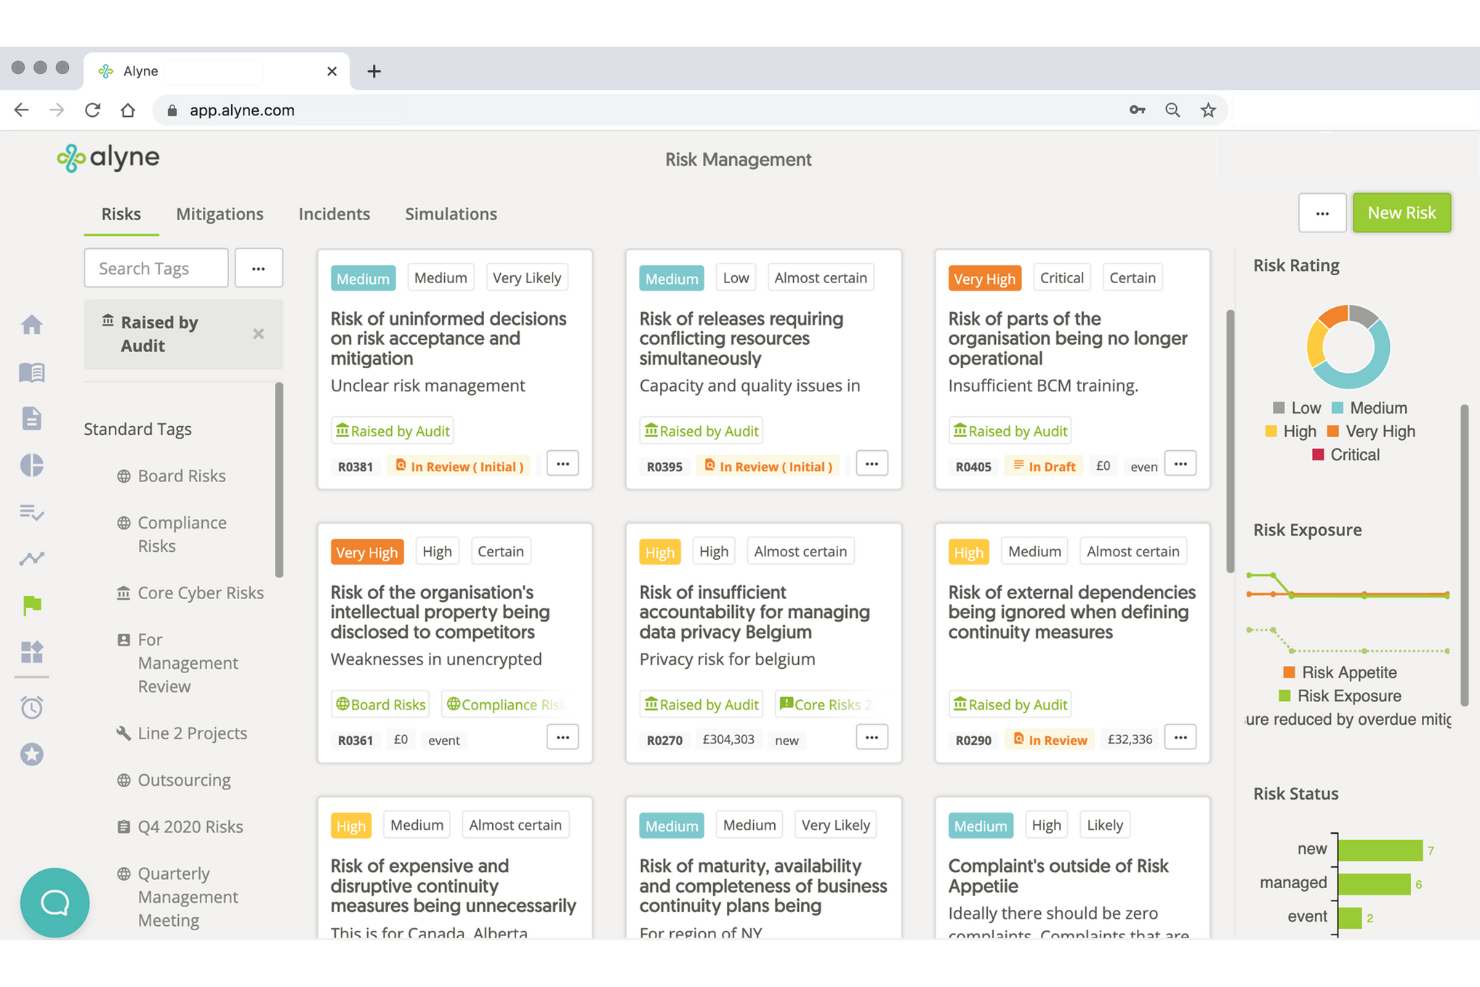
Mitratech è uno strumento GRC completo progettato principalmente per i professionisti legali, del rischio e delle risorse umane. Si distingue nell'automazione dei flussi di lavoro, nella gestione della conformità e nell'offerta di analisi avanzate. Ankit Gupta, Senior Security Engineer, ha condiviso come la piattaforma abbia semplificato le operazioni per il suo team: “Mitratech ci ha aiutato ad allineare la gestione delle policy e il monitoraggio normativo in un unico posto, riducendo il tempo che trascorrevamo a rincorrere aggiornamenti.”
Perché ho scelto Mitratech: Mitratech si distingue per il suo focus sulla conformità legale, offrendo strumenti basati sull'intelligenza artificiale come InvoiceIQ per la revisione delle fatture. La piattaforma integra analisi dei dati e intelligenza artificiale per migliorare l'automazione, l'efficienza e la visibilità. Offre funzioni complete per la gestione delle spese legali, la gestione del rischio dei fornitori e il monitoraggio della conformità. Queste capacità la rendono una scelta solida per organizzazioni che necessitano di soluzioni di conformità dettagliate.
Funzionalità principali e integrazioni
Le funzionalità principali includono l'automazione dei flussi di lavoro per ottimizzare i processi, l'automazione dei documenti per gestire i file in modo efficiente e analisi avanzate per reportistica dettagliata. Gli strumenti basati su intelligenza artificiale della piattaforma aumentano la precisione e riducono gli sforzi manuali. Offre inoltre una gestione integrata del rischio tramite la Mitratech Risk Platform.
Le integrazioni includono Microsoft Office, SAP, Oracle, Salesforce, Workday, DocuSign, Adobe Sign, SharePoint, NetSuite e QuickBooks.

Migliore per la gestione dei rischi di terze parti
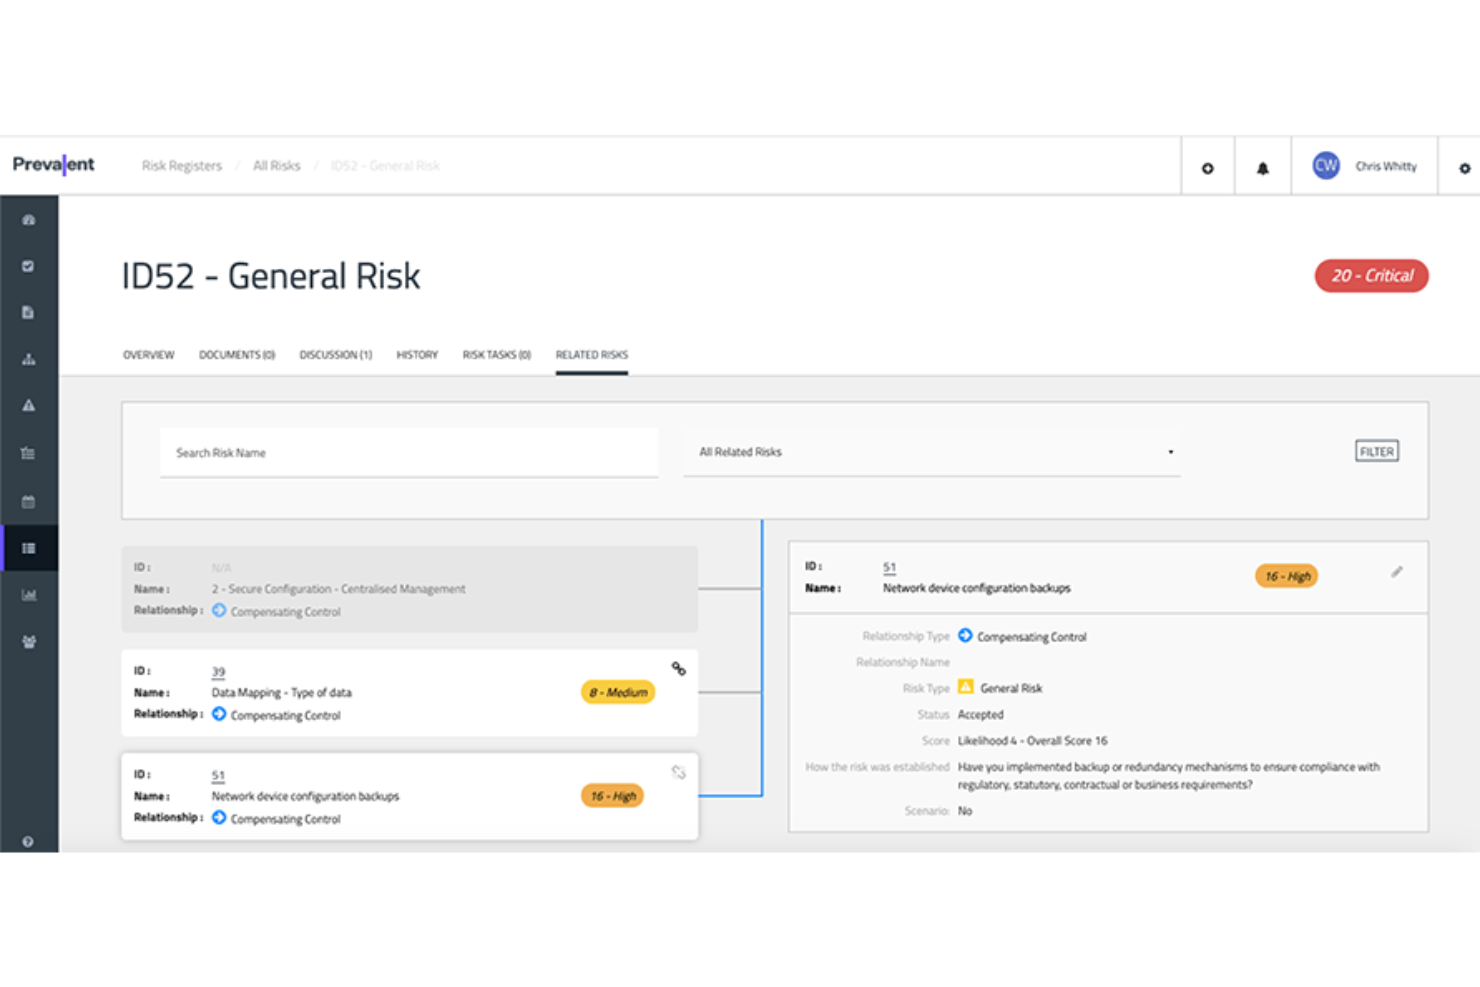
Prevalent offre un approccio specializzato alla gestione dei rischi derivanti dai fornitori terzi, risultando particolarmente adatto per le organizzazioni soggette a pressioni normative. Grazie alle sue capacità basate sull’intelligenza artificiale, automatizza l’onboarding dei fornitori, le valutazioni dei rischi e il monitoraggio continuo, aiutando il tuo team a ridurre le attività amministrative e migliorare i tempi di risposta. Questo strumento è particolarmente prezioso per settori con relazioni complesse con i fornitori, fornendo comunicazione in tempo reale e valutazioni standardizzate a supporto della gestione dei rischi.
Perché ho scelto Prevalent
Ho scelto Prevalent per le sue eccezionali capacità nella gestione del rischio di terze parti, fondamentale per qualsiasi organizzazione che si rapporti con numerosi fornitori. Le valutazioni dei rischi basate su IA e le funzionalità di monitoraggio continuo permettono al tuo team di identificare e mitigare potenziali minacce provenienti dalle relazioni con terzi. Grazie ai flussi di lavoro automatizzati, puoi gestire l’intero ciclo di vita dei fornitori, dall’onboarding all’offboarding, riducendo le attività manuali e concentrandoti sulla riduzione strategica dei rischi. Queste caratteristiche rendono Prevalent particolarmente valido per settori come finanza e sanità, dove la conformità normativa e la gestione dei rischi sono prioritarie.
Caratteristiche principali di Prevalent
Oltre alle sue capacità nella gestione del rischio di terze parti, Prevalent offre numerose altre funzionalità che lo rendono un forte concorrente tra gli strumenti GRC.
- Formazione sulla conformità: La piattaforma include strumenti per la formazione sulla conformità, assicurando che il tuo team sia sempre aggiornato sugli ultimi standard e pratiche normative.
- Gestione delle policy: Prevalent mette a disposizione robuste funzionalità di gestione delle policy, permettendo al tuo team di creare, distribuire e gestire le policy in modo efficiente in tutta l’organizzazione.
- Gestione degli incidenti: Lo strumento include funzionalità per la gestione degli incidenti, aiutando il tuo team a tracciare, gestire e risolvere efficacemente gli incidenti per mantenere la conformità e ridurre i rischi.
- Gestione degli audit: Prevalent offre funzionalità complete per la gestione degli audit, consentendo al tuo team di condurre audit, gestire i risultati e garantire il rispetto dei requisiti normativi.
Integrazioni di Prevalent
Al momento, Prevalent non riporta integrazioni native disponibili.
Pros and Cons
Pros:
- Interfaccia intuitiva che facilita la navigazione per i team di conformità.
- Funzionalità complete di gestione del rischio di terze parti supportano la mitigazione strategica dei rischi.
- Solide misure di sicurezza proteggono i dati sensibili e garantiscono la conformità.
Cons:
- Il costo superiore rispetto ai concorrenti può essere un ostacolo per le realtà con budget limitato.
- Occasionali problemi tecnici e bug interrompono la continuità del flusso di lavoro.
Ideale per la conformità globale alla privacy dei dati

Captain Compliance è una piattaforma all-in-one per la privacy dei dati progettata per semplificare la conformità alla normativa sulla privacy per le organizzazioni. Offre strumenti per la gestione del consenso ai cookie, delle politiche sulla privacy e delle pagine di trasparenza, garantendo l'adesione alle leggi globali sulla privacy dei dati come GDPR e CPRA.
Captain Compliance si distingue grazie alla sua suite completa di funzionalità pensate per migliorare la gestione della conformità. Una delle caratteristiche principali è il suo sistema di gestione del consenso ai cookie, che assicura che le aziende rispettino le leggi globali sulla privacy dei dati. Questa funzione è fondamentale per le organizzazioni che operano in più giurisdizioni, poiché automatizza il processo di ottenimento e gestione del consenso degli utenti per i cookie.
Inoltre, la funzione di gestione delle politiche sulla privacy centralizza tutte le politiche sulla privacy, collegandole direttamente ai consensi e alle politiche sui cookie. Dispone anche di uno scanner di cookie che offre una panoramica in tempo reale dei cookie presenti su qualsiasi sito web. Questo strumento è prezioso per le organizzazioni che vogliono mantenere la conformità con i regolamenti sulla privacy, monitorando e aggiornando continuamente le loro politiche sui cookie sulla base dei risultati più recenti delle scansioni.
La pagina di trasparenza aumenta ulteriormente la fiducia degli utenti mostrando i cookie attualmente presenti sul sito, assicurando che gli utenti siano pienamente informati sui dati raccolti.

Ideale per la gestione integrata delle performance
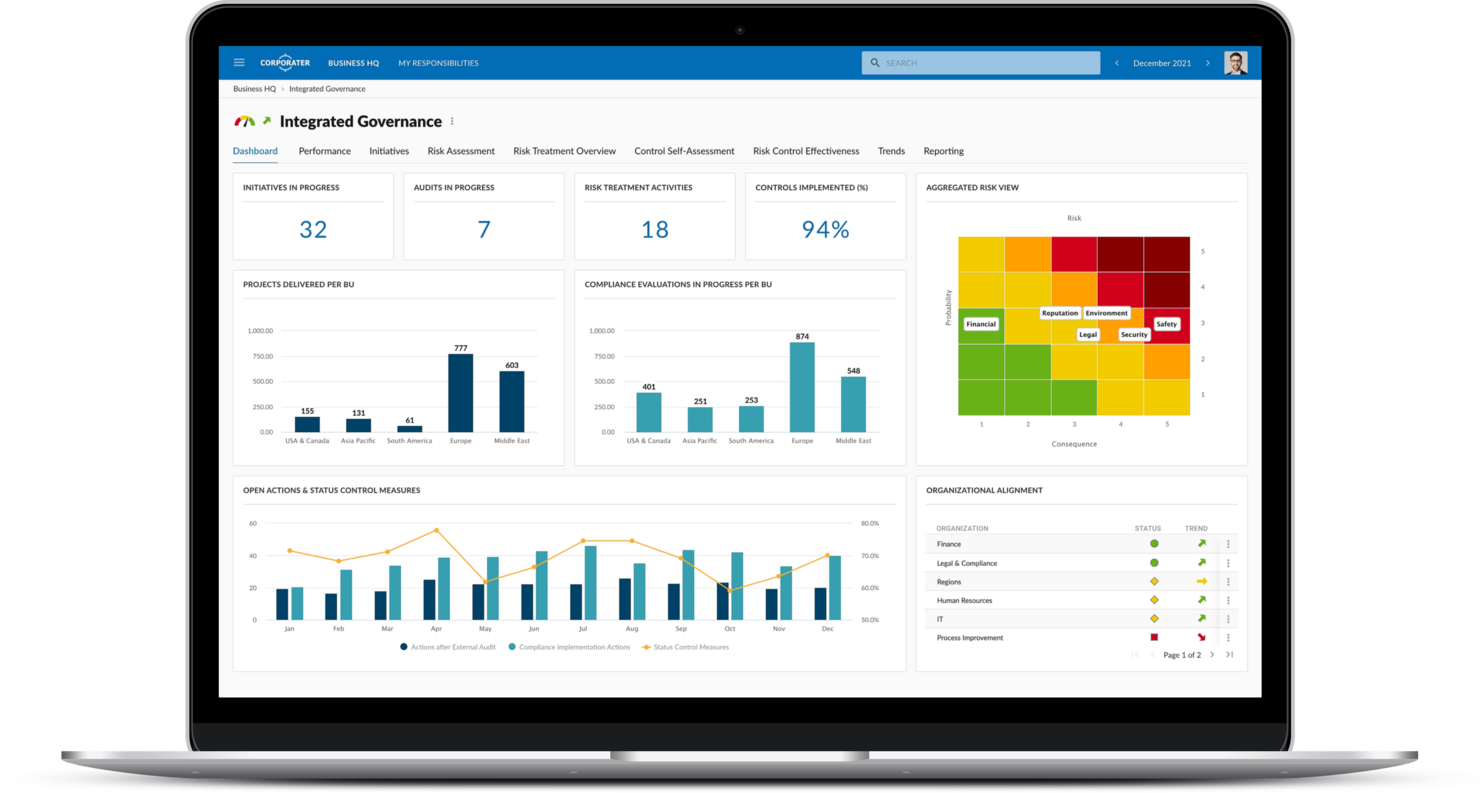
Corporater è una piattaforma di gestione aziendale progettata per dirigenti, manager e professionisti della governance. Supporta le funzioni di pianificazione strategica, gestione delle performance e gestione dei rischi.
Perché ho scelto Corporater: Corporater è pensato per la governance aziendale grazie alle sue funzionalità di pianificazione strategica e gestione delle performance. Offre un approccio Balanced Scorecard che aiuta ad allineare le attività aziendali con la visione dell'organizzazione. La piattaforma permette di creare dashboard personalizzate per avere informazioni in tempo reale. Questo la rende ideale per le organizzazioni che puntano ad allineare strategia ed esecuzione.
Funzionalità principali & Integrazioni
Funzionalità principali includono dashboard personalizzabili per insight su misura, una balanced scorecard per l'allineamento strategico e strumenti di gestione dei rischi per monitorare e mitigare le minacce. La piattaforma offre anche capacità di pianificazione strategica per sostenere gli obiettivi a lungo termine e gestione delle performance per tracciare e migliorare i risultati aziendali.
Integrazioni includono Microsoft Power BI, SAP, Oracle, Salesforce, Tableau, SharePoint, Microsoft Dynamics, Google Analytics, Slack e Jira.
Ideale per report di conformità completi

ADAudit Plus è uno strumento di auditing per Active Directory pensato per amministratori IT e professionisti della sicurezza. Fornisce approfondimenti dettagliati sulle attività degli utenti, sui modelli di accesso e sulle modifiche all’interno della rete per aiutare a mantenere sicurezza e conformità.
Perché ho scelto ADAudit Plus: ADAudit Plus si focalizza sull’auditing in tempo reale, offrendo avvisi istantanei per attività sospette. Fornisce rapporti di audit dettagliati che aiutano a monitorare il comportamento degli utenti e le modifiche in tutta la rete. Lo strumento include funzionalità come il monitoraggio dell’integrità dei file e l’auditing degli utenti privilegiati per rafforzare la sicurezza. Le sue capacità in tempo reale lo rendono essenziale per le organizzazioni che necessitano di informazioni immediate sugli ambienti Active Directory.
Funzionalità e integrazioni distintive
Le funzionalità distintive includono il monitoraggio dell’integrità dei file per tenere traccia delle modifiche ai file sensibili, l’auditing degli utenti privilegiati per monitorare gli accessi di alto livello e il tracciamento delle attività di accesso per una visione completa degli utenti. Lo strumento offre report di conformità per soddisfare i requisiti normativi. Offre anche analisi avanzate del comportamento degli utenti. Questa funzionalità monitora continuamente le attività degli utenti e rileva anomalie che potrebbero indicare potenziali minacce alla sicurezza. Inoltre, include un auditing dettagliato dei server di file, che traccia accessi e modifiche a file e cartelle, garantendo l’integrità e la sicurezza dei dati.
Le integrazioni includono Microsoft 365, Azure Active Directory, Windows Server, Exchange Server, SharePoint, VMware, Citrix, Google Workspace, AWS e Office 365.
ClickUp
Ideale per l'allineamento del team
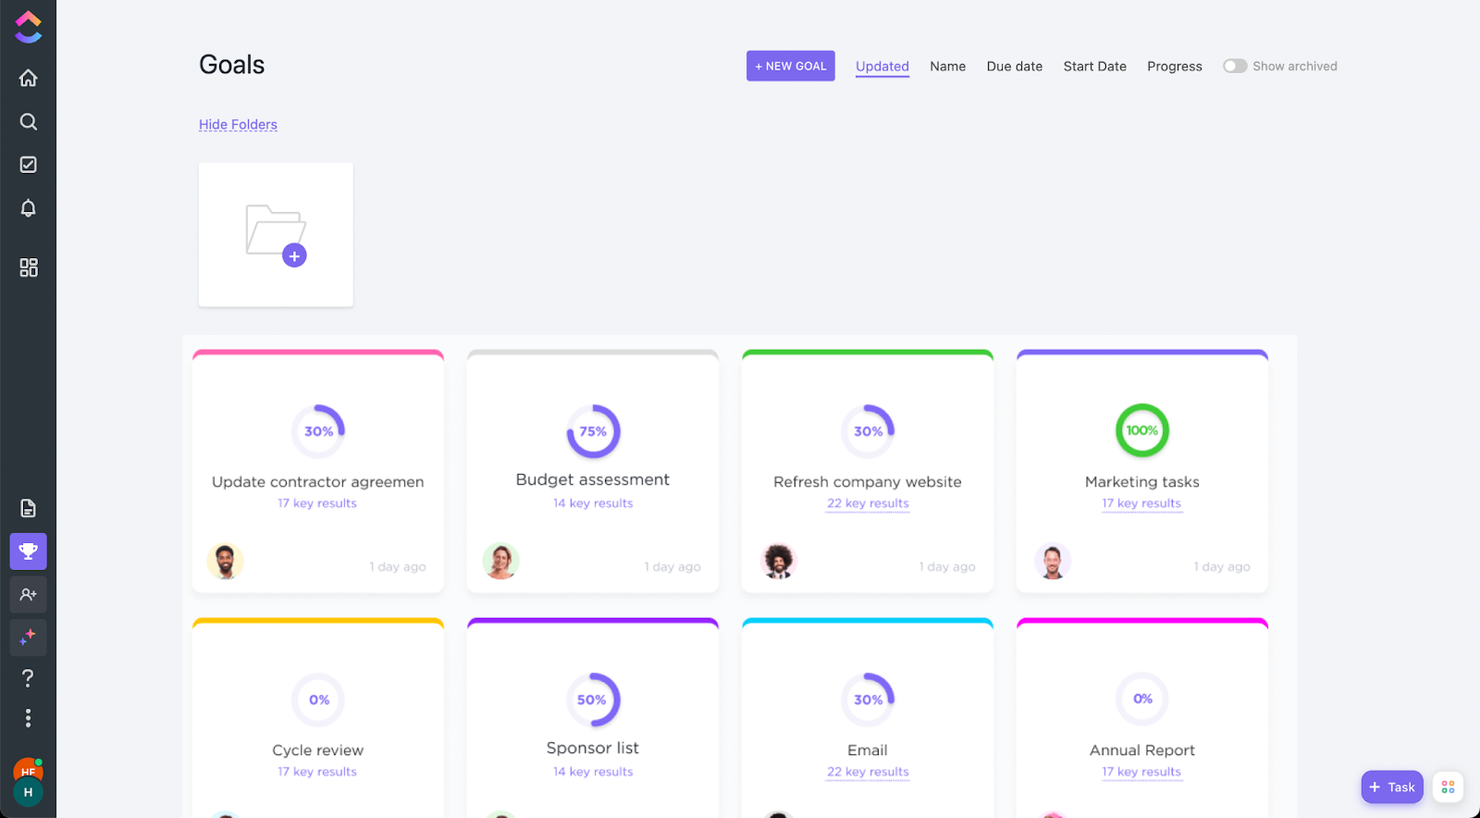
ClickUp è un software di gestione dei progetti che offre tutto ciò di cui hai bisogno per completare il tuo progetto. Inoltre, funzionalità come obiettivi e liste personalizzate possono aiutarti a gestire la governance, il rischio e la conformità della tua azienda.
Gli obiettivi possono essere impostati andando nel menu di navigazione a sinistra e cliccando sull'icona del trofeo. Per garantire l'allineamento tra i reparti, puoi impostare i permessi di accesso e aggiungere solo le persone che devono visualizzarli. La conformità può essere monitorata creando attività all'interno di tali obiettivi e controllando i progressi.
ClickUp offre integrazioni native con Slack, G Suite, Dropbox e molti altri strumenti, oltre a oltre 1.000 integrazioni tramite Zapier.
ClickUp è gratuito con spazio di archiviazione limitato per un numero illimitato di utenti. I piani a pagamento partono da $5/utente/mese e prevedono una prova gratuita.
New Product Updates from ClickUp
ClickUp Adds Meetings Hub, Super Agent Templates, and ZoomInfo Integration
ClickUp adds a searchable Meetings Hub, new ways to clone and template Super Agents, and a ZoomInfo integration through the App Center. These updates improve meeting retrieval, agent reuse, and access to sales intelligence. For more information, visit ClickUp’s official site.

Ideale per aziende di fascia media e grandi imprese

Hyperproof è uno strumento per la gestione delle attività di conformità rivolto a responsabili compliance e team di sicurezza IT. Aiuta le organizzazioni a gestire compiti, valutazioni e audit relativi alla conformità, assicurando il rispetto dei requisiti normativi. Ankit Gupta, Senior Security Engineer, ha descritto l’impatto che ha avuto sul suo team: “Hyperproof ha semplificato la raccolta e la mappatura delle evidenze di conformità, trasformando ciò che prima richiedeva settimane di preparazione in un flusso di lavoro continuo.”
Perché ho scelto Hyperproof: Ho scelto Hyperproof per la sua interfaccia intuitiva, il quadro flessibile di valutazione dei rischi e le avanzate capacità di reporting. Permette di automatizzare i processi di gestione dei rischi e monitorare facilmente la conformità a vari regolamenti. Hyperproof include oltre 110 framework di conformità e gestione dei rischi, assicurando così la copertura dei diversi requisiti normativi nei vari settori. Tra questi figurano SOC 2, ISO 27001, NIST 800-53, NIST CSF, NIST Privacy, PCI, SOX e altri.
Hyperproof si specializza nella conformità continua, offrendo strumenti che automatizzano la raccolta delle evidenze e il monitoraggio. Fornisce una piattaforma centralizzata per gestire simultaneamente molteplici framework di conformità. Le funzionalità includono promemoria e gestione dei compiti automatizzati per mantenere il team sulla buona strada. Il focus sulla conformità continua lo rende adatto alle organizzazioni che devono mantenere l’adesione costante alle normative.
Funzionalità principali e integrazioni
Le funzionalità principali includono la raccolta automatizzata delle evidenze, che riduce il lavoro manuale, la mappatura dei framework di conformità per gestire diversi standard e strumenti di gestione attività per semplificare i processi di conformità. Dispone inoltre di ambiti, che consentono alle aziende di suddividere i controlli dei framework tra linee di prodotto, aree geografiche e altri confini organizzativi, adattando la conformità a specifiche aree di business.
Le integrazioni includono Microsoft Teams, Slack, Jira, Confluence, Okta, Google Workspace, Azure Active Directory, AWS, OneTrust e ServiceNow. Inoltre, le API aperte e il software developer’s kit (SDK) consentono alle aziende di creare le proprie integrazioni, offrendo flessibilità oltre le opzioni preconfigurate.

Miglior strumento di automazione GRC
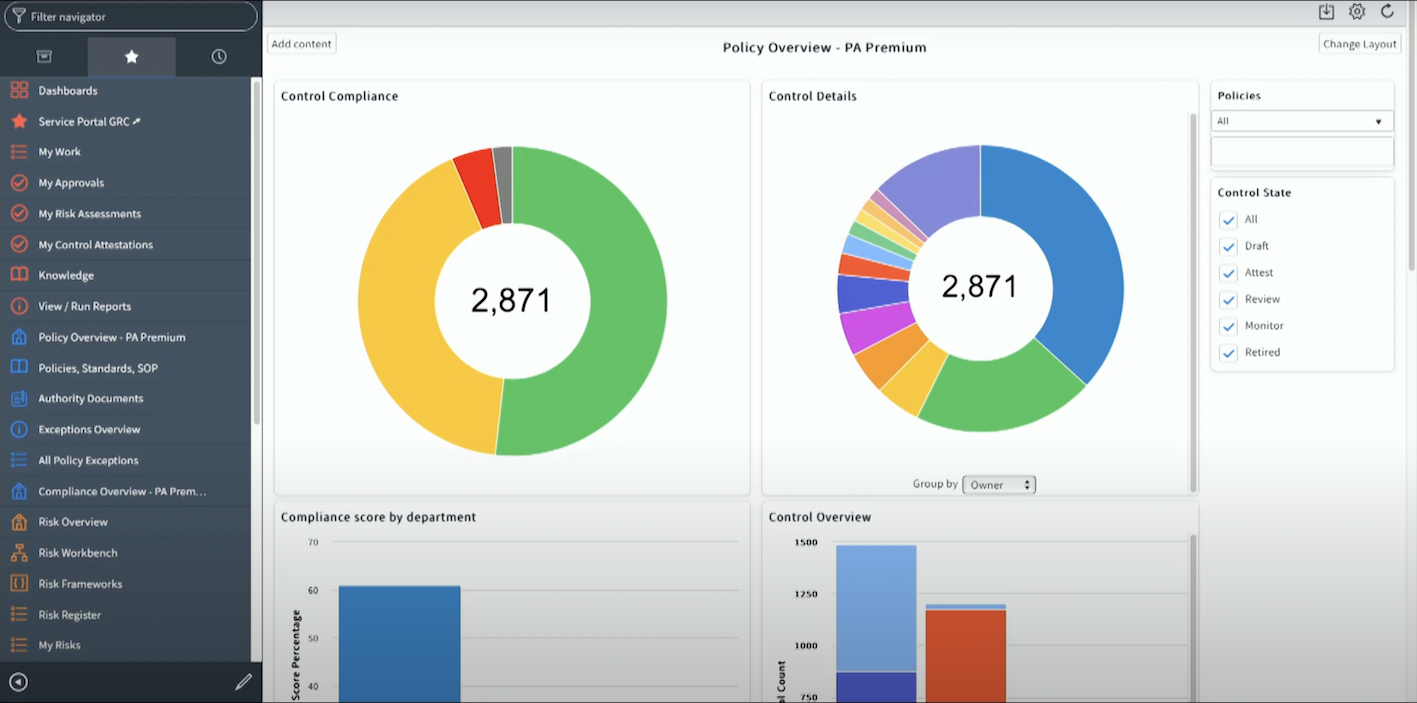
ServiceNow è una piattaforma versatile dedicata alle grandi imprese, con un focus sulla gestione dei servizi IT, sulle operazioni e sull'automazione dei processi aziendali. Aiuta le organizzazioni a snellire i processi, gestire le risorse IT e migliorare l'erogazione dei servizi tra i vari reparti. Oltre alla gestione delle operazioni IT, molte aziende utilizzano ServiceNow anche per rafforzare la conformità e la gestione dei rischi. Caleb Johnstone, Direttore SEO di Paperstack, ha condiviso: “ServiceNow ha trasformato le nostre procedure di conformità automatizzando le valutazioni del rischio e fornendoci informazioni in tempo reale, rendendo le nostre verifiche semplici e prevedibili.”
Perché ho scelto ServiceNow: ServiceNow è pensato per le grandi aziende grazie alle sue vaste funzionalità nella gestione dei servizi IT e nell'automazione. Offre una piattaforma unificata in cui gestire efficacemente incidenti, cambiamenti e richieste. Lo strumento include funzionalità come la gestione delle risorse e l’analisi delle prestazioni per supportare operazioni su vasta scala. La sua scalabilità e la suite completa di strumenti lo rendono ideale per grandi organizzazioni che vogliono aumentare l’efficienza operativa.
Caratteristiche di rilievo e integrazioni
Le caratteristiche di rilievo comprendono l’analisi delle prestazioni per monitorare i principali indicatori, la gestione delle risorse per supervisionare le risorse IT, e l’automazione dei flussi di lavoro per migliorare l’efficienza dei processi. La piattaforma offre la gestione degli incidenti per affrontare le interruzioni del servizio. Include anche la gestione dei cambiamenti per controllare le modifiche all'interno dell'ambiente IT.
Le integrazioni includono Microsoft Azure, AWS, Google Cloud, Slack, Jira, SAP, Salesforce, Workday, Microsoft Teams e Zoom.

Ideale per la visualizzazione delle dipendenze

Fusion Framework System è uno strumento GRC progettato per i responsabili del rischio e i professionisti della continuità operativa. Aiuta le organizzazioni a migliorare la loro resilienza operativa gestendo rischi, incidenti e piani di continuità aziendale.
Perché ho scelto Fusion Framework System: Lo strumento permette agli utenti di visualizzare la propria azienda, i prodotti e i servizi dalla prospettiva del cliente, creando una mappa delle funzioni quotidiane all'interno dell'organizzazione. Tramite la visualizzazione delle dipendenze, le organizzazioni possono riconoscere gli impatti e vedere le relazioni in base a rischi, processi, applicazioni e terze parti.
Fusion Framework System eccelle nella resilienza operativa, offrendo strumenti per gestire efficacemente rischi e piani di continuità. Propone dashboard personalizzabili che permettono di monitorare gli incidenti e tracciare gli sforzi di ripristino. La piattaforma include funzionalità per la pianificazione di scenari e l'analisi degli impatti al fine di prepararsi a potenziali interruzioni. Il suo focus sulla resilienza lo rende ideale per le organizzazioni che devono mantenere la continuità aziendale in ambienti difficili.
Caratteristiche principali e integrazioni
Le caratteristiche principali includono la pianificazione di scenari per una gestione proattiva dei rischi, analisi degli impatti per valutare potenziali interruzioni e tracciamento degli incidenti per una risposta in tempo reale. La piattaforma offre dashboard personalizzabili per un monitoraggio su misura. Fornisce inoltre la pianificazione della continuità aziendale per garantire la preparazione.
Le integrazioni includono Salesforce, Microsoft Teams, Tableau, ServiceNow, Slack, AWS, Google Workspace, Microsoft Azure, Jira e Zoom.
Quando utilizzare gli strumenti GRC
Gli strumenti GRC riuniscono in un unico luogo le attività di governance, rischio e conformità, sostituendo i fogli di calcolo e i sistemi di monitoraggio isolati che rendono quasi impossibile avere una visione completa dei rischi. Se una delle situazioni seguenti ti è familiare, vale la pena aggiungerli al tuo insieme di strumenti:
- Il tuo team gestisce la conformità secondo più quadri normativi: Supponiamo che tu stia gestendo contemporaneamente SOC 2, ISO 27001 e GDPR. Uno strumento GRC mappa i controlli sovrapposti tra i vari quadri normativi, così non duplichi il lavoro e non trascuri eventuali lacune.
- Stai per affrontare una verifica senza una traccia documentale chiara: Quando le evidenze sono sparse tra conversazioni e-mail, unità condivise e note adesive, riunirle può richiedere settimane. Gli strumenti GRC centralizzano la documentazione e automatizzano la raccolta delle evidenze, così sei pronto per le verifiche durante tutto l'anno.
- Le revisioni dei rischi avvengono una volta all'anno, se va bene: Se il tuo registro dei rischi è in un foglio di calcolo che viene aperto solo prima di una riunione del consiglio, per il resto dell'anno procedi alla cieca. Gli strumenti GRC mantengono aggiornati i dati sui rischi grazie al monitoraggio automatizzato e agli avvisi in tempo reale.
- Assegnare e monitorare le conferme di lettura delle normative richiede troppo tempo: Inseguire 200 dipendenti per verificare che abbiano letto la normativa di sicurezza aggiornata è una perdita di tempo. La distribuzione automatizzata delle normative e il monitoraggio delle conferme di lettura rendono automatico il processo.
- Stai crescendo rapidamente e i controlli non riescono a tenere il passo: Quando il numero di dipendenti raddoppia o entri in un nuovo mercato come l'UE o l'area APAC, l'ambito della conformità si amplia da un giorno all'altro. Uno strumento GRC cresce insieme a te, segnalando i nuovi requisiti normativi prima che diventino violazioni.
Altri strumenti GRC
Ecco alcuni strumenti che non sono rientrati tra i 10 principali, ma che meritano la tua considerazione.
- MetricStream
Miglior strumento di valutazione GRC
- IBM OpenPages
Migliore strumento GRC aziendale
- SAP GRC
Ideale per integrazioni proprietarie
- SAI Global Compliance 360
Ideale per flessibilità e personalizzazione
- Riskonnect
Ideale per l'esperienza utente
- Navex RiskRate
Miglior database di intelligence sui rischi
- Enablon
Miglior strumento di reporting GRC
- 6clicks
Il miglior software GRC potenziato dall’IA
- SoftComply Risk Manager Plus
Ideale per la gestione dei rischi in Jira
- Nasdaq BWise
Ideale per visibilità e supervisione
- Soterion
Ideale per i clienti SAP
- StandardFusion
Ideale per la gestione flessibile della conformità
- Jama Software
Ideale per la tracciabilità in tempo reale e il rilevamento dei rischi


Recensioni correlate sulla gestione dei progetti
- Software per la gestione dei progetti
- Software per la gestione delle risorse
- Software per l'automazione dei flussi di lavoro
- Strumenti di collaborazione
Come Valuto gli Strumenti GRC
Valuto gli strumenti GRC su due livelli: la base—registri dei rischi, mappatura dei controlli, tracce di audit—che consente a una soluzione di entrare nella lista, e i fattori differenzianti che distinguono ogni piattaforma.
Funzionalità di Base (Requisiti Indispensabili per Questa Lista)
Quando scelgo gli strumenti per la mia lista, valuto ciascuno su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ogni funzionalità di base elencata di seguito. Quindi, calcolo il punteggio totale dello strumento in percentuale. Ogni soluzione deve raggiungere un punteggio totale minimo del 65% per essere presa in considerazione.
- Gestione dei Rischi: Cerco un ciclo completo di gestione del rischio—registrazione, valutazione, assegnazione e monitoraggio delle azioni di mitigazione—così i team possono collegare rischi specifici a progetti attivi anziché gestirli in fogli di calcolo scollegati.
- Gestione della Conformità: Ogni soluzione dovrebbe mappare i controlli a framework riconosciuti come ISO 27001, SOX o GDPR, e verifico se supporta la tracciabilità dello stato di conformità attraverso più regolamenti contemporaneamente.
- Policy e Controlli di Governance: Valuto se la piattaforma consente la creazione di policy, il controllo delle versioni, i workflow di attestazione e la distribuzione—soprattutto per i team che applicano gate di approvazione tra le fasi di progetto.
- Audit Trail e Documentazione: Una buona traccia di audit significa che ogni azione, decisione e modifica viene registrata automaticamente. Cerco collegamenti a evidenze e log ricercabili che reggano durante audit interni o esterni.
- Valutazione e Test dei Controlli: Verifico se è possibile definire controlli interni, pianificare valutazioni e monitorare le azioni correttive. Piattaforme come ServiceNow GRC e LogicGate lo gestiscono in modo diverso, quindi qui la profondità offerta è rilevante.
- Reportistica GRC e Dashboard: Le dashboard dovrebbero offrire a direttori PMO e responsabili della conformità viste specifiche in base al ruolo su situazione dei rischi, stato dei controlli e gap di conformità, senza bisogno di uno strumento BI separato.
Dopo aver selezionato gli strumenti che soddisfano i requisiti, considero ciò che distingue ogni piattaforma.
Fattori di Differenziazione (Cosa Rende i Fornitori Unici)
Ecco come confronto e metto a confronto i diversi fornitori:
Funzionalità Distintive
La gestione dei rischi dei terzi è fondamentale quando i tuoi progetti dipendono da fornitori o appaltatori esterni. Verifico se la piattaforma consente di valutare e monitorare il rischio fornitori insieme ai controlli interni. Il monitoraggio delle variazioni normative è un altro elemento che distingue—strumenti come Archer e MetricStream possono segnalare nuove normative e collegare in modo automatico il loro impatto ai controlli esistenti. Cerco anche insight sui rischi abilitati da AI che evidenziano schemi trasversali tra i portafogli progetti, aiutando i responsabili del rischio a stabilire le priorità prima che le criticità esplodano.
Oltre le Funzionalità
Le integrazioni qui fanno la differenza: verifico se la piattaforma si connette con strumenti come Jira, ServiceNow o SAP, poiché i dati GRC che restano fuori dai workflow di progetto tendono a essere trascurati. Anche la copertura dei framework normativi varia molto: alcune piattaforme includono decine di framework preconfigurati, altre richiedono di crearli da zero. Per i team globali, valuto le opzioni di deployment e i controlli di residenza dei dati, in particolare quando i progetti si estendono a regioni con diversi requisiti di sovranità dei dati.
Come scegliere gli strumenti GRC
Mentre affronti il tuo processo personalizzato di selezione del software, tieni presenti i seguenti punti:
- Individua le tue esigenze di conformità: inizia individuando i requisiti specifici di conformità che la tua organizzazione deve soddisfare. Assicurati che lo strumento GRC sia in grado di gestire efficacemente le varie richieste normative dei diversi settori, come il GDPR per la protezione dei dati o l'HIPAA per l'assistenza sanitaria.
- Valuta le funzionalità di gestione dei rischi: gli strumenti GRC dovrebbero offrire potenti funzionalità per identificare, valutare e mitigare i rischi. Questo è particolarmente importante per i settori con rischi operativi elevati, come quello manifatturiero o energetico.
- Integrazione con i sistemi esistenti: valuta quanto bene lo strumento GRC si integri con il tuo attuale ecosistema tecnologico. Questo è fondamentale per le organizzazioni che utilizzano più sistemi di governance, rischio e conformità, oltre a sistemi CRM, ERP o IT, poiché può semplificare notevolmente i processi.
- Scalabilità e flessibilità: le tue esigenze GRC si evolveranno, quindi scegli uno strumento in grado di crescere insieme alla tua organizzazione, soprattutto se la tua azienda è in rapida crescita in un settore dinamico.
- Interfaccia intuitiva: il successo di uno strumento GRC spesso dipende dalla sua facilità d'uso, poiché gli strumenti complessi possono ostacolare l'adozione da parte degli utenti e causare errori. È importante scegliere una soluzione con un'interfaccia intuitiva e valide opzioni di assistenza.
Tendenze negli strumenti GRC
Durante la mia ricerca, ho raccolto innumerevoli aggiornamenti di prodotto, comunicati stampa e registri delle versioni di diversi fornitori di software GRC. Ecco alcune delle tendenze emergenti che sto tenendo d'occhio:
- Integrazione con altri sistemi aziendali: gli strumenti GRC offrono sempre più funzionalità di integrazione avanzate con altri sistemi aziendali, come ERP, CRM e software di gestione dei progetti. Questa tendenza è guidata dalla necessità di una visione unificata dei rischi e della conformità nelle diverse funzioni aziendali.
- Valutazione dei rischi basata sull'IA: sempre più strumenti GRC incorporano l'IA per prevedere e valutare i rischi con maggiore precisione. Questo aiuta le aziende a identificare più rapidamente le potenziali minacce, utilizzando modelli di dati che l'analisi umana potrebbe non rilevare. Ad esempio, alcune piattaforme utilizzano ora l'apprendimento automatico per fornire una valutazione dei rischi in tempo reale.
- Framework di controllo unificati: i fornitori stanno iniziando a offrire framework unificati che consentono alle organizzazioni di mappare più requisiti di conformità all'interno di un'unica struttura. Questo riduce le ridondanze, facilitando la gestione di normative sovrapposte provenienti da regioni o settori diversi.
- Monitoraggio della conformità in tempo reale: si sta diffondendo il passaggio alla conformità continua, con strumenti GRC che offrono il monitoraggio in tempo reale per rilevare le violazioni delle policy nel momento in cui si verificano. Le aziende ne traggono vantaggio implementando un programma di conformità, adottando un approccio proattivo invece che reattivo alle proprie attività di conformità, individuando tempestivamente i problemi e garantendo la continuità aziendale.
- Reportistica ESG integrata: gli strumenti GRC si stanno ampliando per includere metriche ambientali, sociali e di governance (ESG). Oggi molte aziende sono tenute a rispettare gli standard ESG e questi strumenti le aiutano a monitorare, gestire e riferire sugli obiettivi di sostenibilità insieme alla conformità tradizionale.
- Dashboard intuitive per i non esperti: sempre più fornitori progettano strumenti GRC con dashboard più semplici e intuitive, rivolte agli utenti che non sono esperti di conformità. Questo rende gli strumenti più accessibili nei diversi reparti, aiutando i non specialisti a gestire le attività di conformità senza una formazione approfondita.
- Monitoraggio dei rischi in tempo reale: funzionalità avanzate per il monitoraggio in tempo reale dei rischi e la loro identificazione, basate sulle nuove tecnologie, con avvisi e notifiche, consentono agli strumenti GRC per la gestione dei rischi di rispondere più rapidamente ai potenziali problemi.
Cosa sono gli strumenti GRC?
Gli strumenti GRC sono una categoria di software che aiuta le aziende a gestire i flussi di lavoro relativi a governance, rischio e conformità in un unico sistema. Integrano queste tre aree chiave per garantire che un'azienda operi in modo etico, gestisca efficacemente i propri rischi e rispetti tutte le leggi e le normative pertinenti.
Questi strumenti sono comunemente utilizzati dai team addetti alla conformità, dai reparti IT e dai responsabili dei rischi per monitorare i requisiti normativi, controllare i rischi interni e applicare le policy aziendali. Le piattaforme GRC riducono il lavoro manuale, migliorano la preparazione agli audit e garantiscono la responsabilità tra i reparti.
Perché utilizzare gli strumenti GRC?
Le organizzazioni di diversi settori si rivolgono sempre più a soluzioni di gestione della conformità GRC per migliorare la resilienza operativa e mantenere la fiducia degli stakeholder. Ecco alcuni fattori chiave che motivano le organizzazioni ad adottare software di governance, rischio e conformità (GRC):
- Requisiti normativi: le aziende devono rispettare un'ampia gamma di normative, che possono variare in base al settore e alla sede. Gli strumenti di gestione della conformità possono aiutare le organizzazioni a mantenersi aggiornate sugli standard giuridici in evoluzione, riducendo il rischio di non conformità e delle relative sanzioni. Le aziende possono inoltre utilizzare una piattaforma per la conformità per automatizzare i processi di conformità, garantendo il rispetto coerente delle linee guida richieste.
- Rischi informatici: la frequenza e la sofisticatezza sempre maggiori delle minacce informatiche comportano rischi significativi per le organizzazioni. Gli strumenti GRC per la sicurezza possono consentire alle aziende di identificare le vulnerabilità, implementare misure di sicurezza e monitorare i rischi in corso.
- Esigenze di privacy dei dati: con l'inasprimento globale delle normative sulla privacy dei dati, come il GDPR e il CCPA, le aziende devono assicurarsi di gestire i dati personali in modo responsabile. Gli strumenti per la conformità possono aiutare le organizzazioni ad attuare solide misure di protezione dei dati per salvaguardare le informazioni sensibili ed evitare costose violazioni.
- Efficienza operativa: l'adozione dei processi GRC può inoltre contribuire a semplificare le attività di governance, gestione del rischio e conformità, riducendo le ridondanze e migliorando l'efficienza complessiva. L'implementazione di software GRC consente alle organizzazioni di centralizzare dati e flussi di lavoro, favorendo un processo decisionale migliore e rafforzando il quadro di governance complessivo.
- Gestione strategica del rischio: un quadro completo di governance, gestione del rischio e conformità può inoltre aiutare le organizzazioni ad anticipare e mitigare i rischi prima che si concretizzino. Gli strumenti GRC ERM (Gestione del rischio d'impresa) facilitano un approccio proattivo, consentendo alle aziende di allineare la gestione del rischio ai propri obiettivi strategici. Questa visione GRC aziendale permette agli utenti di dare priorità ai rischi e allocare le risorse in modo efficace.
Sfruttando le funzioni GRC, le aziende non solo possono rispettare gli obblighi di conformità, ma anche costruire solide basi per gestire i rischi e migliorare la governance complessiva.
Funzionalità
Quando selezioni gli strumenti GRC, presta attenzione alle seguenti funzionalità principali:
- Gestione del rischio: questa funzionalità aiuta a identificare, valutare e monitorare i rischi all'interno dell'organizzazione. Utilizzando flussi di lavoro strutturati, semplifica la definizione delle priorità delle minacce e lo sviluppo di strategie di mitigazione, evitando quelle spiacevoli sorprese future.
- Monitoraggio della conformità: tieni sotto controllo le normative in rapida evoluzione con il monitoraggio della conformità. Consente di mappare i processi ai requisiti normativi, gestire la documentazione e creare registri di controllo, così non dovrai preoccuparti delle scadenze relative alla conformità.
- Gestione delle policy: organizza, aggiorna e distribuisci le policy da un hub centrale. La gestione delle policy semplifica il monitoraggio dell'accettazione delle policy e del controllo delle versioni, garantendo che tutti abbiano sempre a disposizione il regolamento più aggiornato.
- Gestione degli incidenti: registra, monitora e risolvi gli incidenti in modo efficiente. Questa funzionalità supporta risposte tempestive, l'analisi delle cause principali e la documentazione, risultando utile sia quando si verificano errori di sicurezza sia quando si presentano problemi nei processi.
- Gestione degli audit: semplifica gli audit interni o esterni con strumenti per la pianificazione, la raccolta delle evidenze e la reportistica. La gestione degli audit trasforma quello che potrebbe essere un incubo burocratico in un flusso di lavoro chiaro e gestibile.
- Report e dashboard: accedi a informazioni in tempo reale tramite report e dashboard personalizzabili. Ti aiutano a individuare le tendenze, misurare le prestazioni e comunicare rapidamente ai responsabili delle decisioni i dati principali relativi a rischi e conformità.
- Controllo degli accessi: limita chi può visualizzare o modificare i dati sensibili impostando ruoli e autorizzazioni degli utenti. Il controllo degli accessi protegge le informazioni riservate e garantisce che solo le persone appropriate possano apportare modifiche cruciali.
- Gestione dei documenti: archivia e organizza i file importanti con il monitoraggio delle versioni e la crittografia. La gestione dei documenti rende le informazioni facili da trovare e protegge dal rischio di perdere documenti fondamentali nel vuoto digitale.
- Automazione dei flussi di lavoro: automatizza le attività ripetitive e basate su regole relative a rischi, conformità o audit. L'automazione dei flussi di lavoro libera il tempo del team e riduce la possibilità di errori umani, consentendo a tutti di concentrarsi su attività di maggior valore.
Funzionalità di intelligenza artificiale comuni negli strumenti GRC
Oltre alle funzionalità standard degli strumenti GRC elencate sopra, molte di queste soluzioni stanno integrando l'intelligenza artificiale con funzionalità come:
- Valutazione automatizzata dei rischi: l'IA analizza enormi insiemi di dati per identificare i rischi emergenti rilevando schemi che gli esseri umani potrebbero non notare. Ti aiuta a prevenire i problemi prima che diventino criticità.
- Analisi predittiva: l'IA elabora i dati provenienti da tutta l'organizzazione per prevedere tendenze, problemi di conformità o minacce alla sicurezza. In questo modo non ti limiti a reagire, ma pianifichi in modo proattivo.
- Elaborazione del linguaggio naturale per la conformità: l'IA legge e interpreta i documenti normativi o le politiche aziendali in linguaggio semplice, segnalando le lacune e mantenendoti informato in tempo reale.
- Rilevamento delle anomalie: l'IA monitora l'attività degli utenti e i dati delle transazioni per individuare automaticamente comportamenti sospetti, rendendo più semplice rilevare frodi o violazioni delle procedure non appena si verificano.
- Raccomandazioni automatizzate sulle politiche: l'IA suggerisce aggiornamenti delle politiche o nuovi controlli apprendendo dagli incidenti passati e dai cambiamenti normativi, aiutandoti a mantenere la conformità con un minore impegno manuale.
Vantaggi
Ecco cinque vantaggi fondamentali dell'utilizzo degli strumenti GRC:
- Processo decisionale migliorato: gli strumenti GRC forniscono funzionalità complete di analisi dei dati e reportistica. Ciò consente ai responsabili di progetto di prendere decisioni informate basate su dati in tempo reale, migliorando i risultati dei progetti e l'allineamento strategico.
- Gestione dei rischi migliorata: offrendo funzionalità avanzate di valutazione e monitoraggio dei rischi, gli strumenti GRC consentono agli utenti di identificare, valutare e mitigare i rischi in modo efficiente. Questo approccio proattivo riduce i potenziali impatti sulle tempistiche e sui budget dei progetti.
- Processi di conformità semplificati: l'automazione delle attività di conformità all'interno delle piattaforme GRC riduce significativamente l'impegno manuale e gli errori. Ciò garantisce che i progetti rispettino in modo più affidabile i requisiti legali, normativi e delle politiche interne, con un risparmio di tempo e risorse.
- Maggiore efficienza operativa: l'integrazione delle funzioni GRC in un'unica piattaforma elimina i silos e migliora la collaborazione tra i team. Questa integrazione favorisce l'efficienza, poiché le informazioni sono facilmente accessibili e i processi vengono semplificati in tutti i progetti.
- Governance più solida e allineamento strategico: gli strumenti organizzativi GRC facilitano l'allineamento degli obiettivi dei progetti con le strategie aziendali complessive. Forniscono un quadro di governance che garantisce che i progetti contribuiscano positivamente agli obiettivi e alle prestazioni dell'organizzazione.
Per le organizzazioni e i responsabili di progetto, adottare strumenti GRC è una scelta strategica per raggiungere l'eccellenza operativa, gestire efficacemente i rischi e garantire la conformità a tutti gli standard e le normative pertinenti. Questi vantaggi non solo proteggono l'organizzazione da potenziali rischi, ma ne migliorano anche la capacità di realizzare progetti di successo in linea con la sua visione strategica.
Costi e prezzi
I prezzi degli strumenti di governance, gestione dei rischi e conformità (GRC) variano notevolmente. Purtroppo, la maggior parte dei prezzi non è disponibile sui siti web GRC; al contrario, le aziende richiedono generalmente una dimostrazione o un incontro con un rappresentante commerciale prima di comunicare i prezzi, a causa della personalizzazione solitamente necessaria per questo tipo di strumento. Ecco un'idea generale di quanto potrebbe costare uno strumento GRC alla tua organizzazione.
Tabella comparativa degli strumenti GRC
| Tipo di piano | Prezzo medio | Funzionalità comunemente incluse | Ideale per |
|---|---|---|---|
| Opzione gratuita | $0 | La maggior parte degli strumenti non la offre | n/d |
| Base | $500 - $1,000/mese | Valutazione dei rischi, gestione della conformità, report e pannelli di controllo di base, gestione dei documenti | Piccole e medie imprese o team più piccoli all'interno di un'azienda di maggiori dimensioni |
| Standard | $1,000 - $3,000/mese | Tutto quanto sopra, oltre a gestione delle politiche, gestione degli incidenti, reportistica avanzata e funzionalità di integrazione | Imprese di medie dimensioni o dipartimenti all'interno di aziende più grandi |
| Avanzato | $3,000 - $7,000/mese | Tutto quanto sopra, oltre a gestione avanzata dei rischi, analisi predittiva, pannelli di controllo personalizzabili e assistenza personalizzata dedicata | Grandi aziende e organizzazioni con esigenze estese in materia di rischi e conformità |
| Aziendale | $7,000+/mese | Tutto quanto sopra, oltre alle personalizzazioni generalmente necessarie per le grandi aziende, utenti illimitati, formazione in loco e servizi di consulenza strategica per aiutarti a gestire la conformità in modo più efficace | Grandi aziende che necessitano di ulteriori personalizzazioni non incluse negli altri piani |
Potrebbe sembrare costoso, ma le sanzioni per la mancata conformità sono generalmente ancora più elevate.
Domande frequenti
Trova le risposte alle domande più comuni che altre persone pongono su questo argomento.
Come posso valutare le mie procedure GRC esistenti? Come faccio a sapere se ho bisogno di un software GRC?
Inizia mappando i flussi di lavoro attuali relativi alla conformità, identificando i passaggi manuali e verificando la presenza di scadenze o audit mancati. Se il monitoraggio dei rischi, dei controlli e della documentazione tra fogli di calcolo o e-mail è lento o incoerente, è il momento di prendere in considerazione un software GRC.
Gli strumenti centralizzano i dati, automatizzano i promemoria e creano una traccia di audit, facendoti risparmiare tempo e riducendo gli errori. Se i requisiti normativi stanno aumentando, uno strumento GRC è generalmente un investimento vantaggioso.
Come scelgo lo strumento GRC giusto per le dimensioni e la complessità della mia organizzazione?
Inizia mappando i requisiti di conformità, le normative del settore e le esigenze di reporting. Poi valuta quali soluzioni GRC sono pensate per organizzazioni come la tua: alcune si concentrano sulle piccole e medie imprese, mentre altre gestiscono operazioni aziendali complesse. Cerca funzionalità come flussi di lavoro personalizzabili, reportistica completa e scalabilità. Considera anche la facilità d’uso per il tuo team e la possibilità per la piattaforma di integrarsi con i sistemi attuali. Richiedi dimostrazioni del prodotto, programmi pilota o referenze di clienti per vedere lo strumento in azione e assicurarti che sia in linea con i tuoi processi reali prima di sottoscrivere un contratto.
Quali integrazioni dovrebbe supportare una piattaforma GRC moderna?
Lo strumento GRC dovrebbe collegarsi ai sistemi che già utilizzi, come database delle risorse umane, sistemi di gestione dei documenti, ERP e strumenti di comunicazione. L’integrazione con l’archiviazione cloud, la gestione delle identità e degli accessi e i sistemi di sicurezza delle informazioni è particolarmente utile per automatizzare la raccolta delle evidenze e il monitoraggio dei rischi. Per i team addetti alla conformità, l’integrazione fluida con e-mail, piattaforme di collaborazione e flussi normativi riduce il lavoro e migliora la velocità di risposta. Controlla sempre la libreria di integrazioni di una piattaforma e verifica che supporti connessioni API sicure, in modo che i tuoi dati rimangano aggiornati e accessibili.
Gli strumenti GRC possono aiutare ad automatizzare la reportistica sulla conformità e gli audit?
Sì, la maggior parte degli strumenti GRC offre modelli di report pronti per gli audit, raccolta automatizzata delle evidenze e pannelli di controllo in tempo reale. Queste funzionalità aiutano il team addetto alla conformità a compilare liste di controllo, inviare la documentazione e monitorare lo stato degli audit con meno lavoro manuale. Gli avvisi automatici ricordano le scadenze relative alla conformità e segnalano la documentazione mancante. Durante gli audit, puoi recuperare facilmente i dati storici o generare report su richiesta per gli enti normativi. Questo riduce il carico amministrativo e aumenta l’accuratezza e la coerenza dei processi di conformità.
Quali sono alcune buone pratiche per implementare efficacemente una strategia GRC?
Per implementare con successo una strategia GRC, coinvolgi fin dall’inizio tutte le principali parti interessate e chiarisci i tuoi obiettivi di conformità. Utilizza una piattaforma GRC per centralizzare policy, registri dei rischi e monitoraggio degli incidenti. Standardizza i processi usando i modelli dello strumento e automatizza, ove possibile, le attività ripetitive relative alla conformità. Pianifica revisioni periodiche utilizzando le funzionalità di reportistica della piattaforma per monitorare i progressi e le lacune. Offri al team una formazione sia sullo strumento sia sui flussi di lavoro, così da mantenere il coinvolgimento e garantire l’adozione.
Quali sono alcune difficoltà nell'implementazione di una strategia GRC?
Tra le difficoltà più comuni vi sono la resistenza al cambiamento, i silos di dati e la mancanza di chiarezza nell’assegnazione delle responsabilità per le attività di conformità. Il software GRC può aiutare standardizzando i flussi di lavoro, avvisando i team delle attività in ritardo e automatizzando la raccolta delle evidenze tra i vari reparti. Per affrontare queste difficoltà, scegli uno strumento che si integri bene, offri formazione a tutti gli utenti e assegna responsabilità chiare. Testa le funzionalità di comunicazione e collaborazione della piattaforma per abbattere i silos e fare in modo che tutti siano responsabili.
Esistono strumenti GRC a codice sorgente aperto? Quali sono i vantaggi e gli svantaggi dell'utilizzo di uno strumento GRC a codice sorgente aperto?
Sì, esistono diversi strumenti GRC a codice sorgente aperto, come OpenGRC ed Eramba. Il vantaggio principale è il risparmio sui costi, oltre alla possibilità di personalizzare le funzionalità. Tuttavia, gli strumenti a codice sorgente aperto potrebbero non offrire l’assistenza clienti dedicata, le integrazioni certificate o gli aggiornamenti di sicurezza regolari forniti dagli strumenti commerciali. Se disponi di solide risorse IT e hai bisogno di flessibilità, una soluzione a codice sorgente aperto può essere efficace. Se invece sono più importanti l’assistenza continuativa e gli aggiornamenti rapidi, valuta un software GRC proprietario.