As 10 melhores ferramentas e plataformas de GRC analisadas para 2026

10 Lista dos Melhores Instrumentos de GRC


Os instrumentos de GRC ajudam as organizações a gerir os processos de governação, risco e conformidade numa plataforma centralizada. Além disso, estes instrumentos simplificam a gestão de políticas, a avaliação de riscos e os relatórios regulamentares, reduzindo o risco de incumprimento e de falhas em auditorias.
Com base na minha experiência com instrumentos de governação e organizacionais, testei várias plataformas de GRC para perceber até que ponto apoiam equipas multifuncionais, simplificam a documentação e automatizam os controlos. Comparei os instrumentos em termos de facilidade de utilização, integrações e capacidade de alinhamento com os enquadramentos regulamentares do mundo real.
De seguida, encontrará as minhas principais recomendações, baseadas em testes práticos. Cada instrumento de GRC listado destaca-se por funcionalidades ou pontos fortes específicos, para que possa identificar o mais adequado às necessidades da sua organização.
Why Trust Our Software Recommendations
Our team has been testing and reviewing software since 2012. As project managers ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria. We also draw on insights from industry thought leaders and practicing project management experts.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
Tabela Comparativa de Instrumentos de GRC
Esta tabela comparativa resume os detalhes de preços das minhas principais escolhas de instrumentos de GRC:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Best for industry-specific risk management tracking | Free demo available | Pricing upon request | Website | |
| 2 | Best for enterprise risk management | Free demo available | Pricing upon request | Website | |
| 3 | Best for third-party risk management | Free demo available | Pricing upon request | Website | |
| 4 | Best for global data privacy compliance | Free plan + free demo available | From $499/month | Website | |
| 5 | Best for integrated performance | Free demo available | Pricing upon request | Website | |
| 6 | Best for comprehensive compliance reporting | 30-day free trial | Pricing upon request | Website | |
| 7 | Best for mid-market and enterprise companies | Free demo available | Pricing upon request | Website | |
| 8 | Best GRC automation tool | Free demo available | Pricing upon request | Website | |
| 9 | Best for dependency visualization | Free demo available | Pricing upon request | Website | |
| 10 | Best GRC assessment tool | Free demo available | Pricing upon request | Website |
Avaliações dos Melhores Instrumentos de GRC
Nestas breves descrições, descubra as principais funcionalidades dos softwares de conformidade mais populares, juntamente com informações sobre preços e capturas de ecrã.

SAI360
Best for industry-specific risk management tracking

SAI360 is a governance, risk, and compliance (GRC) software designed to help organizations manage risk and compliance tasks. It offers a suite of tools tailored to meet the needs of various industries, enabling you to address regulatory and operational challenges effectively.
Why I picked SAI360: I picked SAI360 because of its comprehensive modules that cater to different facets of risk and compliance management. With specialized modules such as Enterprise Risk, Incident Management, and Third Party Risk, you can tailor the platform to fit your organization's specific needs without feeling overwhelmed. The software also provides strong analytics and reporting capabilities, allowing you to make informed decisions based on real-time data.
Another reason SAI360 stands out is its use of artificial intelligence to enhance risk management processes. This feature helps you adapt to new risks and regulations by leveraging risk insights and behavioral analytics. The platform covers a wide array of compliance standards, including COSO, ISO, and NIST, so you can ensure your organization meets industry requirements.
Standout Features & Integrations
Features include workflow automation that simplifies complex processes, making it easier for your team to manage incidents and action plans. The platform also offers policy management, allowing you to create, review, and approve policies with full audit trails.
Additionally, SAI360 has industry applications tailored for sectors like healthcare and banking, ensuring you get a solution aligned with your specific regulatory and operational needs.
Integrations include Argos Risk, Compliance.ai, Cornerstone OnDemand, DocuSign, LexisNexis, Microsoft, Rapid7, Refinitiv, and others.
Best for enterprise risk management
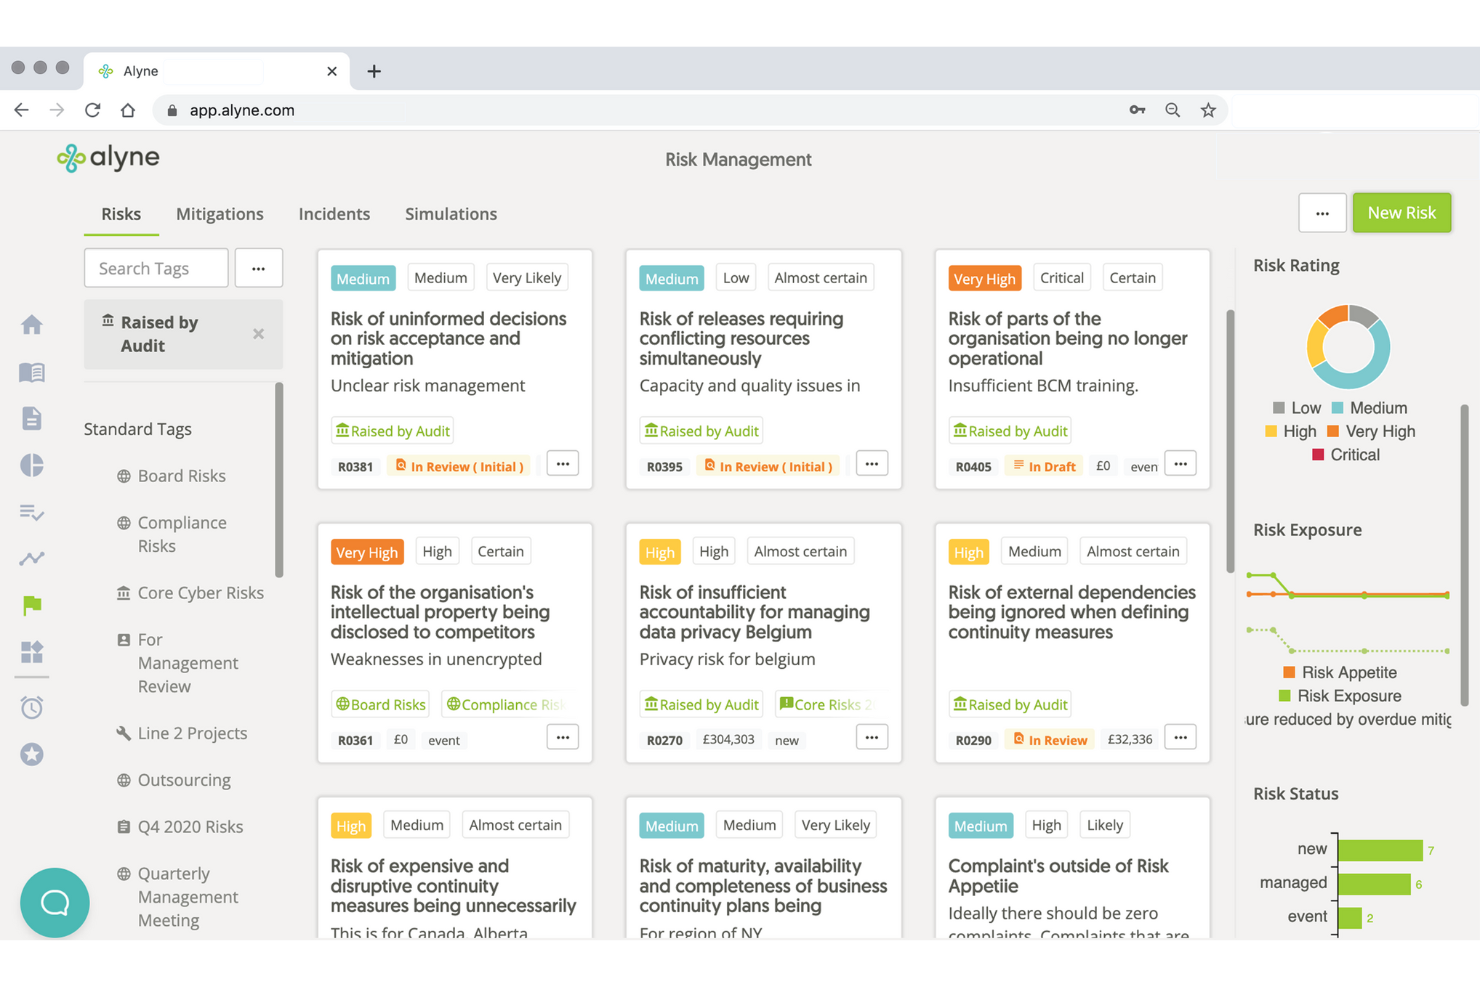
Mitratech is a comprehensive GRC tool designed primarily for legal, risk, and HR professionals. It excels in automating workflows, managing compliance, and offering advanced analytics. Ankit Gupta, Senior Security Engineer, shared how the platform simplified operations for his team: “Mitratech helped us align policy management and regulatory tracking in one place, reducing the time we spent chasing updates.”
Why I picked Mitratech: Mitratech stands out for its focus on legal compliance, providing AI-driven tools like InvoiceIQ for invoice review. The platform integrates data insights and AI to enhance automation, efficiency, and visibility. It offers extensive features for legal spend management, vendor risk management, and compliance tracking. These capabilities make it a strong choice for organizations needing detailed compliance solutions.
Standout Features & Integrations
Standout features include workflow automation to streamline processes, document automation to manage files efficiently, and advanced analytics for insightful reporting. The platform's AI-driven tools enhance accuracy and reduce manual efforts. It also offers integrated risk management through the Mitratech Risk Platform.
Integrations include Microsoft Office, SAP, Oracle, Salesforce, Workday, DocuSign, Adobe Sign, SharePoint, NetSuite, and QuickBooks.

Best for third-party risk management

Prevalent offers a specialized approach to managing risks from third-party vendors, making it a fitting choice for organizations under regulatory pressure. With its AI-driven capabilities, it automates vendor onboarding, risk assessments, and continuous monitoring, which can help your team reduce administrative tasks and improve turnaround times. This tool is particularly valuable for industries with complex vendor relationships, providing real-time communication and standardized assessments to support your risk management efforts.
Why I Picked Prevalent
I picked Prevalent for its standout capabilities in third-party risk management, which is crucial for any organization dealing with numerous vendors. The AI-powered risk assessments and continuous monitoring features allow your team to identify and mitigate potential threats from third-party relationships. With automated workflows, you can manage the entire vendor lifecycle, from onboarding to offboarding, reducing manual tasks and enhancing your focus on strategic risk reduction. These features make Prevalent appealing to industries like finance and healthcare, where regulatory compliance and risk management are paramount.
Prevalent Key Features
In addition to its capabilities in third-party risk management, Prevalent offers several other features that make it a strong contender in the GRC tools space.
- Compliance Training: The platform includes tools for compliance training, ensuring that your team is up-to-date with the latest regulatory standards and practices.
- Policy Management: Prevalent provides robust policy management features, allowing your team to create, distribute, and manage policies across the organization efficiently.
- Incident Management: The tool includes incident management capabilities, helping your team to track, manage, and resolve incidents effectively to maintain compliance and reduce risks.
- Audit Management: Prevalent offers comprehensive audit management features, enabling your team to conduct audits, manage findings, and ensure compliance with regulatory requirements.
Prevalent Integrations
Native integrations are not currently listed by Prevalent.
Pros and Cons
Pros:
- Strong security measures protect sensitive data and maintain compliance.
- Comprehensive third-party risk management features support strategic risk mitigation.
- User-friendly interface simplifies navigation for compliance teams.
Cons:
- Occasional technical glitches and bugs disrupt workflow continuity.
- Higher cost compared to competitors may affect budget-conscious users.
Best for global data privacy compliance
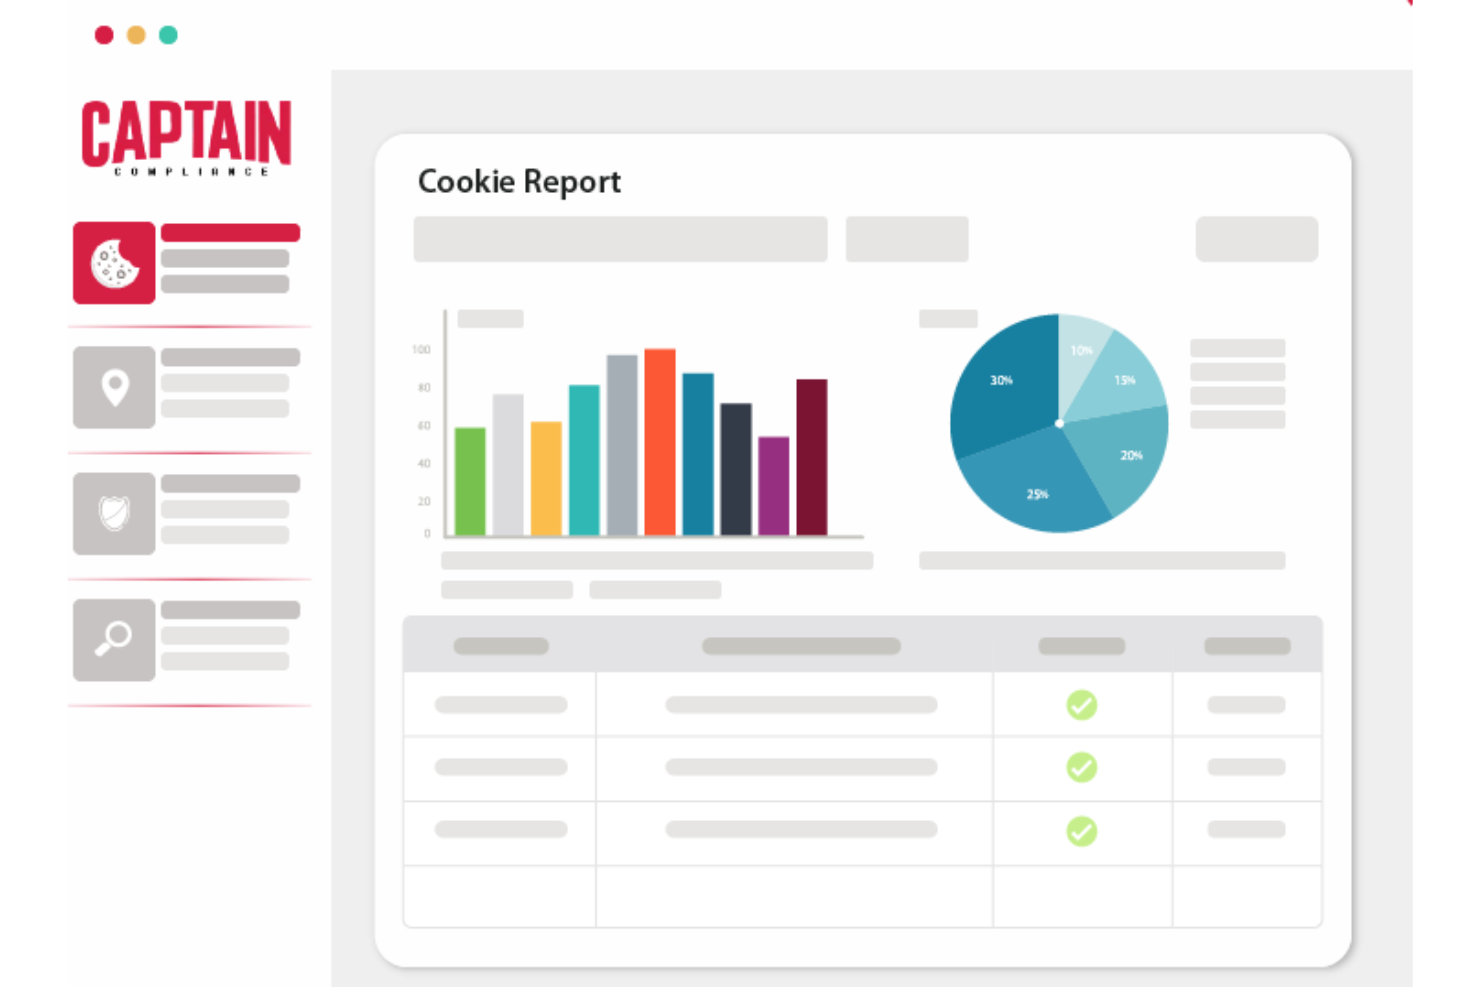
Captain Compliance is an all-in-one data privacy platform designed to simplify privacy compliance for organizations. It offers tools for managing cookie consent, privacy policies, and transparency pages, ensuring adherence to global data privacy laws like GDPR and CPRA.
Captain Compliance stands out with its comprehensive suite of features designed to enhance compliance management. One of the standout features is its cookie consent management system, which ensures that businesses comply with global data privacy laws. This feature is crucial for organizations operating in multiple jurisdictions, as it automates the process of obtaining and managing user consent for cookies.
Additionally, the privacy policy management feature centralizes all privacy policies, linking them directly to consent and cookie policies. It also has a cookie scanner which provides a real-time overview of cookies on any website. This tool is invaluable for organizations looking to maintain compliance with privacy regulations by continuously monitoring and updating their cookie policies based on the latest scan results.
The transparency page further enhances user trust by displaying current cookies on the site, ensuring that users are fully informed about the data being collected.

Best for integrated performance
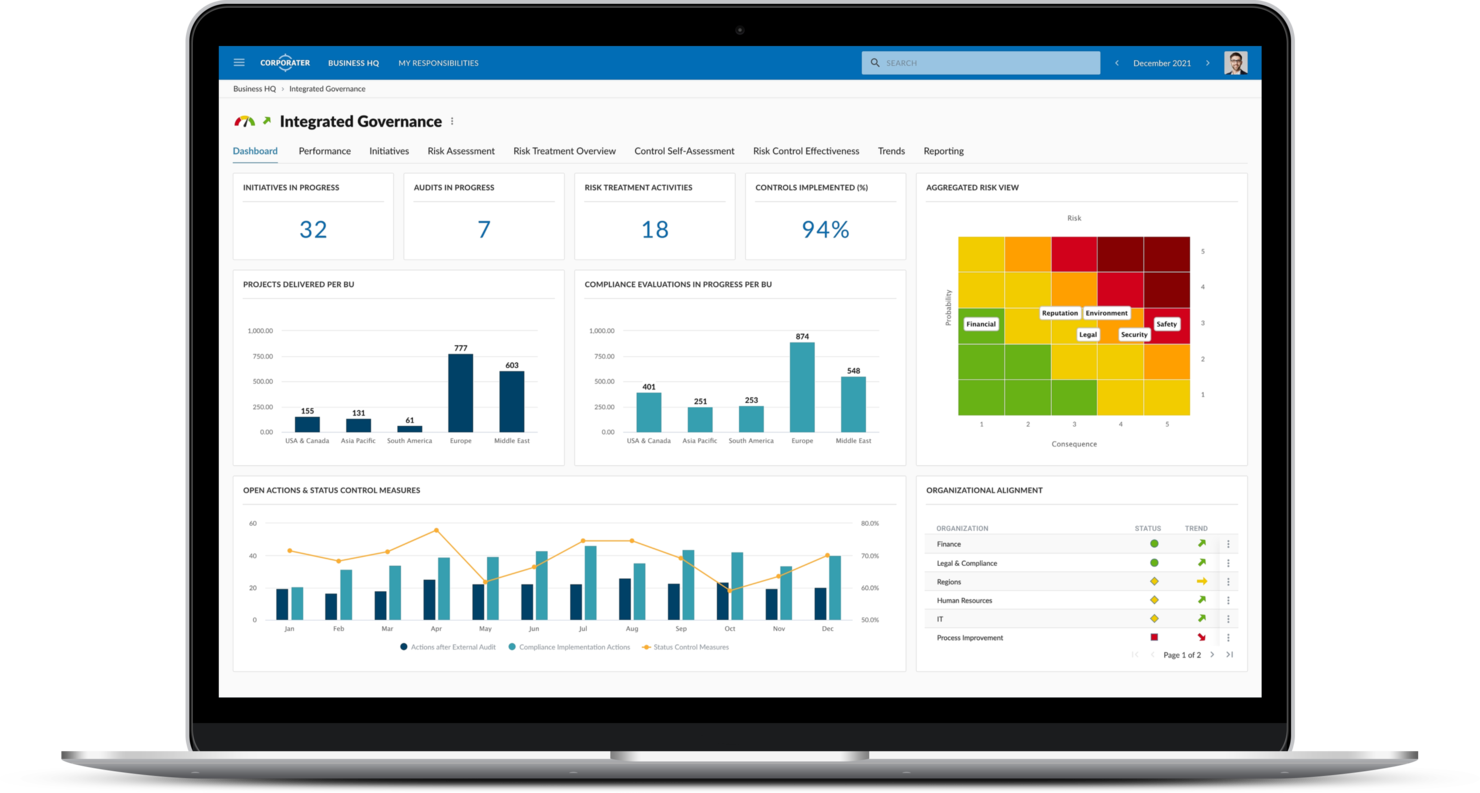
Corporater is a business management platform designed for executives, managers, and governance professionals. It supports strategic planning, performance management, and risk management functions.
Why I picked Corporater: Corporater is tailored for business governance with its strategic planning and performance management features. It offers a balanced scorecard approach, which helps align business activities with the organization's vision. The platform allows you to create custom dashboards for real-time insights. This makes it ideal for organizations focused on aligning strategy with execution.
Standout Features & Integrations
Standout features include customizable dashboards for tailored insights, a balanced scorecard for strategic alignment, and risk management tools to monitor and mitigate risks. The platform provides strategic planning capabilities to support long-term goals. It also offers performance management to track and improve business outcomes.
Integrations include Microsoft Power BI, SAP, Oracle, Salesforce, Tableau, SharePoint, Microsoft Dynamics, Google Analytics, Slack, and Jira.
Best for comprehensive compliance reporting

ADAudit Plus is an Active Directory auditing tool designed for IT administrators and security professionals. It provides detailed insights into user activities, login patterns, and changes within the network to help maintain security and compliance.
Why I picked ADAudit Plus: ADAudit Plus focuses on real-time auditing, offering instant alerts for suspicious activities. It provides detailed audit reports that help in tracking user behavior and changes across the network. The tool includes features like file integrity monitoring and privileged user auditing to enhance security. Its real-time capabilities make it essential for organizations needing immediate insights into their Active Directory environments.
Standout Features & Integrations
Standout features include file integrity monitoring to keep track of changes in sensitive files, privileged user auditing to monitor high-level access, and login activity tracking for comprehensive user insights. The tool offers compliance reporting to meet regulatory requirements. The tool also offers advanced user behavior analytics. This feature continuously monitors user activities and detects anomalies that could indicate potential security threats. Furthermore, it includes detailed file server auditing, which tracks access and modifications to files and folders, ensuring data integrity and security.
Integrations include Microsoft 365, Azure Active Directory, Windows Server, Exchange Server, SharePoint, VMware, Citrix, Google Workspace, AWS, and Office 365.

Best for mid-market and enterprise companies

Hyperproof is a compliance operations tool aimed at compliance managers and IT security teams. It helps organizations manage compliance tasks, assessments, and audits to ensure they meet regulatory requirements. Ankit Gupta, Senior Security Engineer, described the impact it’s had on his team: “Hyperproof streamlined how we collect and map compliance evidence, turning what used to be weeks of prep into a continuous workflow.”
Why I picked Hyperproof: I chose Hyperproof because of its user-friendly interface, flexible risk assessment framework, and advanced reporting capabilities. It allows you to automate risk management processes and easily track compliance with various regulations. Hyperproof includes over 110 compliance and risk management frameworks, ensuring that users can cover diverse regulatory requirements across industries. These include SOC 2, ISO 27001, NIST 800-53, NIST CSF, NIST Privacy, PCI, SOX, and others.
Hyperproof specializes in continuous compliance, offering tools that automate evidence collection and monitoring. It provides a centralized platform for managing multiple compliance frameworks simultaneously. The tool's features include automated reminders and task management to keep your team on track. Its focus on continuous compliance makes it suitable for organizations needing to maintain ongoing adherence to regulations.
Standout Features & Integrations
Standout features include automated evidence collection that reduces manual work, compliance framework mapping to manage various standards, and task management tools to streamline compliance activities. It also features scopes, which allow companies to split framework controls across product lines, geographies, and other organizational boundaries, tailoring compliance to specific business areas.
Integrations include Microsoft Teams, Slack, Jira, Confluence, Okta, Google Workspace, Azure Active Directory, AWS, OneTrust, and ServiceNow. In addition, its open API and software developer’s kit (SDK) enables companies to create their own integrations, offering flexibility beyond pre-built options.

Best GRC automation tool
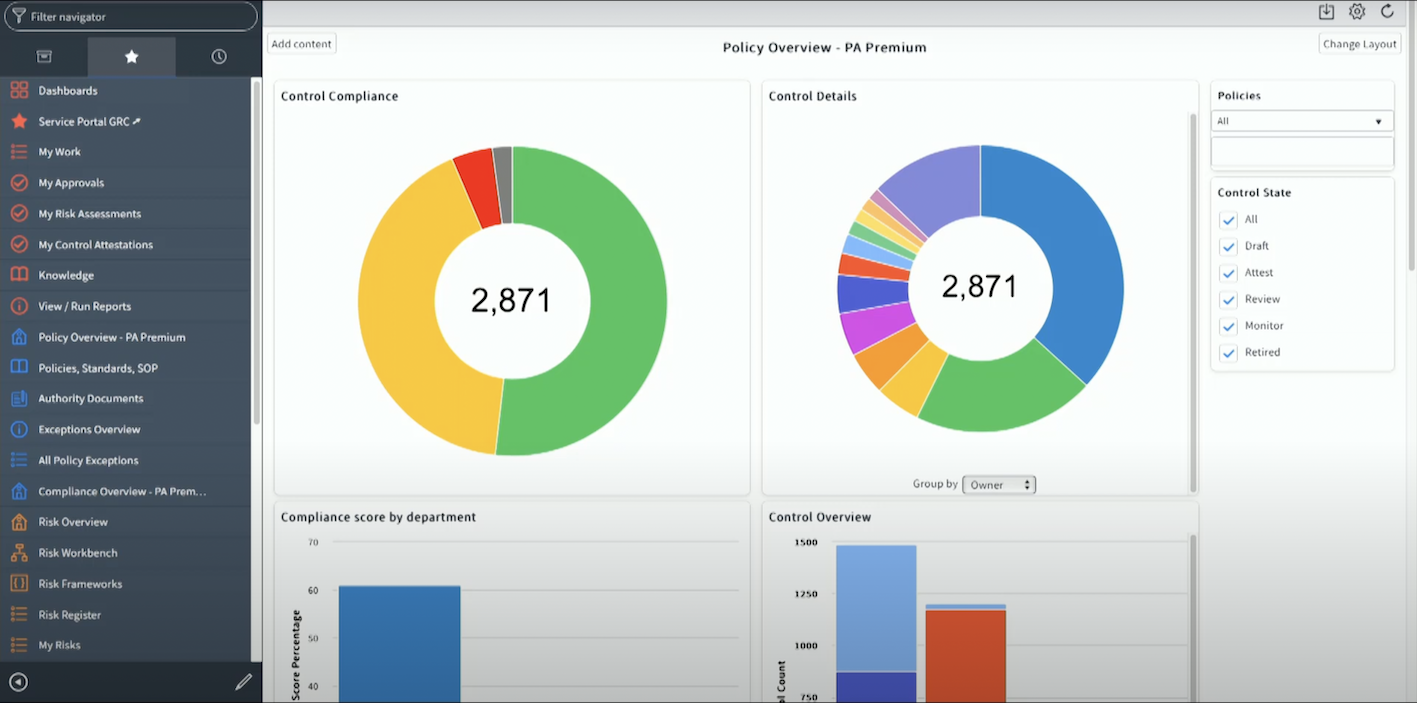
ServiceNow is a versatile platform catering to large enterprises, focusing on IT service management, operations, and business workflow automation. It helps organizations streamline processes, manage IT assets, and improve service delivery across departments. Beyond IT operations, many enterprises also use ServiceNow to strengthen compliance and risk management. Caleb Johnstone, SEO Director at Paperstack, shared: “ServiceNow have transformed our compliance procedures by automating risk assessments and providing us with real time information which makes our audits easy and predictable.”
Why I picked ServiceNow: ServiceNow is tailored for large enterprises with its extensive capabilities in IT service management and automation. It offers a unified platform where you can manage incidents, changes, and requests efficiently. The tool includes features like asset management and performance analytics to support large-scale operations. Its scalability and comprehensive suite of tools make it ideal for big organizations seeking to enhance operational efficiency.
Standout Features & Integrations
Standout features include performance analytics for tracking key metrics, asset management to oversee IT resources, and workflow automation to improve process efficiency. The platform offers incident management to handle service disruptions. It also includes change management to control modifications within the IT environment.
Integrations include Microsoft Azure, AWS, Google Cloud, Slack, Jira, SAP, Salesforce, Workday, Microsoft Teams, and Zoom.

Best for dependency visualization
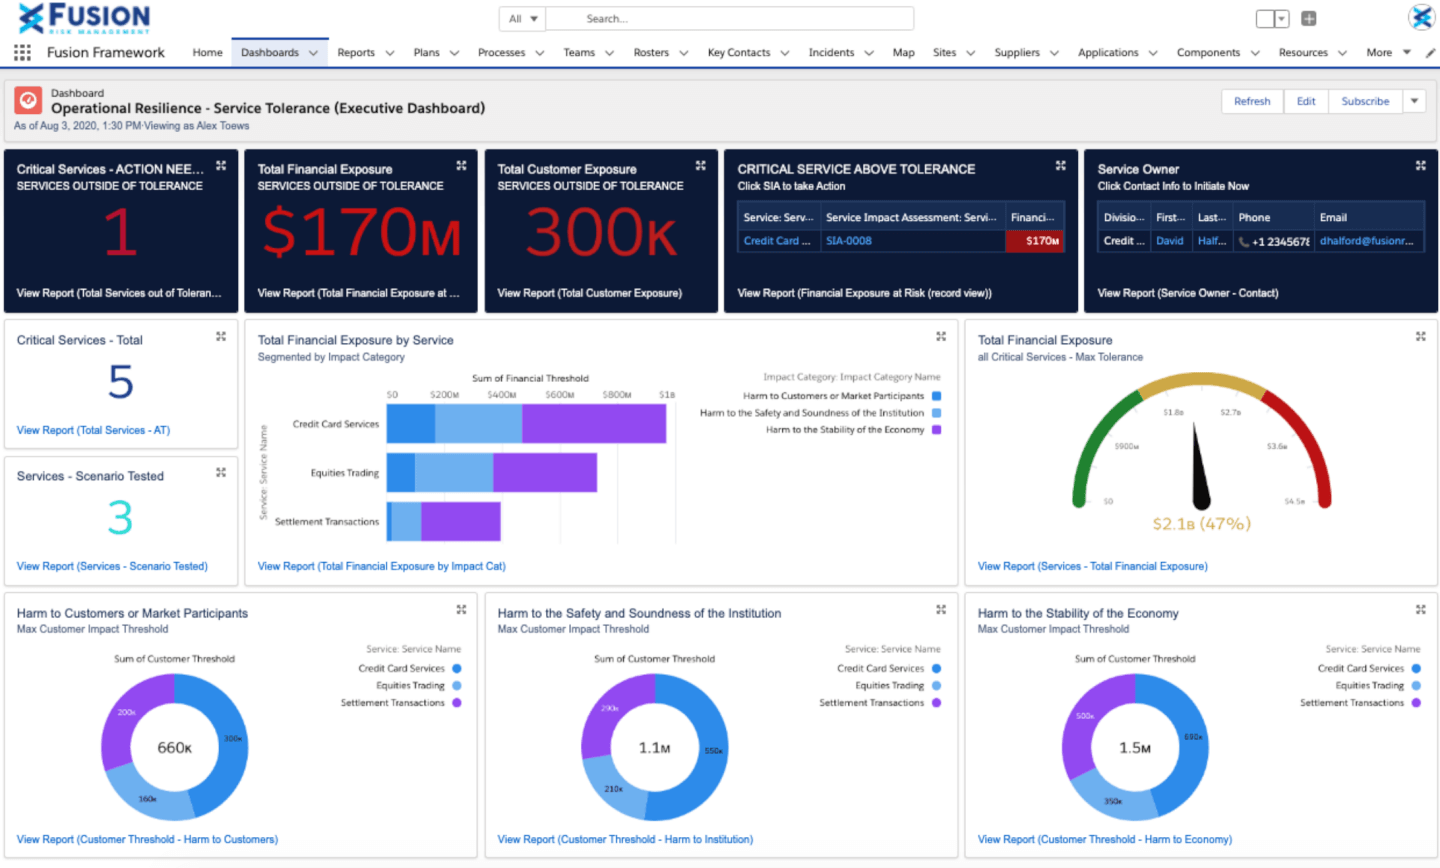
Fusion Framework System is a GRC tool designed for risk managers and business continuity professionals. It helps organizations enhance their operational resilience by managing risks, incidents, and business continuity plans.
Why I picked Fusion Framework System: The tool allows users to visualize their business, products, and services from a customer perspective, creating a map of day-to-day functions within your business. Through dependency visualization, organizations can recognize impacts and view relationships based on risks, processes, applications, and third parties.
Fusion Framework System excels in operational resilience, providing tools to manage risks and continuity plans effectively. It offers customizable dashboards that allow you to monitor incidents and track recovery efforts. The platform includes features for scenario planning and impact analysis to prepare for potential disruptions. Its focus on resilience makes it ideal for organizations needing to maintain business continuity in challenging environments.
Standout Features & Integrations
Standout features include scenario planning for proactive risk management, impact analysis to assess potential disruptions, and incident tracking for real-time response. The platform provides customizable dashboards for tailored monitoring. It also offers business continuity planning to ensure preparedness.
Integrations include Salesforce, Microsoft Teams, Tableau, ServiceNow, Slack, AWS, Google Workspace, Microsoft Azure, Jira, and Zoom.

MetricStream
Best GRC assessment tool
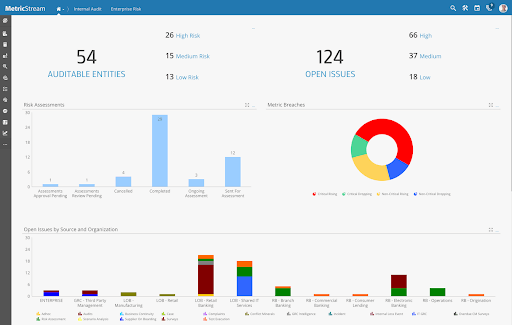
MetricStream is a governance, risk, and compliance platform tailored for risk managers and compliance officers. It helps organizations manage risk, compliance, and audit processes effectively across various departments. Its strength lies in supporting complex, multi-stakeholder initiatives. As the Founder & CEO of 4PMTI.com shared: “I have worked with MetricStream to help implement GRC integration as a part of a global program involving more than 300 stakeholders in a program spanning five departments. MetricStream helped us unify risk and compliance tracking across five departments, and its heat maps made executive reviews faster and far more informed.”
Why I picked Metricstream: It excels in integrated risk management, providing a unified platform to handle multiple risk types and compliance needs. It offers features like risk assessment and policy management that are crucial for maintaining organizational compliance. The platform's real-time risk monitoring helps keep your team informed about potential threats. Its ability to integrate various GRC functions into one platform makes it suitable for organizations looking to streamline their risk management processes.
Standout Features & Integrations
Standout features include policy management for maintaining compliance standards, risk assessment tools to evaluate potential risks, and audit management for thorough compliance checks. A highlight of this software is its internal audit management facilities, which allow users to easily and intuitively streamline and automate the internal audit lifecycle. The platform provides real-time risk monitoring to keep your team informed. It also offers compliance reporting to meet regulatory requirements.
Integrations include SAP, Oracle, Salesforce, Microsoft Azure, Google Cloud, Workday, AWS, ServiceNow, Tableau, and Slack.
Quando Utilizar Instrumentos de GRC
Os instrumentos de GRC reúnem o seu trabalho de governação, risco e conformidade num único local, substituindo as folhas de cálculo e os sistemas de acompanhamento isolados que tornam quase impossível obter uma visão completa dos seus riscos. Se alguma das situações abaixo lhe for familiar, vale a pena adicioná-los ao seu conjunto de ferramentas:
- A sua equipa gere a conformidade em vários enquadramentos: Imagine que está a gerir SOC 2, ISO 27001 e RGPD ao mesmo tempo. Um instrumento de GRC associa controlos sobrepostos entre enquadramentos, para que não duplique trabalho nem deixe lacunas por identificar.
- Está a preparar-se para uma auditoria sem um registo documental claro: Quando as evidências estão dispersas por cadeias de e-mails, unidades partilhadas e notas autocolantes, reuni-las pode demorar semanas. Os instrumentos de GRC centralizam a documentação e automatizam a recolha de evidências, para que esteja preparado para auditorias durante todo o ano.
- As avaliações de riscos acontecem uma vez por ano, quando acontecem: Se o seu registo de riscos vive numa folha de cálculo que só é aberta antes de uma reunião da administração, estará sem visibilidade durante o resto do ano. Os instrumentos de GRC mantêm os dados de risco atualizados através de monitorização automatizada e alertas em tempo real.
- Está a demorar demasiado tempo a atribuir e acompanhar as confirmações de leitura das políticas: Andar atrás de 200 colaboradores para confirmar que leram a política de segurança atualizada consome muito tempo. A distribuição automatizada de políticas e o acompanhamento dos reconhecimentos colocam esse processo no piloto automático.
- Está a crescer rapidamente e os controlos não estão a acompanhar esse crescimento: Quando o número de colaboradores duplica ou entra num novo mercado, como a UE ou a APAC, o seu âmbito de conformidade expande-se de um dia para o outro. Um instrumento de GRC cresce consigo, assinalando novos requisitos regulamentares antes de estes se transformarem em infrações.
Outros Instrumentos de GRC
Eis alguns dos instrumentos que não chegaram aos 10 primeiros, mas que vale a pena considerar.
- IBM OpenPages
Enterprise GRC tool
- SAP GRC
For first-party integrations
- SAI Global Compliance 360
For flexibility and customization
- Riskonnect
For user experience
- Navex RiskRate
Risk intelligence database
- Enablon
GRC reporting tool
- 6clicks
AI-powered GRC software
- SoftComply Risk Manager Plus
For risk management in Jira
- Nasdaq BWise
For visibility and oversight
- Soterion
For SAP customers
- ClickUp
For team alignment
- StandardFusion
For flexible compliance management
- Jama Software
For live traceability and risk detection
- Resolver
GRC tool for information security
- LogicGate
GRC tool for cross-department collaboration
- Onspring
For managing vendor risk
- Procipient
GRC tool for audit scheduling and management


Avaliações de Gestão de Projetos Relacionadas
- Software de Gestão de Projetos
- Software de Gestão de Recursos
- Software de Automatização de Fluxos de Trabalho
- Instrumentos de Colaboração
How I Evaluate GRC Tools
I look at GRC tools in two layers: the baseline—risk registers, control mapping, audit trails—that earns a spot on the list, and the differentiators that set each platform apart.
Core Functionality (Table Stakes For This List)
When I'm selecting tools for my list, I rank each one on a scale from 0 (does not offer the functionality) to 5 (excels in this area) for each core functionality listed below. Then, I calculate the tool's total score into a percentage. Each tool needs to achieve a minimum total score of 65% to be considered for inclusion.
- Risk Management: I look for a full risk lifecycle—register, scoring, ownership, and mitigation tracking—so teams can tie specific risks to live projects rather than managing them in disconnected spreadsheets.
- Compliance Management: Each tool should map controls to recognized frameworks like ISO 27001, SOX, or GDPR, and I check whether it supports tracking compliance status across multiple regulations at once.
- Policy & Governance Controls: I evaluate whether the platform supports policy creation, version control, attestation workflows, and distribution—especially for teams enforcing approval gates across project milestones.
- Audit Trail & Documentation: A solid audit trail means every action, decision, and change is logged automatically. I look for evidence linking and searchable logs that hold up during internal or external audits.
- Controls Assessment & Testing: I check whether you can define internal controls, schedule assessments, and track remediation. Platforms like ServiceNow GRC and LogicGate both handle this differently, so depth matters here.
- GRC Reporting & Dashboards: Dashboards should give PMO directors and compliance officers role-specific views into risk posture, control health, and compliance gaps without requiring a separate BI tool.
Once I have a list of tools that meet the criteria, I consider what sets each platform apart.
Differentiating Factors (What Sets Vendors Apart)
Here's how I compare and contrast different vendors:
Standout Features
Third-party risk management matters when your projects depend on external vendors or contractors. I check whether the platform lets you assess and monitor supplier risk alongside internal controls. Regulatory change tracking is another differentiator—tools like Archer and MetricStream can flag new regulations and map their impact to existing controls automatically. I also look for AI-powered risk insights that surface patterns across project portfolios, helping risk managers prioritize before issues escalate.
Beyond Features
Integrations are a big deal here. I check whether the platform connects to tools like Jira, ServiceNow, or SAP, since GRC data that lives outside your project workflows tends to get ignored. Regulatory framework coverage also varies widely—some platforms ship with dozens of pre-built frameworks while others require you to build everything from scratch. For global teams, I evaluate deployment options and data residency controls, especially when projects span regions with different data sovereignty requirements.
Como escolher ferramentas GRC
Ao percorrer o seu próprio processo único de seleção de software, tenha em consideração os seguintes pontos:
- Identifique as suas necessidades de conformidade: Comece por identificar os requisitos específicos de conformidade que a sua organização tem de cumprir. Certifique-se de que a ferramenta GRC consegue responder eficazmente a diferentes exigências regulamentares de vários setores, como o RGPD para a proteção de dados ou a HIPAA para os cuidados de saúde.
- Avalie as capacidades de gestão de riscos: As ferramentas GRC devem disponibilizar funcionalidades robustas para identificar, avaliar e mitigar riscos. Isto é especialmente importante para setores com riscos operacionais elevados, como a indústria transformadora ou a energia.
- Integração com sistemas existentes: Avalie a forma como a ferramenta GRC se integra com a sua atual infraestrutura tecnológica. Isto é fundamental para organizações que utilizam vários sistemas de governação, risco e conformidade, bem como sistemas de CRM, ERP ou TI, uma vez que pode simplificar significativamente os processos.
- Escalabilidade e flexibilidade: As suas necessidades de GRC irão evoluir, por isso, escolha uma ferramenta que possa crescer com a sua organização, especialmente se a sua empresa estiver em rápido crescimento num setor dinâmico.
- Interface intuitiva: O sucesso de uma ferramenta GRC depende frequentemente da facilidade de utilização, uma vez que ferramentas complexas podem dificultar a adoção pelos utilizadores e originar erros. É importante escolher uma solução com uma interface intuitiva e opções de suporte sólidas.
Tendências nas ferramentas GRC
Na minha investigação, recolhi inúmeras atualizações de produtos, comunicados de imprensa e registos de versões de diferentes fornecedores de software GRC. Eis algumas das tendências emergentes que estou a acompanhar:
- Integração com outros sistemas empresariais: As ferramentas GRC estão a oferecer cada vez mais capacidades de integração aprofundadas com outros sistemas empresariais, como ERP, CRM e software de gestão de projetos. Esta tendência é impulsionada pela necessidade de obter uma visão unificada dos riscos e da conformidade em diferentes funções empresariais.
- Avaliação de riscos baseada em IA: Um número crescente de ferramentas GRC está a incorporar IA para prever e avaliar riscos com maior precisão. Isto ajuda as empresas a identificar potenciais ameaças mais rapidamente, utilizando padrões de dados que a análise humana pode não detetar. Por exemplo, algumas plataformas utilizam agora aprendizagem automática para fornecer pontuações de risco em tempo real.
- Estruturas de controlo unificadas: Os fornecedores estão a começar a disponibilizar estruturas unificadas que permitem às organizações mapear vários requisitos de conformidade numa única estrutura. Isto reduz a redundância, facilitando a gestão de regulamentações sobrepostas de diferentes regiões ou setores.
- Monitorização da conformidade em tempo real: A transição para uma conformidade contínua está a ganhar popularidade, com ferramentas GRC a oferecerem monitorização em tempo real para detetar violações de políticas à medida que ocorrem. As empresas beneficiam ao implementar um programa de conformidade, adotando uma abordagem proativa em vez de reativa aos seus esforços de conformidade, identificando problemas numa fase inicial e assegurando a continuidade do negócio.
- Relatórios ESG integrados: As ferramentas GRC estão a expandir-se para incluir métricas ambientais, sociais e de governação (ESG). Atualmente, espera-se que muitas empresas cumpram normas ESG, e estas ferramentas ajudam-nas a acompanhar, gerir e comunicar objetivos de sustentabilidade juntamente com a conformidade tradicional.
- Painéis intuitivos para não especialistas: Cada vez mais fornecedores estão a conceber ferramentas GRC com painéis mais simples e intuitivos, destinados a utilizadores que não são especialistas em conformidade. Isto torna as ferramentas mais acessíveis em diferentes departamentos, ajudando os não especialistas a gerir tarefas de conformidade sem formação extensiva.
- Monitorização de riscos em tempo real: As capacidades reforçadas de monitorização de riscos em tempo real e de identificação, que tiram partido de novas tecnologias, com alertas e notificações, permitem que as equipas de GRC respondam mais rapidamente a potenciais problemas.
O que são ferramentas GRC?
As ferramentas GRC são uma categoria de software que ajuda as empresas a gerir fluxos de trabalho de governação, risco e conformidade num único sistema. Integram estas três áreas fundamentais para garantir que uma empresa opera de forma ética, gere eficazmente os seus riscos e cumpre todas as leis e regulamentações relevantes.
Estas ferramentas são habitualmente utilizadas por equipas de conformidade, departamentos de TI e responsáveis pela gestão de riscos para acompanhar requisitos regulamentares, monitorizar riscos internos e aplicar políticas empresariais. As plataformas GRC reduzem o esforço manual, melhoram a preparação para auditorias e asseguram a responsabilização entre departamentos.
Porquê utilizar ferramentas GRC?
As organizações de vários setores estão a recorrer cada vez mais a soluções de gestão da conformidade GRC para ajudar a reforçar a resiliência operacional e manter a confiança das partes interessadas. Eis alguns dos principais fatores que motivam as organizações a adotar software de governação, risco e conformidade (GRC):
- Requisitos regulamentares: As empresas têm de cumprir uma vasta gama de regulamentações, que podem variar consoante o setor e a localização. As ferramentas de gestão da conformidade podem ajudar as organizações a manter-se atualizadas relativamente à evolução das normas legais, reduzindo o risco de incumprimento e das respetivas penalizações. As empresas também podem utilizar uma plataforma de conformidade para automatizar os processos de conformidade, garantindo o cumprimento consistente das orientações exigidas.
- Riscos cibernéticos: A frequência e a sofisticação crescentes das ameaças cibernéticas representam riscos significativos para as organizações. As ferramentas de GRC de segurança podem permitir às empresas identificar vulnerabilidades, implementar medidas de segurança e monitorizar os riscos atuais.
- Necessidades de privacidade dos dados: À medida que os regulamentos de privacidade dos dados, como o GDPR e o CCPA, se tornam mais rigorosos a nível mundial, as empresas têm de garantir que tratam os dados pessoais de forma responsável. As ferramentas de conformidade podem ajudar as organizações a implementar medidas sólidas de proteção de dados para salvaguardar informações sensíveis e evitar violações dispendiosas.
- Eficiência operacional: A adoção de processos de GRC também pode ajudar a simplificar as atividades de governação, risco e conformidade, reduzindo redundâncias e melhorando a eficiência global. A implementação de software de GRC permite às organizações centralizar dados e fluxos de trabalho, promovendo uma melhor tomada de decisões e reforçando o quadro geral de governação.
- Gestão estratégica do risco: Um quadro abrangente de governação, risco e conformidade também pode ajudar as organizações a antecipar e mitigar os riscos antes de estes se concretizarem. As ferramentas de GRC ERM (Gestão de Riscos Empresariais) facilitam uma abordagem proativa, permitindo às empresas alinhar a gestão do risco com os seus objetivos estratégicos. Esta perspetiva empresarial de GRC permite aos utilizadores dar prioridade aos riscos e atribuir recursos de forma eficaz.
Ao tirar partido das funções de GRC, as empresas podem não só cumprir os requisitos de conformidade, mas também construir uma base sólida para gerir os riscos e reforçar a governação global.
Funcionalidades
Ao selecionar ferramentas de GRC, esteja atento às seguintes funcionalidades principais:
- Gestão do risco: Esta funcionalidade ajuda a identificar, avaliar e monitorizar os riscos na sua organização. Ao utilizar fluxos de trabalho estruturados, facilita a priorização das ameaças e o desenvolvimento de estratégias de mitigação, evitando surpresas desagradáveis no futuro.
- Acompanhamento da conformidade: Mantenha-se a par das regulamentações em rápida evolução através do acompanhamento da conformidade. Permite mapear os seus processos face aos requisitos regulamentares, gerir documentação e criar trilhos de auditoria, para que não tenha de se preocupar com os prazos de conformidade.
- Gestão de políticas: Organize, atualize e distribua políticas a partir de um ponto central. A gestão de políticas simplifica o acompanhamento da aceitação das políticas e o controlo de versões, garantindo que todos têm sempre acesso ao regulamento mais recente.
- Gestão de incidentes: Registe, acompanhe e resolva incidentes de forma eficiente. Esta funcionalidade permite respostas atempadas, análise da causa-raiz e documentação, sendo útil tanto para lidar com falhas de segurança como com problemas nos processos.
- Gestão de auditorias: Simplifique as auditorias internas ou externas com ferramentas de planeamento, recolha de evidências e elaboração de relatórios. A gestão de auditorias transforma aquilo que poderia ser um pesadelo burocrático num fluxo de trabalho claro e controlável.
- Relatórios e painéis: Aceda a informações em tempo real através de relatórios e painéis personalizáveis. Estes ajudam a identificar tendências, medir o desempenho e comunicar rapidamente os principais dados de risco e conformidade aos responsáveis pela tomada de decisões.
- Controlo de acesso: Restrinja quem pode consultar ou editar dados sensíveis através da definição de funções e permissões de utilizador. O controlo de acesso mantém as informações confidenciais seguras e garante que apenas as pessoas certas podem efetuar alterações cruciais.
- Gestão de documentos: Armazene e organize ficheiros importantes com acompanhamento de versões e encriptação. A gestão de documentos facilita a localização das informações e protege-o contra a perda desses documentos essenciais no abismo digital.
- Automatização de fluxos de trabalho: Automatize tarefas repetitivas e baseadas em regras relacionadas com riscos, conformidade ou auditoria. A automatização dos fluxos de trabalho liberta tempo da sua equipa e reduz a probabilidade de erro humano, permitindo que todos se concentrem em atividades de maior valor.
Funcionalidades de IA comuns nas ferramentas de GRC
Para além das funcionalidades padrão das ferramentas de GRC acima indicadas, muitas destas soluções estão a integrar IA com funcionalidades como:
- Avaliação automatizada de riscos: a IA analisa vastos conjuntos de dados para identificar riscos emergentes, detetando padrões que os humanos poderão não reconhecer. Ajuda-o a antecipar problemas antes de estes se tornarem uma questão.
- Análise preditiva: a IA processa dados de toda a organização para prever tendências, problemas de conformidade ou ameaças à segurança. Desta forma, não se limita a reagir — planeia proativamente.
- Processamento de linguagem natural para a conformidade: a IA lê e interpreta documentos regulamentares ou políticas da empresa em linguagem simples, assinalando lacunas e mantendo-o informado em tempo real.
- Deteção de anomalias: a IA monitoriza a atividade dos utilizadores e os dados das transações para detetar automaticamente comportamentos suspeitos, facilitando a identificação de fraudes ou violações de processos assim que estas começam.
- Recomendações automatizadas de políticas: a IA sugere atualizações de políticas ou novos controlos, aprendendo com incidentes históricos e alterações regulamentares, ajudando-o a manter a conformidade com menos esforço manual.
Benefícios
Eis cinco benefícios fundamentais da utilização de ferramentas de GRC:
- Tomada de decisões melhorada: as ferramentas de GRC disponibilizam funcionalidades abrangentes de análise de dados e elaboração de relatórios. Isto permite aos gestores de projetos tomar decisões informadas com base em dados em tempo real, melhorando os resultados dos projetos e o alinhamento estratégico.
- Gestão de riscos melhorada: ao oferecerem capacidades avançadas de avaliação e monitorização de riscos, as ferramentas de GRC permitem aos utilizadores identificar, avaliar e mitigar riscos de forma eficiente. Esta abordagem proativa reduz os potenciais impactos nos prazos e orçamentos dos projetos.
- Processos de conformidade simplificados: a automatização das tarefas de conformidade nas plataformas de GRC reduz significativamente o esforço manual e os erros. Isto garante que os projetos cumprem de forma mais fiável os requisitos legais, regulamentares e das políticas internas, poupando tempo e recursos.
- Maior eficiência operacional: a integração das funções de GRC numa única plataforma elimina silos e melhora a colaboração entre as equipas. Esta integração promove a eficiência, uma vez que as informações são facilmente acessíveis e os processos são simplificados em todos os projetos.
- Governação mais sólida e alinhamento estratégico: as ferramentas de organização de GRC facilitam o alinhamento dos objetivos dos projetos com as estratégias gerais da empresa. Proporcionam um quadro de governação que garante que os projetos contribuem positivamente para os objetivos e o desempenho da organização.
Para as organizações e os gestores de projetos, a adoção de ferramentas de GRC é uma medida estratégica para alcançar a excelência operacional, gerir os riscos de forma eficaz e garantir a conformidade com todas as normas e regulamentações relevantes. Estes benefícios não só protegem a organização contra potenciais problemas, como também melhoram a sua capacidade de executar projetos bem-sucedidos e alinhados com a sua visão estratégica.
Custos e preços
Os preços das ferramentas de governação, gestão de riscos e conformidade (GRC) variam bastante. Infelizmente, a maioria dos preços não está disponível nos sites de GRC; em vez disso, as empresas normalmente exigem uma demonstração ou uma reunião com um representante comercial antes de divulgarem os preços, devido à personalização geralmente associada a este tipo de ferramenta. Eis uma ideia geral do que uma ferramenta de GRC poderá custar à sua organização.
Tabela comparativa das ferramentas de GRC
| Tipo de plano | Preço médio | Funcionalidades habitualmente incluídas | Ideal para |
|---|---|---|---|
| Opção gratuita | $0 | A maioria das ferramentas não oferece esta opção | não aplicável |
| Básico | $500 - $1,000/mês | Avaliação de riscos, gestão da conformidade, relatórios e painéis básicos, gestão de documentos | Pequenas e médias empresas ou equipas mais pequenas dentro de uma empresa de maior dimensão |
| Padrão | $1,000 - $3,000/mês | Tudo o que foi referido acima, além de gestão de políticas, gestão de incidentes, relatórios avançados e capacidades de integração | Empresas de média dimensão ou departamentos dentro de grandes empresas |
| Avançado | $3,000 - $7,000/mês | Tudo o que foi referido acima, além de gestão avançada de riscos, análise preditiva, painéis personalizáveis e suporte personalizado dedicado | Grandes empresas e organizações com necessidades extensas de gestão de riscos e conformidade |
| Empresarial | $7,000+/mês | Tudo o que foi referido acima, além das personalizações normalmente necessárias para grandes empresas, utilizadores ilimitados, formação no local e serviços de aconselhamento estratégico para o ajudar a lidar com a conformidade de forma mais eficaz | Grandes empresas que necessitam de personalização adicional não incluída nos outros planos |
Isto poderá parecer caro, mas as penalizações por incumprimento são normalmente ainda mais elevadas.
Perguntas frequentes
Encontre respostas a perguntas comuns que outras pessoas fazem sobre este tema.
Como posso avaliar os meus procedimentos de GRC atuais? Como saberei se preciso de adquirir software de GRC?
Comece por mapear os seus fluxos de trabalho de conformidade atuais, identificar os passos manuais e verificar se existem prazos ou auditorias falhados. Se o acompanhamento de riscos, controlos e documentação em folhas de cálculo ou e-mails for lento ou inconsistente, está na altura de considerar software de GRC.
As ferramentas centralizam os registos, automatizam os lembretes e criam uma trilha de auditoria, o que lhe permite poupar tempo e reduzir erros. Se os requisitos regulamentares estiverem a aumentar, uma ferramenta de GRC é normalmente um investimento que vale a pena.
Como escolho a ferramenta de GRC adequada à dimensão e complexidade da minha organização?
Comece por mapear os seus requisitos de conformidade, os regulamentos do setor e as necessidades de elaboração de relatórios. Em seguida, avalie quais as soluções de GRC concebidas para organizações como a sua — algumas estão focadas em PME, enquanto outras lidam com operações empresariais complexas. Procure funcionalidades como fluxos de trabalho personalizáveis, relatórios robustos e capacidade de expansão. Considere também a facilidade de utilização para a sua equipa e se a plataforma pode ser integrada nos seus sistemas atuais. Solicite demonstrações do produto, programas-piloto ou referências de clientes para ver a ferramenta em ação e garantir que esta se alinha com os seus processos reais antes de assinar um contrato.
Que integrações deve suportar uma plataforma de GRC moderna?
A sua ferramenta de GRC deve ligar-se aos sistemas que já utiliza, como bases de dados de recursos humanos, sistemas de gestão documental, ERP e ferramentas de comunicação. A integração com armazenamento na nuvem, gestão de identidades e acessos e sistemas de informação de segurança é particularmente valiosa para automatizar a recolha de evidências e o acompanhamento de riscos. Para as equipas de conformidade, a integração perfeita com e-mail, plataformas de colaboração e fontes de informação regulamentar reduz o esforço e melhora a rapidez de resposta. Reveja sempre a biblioteca de integrações da plataforma e confirme se esta suporta ligações API seguras, para que os seus dados permaneçam atualizados e acessíveis.
As ferramentas de GRC podem ajudar a automatizar os relatórios de conformidade e as auditorias?
Sim, a maioria das ferramentas de GRC disponibiliza modelos de relatórios prontos para auditoria, recolha automatizada de evidências e painéis em tempo real. Estas funcionalidades ajudam a sua equipa de conformidade a compilar listas de verificação, enviar documentação e acompanhar o progresso das auditorias com menos trabalho manual. Os alertas automatizados lembram-no dos prazos de conformidade e assinalam a documentação em falta. Durante as auditorias, pode obter facilmente registos históricos ou gerar relatórios a pedido para os reguladores. Isto reduz a sobrecarga administrativa e aumenta a exatidão e a consistência dos seus processos de conformidade.
Quais são algumas das melhores práticas para implementar eficazmente uma estratégia de GRC?
Para implementar uma estratégia de GRC com sucesso, envolva todas as partes interessadas essenciais desde o início e clarifique os seus objetivos de conformidade. Utilize uma plataforma de GRC para centralizar políticas, registos de riscos e o acompanhamento de incidentes. Normalize os processos utilizando os modelos da ferramenta e automatize as tarefas de conformidade repetitivas sempre que possível. Agende revisões regulares utilizando as funcionalidades de elaboração de relatórios da plataforma para monitorizar o progresso e as lacunas. Proporcione formação à equipa sobre a ferramenta e os seus fluxos de trabalho, de modo a manter o envolvimento e garantir a adoção.
Quais são alguns dos desafios da implementação de uma estratégia de GRC?
Os desafios comuns incluem a resistência à mudança, os silos de dados e a falta de clareza quanto à responsabilidade pelas tarefas de conformidade. O software de GRC pode ajudar ao normalizar os fluxos de trabalho, alertar as equipas para tarefas em atraso e automatizar a recolha de evidências entre departamentos. Para enfrentar estes desafios, escolha uma ferramenta que se integre bem, disponibilize formação para todos os utilizadores e atribua responsabilidades claras. Teste as funcionalidades de comunicação e colaboração da plataforma para eliminar os silos e manter todos responsáveis.
Existem ferramentas de GRC de código aberto? Quais são as vantagens e desvantagens de utilizar uma ferramenta de GRC de código aberto?
Sim, existem várias ferramentas de GRC de código aberto, como a OpenGRC e a Eramba. A principal vantagem é a redução de custos, bem como a possibilidade de personalizar as funcionalidades. No entanto, as ferramentas de código aberto podem não dispor de apoio dedicado ao cliente, integrações certificadas ou atualizações de segurança regulares, disponibilizados pelas ferramentas comerciais. Se tiver recursos informáticos sólidos e precisar de flexibilidade, o código aberto pode funcionar. Se o apoio contínuo e as atualizações rápidas forem mais importantes, considere software de GRC proprietário.