10 najlepszych narzędzi i platform GRC — przegląd na 2026 rok
10 Lista najlepszych narzędzi GRC


Narzędzia GRC pomagają organizacjom zarządzać procesami związanymi z zarządzaniem, ryzykiem i zgodnością na jednej, scentralizowanej platformie. Ponadto usprawniają zarządzanie politykami, ocenę ryzyka i raportowanie regulacyjne, zmniejszając ryzyko niezgodności oraz nieudanych audytów.
Czerpiąc z mojego doświadczenia z narzędziami do zarządzania i organizacji, przetestowałem kilka platform GRC, aby sprawdzić, jak dobrze wspierają zespoły międzyfunkcyjne, upraszczają dokumentację i automatyzują mechanizmy kontrolne. Porównałem narzędzia pod kątem użyteczności, integracji oraz tego, jak dobrze odpowiadają rzeczywistym ramom regulacyjnym.
Poniżej znajdziesz moje najważniejsze rekomendacje oparte na praktycznych testach. Każde wymienione narzędzie GRC wyróżnia się określonymi funkcjami lub zaletami, dzięki czemu możesz wskazać rozwiązanie najlepiej dopasowane do potrzeb swojej organizacji.
Why Trust Our Software Recommendations
Our team has been testing and reviewing software since 2012. As project managers ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria. We also draw on insights from industry thought leaders and practicing project management experts.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
Tabela porównawcza narzędzi GRC
Ta tabela porównawcza podsumowuje informacje o cenach moich najważniejszych propozycji narzędzi GRC:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do monitorowania zarządzania ryzykiem dostosowanego do konkretnej branży | Dostępna bezpłatna wersja demonstracyjna | Ceny dostępne na żądanie | Website | |
| 2 | Najlepsze rozwiązanie do zarządzania ryzykiem w przedsiębiorstwie | Dostępna bezpłatna wersja demonstracyjna | Ceny dostępne na życzenie | Website | |
| 3 | Najlepsze rozwiązanie do zarządzania ryzykiem związanym z dostawcami zewnętrznymi | Dostępna bezpłatna wersja demonstracyjna | Ceny dostępne na życzenie | Website | |
| 4 | Najlepsze rozwiązanie do zapewnienia zgodności z globalnymi przepisami dotyczącymi prywatności danych | Dostępny bezpłatny plan i bezpłatna prezentacja | Od $499/miesiąc | Website | |
| 5 | Najlepsze do zintegrowanego zarządzania wynikami | Dostępne bezpłatne demo | Cennik na życzenie | Website | |
| 6 | Najlepszy do kompleksowego raportowania zgodności z przepisami | 30-dniowy bezpłatny okres próbny | Ceny dostępne na żądanie | Website | |
| 7 | Najlepsze rozwiązanie do zapewnienia spójności zespołu | Bezpłatny okres próbny | Od $5/użytkownika/miesiąc | Website | |
| 8 | Najlepsze dla średnich i dużych przedsiębiorstw | Dostępna bezpłatna wersja demonstracyjna | Ceny dostępne na żądanie | Website | |
| 9 | Najlepsze narzędzie do automatyzacji GRC | Bezpłatna demonstracja | Oferuje indywidualną wycenę na żądanie | Website | |
| 10 | Najlepsze rozwiązanie do wizualizacji zależności | Dostępne bezpłatne demo | Indywidualna wycena | Website |



Recenzje najlepszych narzędzi GRC
W tych krótkich opisach poznasz najważniejsze funkcje najpopularniejszych programów do zapewniania zgodności, a także informacje o cenach i zrzuty ekranu.

SAI360
Najlepsze rozwiązanie do monitorowania zarządzania ryzykiem dostosowanego do konkretnej branży
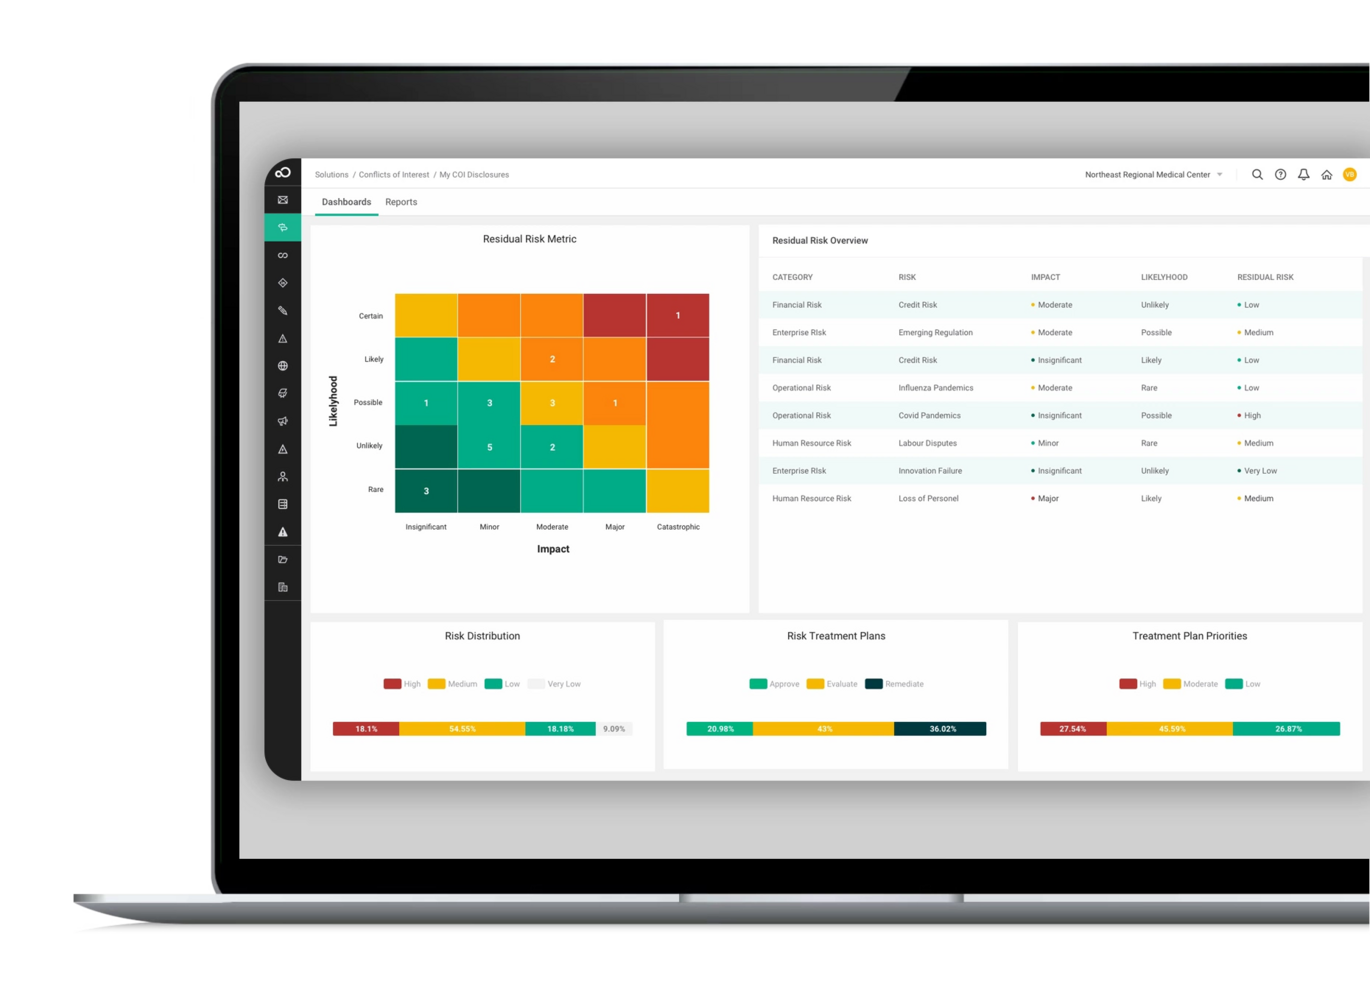
SAI360 to oprogramowanie do zarządzania ryzykiem i zgodnością (GRC), zaprojektowane z myślą o pomaganiu organizacjom w zarządzaniu zadaniami związanymi z ryzykiem i zgodnością. Oferuje zestaw narzędzi dostosowanych do potrzeb różnych branż, umożliwiając skuteczne sprostanie wyzwaniom regulacyjnym i operacyjnym.
Dlaczego wybrałem SAI360: Wybrałem SAI360 ze względu na jego kompleksowe moduły, które odpowiadają różnym aspektom zarządzania ryzykiem i zgodnością. Dzięki wyspecjalizowanym modułom, takim jak ryzyko przedsiębiorstwa, zarządzanie incydentami i ryzyko stron trzecich, możesz dostosować platformę do konkretnych potrzeb swojej organizacji, nie czując się przytłoczonym. Oprogramowanie zapewnia również zaawansowane możliwości analityczne i raportowe, umożliwiając podejmowanie świadomych decyzji na podstawie danych w czasie rzeczywistym.
Kolejnym powodem, dla którego SAI360 się wyróżnia, jest wykorzystanie sztucznej inteligencji do usprawniania procesów zarządzania ryzykiem. Funkcja ta pomaga dostosowywać się do nowych zagrożeń i regulacji poprzez wykorzystanie informacji o ryzyku oraz analizy zachowań. Platforma obsługuje szeroki zakres standardów zgodności, w tym COSO, ISO i NIST, dzięki czemu możesz mieć pewność, że Twoja organizacja spełnia wymagania branżowe.
Najważniejsze funkcje i integracje
Funkcje obejmują automatyzację przepływów pracy, która upraszcza złożone procesy i ułatwia zespołowi zarządzanie incydentami oraz planami działań. Platforma oferuje również zarządzanie politykami, umożliwiając tworzenie, przeglądanie i zatwierdzanie polityk wraz z pełnymi ścieżkami audytu.
Ponadto SAI360 oferuje aplikacje branżowe dostosowane do sektorów takich jak opieka zdrowotna i bankowość, zapewniając rozwiązanie zgodne z konkretnymi potrzebami regulacyjnymi i operacyjnymi.
Integracje obejmują Argos Risk, Compliance.ai, Cornerstone OnDemand, DocuSign, LexisNexis, Microsoft, Rapid7, Refinitiv i inne.
Najlepsze rozwiązanie do zarządzania ryzykiem w przedsiębiorstwie
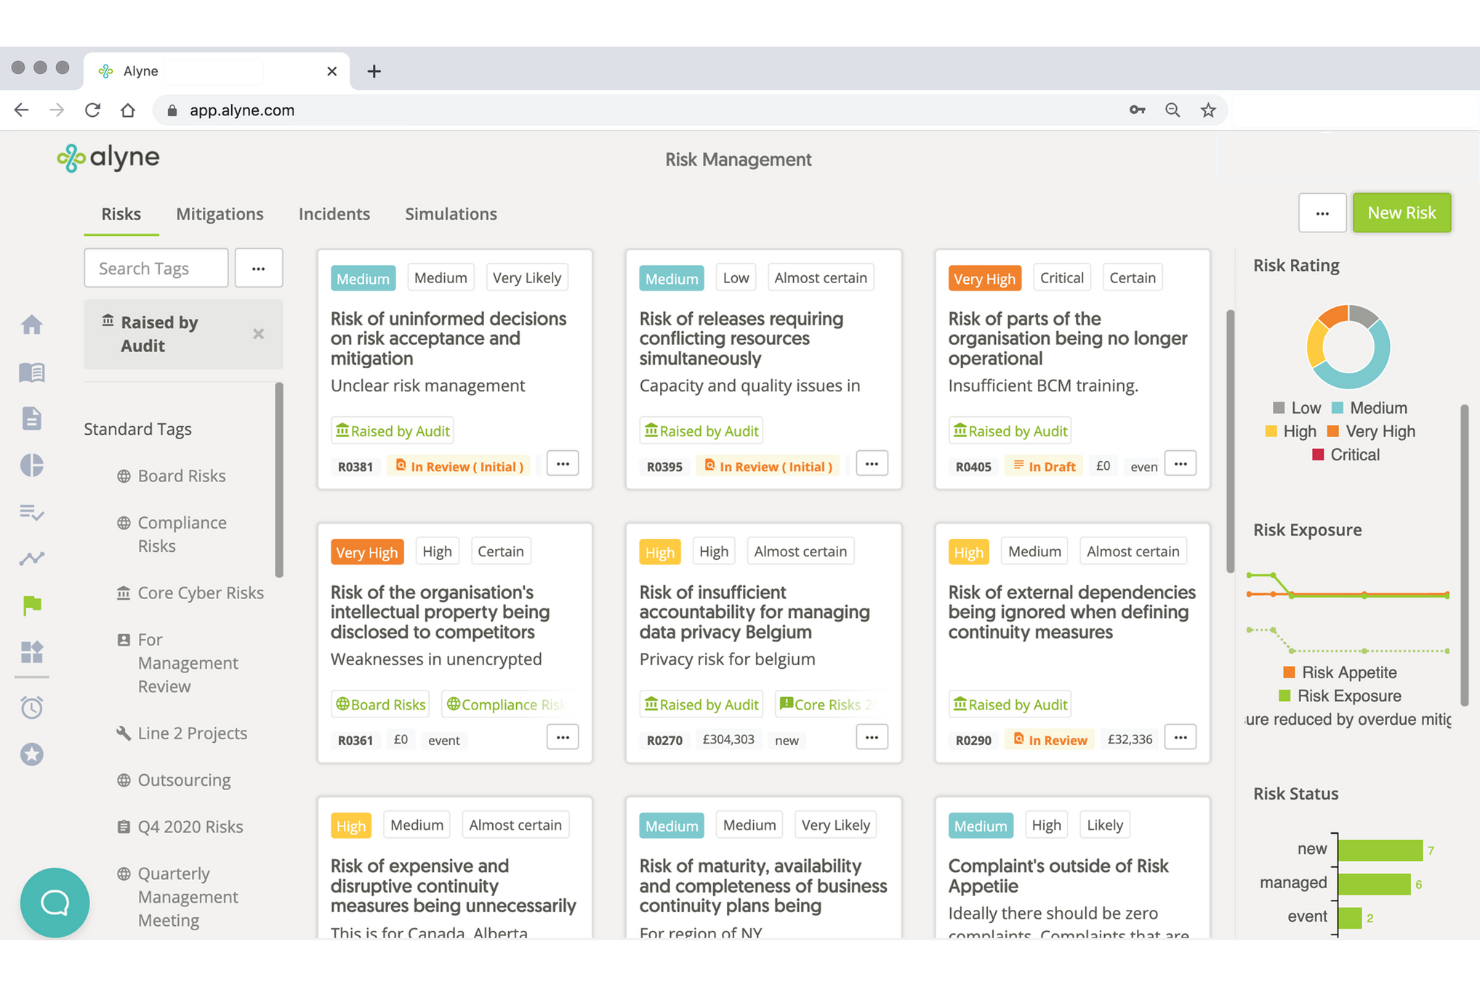
Mitratech to kompleksowe narzędzie GRC przeznaczone przede wszystkim dla specjalistów ds. prawa, ryzyka i kadr. Wyróżnia się automatyzacją przepływów pracy, zarządzaniem zgodnością oraz zaawansowaną analityką. Ankit Gupta, starszy inżynier ds. bezpieczeństwa, podzielił się informacją, jak platforma uprościła działania jego zespołu: „Mitratech pomógł nam połączyć zarządzanie zasadami i śledzenie regulacji w jednym miejscu, skracając czas poświęcany na wyszukiwanie aktualizacji.”
Dlaczego wybrałem Mitratech: Mitratech wyróżnia się koncentracją na zgodności prawnej, oferując narzędzia oparte na sztucznej inteligencji, takie jak InvoiceIQ do weryfikacji faktur. Platforma integruje analizy danych i sztuczną inteligencję w celu zwiększenia automatyzacji, wydajności i widoczności. Oferuje szeroki zestaw funkcji do zarządzania wydatkami prawnymi, zarządzania ryzykiem dostawców i śledzenia zgodności. Możliwości te sprawiają, że jest dobrym wyborem dla organizacji potrzebujących szczegółowych rozwiązań w zakresie zgodności.
Najważniejsze funkcje i integracje
Najważniejsze funkcje obejmują automatyzację przepływów pracy w celu usprawnienia procesów, automatyzację dokumentów do wydajnego zarządzania plikami oraz zaawansowaną analitykę zapewniającą wnikliwe raportowanie. Oparte na sztucznej inteligencji narzędzia platformy zwiększają dokładność i ograniczają konieczność wykonywania pracy ręcznej. Platforma oferuje również zintegrowane zarządzanie ryzykiem za pośrednictwem Mitratech Risk Platform.
Integracje obejmują Microsoft Office, SAP, Oracle, Salesforce, Workday, DocuSign, Adobe Sign, SharePoint, NetSuite i QuickBooks.

Najlepsze rozwiązanie do zarządzania ryzykiem związanym z dostawcami zewnętrznymi
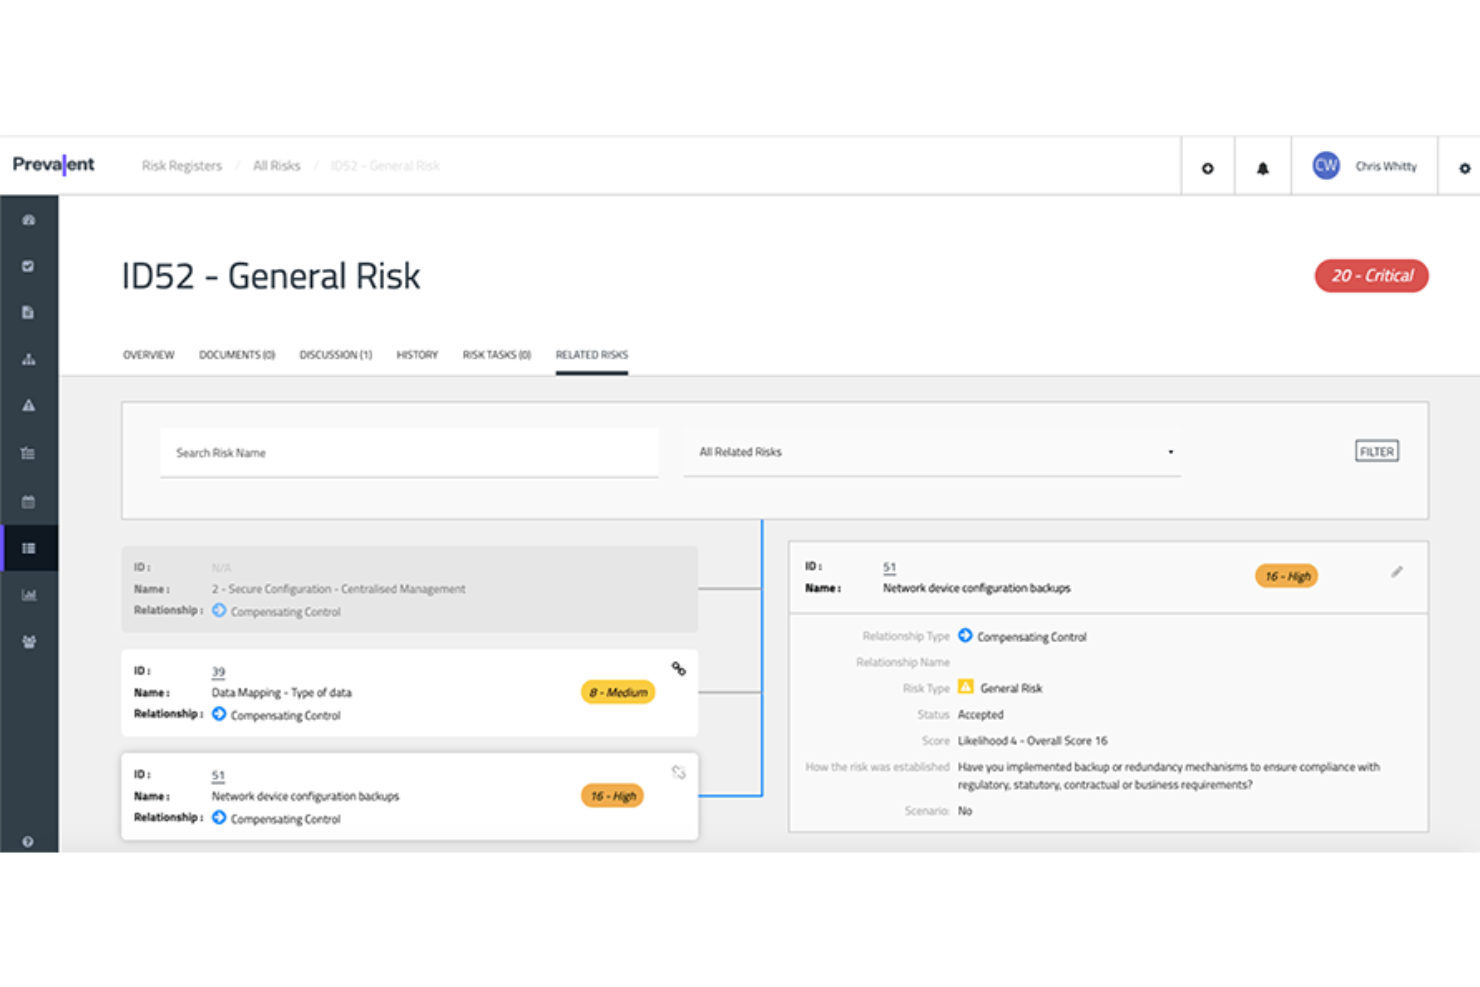
Prevalent oferuje wyspecjalizowane podejście do zarządzania ryzykiem związanym z dostawcami zewnętrznymi, dzięki czemu jest odpowiednim wyborem dla organizacji znajdujących się pod presją regulacyjną. Dzięki możliwościom opartym na sztucznej inteligencji automatyzuje proces wdrażania dostawców, oceny ryzyka i ciągłego monitorowania, co może pomóc zespołowi ograniczyć zadania administracyjne i skrócić czas realizacji. To narzędzie jest szczególnie cenne dla branż o złożonych relacjach z dostawcami, zapewniając komunikację w czasie rzeczywistym i ustandaryzowane oceny wspierające działania z zakresu zarządzania ryzykiem.
Dlaczego wybrałem Prevalent
Wybrałem Prevalent ze względu na jego wyróżniające się możliwości w zakresie zarządzania ryzykiem związanym z dostawcami zewnętrznymi, co ma kluczowe znaczenie dla każdej organizacji współpracującej z licznymi dostawcami. Oceny ryzyka oparte na sztucznej inteligencji oraz funkcje ciągłego monitorowania umożliwiają zespołowi identyfikowanie i ograniczanie potencjalnych zagrożeń wynikających z relacji z dostawcami zewnętrznymi. Dzięki zautomatyzowanym przepływom pracy możesz zarządzać całym cyklem życia dostawcy — od wdrożenia po zakończenie współpracy — ograniczając liczbę zadań wykonywanych ręcznie i zwiększając koncentrację na strategicznym ograniczaniu ryzyka. Funkcje te sprawiają, że Prevalent jest atrakcyjnym rozwiązaniem dla branż takich jak finanse i opieka zdrowotna, w których zgodność z przepisami i zarządzanie ryzykiem mają nadrzędne znaczenie.
Najważniejsze funkcje Prevalent
Oprócz możliwości w zakresie zarządzania ryzykiem związanym z dostawcami zewnętrznymi Prevalent oferuje kilka innych funkcji, które czynią go silnym kandydatem wśród narzędzi GRC.
- Szkolenia dotyczące zgodności: Platforma zawiera narzędzia do szkoleń dotyczących zgodności, zapewniając zespołowi aktualną wiedzę na temat najnowszych standardów i praktyk regulacyjnych.
- Zarządzanie zasadami: Prevalent oferuje rozbudowane funkcje zarządzania zasadami, umożliwiając zespołowi sprawne tworzenie, dystrybucję i zarządzanie zasadami w całej organizacji.
- Zarządzanie incydentami: Narzędzie obejmuje funkcje zarządzania incydentami, pomagając zespołowi skutecznie śledzić incydenty, zarządzać nimi i je rozwiązywać w celu utrzymania zgodności i ograniczenia ryzyka.
- Zarządzanie audytami: Prevalent oferuje kompleksowe funkcje zarządzania audytami, umożliwiając zespołowi przeprowadzanie audytów, zarządzanie ustaleniami i zapewnianie zgodności z wymogami regulacyjnymi.
Integracje Prevalent
Prevalent nie wymienia obecnie natywnych integracji.
Pros and Cons
Pros:
- Przyjazny dla użytkownika interfejs upraszcza nawigację zespołom ds. zgodności.
- Kompleksowe funkcje zarządzania ryzykiem związanym z dostawcami zewnętrznymi wspierają strategiczne ograniczanie ryzyka.
- Silne środki bezpieczeństwa chronią poufne dane i pomagają utrzymać zgodność.
Cons:
- Wyższy koszt w porównaniu z konkurencją może mieć znaczenie dla użytkowników zwracających uwagę na budżet.
- Sporadyczne usterki techniczne i błędy zakłócają ciągłość pracy.
Najlepsze rozwiązanie do zapewnienia zgodności z globalnymi przepisami dotyczącymi prywatności danych
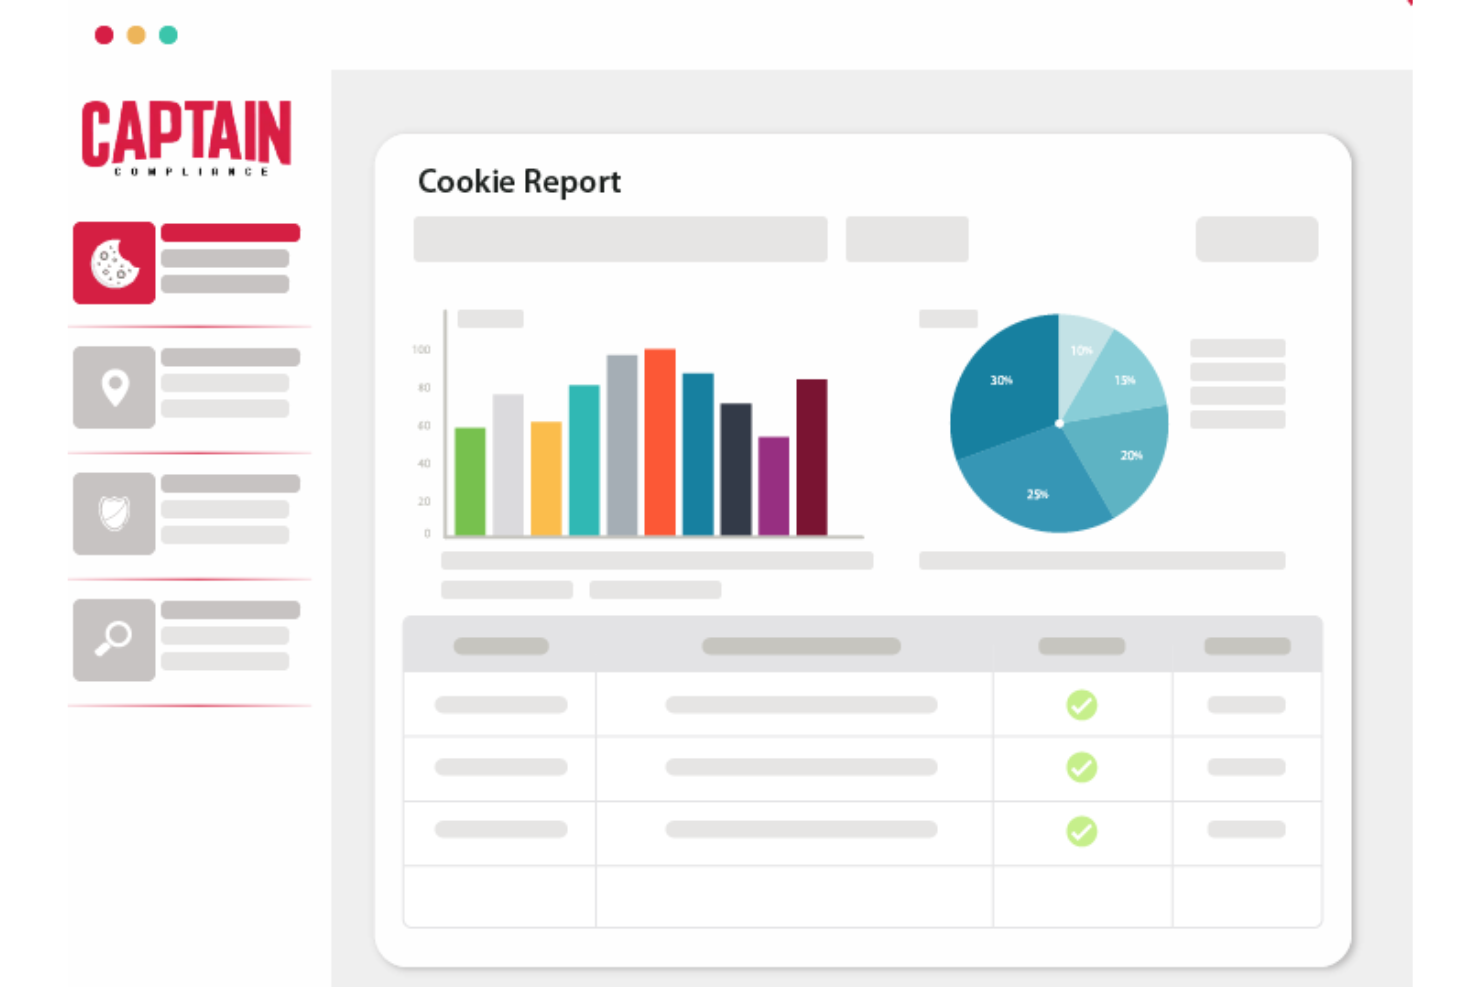
Captain Compliance to kompleksowa platforma do ochrony prywatności danych, zaprojektowana w celu uproszczenia przestrzegania przepisów dotyczących prywatności przez organizacje. Oferuje narzędzia do zarządzania zgodami na pliki cookie, politykami prywatności i stronami przejrzystości, zapewniając zgodność z globalnymi przepisami dotyczącymi prywatności danych, takimi jak GDPR i CPRA.
Captain Compliance wyróżnia się kompleksowym zestawem funkcji zaprojektowanych w celu usprawnienia zarządzania zgodnością. Jedną z najważniejszych funkcji jest system zarządzania zgodami na pliki cookie, który pomaga firmom przestrzegać globalnych przepisów dotyczących prywatności danych. Funkcja ta ma kluczowe znaczenie dla organizacji działających w wielu jurysdykcjach, ponieważ automatyzuje proces uzyskiwania zgody użytkowników na pliki cookie i zarządzania nią.
Ponadto funkcja zarządzania politykami prywatności centralizuje wszystkie polityki prywatności, łącząc je bezpośrednio z politykami dotyczącymi zgód i plików cookie. Platforma oferuje również skaner plików cookie, który zapewnia aktualny przegląd plików cookie znajdujących się w dowolnej witrynie internetowej. Narzędzie to jest niezwykle przydatne dla organizacji, które chcą zachować zgodność z przepisami dotyczącymi prywatności, ponieważ umożliwia ciągłe monitorowanie i aktualizowanie polityk dotyczących plików cookie na podstawie najnowszych wyników skanowania.
Strona przejrzystości dodatkowo zwiększa zaufanie użytkowników, wyświetlając aktualne pliki cookie w witrynie i zapewniając użytkownikom pełną informację o gromadzonych danych.

Najlepsze do zintegrowanego zarządzania wynikami
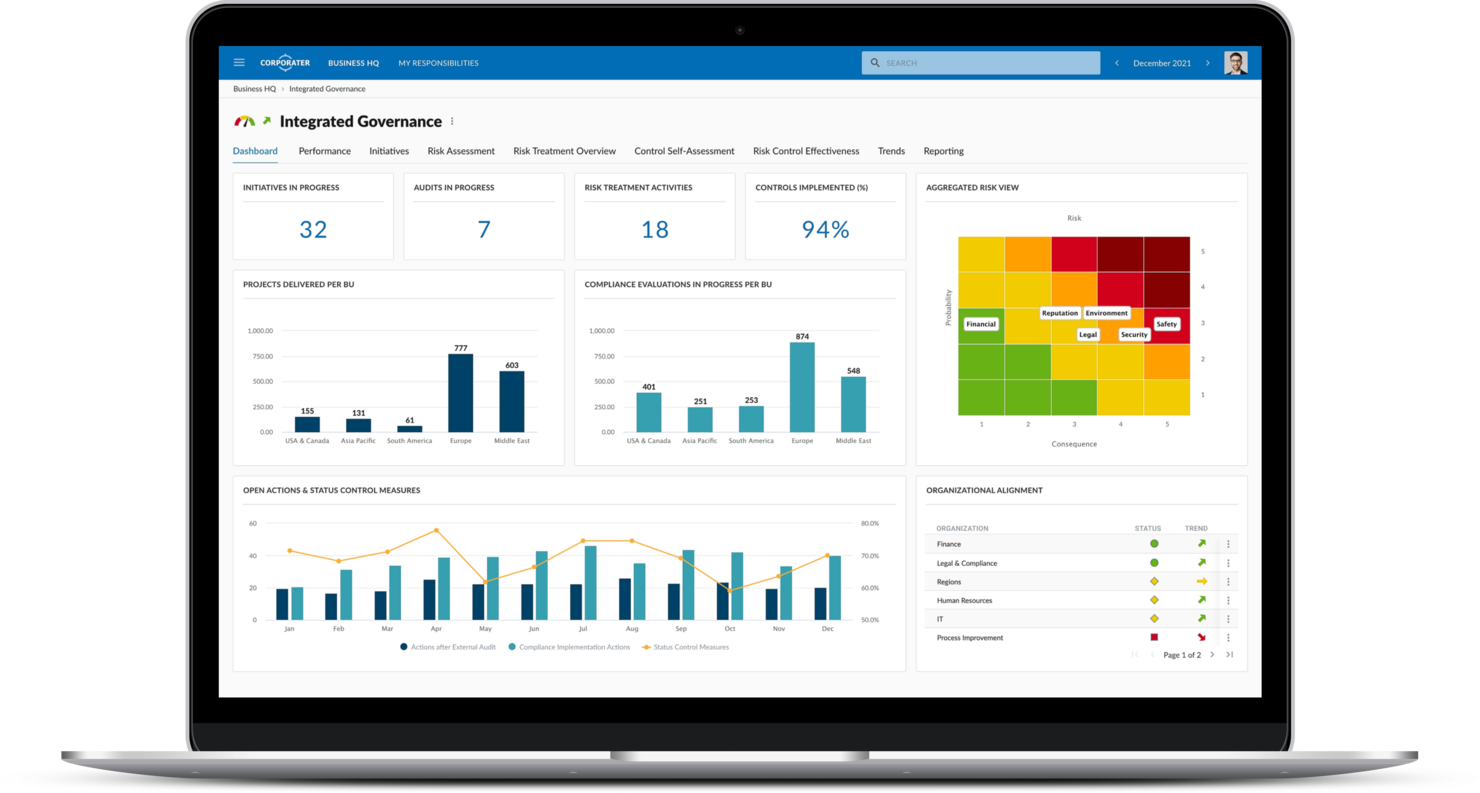
Corporater to platforma zarządzania przedsiębiorstwem przeznaczona dla kadry kierowniczej, menedżerów i specjalistów ds. ładu korporacyjnego. Obsługuje funkcje planowania strategicznego, zarządzania wynikami i zarządzania ryzykiem.
Dlaczego wybrałem Corporater: Corporater jest dostosowany do zarządzania przedsiębiorstwem dzięki funkcjom planowania strategicznego i zarządzania wynikami. Oferuje podejście oparte na zrównoważonej karcie wyników, które pomaga dostosować działania przedsiębiorstwa do jego wizji. Platforma umożliwia tworzenie niestandardowych pulpitów nawigacyjnych zapewniających wgląd w dane w czasie rzeczywistym. Dzięki temu jest idealna dla organizacji koncentrujących się na przełożeniu strategii na realizację.
Wyróżniające się funkcje i integracje
Wyróżniające się funkcje obejmują konfigurowalne pulpity nawigacyjne zapewniające spersonalizowany wgląd w dane, zrównoważoną kartę wyników wspierającą dostosowanie strategiczne oraz narzędzia do zarządzania ryzykiem służące monitorowaniu ryzyka i ograniczaniu jego skutków. Platforma zapewnia możliwości planowania strategicznego wspierające realizację celów długoterminowych. Oferuje również zarządzanie wynikami umożliwiające monitorowanie i poprawę rezultatów działalności.
Integracje obejmują Microsoft Power BI, SAP, Oracle, Salesforce, Tableau, SharePoint, Microsoft Dynamics, Google Analytics, Slack i Jira.

Najlepszy do kompleksowego raportowania zgodności z przepisami
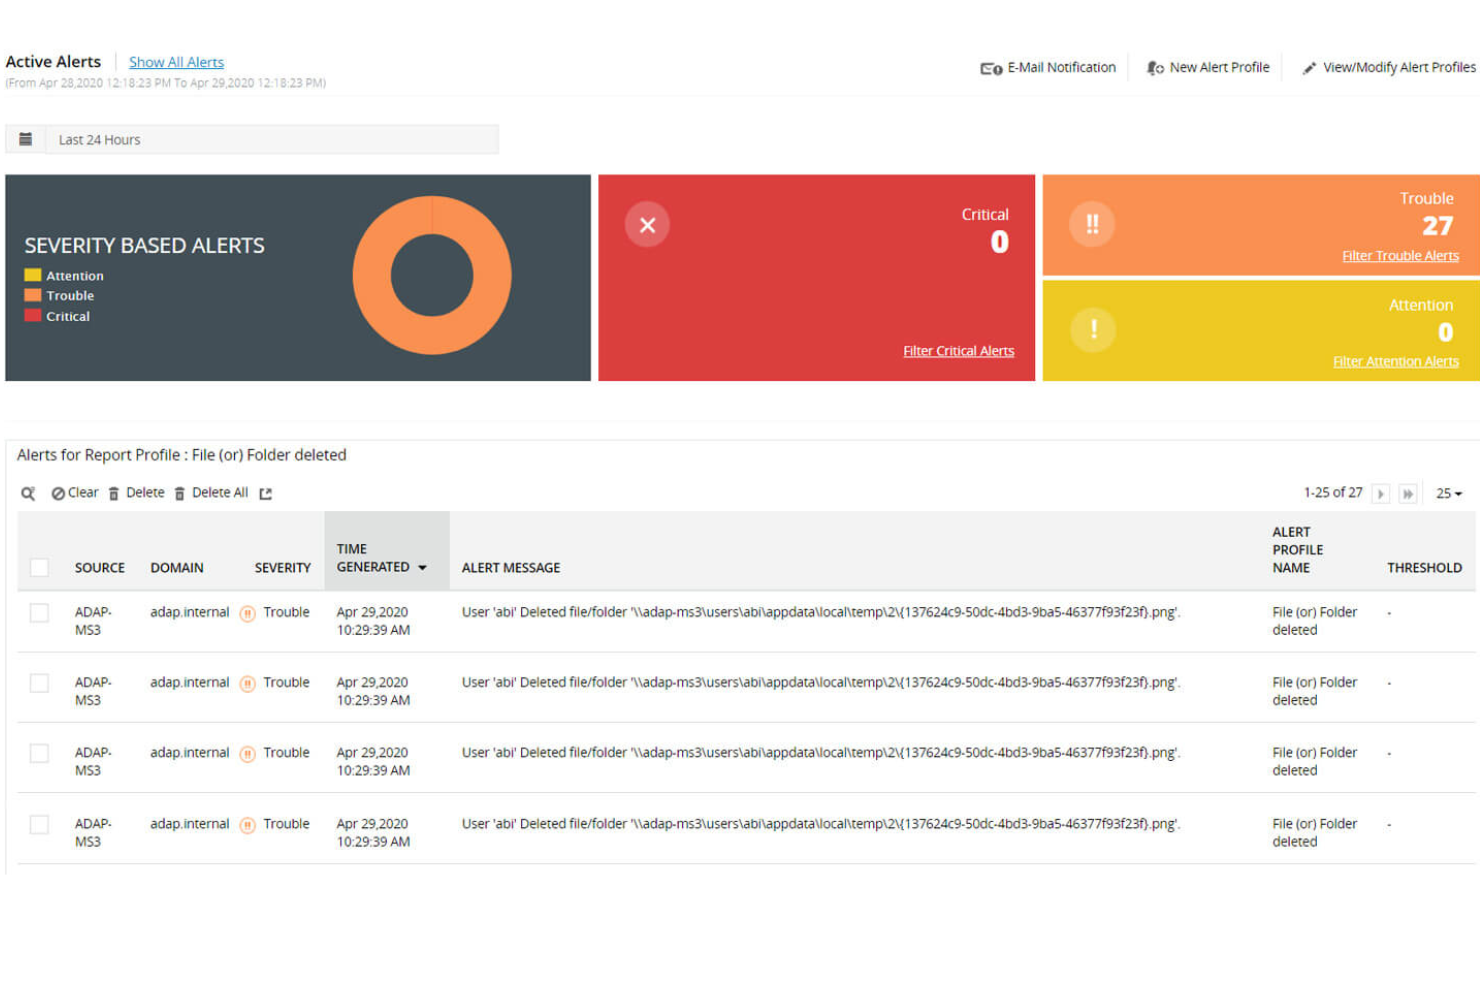
ADAudit Plus to narzędzie do audytu usługi Active Directory, przeznaczone dla administratorów IT i specjalistów ds. bezpieczeństwa. Zapewnia szczegółowy wgląd w aktywność użytkowników, wzorce logowania i zmiany w sieci, pomagając utrzymać bezpieczeństwo i zgodność z przepisami.
Dlaczego wybrałem ADAudit Plus: ADAudit Plus koncentruje się na audycie w czasie rzeczywistym, oferując natychmiastowe alerty dotyczące podejrzanych działań. Zapewnia szczegółowe raporty z audytu, które pomagają śledzić zachowania użytkowników i zmiany w całej sieci. Narzędzie obejmuje funkcje takie jak monitorowanie integralności plików i audyt uprzywilejowanych użytkowników w celu zwiększenia bezpieczeństwa. Możliwości działania w czasie rzeczywistym sprawiają, że jest ono niezbędne dla organizacji potrzebujących natychmiastowego wglądu w swoje środowiska Active Directory.
Najważniejsze funkcje i integracje
Najważniejsze funkcje obejmują monitorowanie integralności plików w celu śledzenia zmian w poufnych plikach, audyt uprzywilejowanych użytkowników w celu monitorowania dostępu o wysokim poziomie uprawnień oraz śledzenie aktywności logowania zapewniające kompleksowy wgląd w działania użytkowników. Narzędzie oferuje raportowanie zgodności z przepisami, aby spełnić wymagania regulacyjne. Oferuje również zaawansowaną analizę zachowań użytkowników. Funkcja ta stale monitoruje aktywność użytkowników i wykrywa anomalie, które mogą wskazywać na potencjalne zagrożenia bezpieczeństwa. Ponadto obejmuje szczegółowy audyt serwerów plików, który śledzi dostęp do plików i folderów oraz modyfikacje w nich, zapewniając integralność i bezpieczeństwo danych.
Integracje obejmują Microsoft 365, Azure Active Directory, Windows Server, Exchange Server, SharePoint, VMware, Citrix, Google Workspace, AWS i Office 365.
ClickUp
Najlepsze rozwiązanie do zapewnienia spójności zespołu
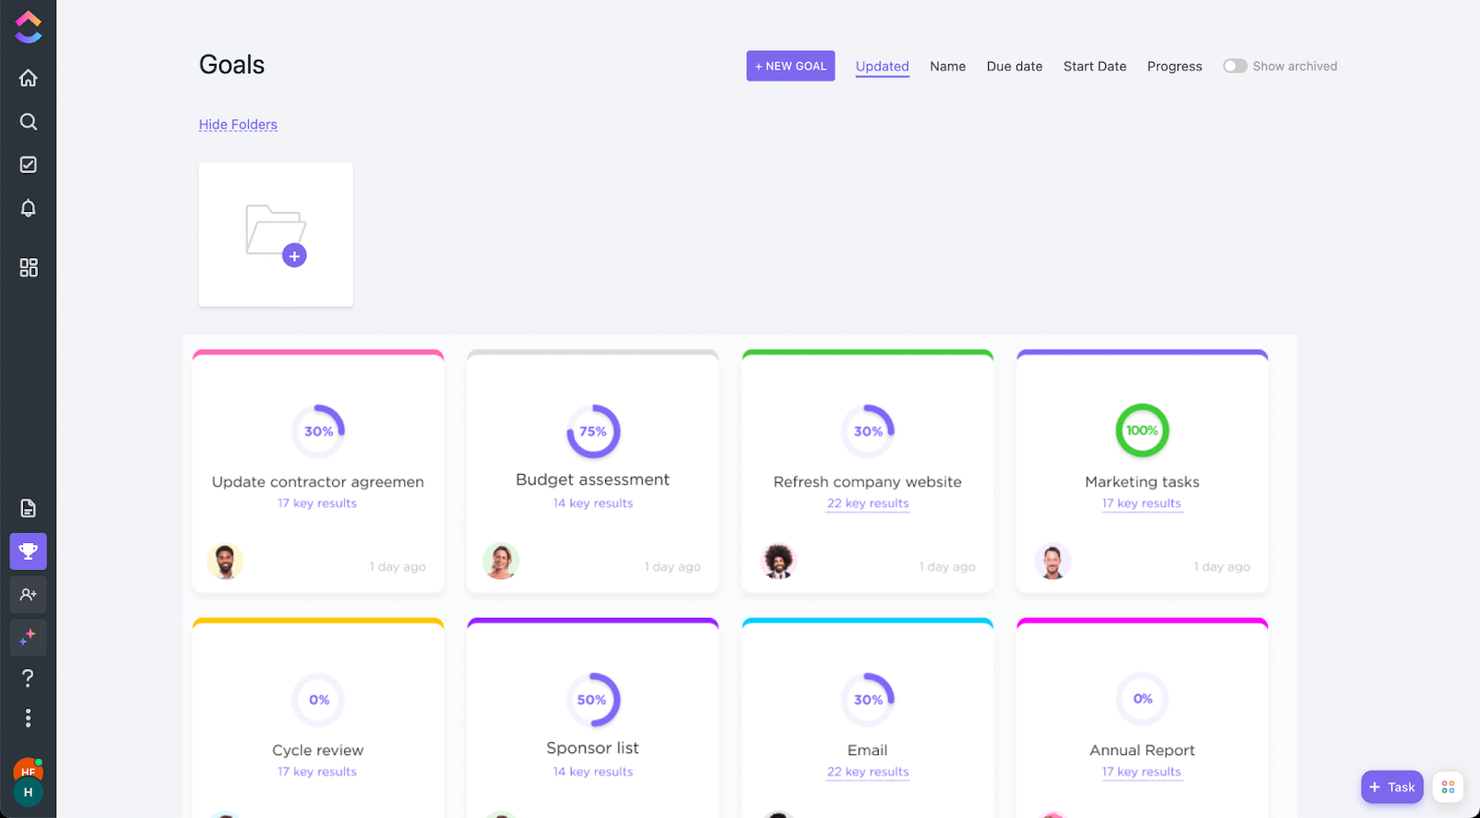
ClickUp to oprogramowanie do zarządzania projektami, które zawiera wszystko, czego potrzebujesz do ukończenia projektu. Ponadto funkcje takie jak cele i niestandardowe listy mogą pomóc w zarządzaniu ładem organizacyjnym, ryzykiem i zgodnością w firmie.
Cele można ustawiać, przechodząc do menu nawigacji po lewej stronie i klikając ikonę trofeum. Aby zapewnić spójność między działami, możesz ustawić uprawnienia dostępu i dodać tylko osoby, które muszą je widzieć. Zgodność można mierzyć, ustawiając zadania w ramach tych celów i monitorując postępy.
ClickUp oferuje natywne integracje ze Slackiem, G Suite, Dropboxem i wieloma innymi narzędziami, a także ponad 1 000+ integracji za pośrednictwem Zapiera.
ClickUp jest bezpłatny i oferuje ograniczoną przestrzeń dyskową dla nieograniczonej liczby użytkowników. Płatne plany zaczynają się od $5/użytkownika/miesiąc i obejmują bezpłatny okres próbny.
New Product Updates from ClickUp
ClickUp Adds Meetings Hub, Super Agent Templates, and ZoomInfo Integration
ClickUp adds a searchable Meetings Hub, new ways to clone and template Super Agents, and a ZoomInfo integration through the App Center. These updates improve meeting retrieval, agent reuse, and access to sales intelligence. For more information, visit ClickUp’s official site.

Najlepsze dla średnich i dużych przedsiębiorstw
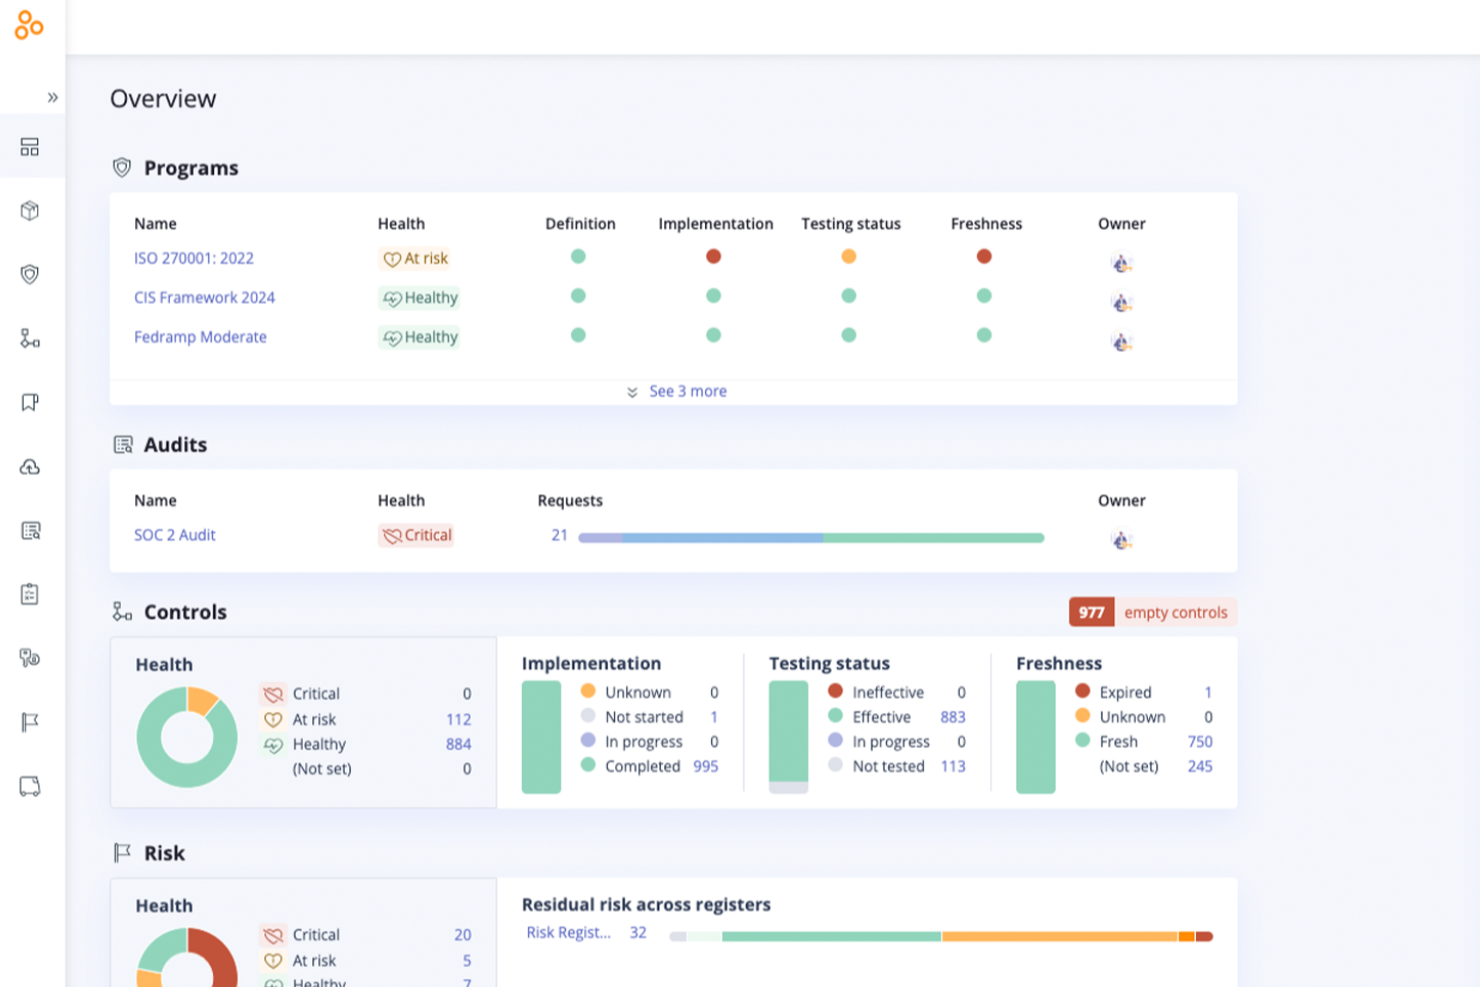
Hyperproof to narzędzie do zarządzania operacjami zgodności, przeznaczone dla menedżerów ds. zgodności i zespołów ds. bezpieczeństwa IT. Pomaga organizacjom zarządzać zadaniami związanymi ze zgodnością, ocenami i audytami, aby zapewnić spełnianie wymogów regulacyjnych. Ankit Gupta, starszy inżynier ds. bezpieczeństwa, opisał wpływ tego narzędzia na swój zespół: „Hyperproof usprawnił sposób, w jaki gromadzimy i mapujemy dowody zgodności, przekształcając przygotowania, które wcześniej zajmowały tygodnie, w ciągły przepływ pracy”.
Dlaczego wybrałem Hyperproof: Wybrałem Hyperproof ze względu na przyjazny dla użytkownika interfejs, elastyczne ramy oceny ryzyka i zaawansowane możliwości raportowania. Umożliwia automatyzację procesów zarządzania ryzykiem i łatwe monitorowanie zgodności z różnymi regulacjami. Hyperproof obejmuje ponad 110 ram zgodności i zarządzania ryzykiem, dzięki czemu użytkownicy mogą uwzględniać różnorodne wymogi regulacyjne w wielu branżach. Należą do nich SOC 2, ISO 27001, NIST 800-53, NIST CSF, NIST Privacy, PCI, SOX i inne.
Hyperproof specjalizuje się w ciągłym zapewnianiu zgodności, oferując narzędzia automatyzujące gromadzenie dowodów i monitorowanie. Zapewnia scentralizowaną platformę do jednoczesnego zarządzania wieloma ramami zgodności. Funkcje narzędzia obejmują automatyczne przypomnienia i zarządzanie zadaniami, które pomagają zespołowi realizować plan. Koncentracja na ciągłym zapewnianiu zgodności sprawia, że narzędzie jest odpowiednie dla organizacji, które muszą stale przestrzegać regulacji.
Najważniejsze funkcje i integracje
Najważniejsze funkcje obejmują automatyczne gromadzenie dowodów, które ogranicza pracę ręczną, mapowanie ram zgodności w celu zarządzania różnymi standardami oraz narzędzia do zarządzania zadaniami, usprawniające działania związane ze zgodnością. Narzędzie oferuje również zakresy, które umożliwiają firmom podział elementów kontrolnych ram między linie produktowe, obszary geograficzne i inne granice organizacyjne, dostosowując zgodność do konkretnych obszarów działalności.
Integracje obejmują Microsoft Teams, Slack, Jira, Confluence, Okta, Google Workspace, Azure Active Directory, AWS, OneTrust i ServiceNow. Ponadto otwarte API i zestaw dla twórców oprogramowania (SDK) umożliwiają firmom tworzenie własnych integracji, zapewniając elastyczność wykraczającą poza gotowe opcje.

Najlepsze narzędzie do automatyzacji GRC
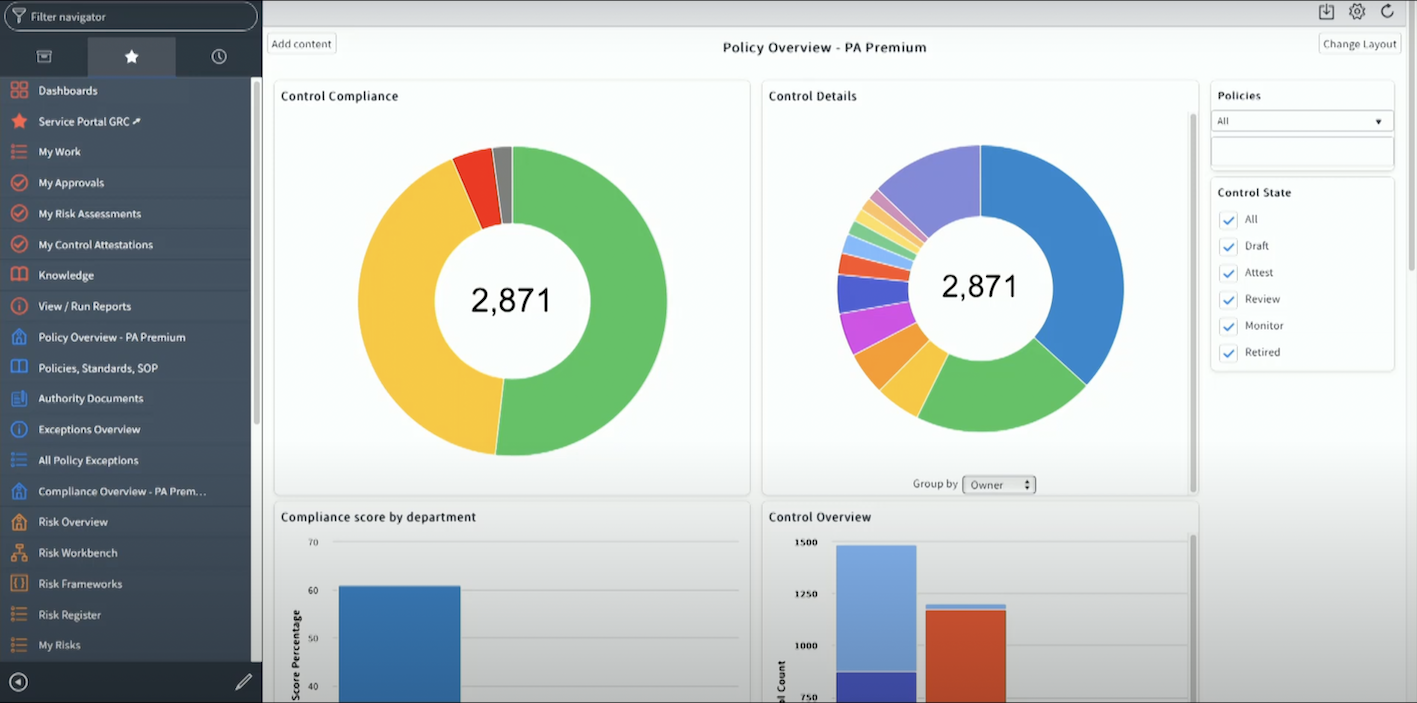
ServiceNow to wszechstronna platforma przeznaczona dla dużych przedsiębiorstw, koncentrująca się na zarządzaniu usługami IT, operacjach oraz automatyzacji przepływów pracy w biznesie. Pomaga organizacjom usprawniać procesy, zarządzać zasobami IT i poprawiać świadczenie usług w różnych działach. Poza operacjami IT wiele przedsiębiorstw korzysta również z ServiceNow w celu wzmocnienia zgodności i zarządzania ryzykiem. Caleb Johnstone, dyrektor SEO w Paperstack, powiedział: „ServiceNow przekształcił nasze procedury zgodności, automatyzując oceny ryzyka i zapewniając nam informacje w czasie rzeczywistym, dzięki czemu nasze audyty są łatwe i przewidywalne.”
Dlaczego wybrałem ServiceNow: ServiceNow jest dostosowany do potrzeb dużych przedsiębiorstw dzięki rozbudowanym możliwościom w zakresie zarządzania usługami IT i automatyzacji. Oferuje ujednoliconą platformę, na której można sprawnie zarządzać incydentami, zmianami i zgłoszeniami. Narzędzie obejmuje funkcje takie jak zarządzanie zasobami i analiza wydajności, wspierające operacje na dużą skalę. Jego skalowalność i kompleksowy zestaw narzędzi sprawiają, że jest idealne dla dużych organizacji dążących do zwiększenia efektywności operacyjnej.
Najważniejsze funkcje i integracje
Najważniejsze funkcje obejmują analizę wydajności umożliwiającą śledzenie kluczowych wskaźników, zarządzanie zasobami w celu nadzorowania zasobów IT oraz automatyzację przepływów pracy poprawiającą efektywność procesów. Platforma oferuje zarządzanie incydentami w celu obsługi zakłóceń w świadczeniu usług. Obejmuje również zarządzanie zmianami umożliwiające kontrolowanie modyfikacji w środowisku IT.
Integracje obejmują Microsoft Azure, AWS, Google Cloud, Slack, Jira, SAP, Salesforce, Workday, Microsoft Teams i Zoom.

Najlepsze rozwiązanie do wizualizacji zależności
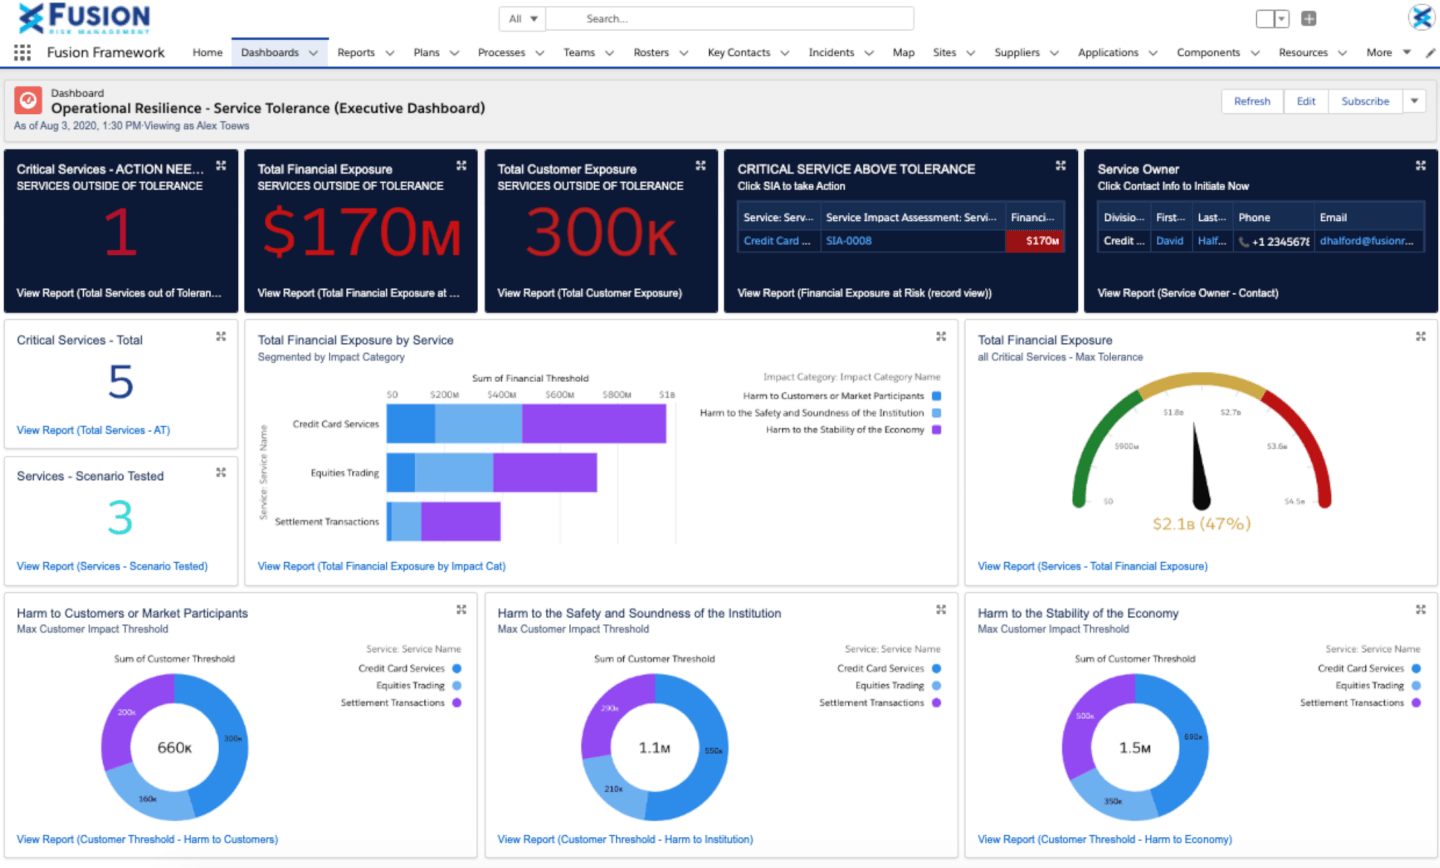
Fusion Framework System to narzędzie GRC przeznaczone dla menedżerów ds. ryzyka i specjalistów ds. ciągłości działania. Pomaga organizacjom zwiększać odporność operacyjną poprzez zarządzanie ryzykiem, incydentami i planami ciągłości działania.
Dlaczego wybrałem Fusion Framework System: Narzędzie pozwala użytkownikom wizualizować swoją działalność, produkty i usługi z perspektywy klienta, tworząc mapę codziennych funkcji w organizacji. Dzięki wizualizacji zależności organizacje mogą rozpoznawać skutki i przeglądać relacje na podstawie ryzyka, procesów, aplikacji i podmiotów zewnętrznych.
Fusion Framework System wyróżnia się w zakresie odporności operacyjnej, zapewniając narzędzia do skutecznego zarządzania ryzykiem i planami ciągłości działania. Oferuje konfigurowalne pulpity, które umożliwiają monitorowanie incydentów i śledzenie działań naprawczych. Platforma obejmuje funkcje planowania scenariuszy i analizy wpływu, pomagające przygotować się na potencjalne zakłócenia. Skupienie na odporności sprawia, że rozwiązanie jest idealne dla organizacji, które muszą utrzymywać ciągłość działania w trudnych warunkach.
Najważniejsze funkcje i integracje
Najważniejsze funkcje obejmują planowanie scenariuszy na potrzeby proaktywnego zarządzania ryzykiem, analizę wpływu w celu oceny potencjalnych zakłóceń oraz śledzenie incydentów na potrzeby reagowania w czasie rzeczywistym. Platforma udostępnia konfigurowalne pulpity zapewniające spersonalizowane monitorowanie. Oferuje również planowanie ciągłości działania, aby zapewnić gotowość organizacji.
Integracje obejmują Salesforce, Microsoft Teams, Tableau, ServiceNow, Slack, AWS, Google Workspace, Microsoft Azure, Jira i Zoom.
Kiedy korzystać z narzędzi GRC
Narzędzia GRC łączą zarządzanie, ryzyko i zgodność w jednym miejscu, zastępując arkusze kalkulacyjne oraz rozproszone rejestry, które niemal uniemożliwiają uzyskanie pełnego obrazu ryzyka. Jeśli którykolwiek z poniższych scenariuszy brzmi znajomo, warto dodać je do swojego zestawu narzędzi:
- Twój zespół zarządza zgodnością w ramach wielu standardów: Załóżmy, że jednocześnie zajmujesz się SOC 2, ISO 27001 i RODO. Narzędzie GRC mapuje nakładające się mechanizmy kontrolne w różnych ramach, dzięki czemu nie powielasz pracy ani nie pomijasz luk.
- Zbliża się audyt, a Ty nie masz przejrzystej ścieżki dokumentacji: Gdy dowody są rozproszone w wątkach e-mail, współdzielonych dyskach i na karteczkach samoprzylepnych, zebranie ich może zająć tygodnie. Narzędzia GRC centralizują dokumentację i automatyzują gromadzenie dowodów, dzięki czemu przez cały rok jesteś gotowy do audytu.
- Przeglądy ryzyka odbywają się raz w roku — o ile w ogóle: Jeśli rejestr ryzyka znajduje się w arkuszu kalkulacyjnym, który jest otwierany tylko przed posiedzeniem zarządu, przez resztę roku działasz po omacku. Narzędzia GRC utrzymują aktualność danych dotyczących ryzyka dzięki automatycznemu monitorowaniu i alertom w czasie rzeczywistym.
- Przydzielanie i śledzenie potwierdzeń zapoznania się z politykami zajmuje zbyt dużo czasu: Wielokrotne kontaktowanie się z 200 pracownikami w celu potwierdzenia, że zapoznali się ze zaktualizowaną polityką bezpieczeństwa, pochłania mnóstwo czasu. Automatyczna dystrybucja polityk i śledzenie potwierdzeń pozwalają zautomatyzować ten proces.
- Rozwijasz się szybko, a mechanizmy kontrolne nie nadążają: Gdy liczba pracowników się podwaja lub wchodzisz na nowy rynek, taki jak UE albo APAC, zakres obowiązków związanych ze zgodnością rośnie z dnia na dzień. Narzędzie GRC skaluje się wraz z Tobą, wskazując nowe wymogi regulacyjne, zanim doprowadzą do naruszeń.
Inne narzędzia GRC
Oto niektóre narzędzia, które nie znalazły się w pierwszej dziesiątce, ale warto je rozważyć.
- MetricStream
Najlepsze narzędzie do oceny GRC
- IBM OpenPages
Najlepsze narzędzie GRC dla przedsiębiorstw
- SAP GRC
Najlepsze do integracji z produktami własnymi
- SAI Global Compliance 360
Najlepsze dla elastyczności i możliwości dostosowania
- Riskonnect
Najlepsze rozwiązanie pod względem doświadczenia użytkownika
- Navex RiskRate
Najlepsza baza danych informacji o ryzyku
- Enablon
Najlepsze narzędzie do raportowania GRC
- 6clicks
Najlepsze oprogramowanie GRC oparte na sztucznej inteligencji
- SoftComply Risk Manager Plus
Najlepsze narzędzie do zarządzania ryzykiem w Jira
- Nasdaq BWise
Najlepsze rozwiązanie zapewniające widoczność i nadzór
- Soterion
Najlepsze rozwiązanie dla klientów SAP
- StandardFusion
Najlepsze rozwiązanie do elastycznego zarządzania zgodnością
- Jama Software
Najlepsze rozwiązanie do bieżącej identyfikowalności i wykrywania ryzyka


Powiązane recenzje narzędzi do zarządzania projektami
- Oprogramowanie do zarządzania projektami
- Oprogramowanie do zarządzania zasobami
- Oprogramowanie do automatyzacji przepływów pracy
- Narzędzia do współpracy
Jak oceniam narzędzia GRC
Analizuję narzędzia GRC na dwóch poziomach: podstawowym — rejestry ryzyka, mapowanie kontroli i ścieżki audytu — który decyduje o umieszczeniu narzędzia na liście, oraz wyróżnikach odróżniających poszczególne platformy.
Podstawowe funkcje (wymagania dla tej listy)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (doskonale sprawdza się w tym obszarze) dla każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Aby narzędzie zostało uwzględnione, musi uzyskać łączny wynik na poziomie co najmniej 65%.
- Zarządzanie ryzykiem: Szukam pełnego cyklu życia ryzyka — rejestracji, oceny, przypisania odpowiedzialności i śledzenia działań ograniczających — aby zespoły mogły powiązać konkretne ryzyka z bieżącymi projektami zamiast zarządzać nimi w oddzielnych arkuszach kalkulacyjnych.
- Zarządzanie zgodnością: Każde narzędzie powinno umożliwiać mapowanie kontroli na uznane standardy, takie jak ISO 27001, SOX lub RODO, a także śledzenie stanu zgodności z wieloma regulacjami jednocześnie.
- Kontrole dotyczące polityk i ładu organizacyjnego: Oceniam, czy platforma obsługuje tworzenie polityk, kontrolę wersji, procesy poświadczania i dystrybucję — szczególnie w przypadku zespołów egzekwujących bramki zatwierdzania na kolejnych etapach projektu.
- Ścieżka audytu i dokumentacja: Solidna ścieżka audytu oznacza, że każda czynność, decyzja i zmiana są automatycznie rejestrowane. Szukam możliwości powiązania dowodów oraz przeszukiwalnych dzienników, które sprawdzą się podczas audytów wewnętrznych i zewnętrznych.
- Ocena i testowanie kontroli: Sprawdzam, czy można definiować kontrole wewnętrzne, planować oceny i śledzić działania naprawcze. Platformy takie jak ServiceNow GRC i LogicGate obsługują te zadania na różne sposoby, dlatego głębokość funkcji ma tutaj znaczenie.
- Raportowanie i pulpity nawigacyjne GRC: Pulpity powinny zapewniać dyrektorom PMO i specjalistom ds. zgodności dostosowane do ról widoki stanu ryzyka, kondycji kontroli i luk w zgodności bez konieczności korzystania z oddzielnego narzędzia BI.
Po utworzeniu listy narzędzi spełniających kryteria sprawdzam, co wyróżnia każdą platformę.
Czynniki różnicujące (co wyróżnia dostawców)
Oto sposób, w jaki porównuję poszczególnych dostawców:
Wyróżniające się funkcje
Zarządzanie ryzykiem stron trzecich ma znaczenie, gdy projekty zależą od zewnętrznych dostawców lub wykonawców. Sprawdzam, czy platforma pozwala oceniać i monitorować ryzyko dostawców wraz z kontrolami wewnętrznymi. Kolejnym czynnikiem różnicującym jest śledzenie zmian regulacyjnych — narzędzia takie jak Archer i MetricStream mogą automatycznie sygnalizować nowe regulacje i mapować ich wpływ na istniejące kontrole. Szukam również opartych na sztucznej inteligencji analiz ryzyka, które ujawniają wzorce w portfelach projektów, pomagając menedżerom ds. ryzyka ustalać priorytety, zanim problemy się nasilą.
Poza funkcjami
Integracje mają tutaj duże znaczenie. Sprawdzam, czy platforma łączy się z narzędziami takimi jak Jira, ServiceNow lub SAP, ponieważ dane GRC znajdujące się poza przepływami pracy projektów często są ignorowane. Zakres obsługiwanych ram regulacyjnych również znacznie się różni — niektóre platformy oferują dziesiątki gotowych ram, podczas gdy w innych wszystko trzeba tworzyć od podstaw. W przypadku zespołów globalnych oceniam opcje wdrożenia i mechanizmy kontroli rezydencji danych, szczególnie gdy projekty obejmują regiony o różnych wymaganiach dotyczących suwerenności danych.
Jak wybrać narzędzia GRC
Podczas przechodzenia przez własny, unikalny proces wyboru oprogramowania pamiętaj o następujących kwestiach:
- Określ potrzeby związane ze zgodnością: Zacznij od wskazania konkretnych wymagań dotyczących zgodności, które musi spełnić Twoja organizacja. Upewnij się, że narzędzie GRC może skutecznie sprostać różnym wymogom regulacyjnym w poszczególnych branżach, takim jak RODO w zakresie ochrony danych lub HIPAA w opiece zdrowotnej.
- Oceń możliwości zarządzania ryzykiem: Narzędzia GRC powinny oferować zaawansowane funkcje umożliwiające identyfikowanie, ocenianie i ograniczanie ryzyka. Jest to szczególnie istotne w branżach o wysokim poziomie ryzyka operacyjnego, takich jak produkcja lub energetyka.
- Integracja z istniejącymi systemami: Oceń, jak dobrze narzędzie GRC integruje się z obecnym stosem technologicznym. Ma to kluczowe znaczenie dla organizacji korzystających z wielu systemów zarządzania ładem organizacyjnym, ryzykiem i zgodnością, a także z systemów CRM, ERP lub IT, ponieważ może znacząco usprawnić procesy.
- Skalowalność i elastyczność: Twoje potrzeby w zakresie GRC będą się zmieniać, dlatego wybierz narzędzie, które może rozwijać się wraz z organizacją, zwłaszcza jeśli Twoja firma szybko się rozwija w dynamicznej branży.
- Przyjazny dla użytkownika interfejs: Sukces narzędzia GRC często zależy od łatwości obsługi, ponieważ złożone narzędzia mogą utrudniać wdrożenie przez użytkowników i prowadzić do błędów. Ważne jest wybranie rozwiązania z intuicyjnym interfejsem i rozbudowanymi opcjami wsparcia.
Trendy w narzędziach GRC
W ramach moich badań przeanalizowałem niezliczone aktualizacje produktów, komunikaty prasowe i dzienniki wydań pochodzące od różnych dostawców oprogramowania GRC. Oto niektóre z pojawiających się trendów, które obserwuję:
- Integracja z innymi systemami biznesowymi: Narzędzia GRC coraz częściej oferują głębsze możliwości integracji z innymi systemami biznesowymi, takimi jak ERP, CRM i oprogramowanie do zarządzania projektami. Trend ten wynika z potrzeby uzyskania ujednoliconego obrazu ryzyka i zgodności w różnych obszarach działalności firmy.
- Ocena ryzyka oparta na sztucznej inteligencji: Coraz więcej narzędzi GRC wykorzystuje sztuczną inteligencję do przewidywania i oceniania ryzyka z większą dokładnością. Pomaga to firmom szybciej identyfikować potencjalne zagrożenia dzięki wykorzystaniu wzorców danych, które mogą umknąć analizie człowieka. Niektóre platformy wykorzystują obecnie uczenie maszynowe do zapewniania oceny ryzyka w czasie rzeczywistym.
- Ujednolicone struktury kontroli: Dostawcy zaczynają oferować ujednolicone struktury, które umożliwiają organizacjom mapowanie wielu wymagań dotyczących zgodności w ramach jednej struktury. Ogranicza to nadmiarowość i ułatwia zarządzanie nakładającymi się regulacjami z różnych regionów lub branż.
- Monitorowanie zgodności w czasie rzeczywistym: Coraz popularniejsze staje się przejście na ciągłą zgodność, a narzędzia GRC oferują monitorowanie w czasie rzeczywistym w celu wykrywania naruszeń zasad w momencie ich wystąpienia. Firmy odnoszą korzyści z wdrażania programu zgodności, ponieważ mogą działać proaktywnie zamiast reaktywnie, wcześniej wykrywać problemy i zapewniać ciągłość działalności.
- Wbudowane raportowanie ESG: Narzędzia GRC rozszerzają zakres funkcji o wskaźniki środowiskowe, społeczne i związane z ładem korporacyjnym (ESG). Od wielu firm oczekuje się obecnie spełniania standardów ESG, a narzędzia te pomagają im śledzić, zarządzać i raportować cele związane ze zrównoważonym rozwojem obok tradycyjnej zgodności.
- Przyjazne dla użytkownika pulpity nawigacyjne dla osób niebędących ekspertami: Coraz więcej dostawców projektuje narzędzia GRC z prostszymi i bardziej intuicyjnymi pulpitami nawigacyjnymi przeznaczonymi dla użytkowników, którzy nie są ekspertami ds. zgodności. Dzięki temu narzędzia stają się bardziej dostępne w różnych działach, pomagając niespecjalistom wykonywać zadania związane ze zgodnością bez konieczności odbywania obszernego szkolenia.
- Monitorowanie ryzyka w czasie rzeczywistym: Rozszerzone możliwości monitorowania ryzyka w czasie rzeczywistym i jego identyfikowania dzięki wykorzystaniu nowych technologii, a także alerty i powiadomienia umożliwiają zespołom GRC szybsze reagowanie na potencjalne problemy.
Czym są narzędzia GRC?
Narzędzia GRC to kategoria oprogramowania, która pomaga firmom zarządzać procesami związanymi z ładem organizacyjnym, ryzykiem i zgodnością w ramach jednego systemu. Integrują te trzy kluczowe obszary, aby zapewnić etyczne działanie firmy, skuteczne zarządzanie ryzykiem oraz zgodność ze wszystkimi właściwymi przepisami i regulacjami.
Z narzędzi tych powszechnie korzystają zespoły ds. zgodności, działy IT i specjaliści ds. ryzyka w celu śledzenia wymagań regulacyjnych, monitorowania ryzyka wewnętrznego i egzekwowania zasad obowiązujących w firmie. Platformy GRC ograniczają pracę ręczną, zwiększają gotowość do audytów i zapewniają rozliczalność w poszczególnych działach.
Dlaczego warto korzystać z narzędzi GRC?
Organizacje z różnych branż coraz częściej sięgają po rozwiązania do zarządzania zgodnością GRC, aby zwiększyć odporność operacyjną i utrzymać zaufanie interesariuszy. Oto niektóre z kluczowych czynników motywujących organizacje do wdrażania oprogramowania do zarządzania ładem organizacyjnym, ryzykiem i zgodnością (GRC):
- Wymogi regulacyjne: Firmy muszą przestrzegać szerokiego zakresu przepisów, które mogą różnić się w zależności od branży i lokalizacji. Narzędzia do zarządzania zgodnością mogą pomóc organizacjom być na bieżąco ze zmieniającymi się normami prawnymi, zmniejszając ryzyko niezgodności i związanych z nią kar. Firmy mogą również korzystać z platformy zgodności do automatyzacji procesów związanych ze zgodnością, zapewniając spójne przestrzeganie wymaganych wytycznych.
- Zagrożenia cybernetyczne: Rosnąca częstotliwość i zaawansowanie cyberzagrożeń stanowią poważne ryzyko dla organizacji. Narzędzia bezpieczeństwa GRC mogą umożliwić firmom identyfikowanie podatności, wdrażanie środków bezpieczeństwa i monitorowanie bieżących zagrożeń.
- Potrzeby związane z prywatnością danych: W miarę zaostrzania na całym świecie przepisów dotyczących prywatności danych, takich jak GDPR i CCPA, firmy muszą zapewnić odpowiedzialne przetwarzanie danych osobowych. Narzędzia zgodności mogą pomóc organizacjom wdrożyć solidne środki ochrony danych, aby zabezpieczyć poufne informacje i uniknąć kosztownych naruszeń.
- Efektywność operacyjna: Przyjęcie procesów GRC może również pomóc usprawnić działania związane z ładem organizacyjnym, ryzykiem i zgodnością, ograniczając zbędne czynności i zwiększając ogólną efektywność. Wdrożenie oprogramowania GRC pozwala organizacjom centralizować dane i przepływy pracy, wspierając podejmowanie lepszych decyzji i wzmacniając ogólne ramy ładu organizacyjnego.
- Strategiczne zarządzanie ryzykiem: Kompleksowe ramy ładu organizacyjnego, ryzyka i zgodności mogą również pomóc organizacjom przewidywać ryzyko i ograniczać je, zanim się zmaterializuje. Narzędzia GRC ERM (zarządzania ryzykiem przedsiębiorstwa) ułatwiają proaktywne podejście, pozwalając firmom powiązać zarządzanie ryzykiem z celami strategicznymi. To całościowe spojrzenie GRC na przedsiębiorstwo umożliwia użytkownikom ustalanie priorytetów ryzyka i skuteczne przydzielanie zasobów.
Wykorzystując funkcje GRC, firmy mogą nie tylko spełniać wymogi zgodności, lecz także budować solidne podstawy zarządzania ryzykiem i usprawniania ogólnego ładu organizacyjnego.
Funkcje
Wybierając narzędzia GRC, zwróć uwagę na następujące kluczowe funkcje:
- Zarządzanie ryzykiem: Ta funkcja pomaga identyfikować, oceniać i monitorować ryzyko w organizacji. Dzięki ustrukturyzowanym przepływom pracy ułatwia ustalanie priorytetów zagrożeń i opracowywanie strategii ich ograniczania, chroniąc przed nieprzyjemnymi niespodziankami w przyszłości.
- Monitorowanie zgodności: Bądź na bieżąco z szybko zmieniającymi się przepisami dzięki monitorowaniu zgodności. Umożliwia ono mapowanie procesów na wymagania regulacyjne, zarządzanie dokumentacją i tworzenie ścieżek audytowych, dzięki czemu terminy związane ze zgodnością nie będą powodem do stresu.
- Zarządzanie politykami: Organizuj, aktualizuj i rozpowszechniaj polityki z poziomu centralnego centrum. Zarządzanie politykami upraszcza śledzenie akceptacji polityk i kontrolę wersji, zapewniając, że wszyscy zawsze mają dostęp do najnowszego zbioru zasad.
- Zarządzanie incydentami: Rejestruj, śledź i skutecznie rozwiązuj incydenty. Ta funkcja wspiera szybką reakcję, analizę przyczyn źródłowych i dokumentowanie działań, co jest przydatne zarówno w przypadku wpadek związanych z bezpieczeństwem, jak i zakłóceń procesów.
- Zarządzanie audytami: Usprawniaj audyty wewnętrzne i zewnętrzne za pomocą narzędzi do planowania, gromadzenia dowodów i raportowania. Zarządzanie audytami zmienia czynność, która mogłaby stać się koszmarem związanym z dokumentacją, w przejrzysty i łatwy do opanowania przepływ pracy.
- Raportowanie i pulpity nawigacyjne: Uzyskuj dostęp do aktualnych informacji dzięki konfigurowalnym raportom i pulpitom nawigacyjnym. Pomagają one szybko dostrzegać trendy, mierzyć wydajność i przekazywać decydentom kluczowe dane dotyczące ryzyka i zgodności.
- Kontrola dostępu: Ograniczaj możliwość przeglądania lub edytowania poufnych danych przez ustawianie ról i uprawnień użytkowników. Kontrola dostępu chroni poufne informacje i gwarantuje, że tylko właściwe osoby mogą wprowadzać kluczowe zmiany.
- Zarządzanie dokumentami: Przechowuj i organizuj ważne pliki dzięki śledzeniu wersji i szyfrowaniu. Zarządzanie dokumentami ułatwia znajdowanie informacji i chroni przed utratą kluczowych dokumentów w cyfrowej otchłani.
- Automatyzacja przepływów pracy: Automatyzuj powtarzalne zadania oparte na regułach, związane z ryzykiem, zgodnością lub audytem. Automatyzacja przepływów pracy oszczędza czas zespołu i zmniejsza ryzyko błędu ludzkiego, pozwalając wszystkim skupić się na zadaniach o większej wartości.
Typowe funkcje AI w narzędziach GRC
Oprócz wymienionych powyżej standardowych funkcji narzędzi GRC wiele z tych rozwiązań wdraża AI, oferując takie funkcje jak:
- Automatyczna ocena ryzyka: AI skanuje ogromne zbiory danych, aby identyfikować pojawiające się zagrożenia poprzez wykrywanie wzorców, które ludzie mogą przeoczyć. Pomaga to wyprzedzać problemy, zanim staną się rzeczywistym zagrożeniem.
- Analityka predykcyjna: AI analizuje dane z całej organizacji, aby prognozować trendy, problemy związane ze zgodnością lub zagrożenia bezpieczeństwa. Dzięki temu nie tylko reagujesz, ale także proaktywnie planujesz działania.
- Przetwarzanie języka naturalnego na potrzeby zgodności: AI odczytuje i interpretuje dokumenty regulacyjne lub polityki firmy w przystępnym języku, wskazując luki i zapewniając dostęp do aktualnych informacji w czasie rzeczywistym.
- Wykrywanie anomalii: AI monitoruje aktywność użytkowników i dane transakcyjne, aby automatycznie wykrywać podejrzane zachowania, ułatwiając identyfikację oszustw lub naruszeń procedur natychmiast po ich pojawieniu się.
- Automatyczne rekomendacje dotyczące polityk: AI sugeruje aktualizacje polityk lub nowe mechanizmy kontrolne, ucząc się na podstawie historycznych incydentów i zmian regulacyjnych, co pomaga zachować zgodność przy mniejszym nakładzie pracy ręcznej.
Korzyści
Oto pięć kluczowych korzyści wynikających ze stosowania narzędzi GRC:
- Lepsze podejmowanie decyzji: Narzędzia GRC zapewniają kompleksowe funkcje analizy danych i raportowania. Umożliwia to kierownikom projektów podejmowanie świadomych decyzji na podstawie danych w czasie rzeczywistym, poprawiając wyniki projektów i ich zgodność ze strategią.
- Usprawnione zarządzanie ryzykiem: Dzięki zaawansowanym możliwościom oceny i monitorowania ryzyka narzędzia GRC pozwalają użytkownikom skutecznie identyfikować, oceniać i ograniczać ryzyko. To proaktywne podejście zmniejsza potencjalny wpływ zagrożeń na harmonogramy i budżety projektów.
- Usprawnione procesy zapewniania zgodności: Automatyzacja zadań związanych ze zgodnością w ramach platform GRC znacząco ogranicza nakład pracy ręcznej i liczbę błędów. Zapewnia to bardziej niezawodne przestrzeganie przez projekty wymogów prawnych, regulacyjnych i wewnętrznych polityk, oszczędzając czas i zasoby.
- Większa efektywność operacyjna: Integracja funkcji GRC na jednej platformie eliminuje silosy informacyjne i usprawnia współpracę między zespołami. Integracja ta zwiększa efektywność, ponieważ informacje są łatwo dostępne, a procesy są usprawnione we wszystkich projektach.
- Skuteczniejsze zarządzanie i zgodność ze strategią: Narzędzia organizacyjne GRC ułatwiają dostosowanie celów projektów do ogólnych strategii biznesowych. Zapewniają ramy zarządzania, które gwarantują, że projekty pozytywnie przyczyniają się do realizacji celów i wyników organizacji.
Dla organizacji i kierowników projektów wdrożenie narzędzi GRC jest strategicznym krokiem w kierunku osiągnięcia doskonałości operacyjnej, skutecznego zarządzania ryzykiem oraz zapewnienia zgodności ze wszystkimi odpowiednimi normami i przepisami. Korzyści te nie tylko chronią organizację przed potencjalnymi zagrożeniami, ale także zwiększają jej zdolność do realizacji udanych projektów zgodnych z jej wizją strategiczną.
Koszty i ceny
Ceny narzędzi do zarządzania, ryzykiem i zgodnością (GRC) znacznie się różnią. Niestety większość cen nie jest dostępna na stronach internetowych dostawców GRC; zamiast tego firmy zazwyczaj wymagają udziału w prezentacji lub spotkania z przedstawicielem handlowym, zanim ujawnią ceny, ze względu na zakres dostosowania, który zwykle wiąże się z tego typu narzędziami. Poniżej przedstawiamy ogólne wyobrażenie o tym, ile narzędzie GRC może kosztować Twoją organizację.
Tabela porównawcza narzędzi GRC
| Rodzaj planu | Średnia cena | Typowe uwzględnione funkcje | Najlepsze rozwiązanie dla |
|---|---|---|---|
| Opcja bezpłatna | $0 | Większość narzędzi nie oferuje tej opcji | nie dotyczy |
| Podstawowy | $500 - $1,000/miesiąc | Ocena ryzyka, zarządzanie zgodnością, podstawowe raporty i pulpity nawigacyjne, zarządzanie dokumentami | Małe i średnie firmy lub mniejsze zespoły w większej firmie |
| Standardowy | $1,000 - $3,000/miesiąc | Wszystkie powyższe funkcje oraz zarządzanie politykami, zarządzanie incydentami, zaawansowane raportowanie, możliwości integracji | Średnie firmy lub działy w większych przedsiębiorstwach |
| Premium | $3,000 - $7,000/miesiąc | Wszystkie powyższe funkcje oraz zaawansowane zarządzanie ryzykiem, analityka predykcyjna, konfigurowalne pulpity nawigacyjne, dedykowane niestandardowe wsparcie | Duże firmy i organizacje o rozległych potrzebach w zakresie ryzyka i zgodności |
| Przedsiębiorstwo | $7,000+/miesiąc | Wszystkie powyższe funkcje oraz dostosowania zwykle wymagane przez przedsiębiorstwa, nieograniczona liczba użytkowników, szkolenia na miejscu, strategiczne usługi doradcze pomagające skuteczniej poruszać się w kwestiach zgodności | Duże przedsiębiorstwa wymagające dodatkowych dostosowań nieuwzględnionych w innych planach |
Może się to wydawać wysoką ceną, ale kary za brak zgodności są zazwyczaj jeszcze wyższe.
Najczęściej zadawane pytania
Znajdź odpowiedzi na często zadawane pytania dotyczące tego tematu.
Jak mogę ocenić istniejące procedury GRC? Jak będę wiedzieć, czy potrzebuję oprogramowania GRC?
Zacznij od zmapowania obecnych przepływów pracy związanych ze zgodnością, zidentyfikowania czynności wykonywanych ręcznie oraz sprawdzenia, czy nie są pomijane terminy lub audyty. Jeśli śledzenie ryzyka, mechanizmów kontrolnych i dokumentacji w arkuszach kalkulacyjnych lub wiadomościach e-mail jest powolne albo niespójne, nadszedł czas, aby rozważyć oprogramowanie GRC.
Narzędzia centralizują rejestry, automatyzują przypomnienia i tworzą ścieżkę audytu, co pozwala zaoszczędzić czas i ograniczyć liczbę błędów. Jeśli wymogi regulacyjne rosną, narzędzie GRC jest zazwyczaj opłacalną inwestycją.
Jak wybrać odpowiednie narzędzie GRC dla organizacji o określonej wielkości i złożoności?
Zacznij od zmapowania wymogów dotyczących zgodności, przepisów branżowych i potrzeb w zakresie raportowania. Następnie oceń, które rozwiązania GRC są przeznaczone dla organizacji takich jak Twoja — niektóre koncentrują się na małych i średnich przedsiębiorstwach, podczas gdy inne obsługują złożone operacje dużych przedsiębiorstw. Poszukaj funkcji takich jak konfigurowalne przepływy pracy, zaawansowane raportowanie i skalowalność. Weź również pod uwagę łatwość obsługi dla zespołu oraz możliwość integracji platformy z obecnymi systemami. Poproś o prezentacje produktu, programy pilotażowe lub referencje klientów, aby zobaczyć narzędzie w działaniu i upewnić się, że odpowiada ono rzeczywistym procesom przed podpisaniem umowy.
Jakie integracje powinna obsługiwać nowoczesna platforma GRC?
Narzędzie GRC powinno łączyć się z używanymi już systemami, takimi jak bazy danych HR, systemy zarządzania dokumentami, ERP i narzędzia komunikacyjne. Integracja z pamięcią masową w chmurze, systemami zarządzania tożsamością i dostępem oraz systemami informacji bezpieczeństwa jest szczególnie cenna podczas automatyzacji gromadzenia dowodów i śledzenia ryzyka. Dla zespołów ds. zgodności płynna integracja z pocztą elektroniczną, platformami do współpracy i kanałami informacji regulacyjnych ogranicza nakład pracy i skraca czas reakcji. Zawsze sprawdzaj bibliotekę integracji platformy i potwierdzaj, że obsługuje ona bezpieczne połączenia API, aby dane pozostawały aktualne i dostępne.
Czy narzędzia GRC mogą pomóc zautomatyzować raportowanie zgodności i audyty?
Tak, większość narzędzi GRC oferuje szablony raportów gotowych do audytu, automatyczne gromadzenie dowodów i pulpity nawigacyjne działające w czasie rzeczywistym. Funkcje te pomagają zespołowi ds. zgodności tworzyć listy kontrolne, przesyłać dokumentację i śledzić postępy audytu przy mniejszym nakładzie pracy ręcznej. Automatyczne alerty przypominają o terminach związanych ze zgodnością i wskazują brakującą dokumentację. Podczas audytów można łatwo pobierać historyczne rejestry lub generować raporty na żądanie dla organów regulacyjnych. Ogranicza to obciążenie administracyjne oraz zwiększa dokładność i spójność procesów związanych ze zgodnością.
Jakie są najlepsze praktyki skutecznego wdrażania strategii GRC?
Aby skutecznie wdrożyć strategię GRC, zaangażuj wszystkich kluczowych interesariuszy na wczesnym etapie i jasno określ cele związane ze zgodnością. Korzystaj z platformy GRC, aby centralizować zasady, rejestry ryzyka i śledzenie incydentów. Standaryzuj procesy za pomocą szablonów narzędzia i w miarę możliwości automatyzuj powtarzalne zadania związane ze zgodnością. Planuj regularne przeglądy z wykorzystaniem funkcji raportowania platformy, aby monitorować postępy i luki. Zapewnij zespołowi szkolenia zarówno z obsługi narzędzia, jak i przebiegu pracy, aby utrzymać zaangażowanie i zapewnić przyjęcie rozwiązania.
Jakie są wyzwania związane z wdrażaniem strategii GRC?
Do typowych wyzwań należą opór przed zmianami, silosy danych i niejasny podział odpowiedzialności za zadania związane ze zgodnością. Oprogramowanie GRC może pomóc, standaryzując przepływy pracy, powiadamiając zespoły o zaległych zadaniach i automatyzując gromadzenie dowodów w poszczególnych działach. Aby sprostać tym wyzwaniom, wybierz narzędzie, które dobrze się integruje, zapewnij szkolenia wszystkim użytkownikom i jasno przypisz obowiązki. Przetestuj funkcje komunikacji i współpracy platformy, aby zlikwidować silosy i zapewnić wszystkim odpowiedzialność za realizację zadań.
Czy istnieją narzędzia GRC o otwartym kodzie źródłowym? Jakie są korzyści i wady korzystania z narzędzia GRC o otwartym kodzie źródłowym?
Tak, istnieje kilka narzędzi GRC o otwartym kodzie źródłowym, takich jak OpenGRC i Eramba. Główną korzyścią są oszczędności, a także możliwość dostosowywania funkcji. Narzędziom o otwartym kodzie źródłowym może jednak brakować dedykowanej obsługi klienta, certyfikowanych integracji lub regularnych aktualizacji zabezpieczeń, które oferują narzędzia komercyjne. Jeśli dysponujesz silnymi zasobami IT i potrzebujesz elastyczności, rozwiązanie o otwartym kodzie źródłowym może się sprawdzić. Jeśli ważniejsze są bieżące wsparcie i szybkie aktualizacje, rozważ własnościowe oprogramowanie GRC.