10 parasta GRC-työkalua ja -alustaa vuodelle 2026 – katsaus
10 Parhaiden GRC-työkalujen lista


GRC-työkalut auttavat organisaatioita hallitsemaan hallinto-, riski- ja vaatimustenmukaisuusprosesseja keskitetyn alustan avulla. Lisäksi nämä työkalut tehostavat käytäntöjen hallintaa, riskien arviointia ja sääntelyraportointia, mikä vähentää vaatimustenvastaisuuden ja auditointien epäonnistumisen riskiä.
Hallinto- ja organisaatiotyökaluista saamani kokemuksen perusteella olen testannut useita GRC-alustoja selvittääkseni, kuinka hyvin ne tukevat eri toimintojen välisiä tiimejä, yksinkertaistavat dokumentointia ja automatisoivat valvontatoimia. Olen vertaillut työkalujen käytettävyyttä, integraatioita ja sitä, kuinka hyvin ne vastaavat todellisia sääntelykehyksiä.
Alta löydät tärkeimmät suositukseni käytännön testausten perusteella. Jokainen listattu GRC-työkalu erottuu edukseen tiettyjen ominaisuuksien tai vahvuuksien ansiosta, joten voit tunnistaa organisaatiosi tarpeisiin parhaiten sopivan vaihtoehdon.
Why Trust Our Software Recommendations
Our team has been testing and reviewing software since 2012. As project managers ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria. We also draw on insights from industry thought leaders and practicing project management experts.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
GRC-työkalujen vertailutaulukko
Tässä vertailutaulukossa esitetään yhteenveto tärkeimpien GRC-työkalusuositusteni hinnoittelutiedoista:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Sopii parhaiten yritysten riskienhallintaan | Ilmainen esittely saatavilla | Hinta pyydettäessä | Website | |
| 2 | Paras kolmansien osapuolten riskienhallintaan | Ilmainen esittely saatavilla | Hinnoittelu pyynnöstä | Website | |
| 3 | Paras maailmanlaajuisten tietosuojavaatimusten noudattamiseen | Ilmainen paketti + ilmainen esittely saatavilla | Alkaen $499/kuukausi | Website | |
| 4 | Paras integroidun suorituskyvyn hallintaan | Ilmainen esittely saatavilla | Hinta saatavilla pyynnöstä | Website | |
| 5 | Paras kattavaan vaatimustenmukaisuusraportointiin | 30 päivän ilmainen kokeilu | Hinnoittelu pyynnöstä | Website | |
| 6 | Paras tiimien yhdenmukaistamiseen | Ilmainen kokeilujakso | Alkaen hinnasta $5/käyttäjä/kuukausi | Website | |
| 7 | Paras keskisuurille ja suurille yrityksille | Ilmainen esittely saatavilla | Hinta pyydettäessä | Website | |
| 8 | Paras GRC-automointityökalu | Ilmainen esittely | Tarjoaa pyynnöstä mukautetun hinnoittelun | Website | |
| 9 | Paras riippuvuuksien visualisointiin | Ilmainen esittely saatavilla | Mukautettu hinnoittelu | Website | |
| 10 | Paras GRC-arviointityökalu | Ilmainen esittely | Alkaen 100 000 dollarista kertaluonteisena lisenssimaksuna | Website |

Parhaiden GRC-työkalujen arvostelut
Näissä lyhyissä kuvauksissa esitellään suosituimpien vaatimustenmukaisuusohjelmistojen tärkeimmät ominaisuudet sekä hinnoittelutiedot ja kuvakaappaukset.
Sopii parhaiten yritysten riskienhallintaan
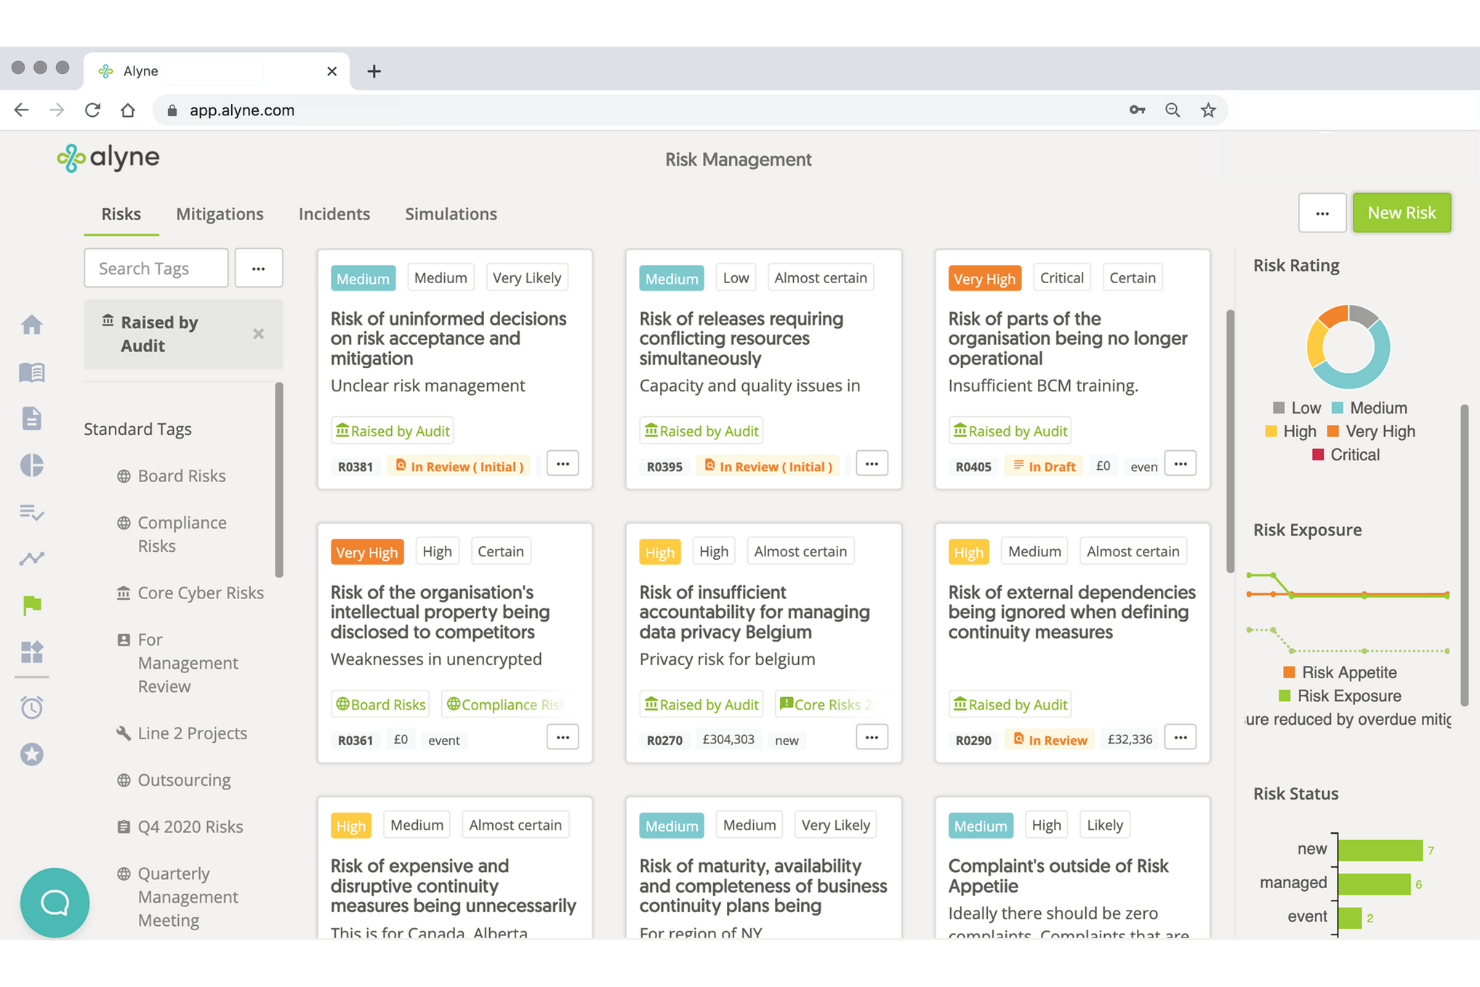
Mitratech on kattava GRC-työkalu, joka on suunniteltu ensisijaisesti laki-, riski- ja henkilöstöhallinnon ammattilaisille. Se on erityisen hyvä työnkulkujen automatisoinnissa, vaatimustenmukaisuuden hallinnassa ja edistyneen analytiikan tarjoamisessa. Ankit Gupta, vanhempi tietoturvainsinööri, kertoi, kuinka alusta yksinkertaisti hänen tiiminsä toimintaa: “Mitratech auttoi meitä yhdistämään käytäntöjen hallinnan ja sääntelyn seurannan samaan paikkaan, mikä vähensi päivitysten perässä juoksemiseen käyttämäämme aikaa.”
Miksi valitsin Mitratechin: Mitratech erottuu keskittymällä lainsäädännön vaatimustenmukaisuuteen ja tarjoamalla tekoälypohjaisia työkaluja, kuten InvoiceIQ:n laskujen tarkistamiseen. Alusta yhdistää tietojen analysoinnin ja tekoälyn automaation, tehokkuuden ja näkyvyyden parantamiseksi. Se tarjoaa laajat ominaisuudet oikeudellisten kulujen hallintaan, toimittajariskien hallintaan ja vaatimustenmukaisuuden seurantaan. Näiden ominaisuuksien ansiosta se on vahva valinta organisaatioille, jotka tarvitsevat yksityiskohtaisia vaatimustenmukaisuusratkaisuja.
Keskeiset ominaisuudet ja integraatiot
Keskeisiin ominaisuuksiin kuuluvat prosessien sujuvoittamiseen tarkoitettu työnkulkujen automatisointi, tiedostojen tehokkaaseen hallintaan tarkoitettu asiakirjojen automatisointi sekä oivaltavia raportteja tarjoava edistynyt analytiikka. Alustan tekoälypohjaiset työkalut parantavat tarkkuutta ja vähentävät manuaalista työtä. Se tarjoaa myös integroidun riskienhallinnan Mitratech Risk Platformin kautta.
Integraatioihin kuuluvat Microsoft Office, SAP, Oracle, Salesforce, Workday, DocuSign, Adobe Sign, SharePoint, NetSuite ja QuickBooks.

Paras kolmansien osapuolten riskienhallintaan
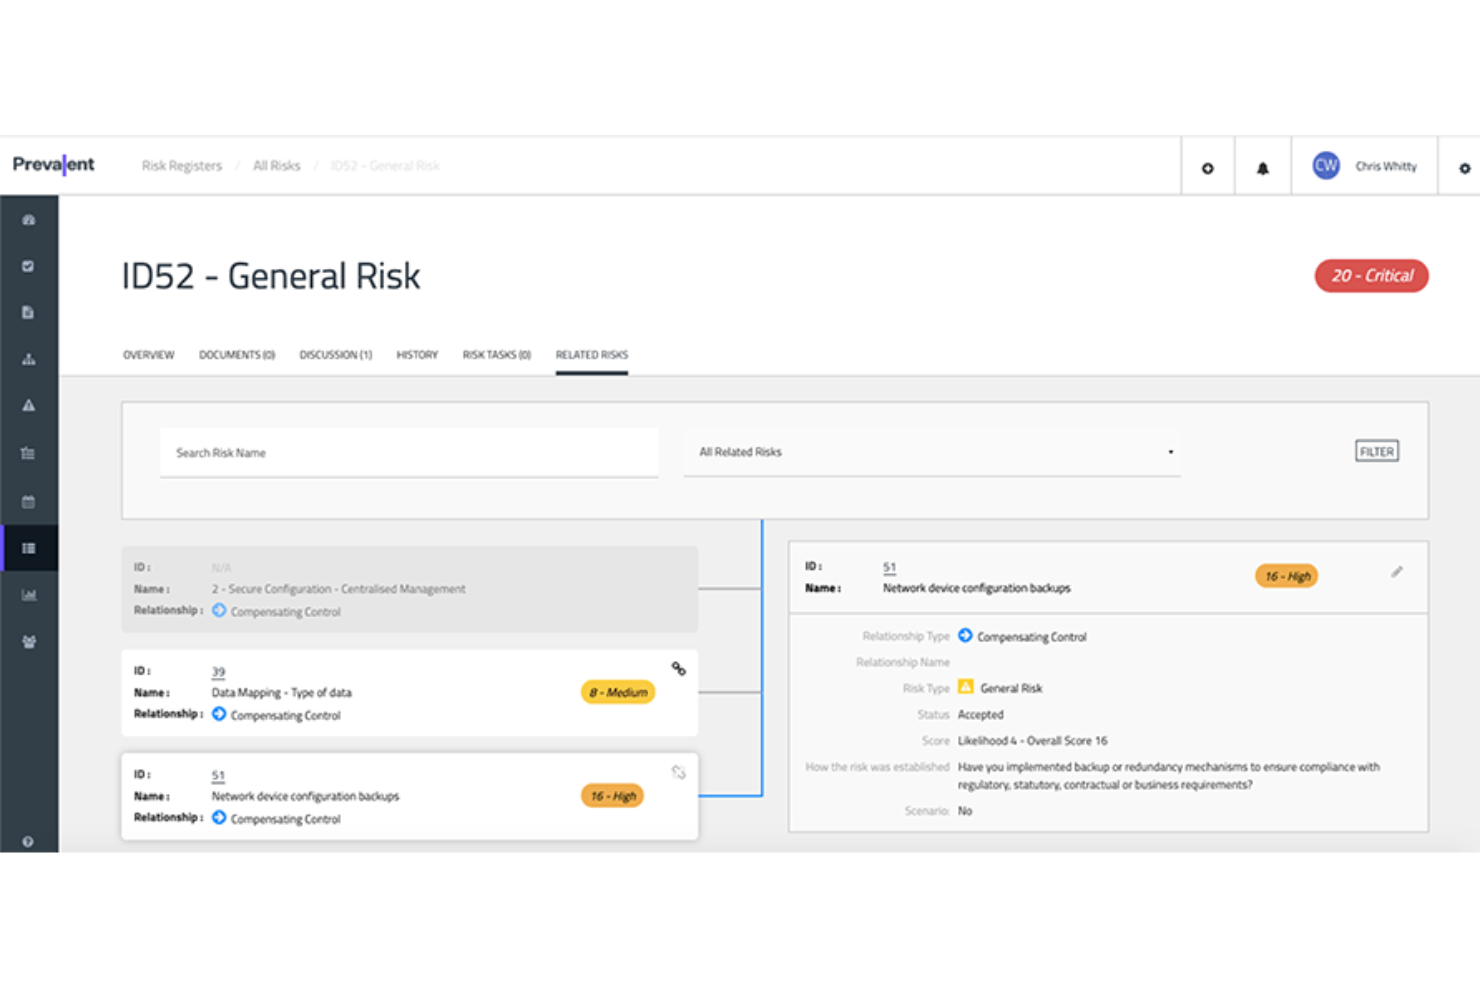
Prevalent tarjoaa erikoistuneen lähestymistavan kolmansien osapuolten toimittajiin liittyvien riskien hallintaan, joten se sopii hyvin sääntelypaineen alaisille organisaatioille. Tekoälypohjaisten ominaisuuksiensa avulla se automatisoi toimittajien käyttöönoton, riskiarvioinnit ja jatkuvan valvonnan, mikä voi auttaa tiimiäsi vähentämään hallinnollisia tehtäviä ja nopeuttamaan käsittelyaikoja. Tämä työkalu on erityisen arvokas toimialoilla, joilla toimittajasuhteet ovat monimutkaisia, sillä se tarjoaa reaaliaikaista viestintää ja standardoituja arviointeja riskienhallintasi tueksi.
Miksi valitsin Prevalentin
Valitsin Prevalentin sen erinomaisten kolmansien osapuolten riskienhallintaominaisuuksien vuoksi, jotka ovat ratkaisevan tärkeitä kaikille organisaatioille, jotka työskentelevät lukuisten toimittajien kanssa. Tekoälypohjaiset riskiarvioinnit ja jatkuvan valvonnan ominaisuudet auttavat tiimiäsi tunnistamaan ja torjumaan kolmansien osapuolten suhteisiin liittyviä mahdollisia uhkia. Automatisoitujen työnkulkujen avulla voit hallita koko toimittajan elinkaarta käyttöönotosta käytöstä poistamiseen, mikä vähentää manuaalisia tehtäviä ja antaa sinulle enemmän aikaa keskittyä strategiseen riskien vähentämiseen. Näiden ominaisuuksien ansiosta Prevalent sopii hyvin esimerkiksi rahoitus- ja terveydenhuoltoalalle, joilla sääntelyn noudattaminen ja riskienhallinta ovat ensiarvoisen tärkeitä.
Prevalentin tärkeimmät ominaisuudet
Kolmansien osapuolten riskienhallintaominaisuuksiensa lisäksi Prevalent tarjoaa useita muita ominaisuuksia, jotka tekevät siitä varteenotettavan vaihtoehdon hallinto-, riski- ja vaatimustenmukaisuustyökalujen joukossa.
- Vaatimustenmukaisuuskoulutus: Alusta sisältää työkaluja vaatimustenmukaisuuskoulutukseen, mikä varmistaa, että tiimisi tuntee uusimmat sääntelystandardit ja käytännöt.
- Toimintaperiaatteiden hallinta: Prevalent tarjoaa monipuoliset toimintaperiaatteiden hallintaominaisuudet, joiden avulla tiimisi voi luoda, jakaa ja hallita toimintaperiaatteita tehokkaasti koko organisaatiossa.
- Poikkeamien hallinta: Työkalu sisältää poikkeamien hallintaominaisuuksia, joiden avulla tiimisi voi seurata, hallita ja ratkaista poikkeamia tehokkaasti vaatimustenmukaisuuden ylläpitämiseksi ja riskien vähentämiseksi.
- Tarkastusten hallinta: Prevalent tarjoaa kattavat tarkastusten hallintaominaisuudet, joiden avulla tiimisi voi suorittaa tarkastuksia, hallita havaintoja ja varmistaa sääntelyvaatimusten noudattamisen.
Prevalentin integraatiot
Prevalent ei tällä hetkellä ilmoita natiivien integraatioiden saatavuutta.
Pros and Cons
Pros:
- Helppokäyttöinen käyttöliittymä helpottaa vaatimustenmukaisuustiimien navigointia.
- Kattavat kolmansien osapuolten riskienhallintaominaisuudet tukevat strategista riskien vähentämistä.
- Vahvat turvatoimet suojaavat arkaluonteisia tietoja ja ylläpitävät vaatimustenmukaisuutta.
Cons:
- Kilpailijoita korkeampi hinta voi vaikuttaa budjettitietoisiin käyttäjiin.
- Satunnaiset tekniset häiriöt ja virheet keskeyttävät työnkulun jatkuvuuden.
Paras maailmanlaajuisten tietosuojavaatimusten noudattamiseen
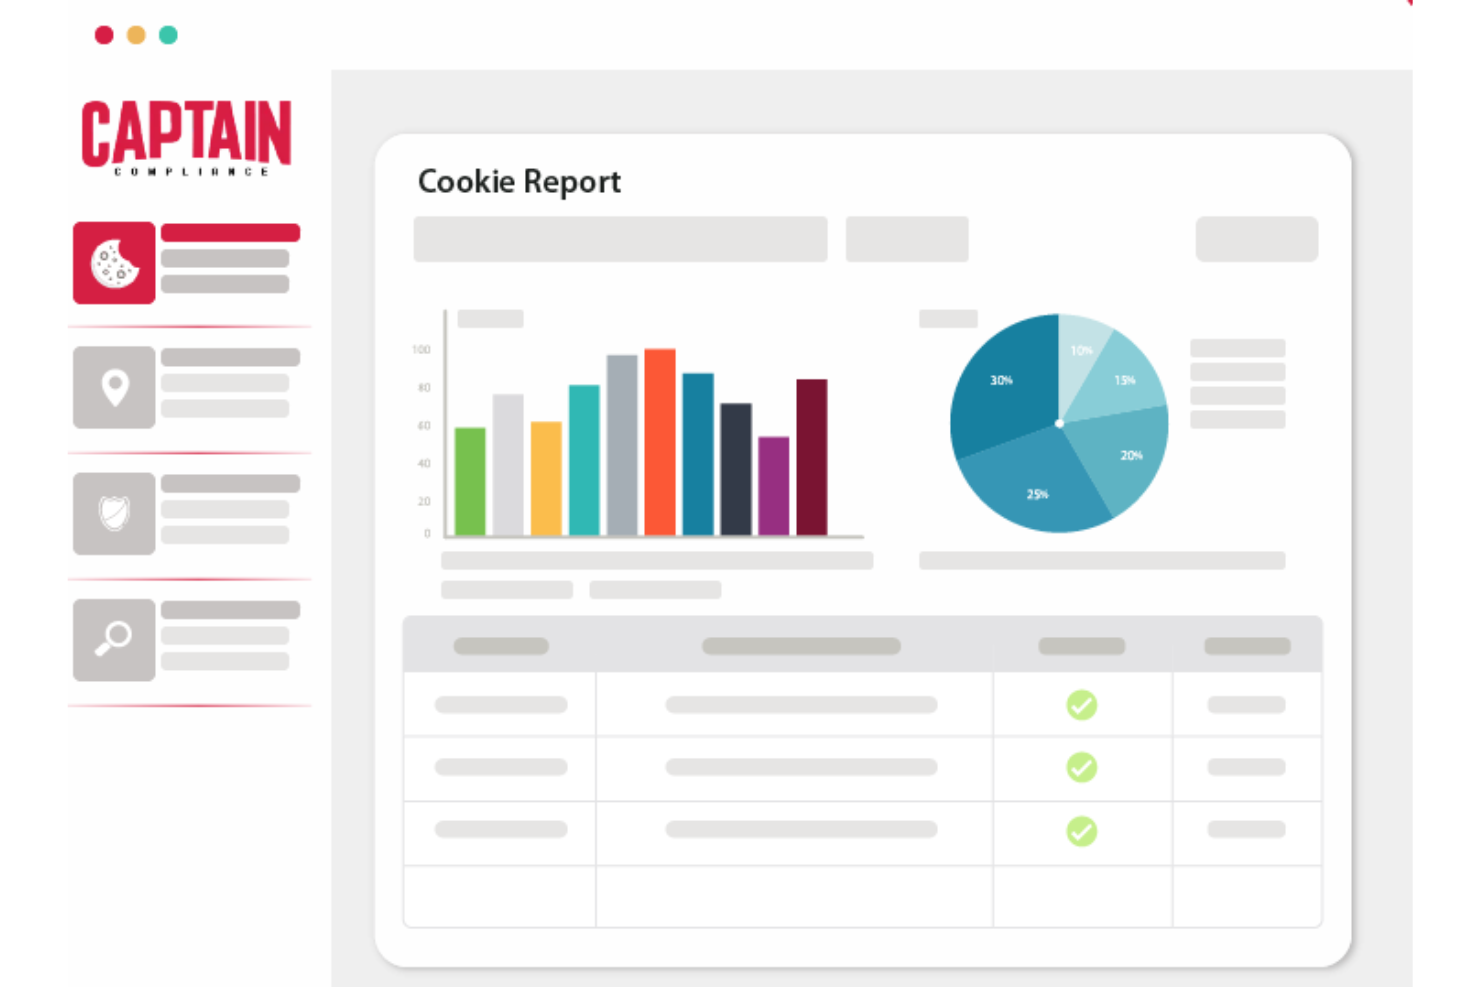
Captain Compliance on kokonaisvaltainen tietosuojan hallinta-alusta, joka on suunniteltu yksinkertaistamaan organisaatioiden tietosuojavaatimusten noudattamista. Se tarjoaa työkaluja evästeiden suostumusten, tietosuojakäytäntöjen ja läpinäkyvyyssivujen hallintaan ja varmistaa maailmanlaajuisten tietosuojalakien, kuten GDPR:n ja CPRA:n, noudattamisen.
Captain Compliance erottuu kattavalla ominaisuuskokonaisuudellaan, joka on suunniteltu tehostamaan vaatimustenmukaisuuden hallintaa. Yksi merkittävistä ominaisuuksista on evästeiden suostumusten hallintajärjestelmä, joka varmistaa, että yritykset noudattavat maailmanlaajuisia tietosuojalakeja. Tämä ominaisuus on ratkaisevan tärkeä useilla lainkäyttöalueilla toimiville organisaatioille, sillä se automatisoi käyttäjien evästeitä koskevien suostumusten hankkimisen ja hallinnan.
Lisäksi tietosuojakäytäntöjen hallintaominaisuus keskittää kaikki tietosuojakäytännöt ja linkittää ne suoraan suostumus- ja evästekäytäntöihin. Siinä on myös evästeskanneri, joka tarjoaa reaaliaikaisen yleiskatsauksen minkä tahansa verkkosivuston evästeistä. Tämä työkalu on korvaamaton organisaatioille, jotka pyrkivät ylläpitämään tietosuojasäännösten noudattamista seuraamalla jatkuvasti evästekäytäntöjään ja päivittämällä niitä uusimpien skannaustulosten perusteella.
Läpinäkyvyyssivu vahvistaa entisestään käyttäjien luottamusta näyttämällä sivustolla käytössä olevat evästeet ja varmistamalla, että käyttäjät ovat täysin tietoisia kerättävistä tiedoista.

Paras integroidun suorituskyvyn hallintaan
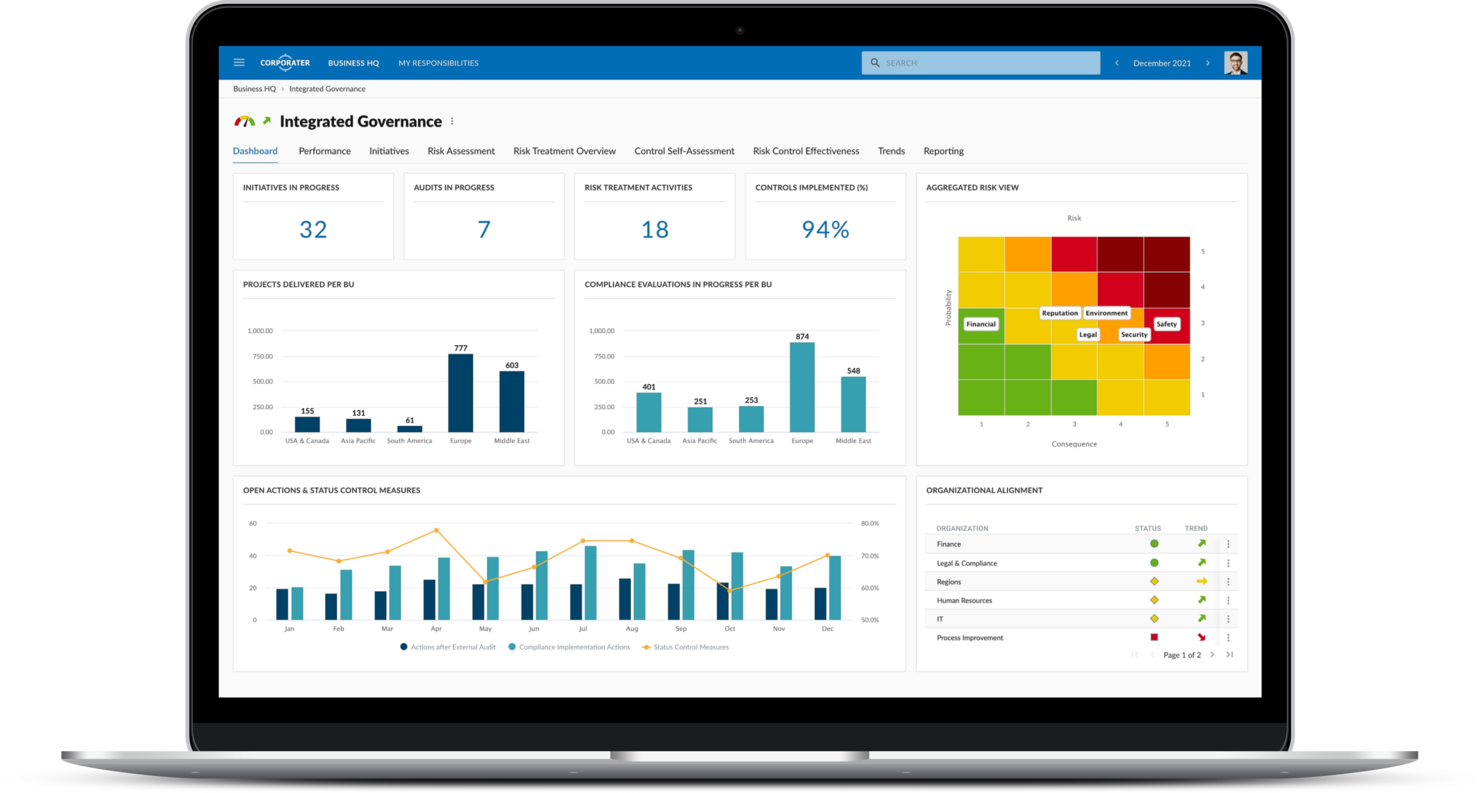
Corporater on yritysjohdolle, esimiehille ja hallinnon ammattilaisille suunniteltu liiketoiminnan hallinta-alusta. Se tukee strategista suunnittelua, suorituskyvyn hallintaa ja riskienhallintaa.
Miksi valitsin Corporaterin: Corporater on suunniteltu liiketoiminnan hallintaan, ja siinä on strategisen suunnittelun ja suorituskyvyn hallinnan ominaisuudet. Se tarjoaa tasapainotetun mittariston lähestymistavan, joka auttaa sovittamaan liiketoiminnan toiminnot yhteen organisaation vision kanssa. Alustalla voi luoda mukautettuja koontinäyttöjä reaaliaikaisten tietojen tarkastelua varten. Tämä tekee siitä ihanteellisen organisaatioille, jotka keskittyvät strategian ja toteutuksen yhteensovittamiseen.
Keskeiset ominaisuudet & integraatiot
Keskeisiin ominaisuuksiin kuuluvat mukautettavat koontinäytöt räätälöityjä tietoja varten, tasapainotettu mittaristo strategista yhdenmukaistamista varten sekä riskienhallintatyökalut riskien seuraamiseen ja lieventämiseen. Alusta tarjoaa strategisen suunnittelun ominaisuuksia pitkän aikavälin tavoitteiden tukemiseen. Se tarjoaa myös suorituskyvyn hallintaa liiketoiminnan tulosten seuraamiseen ja parantamiseen.
Integraatioihin kuuluvat Microsoft Power BI, SAP, Oracle, Salesforce, Tableau, SharePoint, Microsoft Dynamics, Google Analytics, Slack ja Jira.
Paras kattavaan vaatimustenmukaisuusraportointiin
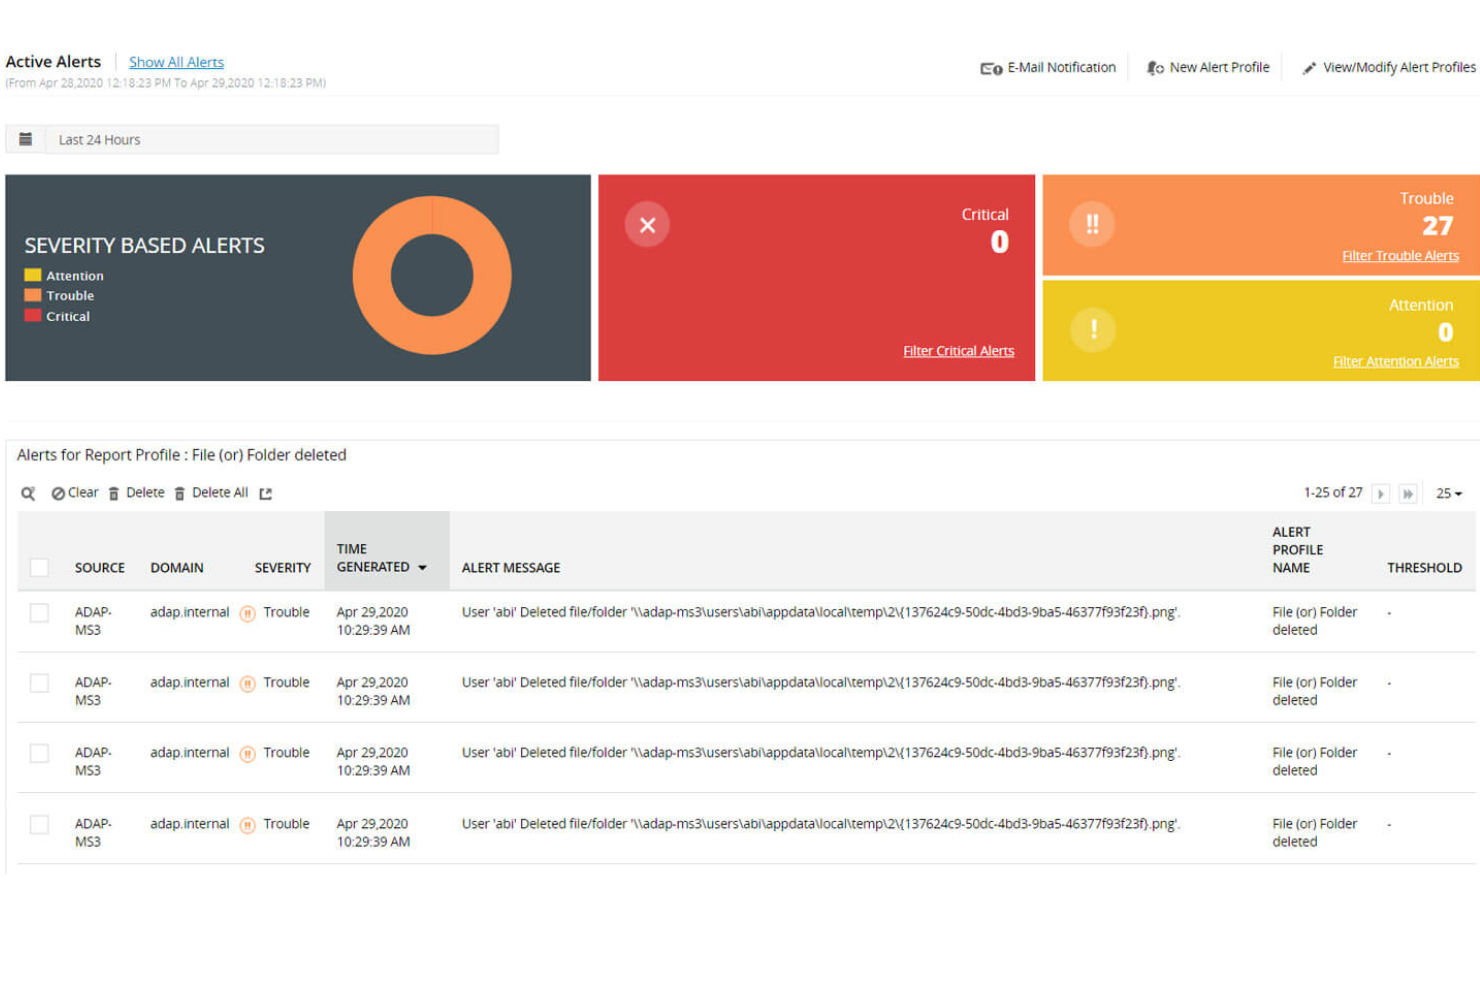
ADAudit Plus on Active Directoryn auditointityökalu, joka on suunniteltu IT-järjestelmänvalvojille ja tietoturva-ammattilaisille. Se tarjoaa yksityiskohtaista tietoa käyttäjien toiminnasta, kirjautumismalleista ja verkon sisällä tehdyistä muutoksista tietoturvan ja vaatimustenmukaisuuden ylläpitämiseksi.
Miksi valitsin ADAudit Plusin: ADAudit Plus keskittyy reaaliaikaiseen auditointiin ja tarjoaa välittömät hälytykset epäilyttävästä toiminnasta. Se tarjoaa yksityiskohtaisia auditointiraportteja, jotka auttavat seuraamaan käyttäjien toimintaa ja verkossa tehtyjä muutoksia. Työkalu sisältää esimerkiksi tiedostojen eheyden valvonnan ja etuoikeutettujen käyttäjien auditoinnin tietoturvan parantamiseksi. Sen reaaliaikaiset ominaisuudet tekevät siitä olennaisen työkalun organisaatioille, jotka tarvitsevat välitöntä tietoa Active Directory -ympäristöistään.
Keskeiset ominaisuudet & integraatiot
Keskeisiin ominaisuuksiin kuuluvat tiedostojen eheyden valvonta arkaluonteisissa tiedostoissa tehtyjen muutosten seuraamiseksi, etuoikeutettujen käyttäjien auditointi korkean tason käyttöoikeuksien valvomiseksi sekä kirjautumistoiminnan seuranta kattavien käyttäjätietojen saamiseksi. Työkalu tarjoaa vaatimustenmukaisuusraportointia sääntelyvaatimusten täyttämiseksi. Työkalu tarjoaa myös edistynyttä käyttäjien toiminnan analytiikkaa. Tämä ominaisuus valvoo jatkuvasti käyttäjien toimintaa ja havaitsee poikkeamia, jotka voivat viitata mahdollisiin tietoturvauhkiin. Lisäksi se sisältää yksityiskohtaisen tiedostopalvelinten auditoinnin, joka seuraa tiedostojen ja kansioiden käyttöä sekä muutoksia varmistaen tietojen eheyden ja tietoturvan.
Integraatioihin kuuluvat Microsoft 365, Azure Active Directory, Windows Server, Exchange Server, SharePoint, VMware, Citrix, Google Workspace, AWS ja Office 365.
ClickUp
Paras tiimien yhdenmukaistamiseen
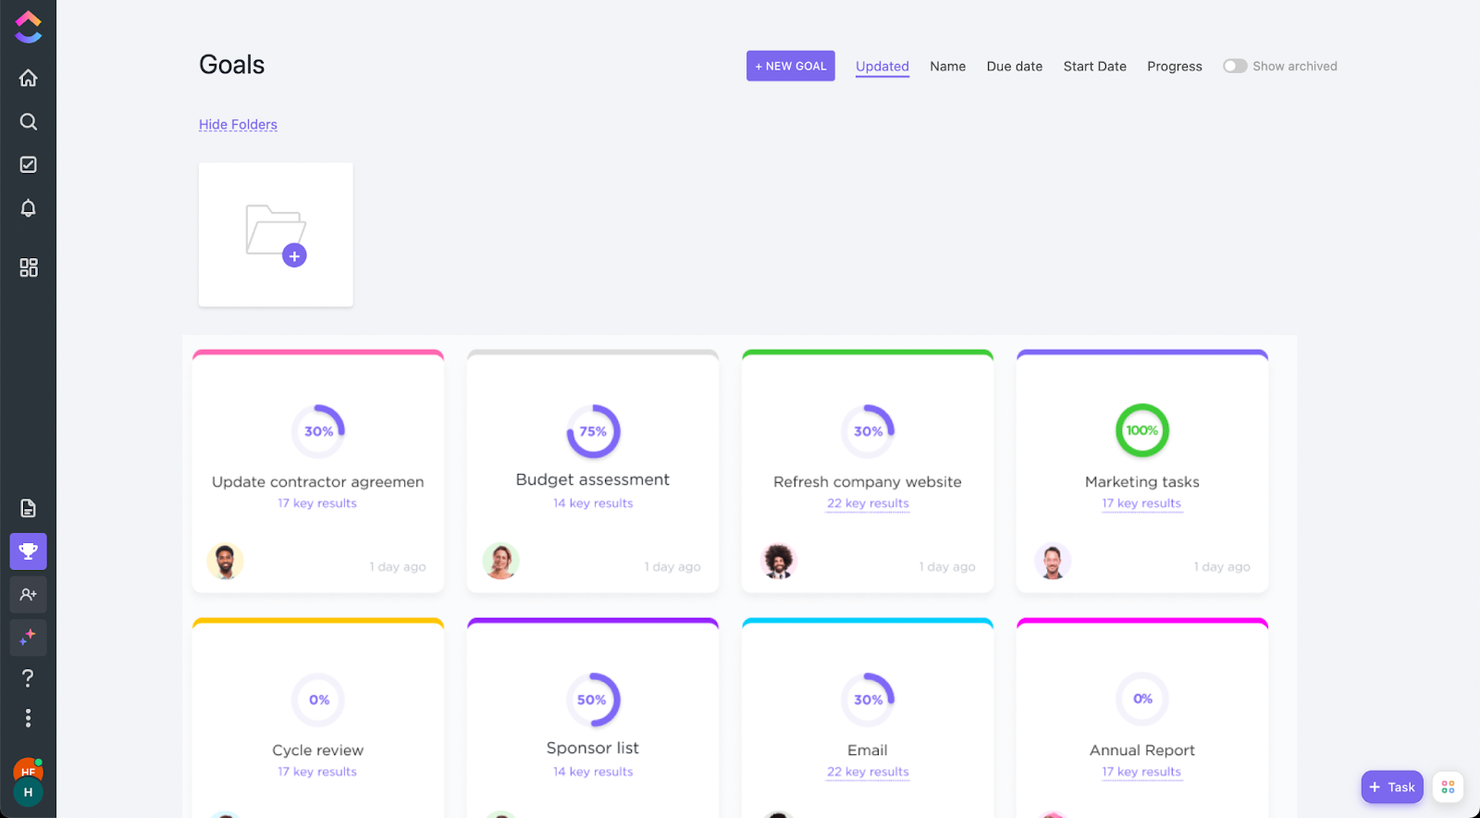
ClickUp on projektinhallintaohjelmisto, jossa on kaikki projektin loppuun saattamiseen tarvittavat ominaisuudet. Lisäksi tavoitteiden ja mukautettujen luetteloiden kaltaiset ominaisuudet voivat auttaa yrityksen hallinnon, riskienhallinnan ja vaatimustenmukaisuuden käsittelyssä.
Tavoitteet voidaan asettaa siirtymällä vasemman reunan navigointivalikkoon ja napsauttamalla pokaalikuvaketta. Osastojen välisen yhdenmukaisuuden varmistamiseksi voit määrittää käyttöoikeudet ja lisätä vain ne henkilöt, joiden on nähtävä tavoitteet. Vaatimustenmukaisuutta voidaan mitata asettamalla tehtäviä näiden tavoitteiden alle ja seuraamalla edistymistä.
ClickUp tarjoaa natiiviliitännät Slackiin, G Suiteen, Dropboxiin ja moniin muihin työkaluihin sekä yli 1 000 integraatiota Zapierin kautta.
ClickUp on ilmainen rajoitetulla tallennustilalla rajattomalle käyttäjämäärälle. Maksulliset paketit alkavat hinnasta $5/käyttäjä/kuukausi, ja niihin sisältyy ilmainen kokeilujakso.
New Product Updates from ClickUp
ClickUp Adds Meetings Hub, Super Agent Templates, and ZoomInfo Integration
ClickUp adds a searchable Meetings Hub, new ways to clone and template Super Agents, and a ZoomInfo integration through the App Center. These updates improve meeting retrieval, agent reuse, and access to sales intelligence. For more information, visit ClickUp’s official site.

Paras keskisuurille ja suurille yrityksille
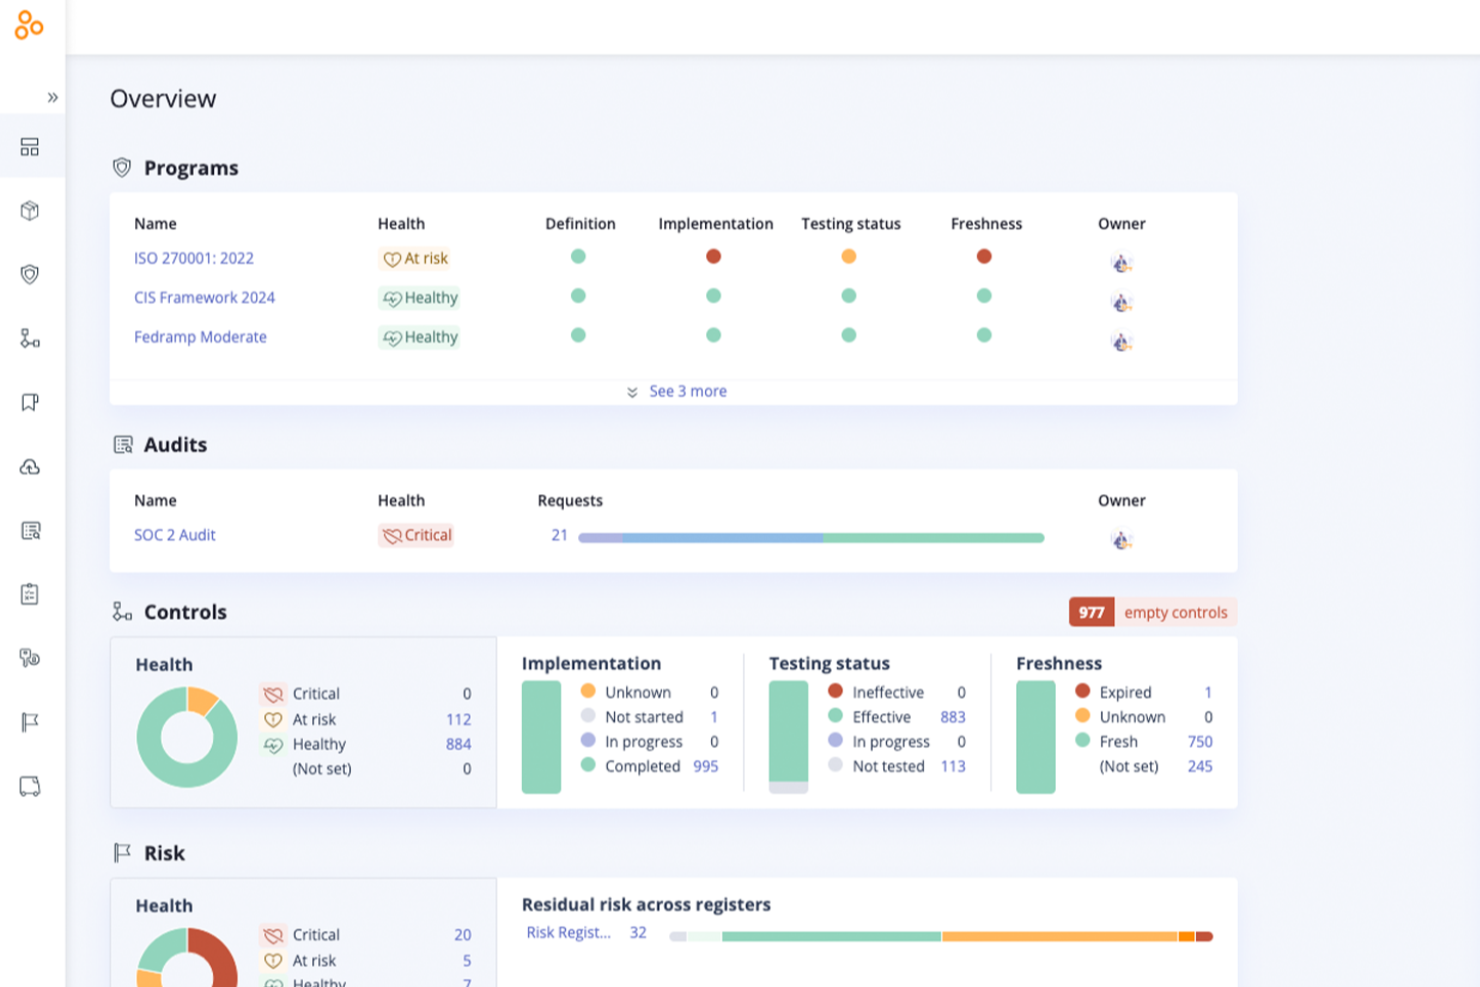
Hyperproof on vaatimustenmukaisuuden hallinnan työkalu, joka on suunnattu vaatimustenmukaisuudesta vastaaville johtajille ja tietoturvaryhmille. Se auttaa organisaatioita hallitsemaan vaatimustenmukaisuuteen liittyviä tehtäviä, arviointeja ja auditointeja varmistaakseen sääntelyvaatimusten täyttymisen. Ankit Gupta, vanhempi tietoturvainsinööri, kuvasi sen vaikutusta tiimiinsä: “Hyperproof tehosti tapaa, jolla keräämme ja yhdistämme vaatimustenmukaisuuden todistusaineistoa, muuttaen aiemmin viikkoja kestäneen valmistelun jatkuvaksi työnkuluksi.”
Miksi valitsin Hyperproofin: Valitsin Hyperproofin sen helppokäyttöisen käyttöliittymän, joustavan riskienarviointikehyksen ja edistyneiden raportointiominaisuuksien vuoksi. Sen avulla voit automatisoida riskienhallintaprosesseja ja seurata helposti eri säädösten noudattamista. Hyperproof sisältää yli 110 vaatimustenmukaisuuden ja riskienhallinnan viitekehystä, mikä varmistaa, että käyttäjät voivat kattaa eri toimialojen moninaiset sääntelyvaatimukset. Näihin kuuluvat SOC 2, ISO 27001, NIST 800-53, NIST CSF, NIST Privacy, PCI, SOX ja muut.
Hyperproof on erikoistunut jatkuvaan vaatimustenmukaisuuteen ja tarjoaa työkaluja, jotka automatisoivat todistusaineiston keräämisen ja valvonnan. Se tarjoaa keskitetyn alustan useiden vaatimustenmukaisuuskehysten samanaikaiseen hallintaan. Työkalun ominaisuuksiin kuuluvat automaattiset muistutukset ja tehtävien hallinta, joiden avulla tiimisi pysyy aikataulussa. Jatkuvaan vaatimustenmukaisuuteen keskittyminen tekee siitä sopivan organisaatioille, joiden on ylläpidettävä säädösten jatkuvaa noudattamista.
Keskeiset ominaisuudet & integraatiot
Keskeisiin ominaisuuksiin kuuluvat automaattinen todistusaineiston kerääminen, joka vähentää manuaalista työtä, vaatimustenmukaisuuskehysten yhdistäminen eri standardien hallintaa varten sekä tehtävienhallintatyökalut vaatimustenmukaisuustoimien tehostamiseen. Lisäksi mukana on rajauksia, joiden avulla yritykset voivat jakaa kehyksen kontrollit tuotelinjojen, maantieteellisten alueiden ja muiden organisaatiorajojen kesken sekä mukauttaa vaatimustenmukaisuuden tiettyihin liiketoiminta-alueisiin.
Integraatioihin kuuluvat Microsoft Teams, Slack, Jira, Confluence, Okta, Google Workspace, Azure Active Directory, AWS, OneTrust ja ServiceNow. Lisäksi avoimen ohjelmointirajapinnan ja ohjelmistokehittäjän työkalupakin (SDK) avulla yritykset voivat luoda omia integraatioitaan, mikä tarjoaa joustavuutta valmiiksi rakennettujen vaihtoehtojen lisäksi.

Paras GRC-automointityökalu
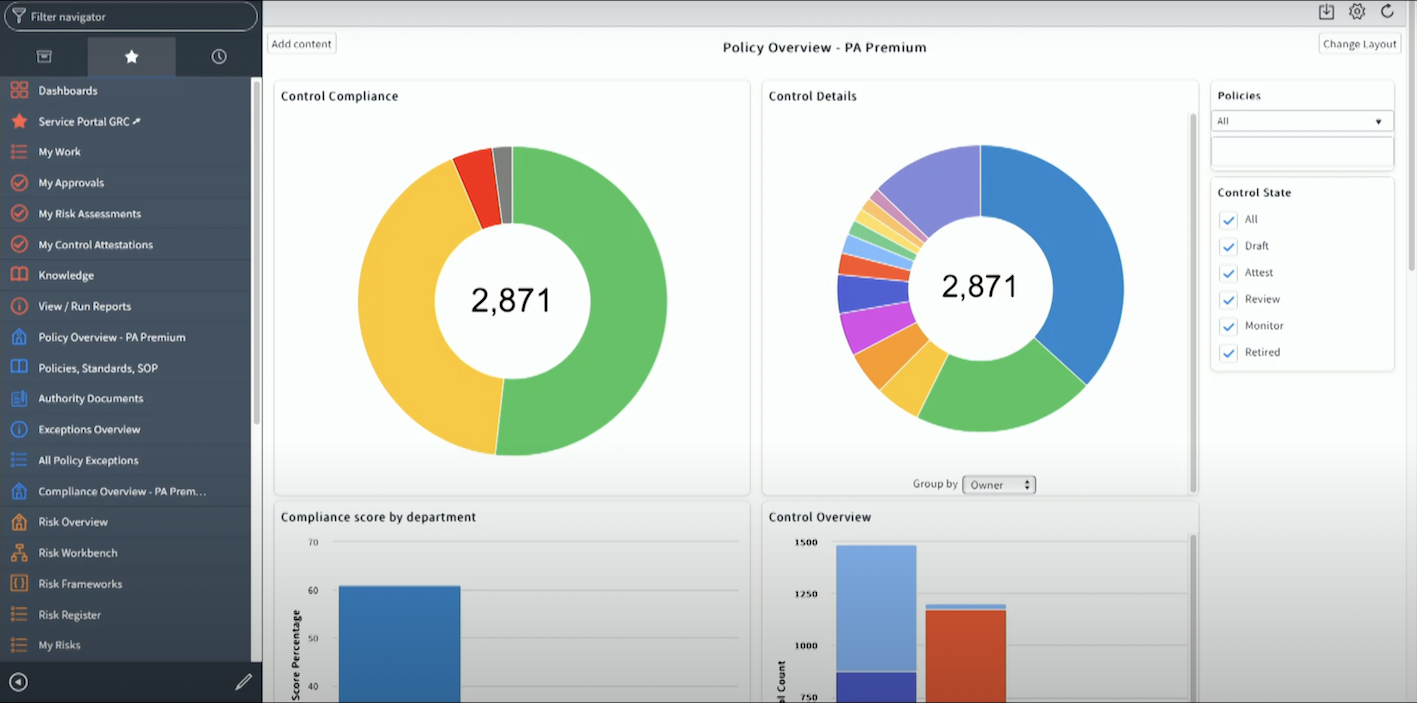
ServiceNow on monipuolinen alusta, joka palvelee suuria yrityksiä keskittyen IT-palvelunhallintaan, toimintoihin ja liiketoiminnan työnkulkujen automatisointiin. Se auttaa organisaatioita virtaviivaistamaan prosesseja, hallitsemaan IT-omaisuutta ja parantamaan palvelujen toimitusta eri osastojen välillä. IT-toimintojen lisäksi monet yritykset käyttävät ServiceNow'ta myös vaatimustenmukaisuuden ja riskienhallinnan vahvistamiseen. Paperstackin hakukoneoptimoinnista vastaava johtaja Caleb Johnstone kertoi: ”ServiceNow on muuttanut vaatimustenmukaisuusmenettelyjämme automatisoimalla riskinarvioinnit ja tarjoamalla meille reaaliaikaista tietoa, mikä tekee auditoinneistamme helppoja ja ennakoitavia.”
Miksi valitsin ServiceNow'n: ServiceNow on suunniteltu suurille yrityksille, ja se tarjoaa laajat IT-palvelunhallinnan ja automaation ominaisuudet. Se tarjoaa yhtenäisen alustan, jolla häiriöitä, muutoksia ja pyyntöjä voidaan hallita tehokkaasti. Työkalu sisältää laajamittaisten toimintojen tukemiseen ominaisuuksia, kuten omaisuudenhallinnan ja suorituskykyanalytiikan. Sen skaalautuvuus ja kattava työkalukokonaisuus tekevät siitä ihanteellisen suurille organisaatioille, jotka haluavat parantaa toimintansa tehokkuutta.
Keskeiset ominaisuudet & integraatiot
Keskeisiin ominaisuuksiin kuuluvat suorituskykyanalytiikka tärkeimpien mittareiden seurantaan, omaisuudenhallinta IT-resurssien valvontaan ja työnkulkujen automatisointi prosessien tehokkuuden parantamiseen. Alusta tarjoaa häiriönhallinnan palvelukatkosten käsittelyyn. Se sisältää myös muutoksenhallinnan IT-ympäristön muutosten hallintaan.
Integraatioihin kuuluvat Microsoft Azure, AWS, Google Cloud, Slack, Jira, SAP, Salesforce, Workday, Microsoft Teams ja Zoom.

Paras riippuvuuksien visualisointiin
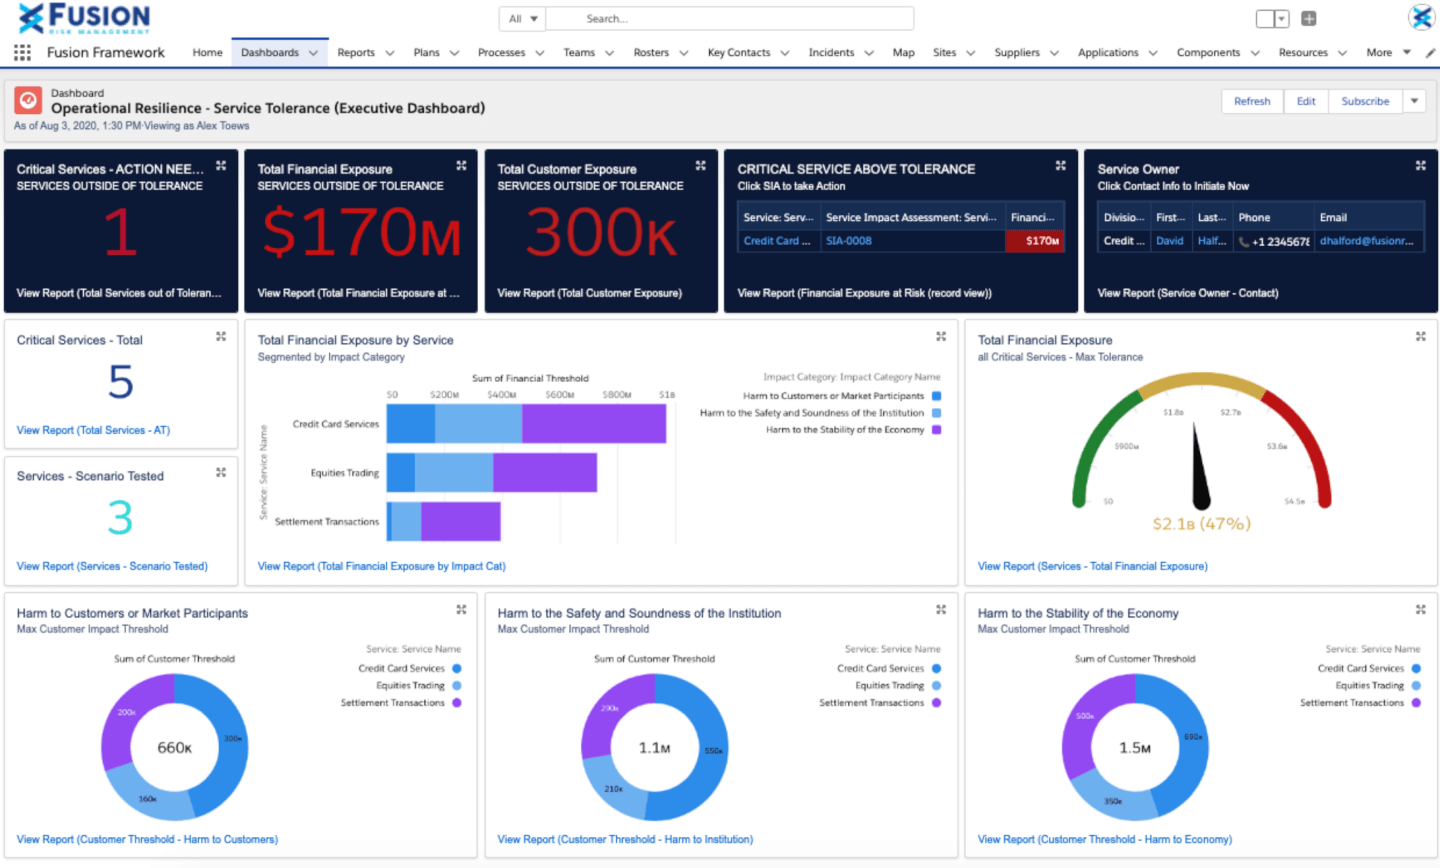
Fusion Framework System on riskienhallinnan ja liiketoiminnan jatkuvuuden ammattilaisille suunniteltu GRC-työkalu. Se auttaa organisaatioita parantamaan toimintavarmuuttaan hallitsemalla riskejä, poikkeamia ja liiketoiminnan jatkuvuussuunnitelmia.
Miksi valitsin Fusion Framework Systemin: Työkalun avulla käyttäjät voivat tarkastella liiketoimintaansa, tuotteitaan ja palveluitaan asiakkaan näkökulmasta sekä luoda kartan liiketoiminnan päivittäisistä toiminnoista. Riippuvuuksien visualisoinnin avulla organisaatiot voivat tunnistaa vaikutuksia ja tarkastella suhteita riskien, prosessien, sovellusten ja kolmansien osapuolten perusteella.
Fusion Framework System on erinomainen toimintavarmuuden hallinnassa, sillä se tarjoaa tehokkaat työkalut riskien ja jatkuvuussuunnitelmien hallintaan. Se tarjoaa mukautettavia koontinäyttöjä, joiden avulla voit valvoa poikkeamia ja seurata palautumistoimia. Alusta sisältää skenaarioiden suunnitteluun ja vaikutusanalyysiin tarkoitettuja ominaisuuksia, joiden avulla voidaan valmistautua mahdollisiin häiriöihin. Toimintavarmuuteen keskittyvä ratkaisu sopii erinomaisesti organisaatioille, joiden on ylläpidettävä liiketoiminnan jatkuvuutta haastavissa toimintaympäristöissä.
Keskeiset ominaisuudet & integraatiot
Keskeisiin ominaisuuksiin kuuluvat ennakoivan riskienhallinnan skenaarioiden suunnittelu, mahdollisten häiriöiden arviointiin tarkoitettu vaikutusanalyysi sekä reaaliaikaiseen reagointiin tarkoitettu poikkeamien seuranta. Alusta tarjoaa mukautettavat koontinäytöt yksilöllistä valvontaa varten. Se tarjoaa myös liiketoiminnan jatkuvuuden suunnittelun, joka auttaa varmistamaan valmiuden.
Integraatioihin kuuluvat Salesforce, Microsoft Teams, Tableau, ServiceNow, Slack, AWS, Google Workspace, Microsoft Azure, Jira ja Zoom.

MetricStream
Paras GRC-arviointityökalu
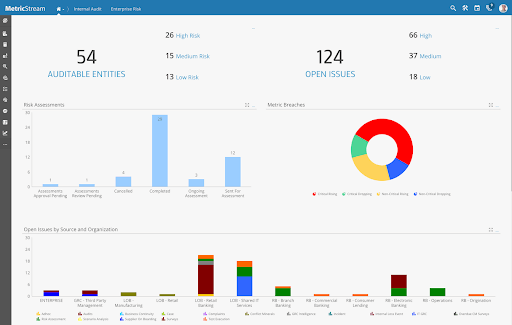
MetricStream on hallinnon, riskienhallinnan ja vaatimustenmukaisuuden alusta, joka on suunniteltu riskienhallinnoijille ja vaatimustenmukaisuudesta vastaaville toimihenkilöille. Se auttaa organisaatioita hallitsemaan riski-, vaatimustenmukaisuus- ja auditointiprosesseja tehokkaasti eri osastojen välillä. Sen vahvuus on monimutkaisten, useita sidosryhmiä koskevien hankkeiden tukeminen. Kuten 4PMTI.comin perustaja ja toimitusjohtaja kertoi: “Olen työskennellyt MetricStreamin kanssa auttaakseni GRC-integraation toteuttamisessa osana maailmanlaajuista ohjelmaa, johon osallistui yli 300 sidosryhmää ja joka kattoi viisi osastoa. MetricStream auttoi meitä yhtenäistämään riskien ja vaatimustenmukaisuuden seurannan viidessä osastossa, ja sen lämpökartat tekivät johdon katselmuksista nopeampia ja paljon paremmin informoituja.”
Miksi valitsin MetricStreamin: Se on erinomainen integroidussa riskienhallinnassa ja tarjoaa yhtenäisen alustan useiden riskityyppien ja vaatimustenmukaisuustarpeiden hallintaan. Se sisältää esimerkiksi riskien arvioinnin ja käytäntöjen hallinnan ominaisuuksia, jotka ovat keskeisiä organisaation vaatimustenmukaisuuden ylläpitämisessä. Alustan reaaliaikainen riskien seuranta auttaa pitämään tiimisi ajan tasalla mahdollisista uhkista. Sen kyky yhdistää eri GRC-toiminnot yhteen alustaan tekee siitä sopivan organisaatioille, jotka haluavat tehostaa riskienhallintaprosessejaan.
Keskeiset ominaisuudet ja integraatiot
Keskeisiin ominaisuuksiin kuuluvat käytäntöjen hallinta vaatimustenmukaisuusstandardien ylläpitämiseksi, riskien arviointityökalut mahdollisten riskien arviointiin sekä auditoinnin hallinta perusteellisia vaatimustenmukaisuustarkastuksia varten. Yksi tämän ohjelmiston kohokohdista on sen sisäisen tarkastuksen hallinta, jonka avulla käyttäjät voivat helposti ja intuitiivisesti tehostaa ja automatisoida sisäisen tarkastuksen elinkaarta. Alusta tarjoaa reaaliaikaista riskien seurantaa, joka pitää tiimisi ajan tasalla. Se tarjoaa myös vaatimustenmukaisuusraportointia sääntelyvaatimusten täyttämiseksi.
Integraatioihin kuuluvat SAP, Oracle, Salesforce, Microsoft Azure, Google Cloud, Workday, AWS, ServiceNow, Tableau ja Slack.
Milloin GRC-työkaluja kannattaa käyttää
GRC-työkalut kokoavat hallinto-, riski- ja vaatimustenmukaisuustyösi yhteen paikkaan ja korvaavat laskentataulukot sekä erilliset seurantalistat, joiden vuoksi kokonaiskuvaa riskeistä on lähes mahdotonta muodostaa. Jos jokin alla olevista tilanteista kuulostaa tutulta, niiden lisääminen työkalupakkiisi kannattaa:
- Tiimisi hallinnoi vaatimustenmukaisuutta useiden viitekehysten mukaisesti: Oletetaan, että käsittelet samanaikaisesti SOC 2:ta, ISO 27001:tä ja GDPR:ää. GRC-työkalu yhdistää päällekkäiset valvontatoimet eri viitekehysten välillä, joten et tee päällekkäistä työtä etkä jätä aukkoja huomaamatta.
- Olet aloittamassa auditointia ilman selkeää dokumentaatioketjua: Kun todisteet ovat hajallaan sähköpostiketjuissa, jaetuilla asemilla ja muistilapuilla, niiden kokoaminen voi kestää viikkoja. GRC-työkalut keskittävät dokumentaation ja automatisoivat todisteiden keräämisen, joten olet valmis auditointiin ympäri vuoden.
- Riskien tarkastelu tapahtuu kerran vuodessa, jos silloinkaan: Jos riskirekisterisi on laskentataulukossa, joka avataan vain ennen hallituksen kokousta, toimit loppuvuoden käytännössä sokeasti. GRC-työkalut pitävät riskitiedot ajan tasalla automaattisen seurannan ja reaaliaikaisten hälytysten avulla.
- Käytäntöjen hyväksyntöjen määrittäminen ja seuranta vie liikaa aikaa: 200 työntekijän jäljittäminen sen varmistamiseksi, että he ovat lukeneet päivitetyn tietoturvakäytännön, vie paljon aikaa. Automaattinen käytäntöjen jakelu ja hyväksyntöjen seuranta automatisoivat tämän prosessin.
- Kasvat nopeasti, eivätkä valvontatoimet pysy kehityksen tahdissa: Kun henkilöstömäärä kaksinkertaistuu tai laajennat uudelle markkina-alueelle, kuten EU:hun tai APAC-alueelle, vaatimustenmukaisuuden piiri laajenee yhdessä yössä. GRC-työkalu skaalautuu kanssasi ja ilmoittaa uusista sääntelyvaatimuksista ennen kuin niistä tulee rikkomuksia.
Muita GRC-työkaluja
Tässä on joitakin työkaluja, jotka eivät päässeet kymmenen parhaan joukkoon, mutta joita kannattaa harkita.
- IBM OpenPages
Paras yritysten GRC-työkalu
- SAP GRC
Paras omiin integraatioihin
- SAI Global Compliance 360
Paras joustavuuteen ja mukautettavuuteen
- Riskonnect
Paras käyttäjäkokemus
- Navex RiskRate
Paras riskitietokanta
- Enablon
Paras GRC-raportointityökalu
- 6clicks
Paras tekoälypohjainen GRC-ohjelmisto
- SoftComply Risk Manager Plus
Paras Jiran riskienhallintaan
- Nasdaq BWise
Paras näkyvyyteen ja valvontaan
- Soterion
Paras SAP-asiakkaille
- StandardFusion
Paras joustavaan vaatimustenmukaisuuden hallintaan
- SAI360
Paras toimialakohtaiseen riskienhallinnan seurantaan
- Jama Software
Sopii parhaiten reaaliaikaiseen jäljitettävyyteen ja riskien havaitsemiseen


Aiheeseen liittyvät projektinhallinta-arvostelut
- Projektinhallintaohjelmistot
- Resurssienhallintaohjelmistot
- Työnkulkujen automatisointiohjelmistot
- Yhteistyötyökalut
Miten arvioin GRC-työkaluja
Tarkastelen GRC-työkaluja kahdella tasolla: perustasolla – riskirekisterit, kontrollien yhdistäminen ja auditointijäljet – joka oikeuttaa paikan luettelossa, sekä erottavilla tekijöillä, jotka erottavat alustat toisistaan.
Tärkeimmät toiminnot (tämän luettelon perusvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0 (ei tarjoa toimintoa) – 5 (erinomainen tällä alueella) jokaisen alla luetellun tärkeimmän toiminnon osalta. Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä, jotta se voidaan ottaa mukaan.
- Riskienhallinta: Etsin kattavaa riskien elinkaarta – rekisteröintiä, pisteytystä, omistajuutta ja lieventämistoimien seurantaa – jotta tiimit voivat yhdistää yksittäiset riskit käynnissä oleviin projekteihin sen sijaan, että niitä hallittaisiin erillisissä laskentataulukoissa.
- Vaatimustenmukaisuuden hallinta: Jokaisen työkalun tulisi yhdistää kontrollit tunnustettuihin viitekehyksiin, kuten ISO 27001:een, SOX:iin tai GDPR:ään, ja tarkistan, tukeeko se vaatimustenmukaisuuden tilan seurantaa useiden säädösten osalta samanaikaisesti.
- Toimintaperiaatteet ja hallinnan kontrollit: Arvioin, tukeeko alusta toimintaperiaatteiden luomista, versiohallintaa, hyväksyntätyönkulkuja ja jakelua – erityisesti tiimeille, jotka valvovat hyväksyntävaiheita projektin virstanpylväiden yhteydessä.
- Auditointijälki ja dokumentaatio: Hyvä auditointijälki tarkoittaa, että jokainen toiminto, päätös ja muutos kirjataan automaattisesti. Etsin todisteiden yhdistämistä ja haettavia lokitietoja, jotka kestävät sisäiset ja ulkoiset auditoinnit.
- Kontrollien arviointi ja testaus: Tarkistan, voiko työkalulla määrittää sisäisiä kontrolleja, aikatauluttaa arviointeja ja seurata korjaavia toimenpiteitä. ServiceNow GRC:n ja LogicGaten kaltaiset alustat käsittelevät tätä eri tavoin, joten kattavuudella on tässä merkitystä.
- GRC-raportointi ja koontinäytöt: Koontinäyttöjen tulisi tarjota PMO-johtajille ja vaatimustenmukaisuudesta vastaaville henkilöille roolikohtaiset näkymät riskiprofiiliin, kontrollien tilaan ja vaatimustenmukaisuuden puutteisiin ilman erillistä BI-työkalua.
Kun minulla on luettelo kriteerit täyttävistä työkaluista, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Erityisen huomionarvoiset ominaisuudet
Kolmansien osapuolten riskienhallinta on tärkeää, kun projektisi ovat riippuvaisia ulkoisista toimittajista tai alihankkijoista. Tarkistan, mahdollistaako alusta toimittajariskin arvioinnin ja seurannan sisäisten kontrollien rinnalla. Sääntelymuutosten seuranta on toinen erottava tekijä – Archerin ja MetricStreamin kaltaiset työkalut voivat ilmoittaa uusista säädöksistä ja yhdistää niiden vaikutukset olemassa oleviin kontrolleihin automaattisesti. Etsin myös tekoälypohjaisia riskinäkemyksiä, jotka tuovat esiin projektisalkkujen välisiä malleja ja auttavat riskienhallinnasta vastaavia henkilöitä asettamaan prioriteetit ennen ongelmien pahenemista.
Ominaisuuksia laajempi tarkastelu
Integraatiot ovat tässä erittäin tärkeitä. Tarkistan, yhdistyykö alusta työkaluihin, kuten Jiraan, ServiceNow'hun tai SAP:iin, sillä projektityönkulkujen ulkopuolella sijaitsevat GRC-tiedot jäävät usein huomiotta. Sääntelyviitekehysten kattavuus vaihtelee myös huomattavasti – jotkin alustat sisältävät valmiiksi kymmeniä viitekehyksiä, kun taas toisissa kaikki on rakennettava alusta alkaen. Kansainvälisten tiimien osalta arvioin käyttöönottovaihtoehtoja ja tietojen sijaintia koskevia kontrolleja, erityisesti silloin, kun projektit ulottuvat alueille, joilla on erilaiset tietosuvereniteettivaatimukset.
GRC-työkalujen valinta
Kun käyt läpi omaa ainutlaatuista ohjelmistonvalintaprosessiasi, pidä seuraavat seikat mielessä:
- Tunnista vaatimustenmukaisuustarpeesi: Aloita määrittämällä organisaatiosi erityiset vaatimustenmukaisuusvaatimukset. Varmista, että GRC-työkalu pystyy vastaamaan tehokkaasti eri toimialojen erilaisiin sääntelyvaatimuksiin, kuten tietosuojaa koskevaan GDPR:ään tai terveydenhuoltoalaa koskevaan HIPAA:an.
- Arvioi riskienhallintaominaisuudet: GRC-työkalujen tulisi tarjota tehokkaita ominaisuuksia riskien tunnistamiseen, arviointiin ja pienentämiseen. Tämä on erityisen tärkeää toimialoilla, joihin liittyy suuria operatiivisia riskejä, kuten valmistus- tai energia-alalla.
- Integrointi olemassa oleviin järjestelmiin: Arvioi, kuinka hyvin GRC-työkalu integroituu nykyiseen teknologia- ja järjestelmäkokonaisuuteesi. Tämä on keskeistä organisaatioille, jotka käyttävät useita hallinta-, riski- ja vaatimustenmukaisuusjärjestelmiä sekä CRM-, ERP- tai IT-järjestelmiä, sillä se voi sujuvoittaa prosesseja merkittävästi.
- Skaalautuvuus ja joustavuus: GRC-tarpeesi kehittyvät, joten valitse työkalu, joka voi kasvaa organisaatiosi mukana, etenkin jos yrityksesi kasvaa nopeasti dynaamisella toimialalla.
- Käyttäjäystävällinen käyttöliittymä: GRC-työkalun menestys riippuu usein helppokäyttöisyydestä, sillä monimutkaiset työkalut voivat hidastaa käyttäjien omaksumista ja johtaa virheisiin. On tärkeää valita ratkaisu, jossa on intuitiivinen käyttöliittymä ja kattavat tukivaihtoehdot.
GRC-työkalujen trendit
Tutkimuksessani keräsin lukemattomia tuotepäivityksiä, lehdistötiedotteita ja julkaisutietoja eri GRC-ohjelmistotoimittajilta. Tässä ovat esiin nousevat trendit, joita seuraan:
- Integrointi muihin liiketoimintajärjestelmiin: GRC-työkalut tarjoavat yhä useammin syvempiä integrointiominaisuuksia muiden liiketoimintajärjestelmien, kuten ERP-, CRM- ja projektinhallintaohjelmistojen, kanssa. Tätä trendiä ohjaa tarve saada yhtenäinen näkymä riskeihin ja vaatimustenmukaisuuteen eri liiketoimintatoiminnoissa.
- Tekoälypohjainen riskien arviointi: Yhä useammat GRC-työkalut hyödyntävät tekoälyä riskien ennustamiseen ja arviointiin entistä tarkemmin. Tämä auttaa yrityksiä tunnistamaan mahdolliset uhat nopeammin käyttämällä tietomalleja, jotka saattavat jäädä ihmisanalyysissä huomaamatta. Jotkin alustat käyttävät esimerkiksi nykyään koneoppimista reaaliaikaisten riskipisteytysten tarjoamiseen.
- Yhtenäiset kontrollikehykset: Toimittajat alkavat tarjota yhtenäisiä kehyksiä, joiden avulla organisaatiot voivat kartoittaa useita vaatimustenmukaisuusvaatimuksia yhden rakenteen alle. Tämä vähentää päällekkäisyyksiä ja helpottaa eri alueiden tai toimialojen päällekkäisten säädösten hallintaa.
- Vaatimustenmukaisuuden reaaliaikainen valvonta: Jatkuvaan vaatimustenmukaisuuteen siirtyminen yleistyy, kun GRC-työkalut tarjoavat reaaliaikaista valvontaa käytäntörikkomusten havaitsemiseksi niiden tapahtuessa. Yritykset hyötyvät vaatimustenmukaisuusohjelman käyttöönotosta, koska se auttaa toimimaan ennakoivasti eikä reagoivasti, havaitsemaan ongelmat varhaisessa vaiheessa ja varmistamaan liiketoiminnan jatkuvuuden.
- Sisäänrakennettu ESG-raportointi: GRC-työkalut laajenevat sisältämään ympäristöön, yhteiskuntaan ja hallintotapaan liittyviä (ESG) mittareita. Monien yritysten odotetaan nykyään täyttävän ESG-standardit, ja nämä työkalut auttavat niitä seuraamaan, hallitsemaan ja raportoimaan vastuullisuustavoitteista perinteisen vaatimustenmukaisuuden ohella.
- Käyttäjäystävälliset hallintapaneelit muille kuin asiantuntijoille: Yhä useammat toimittajat suunnittelevat GRC-työkaluja, joissa on yksinkertaisemmat ja intuitiivisemmat hallintapaneelit käyttäjille, jotka eivät ole vaatimustenmukaisuuden asiantuntijoita. Tämä tekee työkaluista helpommin eri osastojen käytettävissä olevia ja auttaa muita kuin asiantuntijoita hoitamaan vaatimustenmukaisuustehtäviä ilman laajaa koulutusta.
- Riskien reaaliaikainen valvonta: Uusien teknologioiden mahdollistamat parannetut ominaisuudet riskien reaaliaikaiseen valvontaan ja tunnistamiseen sekä hälytykset ja ilmoitukset auttavat riskienhallinnan GRC-ratkaisuja reagoimaan nopeammin mahdollisiin ongelmiin.
Mitä GRC-työkalut ovat?
GRC-työkalut ovat ohjelmistoluokka, joka auttaa yrityksiä hallitsemaan hallinta-, riski- ja vaatimustenmukaisuustyönkulkuja yhdessä järjestelmässä. Ne yhdistävät nämä kolme keskeistä aluetta varmistaakseen, että yritys toimii eettisesti, hallitsee riskinsä tehokkaasti ja noudattaa kaikkia asiaankuuluvia lakeja ja säädöksiä.
Vaatimustenmukaisuustiimit, IT-osastot ja riskienhallinnasta vastaavat henkilöt käyttävät näitä työkaluja yleisesti sääntelyvaatimusten seuraamiseen, sisäisten riskien valvontaan ja yrityksen käytäntöjen toimeenpanoon. GRC-alustat vähentävät manuaalista työtä, parantavat auditointivalmiutta ja varmistavat vastuuvelvollisuuden eri osastoilla.
Miksi GRC-työkaluja käytetään?
Eri toimialojen organisaatiot turvautuvat yhä useammin GRC-vaatimustenmukaisuuden hallintaratkaisuihin parantaakseen toimintansa häiriönsietokykyä ja säilyttääkseen sidosryhmien luottamuksen. Seuraavassa on joitakin keskeisiä tekijöitä, jotka kannustavat organisaatioita ottamaan käyttöön hallinta-, riski- ja vaatimustenmukaisuusohjelmistoja (GRC):
- Sääntelyvaatimukset: Yritysten on noudatettava laajaa sääntelyjoukkoa, joka voi vaihdella toimialan ja sijainnin mukaan. Vaatimustenmukaisuuden hallintatyökalut voivat auttaa organisaatioita pysymään ajan tasalla muuttuvista oikeudellisista standardeista, mikä vähentää vaatimustenvastaisuuden ja siihen liittyvien seuraamusten riskiä. Yritykset voivat myös käyttää vaatimustenmukaisuusalustaa vaatimustenmukaisuusprosessien automatisointiin ja varmistaa näin vaadittujen ohjeiden johdonmukaisen noudattamisen.
- Kyberriskit: Kyberuhkien kasvava määrä ja kehittyneisyys aiheuttavat organisaatioille merkittäviä riskejä. Tietoturvan GRC-työkalujen avulla yritykset voivat tunnistaa haavoittuvuuksia, ottaa käyttöön tietoturvatoimia ja seurata jatkuvia riskejä.
- Tietosuojatarpeet: Kun tietosuojasäädökset, kuten GDPR ja CCPA, tiukentuvat maailmanlaajuisesti, yritysten on varmistettava, että ne käsittelevät henkilötietoja vastuullisesti. Vaatimustenmukaisuustyökalut voivat auttaa organisaatioita ottamaan käyttöön tehokkaita tietosuojatoimia arkaluonteisten tietojen suojaamiseksi ja kalliiden tietomurtojen välttämiseksi.
- Operatiivinen tehokkuus: GRC-prosessien käyttöönotto voi myös auttaa sujuvoittamaan hallintoon, riskeihin ja vaatimustenmukaisuuteen liittyviä toimintoja, vähentämään päällekkäisyyksiä ja parantamaan yleistä tehokkuutta. GRC-ohjelmiston käyttöönotto antaa organisaatioille mahdollisuuden keskittää tiedot ja työnkulut, mikä edistää parempaa päätöksentekoa ja vahvistaa koko hallintokehystä.
- Strateginen riskienhallinta: Kattava hallinto-, riski- ja vaatimustenmukaisuuskehys voi myös auttaa organisaatioita ennakoimaan ja lieventämään riskejä ennen niiden toteutumista. GRC ERM (yritysriskien hallinta) -työkalut tukevat ennakoivaa lähestymistapaa ja auttavat yrityksiä yhdistämään riskienhallinnan strategisiin tavoitteisiinsa. Tämä yritystason GRC-näkymä antaa käyttäjille mahdollisuuden priorisoida riskit ja kohdentaa resurssit tehokkaasti.
GRC-toimintoja hyödyntämällä yritykset voivat paitsi täyttää vaatimustenmukaisuusvelvoitteet myös rakentaa vahvan perustan riskien hallinnalle ja yleisen hallinnon parantamiselle.
Ominaisuudet
Kun valitset GRC-työkaluja, kiinnitä huomiota seuraaviin keskeisiin ominaisuuksiin:
- Riskienhallinta: Tämä ominaisuus auttaa tunnistamaan, arvioimaan ja seuraamaan organisaation riskejä. Rakenteisten työnkulkujen avulla uhkien priorisointi ja lieventämisstrategioiden kehittäminen helpottuvat, mikä säästää sinut myöhemmin ikäviltä yllätyksiltä.
- Vaatimustenmukaisuuden seuranta: Pysy nopeasti muuttuvien säädösten tasalla vaatimustenmukaisuuden seurannan avulla. Sen avulla voit yhdistää prosessisi sääntelyvaatimuksiin, hallita dokumentaatiota ja luoda auditointipolkuja, joten vaatimustenmukaisuuden määräajat eivät aiheuta ylimääräistä stressiä.
- Toimintaperiaatteiden hallinta: Järjestä, päivitä ja jaa toimintaperiaatteita keskitetystä paikasta. Toimintaperiaatteiden hallinta helpottaa niiden hyväksynnän ja versioiden seurantaa ja varmistaa, että kaikilla on aina käytössään viimeisin ohjekirja.
- Poikkeamien hallinta: Kirjaa, seuraa ja ratkaise poikkeamat tehokkaasti. Tämä ominaisuus tukee oikea-aikaisia toimia, perussyyanalyysiä ja dokumentointia, joten siitä on hyötyä sekä tietoturvavirheiden että prosessihäiriöiden käsittelyssä.
- Auditointien hallinta: Sujuvoita sisäisiä tai ulkoisia auditointeja suunnittelutyökaluilla, todisteiden keräämisellä ja raportoinnilla. Auditointien hallinta muuttaa mahdollisesti paperityön painajaiseksi muodostuvan kokonaisuuden selkeäksi ja hallittavaksi työnkuluksi.
- Raportointi ja koontinäytöt: Käytä reaaliaikaisia tietoja mukautettavien raporttien ja koontinäyttöjen avulla. Niiden avulla voit havaita trendejä, mitata suorituskykyä ja välittää keskeiset riski- ja vaatimustenmukaisuustiedot päätöksentekijöille hetkessä.
- Käyttöoikeuksien hallinta: Rajoita arkaluonteisten tietojen tarkastelu- tai muokkausoikeudet määrittämällä käyttäjäroolit ja käyttöoikeudet. Käyttöoikeuksien hallinta pitää luottamukselliset tiedot turvassa ja varmistaa, että vain oikeat henkilöt voivat tehdä ratkaisevia muutoksia.
- Asiakirjojen hallinta: Tallenna ja järjestä tärkeät tiedostot versioseurannan ja salauksen avulla. Asiakirjojen hallinta tekee tietojen löytämisestä helppoa ja suojaa sinua menettämästä toiminnan kannalta kriittisiä asiakirjoja digitaaliseen tyhjyyteen.
- Työnkulkujen automatisointi: Automatisoi riskeihin, vaatimustenmukaisuuteen tai auditointeihin liittyvät toistuvat, sääntöpohjaiset tehtävät. Työnkulkujen automatisointi vapauttaa tiimisi aikaa ja vähentää inhimillisten virheiden mahdollisuutta, jolloin kaikki voivat keskittyä enemmän lisäarvoa tuottavaan työhön.
Yleisten GRC-työkalujen tekoälyominaisuudet
Edellä lueteltujen GRC-työkalujen vakiotoimintojen lisäksi monet näistä ratkaisuista sisältävät tekoälyä esimerkiksi seuraavilla ominaisuuksilla:
- Automaattinen riskinarviointi: Tekoäly skannaa valtavia tietomääriä tunnistaakseen kehittymässä olevia riskejä havaitsemalla kaavoja, jotka ihmisiltä saattavat jäädä huomaamatta. Se auttaa pysymään ongelmien edellä ennen kuin niistä tulee todellisia haasteita.
- Ennakoiva analytiikka: Tekoäly käsittelee tietoja koko organisaatiosta ennustaakseen trendejä, vaatimustenmukaisuusongelmia tai tietoturvauhkia. Näin et vain reagoi tilanteisiin, vaan suunnittelet ennakoivasti.
- Luonnollisen kielen käsittely vaatimustenmukaisuuden hallinnassa: Tekoäly lukee ja tulkitsee säädösasiakirjoja tai yrityksen käytäntöjä selkokielisesti, tuo puutteet esiin ja pitää sinut ajan tasalla reaaliajassa.
- Poikkeamien havaitseminen: Tekoäly valvoo käyttäjien toimintaa ja tapahtumatietoja havaitakseen epäilyttävän käyttäytymisen automaattisesti. Tämä helpottaa petosten tai prosessirikkomusten havaitsemista heti niiden alkaessa.
- Automaattiset käytäntösuositukset: Tekoäly ehdottaa käytäntöjen päivityksiä tai uusia kontrolleja oppimalla aiemmista tapahtumista ja sääntelyn muutoksista. Näin vaatimustenmukaisuutta voidaan ylläpitää pienemmällä manuaalisella työllä.
Hyödyt
Tässä on viisi GRC-työkalujen käytön keskeistä hyötyä:
- Parempi päätöksenteko: GRC-työkalut tarjoavat kattavat tietoanalyysi- ja raportointiominaisuudet. Tämä antaa projektipäälliköille mahdollisuuden tehdä perusteltuja päätöksiä reaaliaikaisten tietojen perusteella, mikä parantaa projektien tuloksia ja strategista yhdenmukaisuutta.
- Tehokkaampi riskienhallinta: Kehittyneiden riskinarviointi- ja valvontaominaisuuksien ansiosta GRC-työkalujen avulla käyttäjät voivat tunnistaa, arvioida ja lieventää riskejä tehokkaasti. Tämä ennakoiva lähestymistapa vähentää mahdollisia vaikutuksia projektien aikatauluihin ja budjetteihin.
- Sujuvammat vaatimustenmukaisuusprosessit: Vaatimustenmukaisuustehtävien automatisointi GRC-alustoilla vähentää merkittävästi manuaalista työtä ja virheitä. Tämä varmistaa luotettavammin, että projektit täyttävät lainsäädännön, sääntelyn ja sisäisten käytäntöjen vaatimukset, mikä säästää aikaa ja resursseja.
- Tehokkaampi operatiivinen toiminta: GRC-toimintojen integrointi yhteen alustaan poistaa siiloja ja parantaa tiimien välistä yhteistyötä. Integraatio edistää tehokkuutta, koska tiedot ovat helposti saatavilla ja prosessit on sujuvoitettu eri projektien välillä.
- Vahvempi hallinto ja strateginen yhdenmukaisuus: GRC-organisaatiotyökalut helpottavat projektien tavoitteiden sovittamista yhteen liiketoiminnan kokonaisstrategioiden kanssa. Ne tarjoavat hallintokehyksen, joka varmistaa projektien tukevan myönteisesti organisaation tavoitteita ja suorituskykyä.
Organisaatioille ja projektipäälliköille GRC-työkalujen käyttöönotto on strateginen askel kohti toiminnallista erinomaisuutta, tehokasta riskienhallintaa ja kaikkien asiaankuuluvien standardien ja säädösten noudattamista. Nämä hyödyt eivät ainoastaan suojaa organisaatiota mahdollisilta ongelmilta, vaan myös parantavat sen kykyä toteuttaa onnistuneita projekteja strategisen visionsa mukaisesti.
Kustannukset ja hinnoittelu
Hallinnon, riskienhallinnan ja vaatimustenmukaisuuden (GRC) työkalujen hinnat vaihtelevat suuresti. Valitettavasti useimpien GRC-verkkosivustojen hinnat eivät ole saatavilla. Sen sijaan yritykset edellyttävät yleensä esittelyä tai tapaamista myyntiedustajan kanssa ennen hintojen ilmoittamista, koska tämän tyyppisiin työkaluihin liittyy yleensä räätälöintiä. Seuraavassa on yleiskuva siitä, kuinka paljon GRC-työkalu saattaa maksaa organisaatiollesi.
GRC-työkalujen vertailutaulukko
| Pakettityyppi | Keskimääräinen hinta | Yleiset sisältyvät ominaisuudet | Sopii parhaiten |
|---|---|---|---|
| Ilmainen vaihtoehto | $0 | Useimmat työkalut eivät tarjoa tätä | ei sovellu |
| Perus | $500 - $1,000/kuukausi | Riskinarviointi, vaatimustenmukaisuuden hallinta, perusraportointi ja koontinäytöt, asiakirjojen hallinta | Pienet ja keskisuuret yritykset tai suuremman yrityksen pienemmät tiimit |
| Standardi | $1,000 - $3,000/kuukausi | Kaikki edellä mainitut sekä käytäntöjen hallinta, tapahtumien hallinta, kehittynyt raportointi ja integraatio-ominaisuudet | Keskisuuret yritykset tai suurempien yritysten osastot |
| Premium | $3,000 - $7,000/kuukausi | Kaikki edellä mainitut sekä kehittynyt riskienhallinta, ennakoiva analytiikka, mukautettavat koontinäytöt ja oma räätälöity tuki | Suuret yritykset ja organisaatiot, joilla on laajat riskienhallinta- ja vaatimustenmukaisuustarpeet |
| Yritys | $7,000+/kuukausi | Kaikki edellä mainitut sekä yritysasiakkaille tyypillisesti tarvittavat mukautukset, rajattomasti käyttäjiä, paikan päällä järjestettävä koulutus ja strategiset neuvontapalvelut, jotka auttavat hallitsemaan vaatimustenmukaisuutta tehokkaammin | Suuret yritykset, jotka tarvitsevat muiden pakettien ulkopuolista lisämukautusta |
Tämä saattaa vaikuttaa kalliilta, mutta vaatimusten noudattamatta jättämisestä aiheutuvat seuraamukset ovat yleensä vielä kalliimpia.
Usein kysytyt kysymykset
Löydä vastaukset yleisiin kysymyksiin, joita muut esittävät tästä aiheesta.
Miten voin arvioida nykyisiä GRC-menettelyjäni? Mistä tiedän, tarvitsenko GRC-ohjelmiston?
Aloita kartoittamalla nykyiset vaatimustenmukaisuuden työnkulkusi, tunnistamalla manuaaliset vaiheet ja tarkistamalla, onko määräaikoja tai auditointeja jäänyt väliin. Jos riskien, kontrollien ja dokumentaation seuranta laskentataulukoissa tai sähköposteissa on hidasta tai epäjohdonmukaista, on aika harkita GRC-ohjelmistoa.
Työkalut keskittävät tietueet, automatisoivat muistutukset ja luovat auditointijäljen, mikä säästää aikaa ja vähentää virheitä. Jos sääntelyvaatimukset lisääntyvät, GRC-työkalu on yleensä kannattava investointi.
Miten valitsen organisaationi kokoon ja monimutkaisuuteen sopivan GRC-työkalun?
Aloita kartoittamalla vaatimustenmukaisuusvaatimuksesi, toimialasi säädökset ja raportointitarpeesi. Arvioi sitten, mitkä GRC-ratkaisut on suunnattu kaltaisillesi organisaatioille – jotkin keskittyvät SMB-yrityksiin, kun taas toiset käsittelevät monimutkaisia yritystason toimintoja. Etsi ominaisuuksia, kuten mukautettavia työnkulkuja, monipuolisia raportteja ja skaalautuvuutta. Huomioi myös käytettävyys tiimillesi sekä se, voiko alusta integroitua nykyisiin järjestelmiisi. Pyydä tuote-esittelyjä, pilottiohjelmia tai asiakasreferenssejä nähdäksesi työkalun toiminnassa ja varmistaaksesi, että se sopii todellisiin prosesseihisi ennen sopimukseen sitoutumista.
Mitä integraatioita nykyaikaisen GRC-alustan tulisi tukea?
GRC-työkalusi tulisi yhdistyä jo käyttämiisi järjestelmiin, kuten henkilöstötietokantoihin, dokumenttienhallintaan, toiminnanohjausjärjestelmiin ja viestintätyökaluihin. Integraatio pilvitallennukseen, identiteetin- ja käyttöoikeuksien hallintaan sekä tietoturvatietojärjestelmiin on erityisen arvokas todisteiden keruun ja riskien seurannan automatisoinnissa. Vaatimustenmukaisuustiimeille saumaton integraatio sähköpostiin, yhteistyöalustoihin ja sääntelytietosyötteisiin vähentää työtä ja nopeuttaa reagointia. Tarkista aina alustan integraatiokirjasto ja varmista, että se tukee suojattuja API-yhteyksiä, jotta tietosi pysyvät ajan tasalla ja käytettävissä.
Voivatko GRC-työkalut auttaa automatisoimaan vaatimustenmukaisuusraportointia ja auditointeja?
Kyllä, useimmat GRC-työkalut tarjoavat auditointivalmiita raporttipohjia, automatisoidun todisteiden keruun ja reaaliaikaiset koontinäytöt. Näiden ominaisuuksien avulla vaatimustenmukaisuustiimisi voi koota tarkistuslistoja, toimittaa dokumentaatiota ja seurata auditoinnin edistymistä aiempaa vähäisemmällä manuaalisella työllä. Automaattiset hälytykset muistuttavat vaatimustenmukaisuuden määräajoista ja ilmoittavat puuttuvasta dokumentaatiosta. Auditointien aikana voit helposti hakea historiatietoja tai luoda pyynnöstä raportteja valvojille. Tämä vähentää hallinnollista työtä ja parantaa vaatimustenmukaisuusprosessien tarkkuutta ja johdonmukaisuutta.
Mitkä ovat tehokkaan GRC-strategian toteuttamisen parhaat käytännöt?
Toteuta GRC-strategia onnistuneesti ottamalla kaikki keskeiset sidosryhmät mukaan varhaisessa vaiheessa ja selkeyttämällä vaatimustenmukaisuustavoitteesi. Käytä GRC-alustaa käytäntöjen, riskirekisterien ja poikkeamien seurannan keskittämiseen. Yhtenäistä prosessit työkalun mallien avulla ja automatisoi toistuvat vaatimustenmukaisuustehtävät aina kun mahdollista. Aikatauluta säännöllisiä tarkasteluja alustan raportointiominaisuuksien avulla seurataksesi edistymistä ja puutteita. Kouluta tiimi sekä työkalun että työnkulkujesi käyttöön sitoutumisen ylläpitämiseksi ja käyttöönoton varmistamiseksi.
Mitä haasteita GRC-strategian toteuttamiseen liittyy?
Yleisiä haasteita ovat muutosvastarinta, tietosiilot ja epäselvä vastuunjako vaatimustenmukaisuustehtävissä. GRC-ohjelmisto voi auttaa yhtenäistämällä työnkulkuja, ilmoittamalla tiimeille erääntyneistä tehtävistä ja automatisoimalla todisteiden keruun eri osastoilla. Haasteisiin vastaamiseksi valitse hyvin integroitava työkalu, tarjoa koulutusta kaikille käyttäjille ja määritä selkeät vastuut. Testaa alustan viestintä- ja yhteistyöominaisuudet siilojen purkamiseksi ja kaikkien pitämiseksi vastuullisina.
Onko olemassa avoimen lähdekoodin GRC-työkaluja? Mitä hyötyjä ja haittoja avoimen lähdekoodin GRC-työkalun käytössä on?
Kyllä, useita avoimen lähdekoodin GRC-työkaluja on olemassa, kuten OpenGRC ja Eramba. Keskeinen hyöty on kustannussäästö sekä mahdollisuus mukauttaa ominaisuuksia. Avoimen lähdekoodin työkaluista voi kuitenkin puuttua kaupallisten työkalujen tarjoama oma asiakastuki, sertifioidut integraatiot tai säännölliset tietoturvapäivitykset. Jos organisaatiollasi on vahvat IT-resurssit ja tarvitset joustavuutta, avoimen lähdekoodin ratkaisu voi toimia. Jos jatkuva tuki ja nopeat päivitykset ovat tärkeämpiä, harkitse omistusoikeudellista GRC-ohjelmistoa.