10 bedste GRC-værktøjer og -platforme gennemgået for 2026
10 Udvalg over de bedste GRC-værktøjer


GRC-værktøjer hjælper organisationer med at håndtere governance-, risiko- og complianceprocesser på en centraliseret platform. Derudover strømliner disse værktøjer politikstyring, risikovurdering og lovgivningsmæssig rapportering, hvilket reducerer risikoen for manglende overholdelse og fejl ved revisioner.
Med udgangspunkt i min erfaring med governance- og organisationsværktøjer har jeg testet flere GRC-platforme for at se, hvor godt de understøtter tværfunktionelle teams, forenkler dokumentation og automatiserer kontroller. Jeg har sammenlignet værktøjerne med hensyn til brugervenlighed, integrationer og hvor godt de stemmer overens med lovgivningsmæssige rammer i den virkelige verden.
Nedenfor finder du mine bedste anbefalinger baseret på praktiske tests. Hvert GRC-værktøj på listen udmærker sig ved bestemte funktioner eller styrker, så du kan finde det, der passer bedst til din organisations behov.
Why Trust Our Software Recommendations
Our team has been testing and reviewing software since 2012. As project managers ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria. We also draw on insights from industry thought leaders and practicing project management experts.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
Sammenligningstabel for GRC-værktøjer
Denne sammenligningstabel opsummerer prisoplysningerne for mine bedste valg af GRC-værktøjer:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bedst til risikostyring i virksomheder | Gratis demo tilgængelig | Pris oplyses ved forespørgsel | Website | |
| 2 | Bedst til styring af tredjepartsrisici | Gratis demo tilgængelig | Priser oplyses efter anmodning | Website | |
| 3 | Bedst til global overholdelse af regler om databeskyttelse | Gratis abonnement + gratis demo tilgængelig | Fra $499/måned | Website | |
| 4 | Bedst til integreret resultatstyring | Gratis demonstration tilgængelig | Priser oplyses efter anmodning | Website | |
| 5 | Bedst til omfattende overholdelsesrapportering | 30 dages gratis prøveperiode | Priser oplyses efter anmodning | Website | |
| 6 | Bedst til at skabe fælles retning i teamet | Gratis prøveperiode | Fra $5/bruger/måned | Website | |
| 7 | Bedst til mellemstore og store virksomheder | Gratis demo tilgængelig | Pris oplyses efter forespørgsel | Website | |
| 8 | Bedste værktøj til GRC-automatisering | Gratis demo | Tilbyder tilpassede priser efter anmodning | Website | |
| 9 | Bedst til visualisering af afhængigheder | Gratis demo tilgængelig | Tilpassede priser | Website | |
| 10 | Bedste værktøj til GRC-vurdering | Gratis demo | Fra $100,000 som et engangslicensgebyr | Website |

Anmeldelser af de bedste GRC-værktøjer
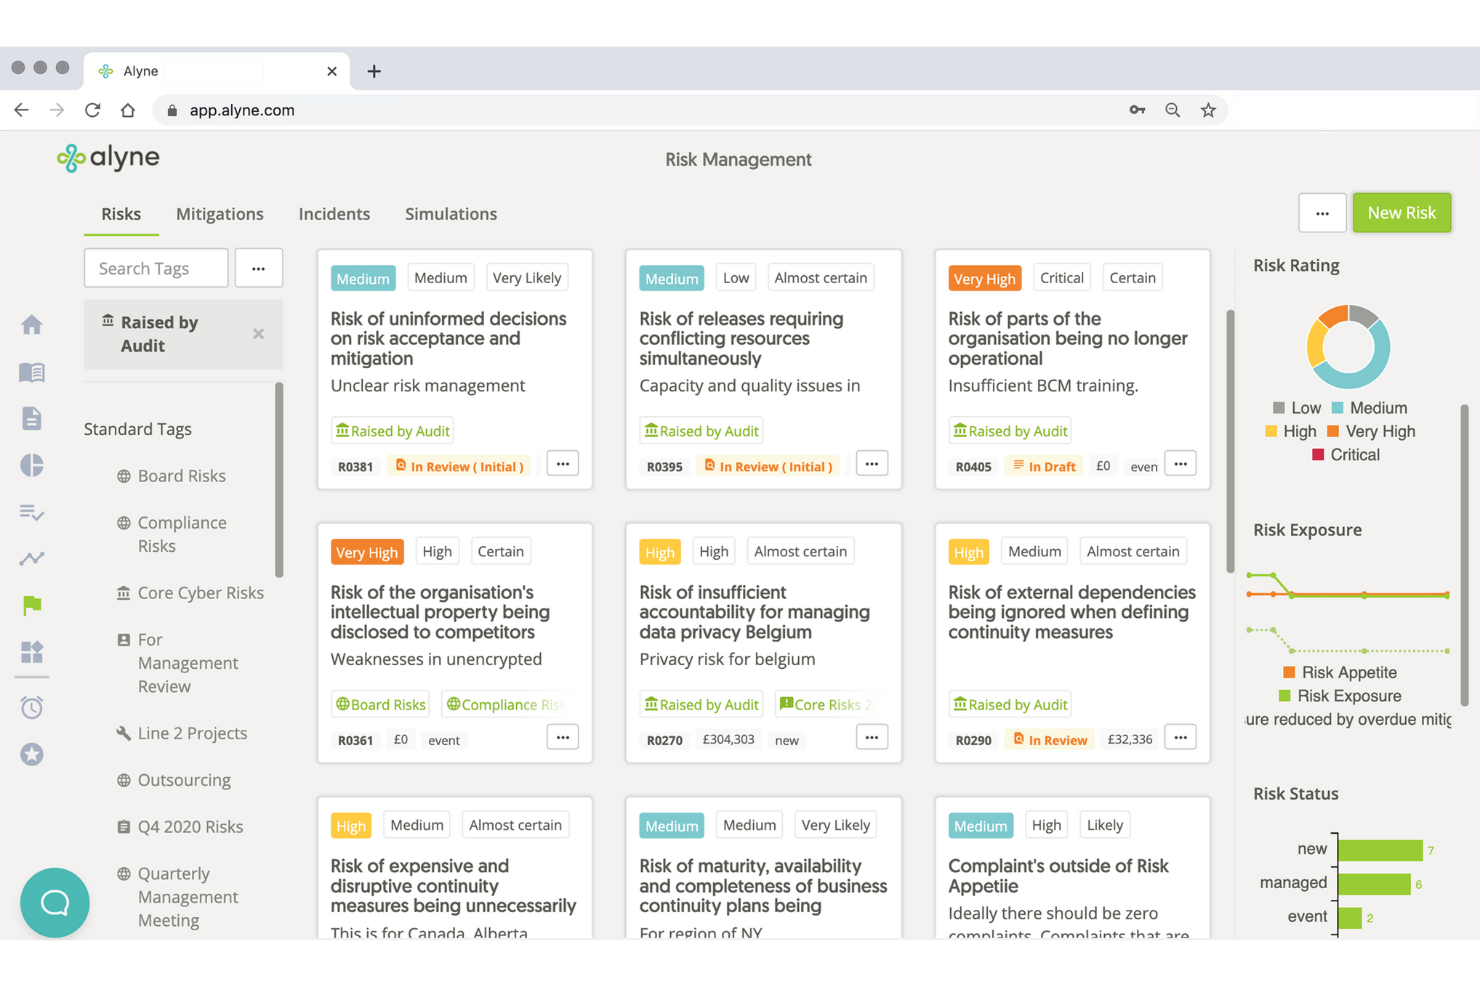
I disse korte beskrivelser kan du se de vigtigste funktioner i den mest populære compliancesoftware samt prisoplysninger og skærmbilleder.
Bedst til risikostyring i virksomheder
Mitratech er et omfattende GRC-værktøj, der primært er udviklet til juridiske fagfolk samt fagfolk inden for risiko og HR. Det er særligt velegnet til automatisering af arbejdsgange, styring af compliance og avancerede analyser. Ankit Gupta, Senior Security Engineer, fortalte, hvordan platformen forenklede driften for hans team: “Mitratech hjalp os med at samle politikstyring og lovgivningsmæssig sporing ét sted, hvilket reducerede den tid, vi brugte på at følge op på opdateringer.”
Hvorfor jeg valgte Mitratech: Mitratech skiller sig ud med sit fokus på juridisk compliance og tilbyder AI-drevne værktøjer som InvoiceIQ til gennemgang af fakturaer. Platformen integrerer dataindsigter og AI for at forbedre automatisering, effektivitet og synlighed. Den tilbyder omfattende funktioner til styring af juridiske udgifter, leverandørrisikostyring og compliance-sporing. Disse funktioner gør den til et stærkt valg for organisationer, der har brug for detaljerede compliance-løsninger.
Fremtrædende funktioner & integrationer
Fremtrædende funktioner omfatter automatisering af arbejdsgange for at effektivisere processer, dokumentautomatisering til effektiv filhåndtering og avancerede analyser til indsigtsfuld rapportering. Platformens AI-drevne værktøjer forbedrer nøjagtigheden og reducerer det manuelle arbejde. Den tilbyder også integreret risikostyring gennem Mitratech Risk Platform.
Integrationer omfatter Microsoft Office, SAP, Oracle, Salesforce, Workday, DocuSign, Adobe Sign, SharePoint, NetSuite og QuickBooks.

Bedst til styring af tredjepartsrisici

Prevalent tilbyder en specialiseret tilgang til håndtering af risici fra tredjepartsleverandører, hvilket gør løsningen velegnet til organisationer under regulatorisk pres. Med sine AI-drevne funktioner automatiserer den indfasning af leverandører, risikovurderinger og løbende overvågning, hvilket kan hjælpe dit team med at reducere administrative opgaver og forbedre gennemløbstiderne. Dette værktøj er særligt værdifuldt for brancher med komplekse leverandørrelationer, da det leverer kommunikation i realtid og standardiserede vurderinger, som understøtter jeres risikostyringsindsats.
Hvorfor jeg valgte Prevalent
Jeg valgte Prevalent på grund af platformens fremtrædende funktioner inden for styring af tredjepartsrisici, hvilket er afgørende for enhver organisation, der håndterer mange leverandører. De AI-drevne risikovurderinger og funktionerne til løbende overvågning gør det muligt for dit team at identificere og afbøde potentielle trusler fra tredjepartsrelationer. Med automatiserede arbejdsgange kan du administrere hele leverandørens livscyklus, fra indfasning til udfasning, reducere manuelle opgaver og øge fokusset på strategisk risikoreduktion. Disse funktioner gør Prevalent attraktiv for brancher som finans og sundhedspleje, hvor overholdelse af lovgivning og risikostyring er altafgørende.
Vigtige funktioner i Prevalent
Ud over funktionerne til styring af tredjepartsrisici tilbyder Prevalent flere andre funktioner, der gør løsningen til en stærk kandidat inden for GRC-værktøjer.
- Overholdelsestræning: Platformen omfatter værktøjer til overholdelsestræning, der sikrer, at dit team er opdateret med de nyeste regulatoriske standarder og praksisser.
- Politikstyring: Prevalent tilbyder robuste funktioner til politikstyring, som gør det muligt for dit team effektivt at oprette, distribuere og administrere politikker på tværs af organisationen.
- Hændelsesstyring: Værktøjet omfatter funktioner til hændelsesstyring, der hjælper dit team med effektivt at spore, administrere og løse hændelser for at opretholde overholdelse og reducere risici.
- Revisionsstyring: Prevalent tilbyder omfattende funktioner til revisionsstyring, som gør det muligt for dit team at gennemføre revisioner, administrere resultater og sikre overholdelse af regulatoriske krav.
Integrationer i Prevalent
Indbyggede integrationer er i øjeblikket ikke angivet af Prevalent.
Pros and Cons
Pros:
- Den brugervenlige grænseflade forenkler navigationen for teams med ansvar for overholdelse.
- Omfattende funktioner til styring af tredjepartsrisici understøtter strategisk risikoreduktion.
- Stærke sikkerhedsforanstaltninger beskytter følsomme data og opretholder overholdelse.
Cons:
- De højere omkostninger sammenlignet med konkurrenterne kan påvirke budgetbevidste brugere.
- Lejlighedsvise tekniske fejl og programfejl forstyrrer arbejdsgangens kontinuitet.
Bedst til global overholdelse af regler om databeskyttelse

Captain Compliance er en alt-i-en-platform til databeskyttelse, der er designet til at forenkle overholdelsen af regler om databeskyttelse for organisationer. Den tilbyder værktøjer til håndtering af samtykke til cookies, privatlivspolitikker og transparenssider og sikrer overholdelse af globale love om databeskyttelse som GDPR og CPRA.
Captain Compliance skiller sig ud med sin omfattende pakke af funktioner, der er designet til at forbedre håndteringen af overholdelse. En af de fremtrædende funktioner er systemet til håndtering af samtykke til cookies, som sikrer, at virksomheder overholder globale love om databeskyttelse. Denne funktion er afgørende for organisationer, der opererer i flere jurisdiktioner, da den automatiserer processen med at indhente og administrere brugernes samtykke til cookies.
Derudover centraliserer funktionen til håndtering af privatlivspolitikker alle privatlivspolitikker og knytter dem direkte til samtykke- og cookiepolitikker. Den har også en cookiescanner, som giver et realtidsoverblik over cookies på ethvert websted. Dette værktøj er uvurderligt for organisationer, der ønsker at overholde reglerne om databeskyttelse, ved løbende at overvåge og opdatere deres cookiepolitikker baseret på de seneste scanningsresultater.
Transparenssiden styrker yderligere brugernes tillid ved at vise de aktuelle cookies på webstedet og sikre, at brugerne er fuldt informeret om de data, der indsamles.

Bedst til integreret resultatstyring

Corporater er en platform til virksomhedsstyring, der er udviklet til ledere, chefer og fagfolk inden for virksomhedsledelse. Den understøtter funktioner til strategisk planlægning, resultatstyring og risikostyring.
Hvorfor jeg valgte Corporater: Corporater er skræddersyet til virksomhedsledelse med funktioner til strategisk planlægning og resultatstyring. Den tilbyder en tilgang med et balanceret målstyringskort, som hjælper med at tilpasse virksomhedens aktiviteter til organisationens vision. Platformen giver dig mulighed for at oprette brugerdefinerede kontrolpaneler med indsigt i realtid. Det gør den ideel til organisationer, der fokuserer på at skabe sammenhæng mellem strategi og udførelse.
Fremtrædende funktioner og integrationer
Fremtrædende funktioner omfatter brugerdefinerbare kontrolpaneler til skræddersyet indsigt, et balanceret målstyringskort til strategisk sammenhæng samt værktøjer til risikostyring, der overvåger og mindsker risici. Platformen tilbyder funktioner til strategisk planlægning, som understøtter langsigtede mål. Den tilbyder også resultatstyring til at overvåge og forbedre virksomhedens resultater.
Integrationer omfatter Microsoft Power BI, SAP, Oracle, Salesforce, Tableau, SharePoint, Microsoft Dynamics, Google Analytics, Slack og Jira.
Bedst til omfattende overholdelsesrapportering

ADAudit Plus er et værktøj til revision af Active Directory, designet til it-administratorer og sikkerhedsprofessionelle. Det giver detaljeret indsigt i brugeraktiviteter, loginmønstre og ændringer på netværket for at hjælpe med at opretholde sikkerhed og overholdelse af regler.
Hvorfor jeg valgte ADAudit Plus: ADAudit Plus fokuserer på revision i realtid og giver øjeblikkelige advarsler om mistænkelige aktiviteter. Det leverer detaljerede revisionsrapporter, der hjælper med at spore brugeradfærd og ændringer på tværs af netværket. Værktøjet omfatter funktioner som overvågning af filintegritet og revision af privilegerede brugere for at styrke sikkerheden. Dets funktioner i realtid gør det uundværligt for organisationer, der har brug for øjeblikkelig indsigt i deres Active Directory-miljøer.
Fremtrædende funktioner og integrationer
Fremtrædende funktioner omfatter overvågning af filintegritet for at holde styr på ændringer i følsomme filer, revision af privilegerede brugere for at overvåge adgang på højt niveau samt sporing af loginaktivitet for at give omfattende indsigt i brugerne. Værktøjet tilbyder overholdelsesrapportering for at opfylde lovgivningsmæssige krav. Værktøjet tilbyder også avanceret analyse af brugeradfærd. Denne funktion overvåger løbende brugeraktiviteter og registrerer uregelmæssigheder, der kan indikere potentielle sikkerhedstrusler. Desuden omfatter det detaljeret revision af filservere, som sporer adgang til og ændringer af filer og mapper og dermed sikrer dataintegritet og sikkerhed.
Integrationer omfatter Microsoft 365, Azure Active Directory, Windows Server, Exchange Server, SharePoint, VMware, Citrix, Google Workspace, AWS og Office 365.
ClickUp
Bedst til at skabe fælles retning i teamet
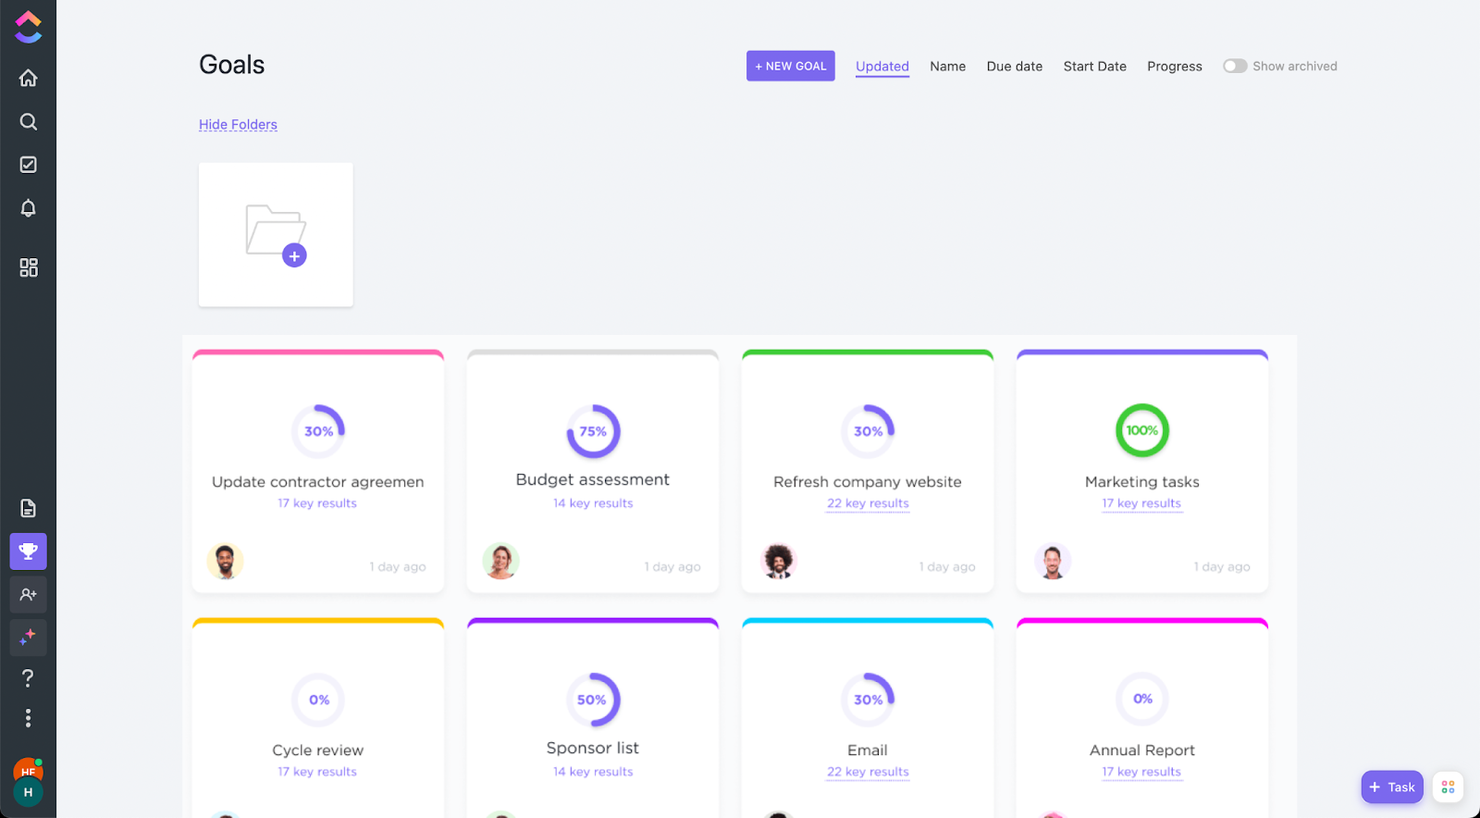
ClickUp er en projektstyringssoftware, der har alt, hvad du behøver for at gennemføre dit projekt. Derudover kan funktioner som mål og tilpassede lister hjælpe dig med at håndtere virksomhedens styring, risici og overholdelse af regler.
Mål kan angives ved at gå til navigationsmenuen til venstre og klikke på trofæikonet. For at sikre ensartethed på tværs af afdelinger kan du angive adgangstilladelser og kun tilføje de personer, der har brug for at se dem. Overholdelse kan måles ved at oprette opgaver inden for disse mål og overvåge fremskridtene.
ClickUp tilbyder indbyggede integrationer med Slack, G Suite, Dropbox og mange flere værktøjer samt over 1.000+ integrationer gennem Zapier.
ClickUp er gratis med begrænset lagerplads til et ubegrænset antal brugere. Betalte abonnementer starter ved $5/bruger/måned og tilbyder en gratis prøveperiode.
New Product Updates from ClickUp
ClickUp Adds Meetings Hub, Super Agent Templates, and ZoomInfo Integration
ClickUp adds a searchable Meetings Hub, new ways to clone and template Super Agents, and a ZoomInfo integration through the App Center. These updates improve meeting retrieval, agent reuse, and access to sales intelligence. For more information, visit ClickUp’s official site.

Bedst til mellemstore og store virksomheder

Hyperproof er et værktøj til complianceadministration, der henvender sig til compliancechefer og IT-sikkerhedsteams. Det hjælper organisationer med at administrere complianceopgaver, vurderinger og revisioner for at sikre, at de opfylder lovgivningsmæssige krav. Ankit Gupta, senior sikkerhedsingeniør, beskrev den effekt, det har haft på hans team: 'Hyperproof effektiviserede den måde, vi indsamler og kortlægger compliance-dokumentation på, og forvandlede det, der tidligere tog flere ugers forberedelse, til en løbende arbejdsgang.'
Hvorfor jeg valgte Hyperproof: Jeg valgte Hyperproof på grund af den brugervenlige grænseflade, den fleksible ramme for risikovurdering og de avancerede rapporteringsfunktioner. Det giver dig mulighed for at automatisere risikostyringsprocesser og nemt følge compliance i forhold til forskellige regler. Hyperproof omfatter over 110 rammer for compliance og risikostyring, hvilket sikrer, at brugerne kan dække forskellige lovgivningsmæssige krav på tværs af brancher. Disse omfatter SOC 2, ISO 27001, NIST 800-53, NIST CSF, NIST Privacy, PCI, SOX og andre.
Hyperproof har specialiseret sig i løbende compliance og tilbyder værktøjer, der automatiserer indsamling og overvågning af dokumentation. Det leverer en centraliseret platform til samtidig administration af flere compliance-rammer. Værktøjets funktioner omfatter automatiske påmindelser og opgavestyring, som hjælper dit team med at holde kursen. Fokusset på løbende compliance gør det velegnet til organisationer, der har brug for at opretholde en vedvarende overholdelse af regler.
Fremtrædende funktioner & integrationer
Fremtrædende funktioner omfatter automatisk indsamling af dokumentation, der reducerer manuelt arbejde, kortlægning af compliance-rammer til administration af forskellige standarder samt værktøjer til opgavestyring, der effektiviserer complianceaktiviteter. Det omfatter også afgrænsninger, som giver virksomheder mulighed for at opdele kontroller i rammer på tværs af produktlinjer, geografiske områder og andre organisatoriske grænser, så compliance kan tilpasses specifikke forretningsområder.
Integrationer omfatter Microsoft Teams, Slack, Jira, Confluence, Okta, Google Workspace, Azure Active Directory, AWS, OneTrust og ServiceNow. Derudover gør den åbne API og softwareudviklingssættet (SDK) det muligt for virksomheder at oprette deres egne integrationer, hvilket giver fleksibilitet ud over de forudbyggede muligheder.

Bedste værktøj til GRC-automatisering

ServiceNow er en alsidig platform, der henvender sig til store virksomheder med fokus på IT-servicestyring, drift og automatisering af arbejdsgange i virksomheden. Den hjælper organisationer med at strømline processer, administrere IT-aktiver og forbedre leveringen af tjenester på tværs af afdelinger. Ud over IT-drift bruger mange virksomheder også ServiceNow til at styrke compliance og risikostyring. Caleb Johnstone, SEO-direktør hos Paperstack, udtalte: “ServiceNow har transformeret vores compliance-procedurer ved at automatisere risikovurderinger og give os realtidsinformation, hvilket gør vores revisioner nemme og forudsigelige.”
Hvorfor jeg valgte ServiceNow: ServiceNow er skræddersyet til store virksomheder med sine omfattende funktioner inden for IT-servicestyring og automatisering. Den tilbyder en samlet platform, hvor du effektivt kan administrere hændelser, ændringer og anmodninger. Værktøjet omfatter funktioner som aktivadministration og præstationsanalyse til understøttelse af drift i stor skala. Dets skalerbarhed og omfattende værktøjssuite gør det ideelt til store organisationer, der ønsker at øge driftseffektiviteten.
Fremtrædende funktioner & integrationer
Fremtrædende funktioner omfatter præstationsanalyse til sporing af nøgletal, aktivadministration til overvågning af IT-ressourcer og automatisering af arbejdsgange for at forbedre proceseffektiviteten. Platformen tilbyder hændelsesstyring til håndtering af driftsforstyrrelser. Den omfatter også ændringsstyring til kontrol af ændringer i IT-miljøet.
Integrationer omfatter Microsoft Azure, AWS, Google Cloud, Slack, Jira, SAP, Salesforce, Workday, Microsoft Teams og Zoom.

Bedst til visualisering af afhængigheder

Fusion Framework System er et GRC-værktøj designet til risikomanagere og fagfolk inden for forretningskontinuitet. Det hjælper organisationer med at styrke deres operationelle modstandsdygtighed ved at håndtere risici, hændelser og planer for forretningskontinuitet.
Hvorfor jeg valgte Fusion Framework System: Værktøjet giver brugerne mulighed for at visualisere deres virksomhed, produkter og tjenester fra et kundeperspektiv og skabe et kort over de daglige funktioner i virksomheden. Gennem visualisering af afhængigheder kan organisationer identificere påvirkninger og se relationer baseret på risici, processer, applikationer og tredjeparter.
Fusion Framework System udmærker sig inden for operationel modstandsdygtighed og tilbyder værktøjer til effektiv håndtering af risici og planer for forretningskontinuitet. Det tilbyder kontrolpaneler, der kan tilpasses, så du kan overvåge hændelser og følge genoprettelsesindsatsen. Platformen indeholder funktioner til scenarieplanlægning og påvirkningsanalyse, så du kan forberede dig på potentielle forstyrrelser. Fokusset på modstandsdygtighed gør den ideel til organisationer, der har brug for at opretholde forretningskontinuiteten i udfordrende miljøer.
Fremtrædende funktioner & integrationer
Fremtrædende funktioner omfatter scenarieplanlægning til proaktiv risikostyring, påvirkningsanalyse til vurdering af potentielle forstyrrelser og hændelsessporing til reaktion i realtid. Platformen tilbyder kontrolpaneler, der kan tilpasses, så overvågningen kan skræddersys. Den tilbyder også planlægning af forretningskontinuitet for at sikre beredskab.
Integrationer omfatter Salesforce, Microsoft Teams, Tableau, ServiceNow, Slack, AWS, Google Workspace, Microsoft Azure, Jira og Zoom.

MetricStream
Bedste værktøj til GRC-vurdering
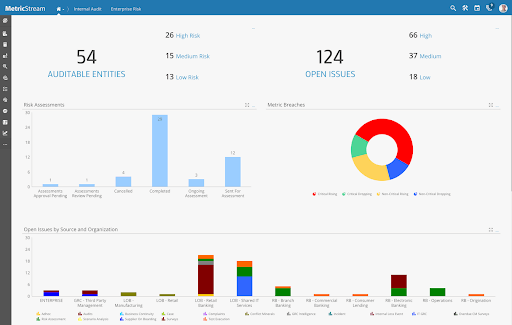
MetricStream er en platform til styring, risiko og compliance, der er skræddersyet til risikomanagere og complianceansvarlige. Den hjælper organisationer med effektivt at administrere risiko-, compliance- og revisionsprocesser på tværs af forskellige afdelinger. Dens styrke ligger i understøttelsen af komplekse initiativer med flere interessenter. Som grundlæggeren & den administrerende direktør for 4PMTI.com delte: “Jeg har arbejdet med MetricStream for at hjælpe med at implementere GRC-integration som en del af et globalt program, der involverede mere end 300 interessenter i et program, der strakte sig over fem afdelinger. MetricStream hjalp os med at samle sporing af risiko og compliance på tværs af fem afdelinger, og deres varmekort gjorde ledelsesgennemgange hurtigere og langt mere velinformerede.”
Hvorfor jeg valgte MetricStream: Den udmærker sig inden for integreret risikostyring og leverer en samlet platform til håndtering af flere risikotyper og compliancebehov. Den tilbyder funktioner som risikovurdering og politikstyring, der er afgørende for at opretholde organisatorisk compliance. Platformens risikoovervågning i realtid hjælper med at holde dit team informeret om potentielle trusler. Dens evne til at integrere forskellige GRC-funktioner i én platform gør den velegnet til organisationer, der ønsker at strømline deres risikostyringsprocesser.
Fremtrædende funktioner & integrationer
Fremtrædende funktioner omfatter politikstyring til opretholdelse af compliancestandarder, risikovurderingsværktøjer til evaluering af potentielle risici samt revisionsstyring til grundige compliancekontroller. Et højdepunkt ved denne software er dens funktioner til intern revisionsstyring, som gør det muligt for brugerne nemt og intuitivt at strømline og automatisere hele processen for intern revision. Platformen leverer risikoovervågning i realtid, så dit team holdes informeret. Den tilbyder også compliancerapportering for at opfylde lovgivningsmæssige krav.
Integrationer omfatter SAP, Oracle, Salesforce, Microsoft Azure, Google Cloud, Workday, AWS, ServiceNow, Tableau og Slack.
Hvornår skal du bruge GRC-værktøjer?
GRC-værktøjer samler dit arbejde med governance, risiko og compliance ét sted og erstatter de regneark og isolerede oversigter, der gør det næsten umuligt at få et fuldt overblik over din risikoprofil. Hvis nogle af nedenstående scenarier lyder bekendte, er det værd at føje dem til din værktøjspakke:
- Dit team håndterer compliance på tværs af flere rammeværk: Forestil dig, at du håndterer SOC 2, ISO 27001 og GDPR på samme tid. Et GRC-værktøj kortlægger overlappende kontroller på tværs af rammeværk, så du ikke laver dobbeltarbejde eller overser mangler.
- Du står over for en revision uden et tydeligt revisionsspor: Når dokumentation er spredt på tværs af e-mailtråde, delte drev og noter på post-its, kan det tage uger at samle den. GRC-værktøjer centraliserer dokumentationen og automatiserer indsamlingen af beviser, så du er klar til revision året rundt.
- Risikogennemgange finder kun sted én gang om året – hvis overhovedet: Hvis dit risikoregister ligger i et regneark, der kun åbnes før et bestyrelsesmøde, navigerer du i blinde resten af året. GRC-værktøjer holder risikodata opdaterede med automatiseret overvågning og advarsler i realtid.
- Det tager for lang tid at tildele og følge op på kvitteringer for politikker: Det er tidskrævende at følge op på 200 medarbejdere for at bekræfte, at de har læst den opdaterede sikkerhedspolitik. Automatiseret distribution af politikker og sporing af bekræftelser sætter processen på autopilot.
- Du vokser hurtigt, og kontrollerne kan ikke følge med: Når medarbejderantallet fordobles, eller du går ind på et nyt marked som EU eller APAC, udvides dit complianceområde fra den ene dag til den anden. Et GRC-værktøj skalerer med dig og markerer nye lovgivningsmæssige krav, før de bliver til overtrædelser.
Andre GRC-værktøjer
Her er nogle af de værktøjer, der ikke kom med i top 10, men som stadig er værd at overveje.
- IBM OpenPages
Bedste GRC-værktøj til virksomheder
- SAP GRC
Bedst til integrationer med førstepartsprodukter
- SAI Global Compliance 360
Bedst til fleksibilitet og tilpasning
- Riskonnect
Bedst til brugeroplevelse
- Navex RiskRate
Bedste database med risikooplysninger
- Enablon
Bedste værktøj til GRC-rapportering
- 6clicks
Bedste AI-drevne GRC-software
- SoftComply Risk Manager Plus
Bedst til risikostyring i Jira
- Nasdaq BWise
Bedst til synlighed og overblik
- Soterion
Bedst til SAP-kunder
- StandardFusion
Bedst til fleksibel compliance-styring
- SAI360
Bedst til branchespecifik sporing af risikostyring
- Jama Software
Bedst til sporbarhed i realtid og risikodetektering


Relaterede anmeldelser af projektstyring
- Projektstyringssoftware
- Ressourcestyringssoftware
- Software til automatisering af arbejdsgange
- Samarbejdsværktøjer
Hvordan jeg evaluerer GRC-værktøjer
Jeg ser på GRC-værktøjer i to lag: grundlaget – risikoregistre, kontrolkortlægning og revisionsspor – der sikrer en plads på listen, samt de differentierende faktorer, der adskiller hver platform.
Kernefunktionalitet (grundlæggende krav for denne liste)
Når jeg udvælger værktøjer til min liste, vurderer jeg hvert af dem på en skala fra 0 (tilbyder ikke funktionaliteten) til 5 (udmærker sig på dette område) for hver af de nedenstående kernefunktioner. Derefter omregner jeg værktøjets samlede score til en procentdel. Hvert værktøj skal opnå en minimumssamlet score på 65 % for at komme i betragtning til optagelse.
- Risikostyring: Jeg ser efter en komplet risikolivscyklus – registrering, vurdering, ejerskab og sporing af afhjælpning – så teams kan knytte specifikke risici til aktive projekter i stedet for at håndtere dem i adskilte regneark.
- Compliance-styring: Hvert værktøj bør kunne knytte kontroller til anerkendte rammeværk som ISO 27001, SOX eller GDPR, og jeg undersøger, om det understøtter sporing af compliance-status på tværs af flere regelsæt samtidig.
- Politik- og styringskontroller: Jeg vurderer, om platformen understøtter oprettelse af politikker, versionsstyring, arbejdsgange for godkendelse og distribution – især for teams, der håndhæver godkendelsesporte på tværs af projektmilepæle.
- Revisionsspor og dokumentation: Et solidt revisionsspor betyder, at enhver handling, beslutning og ændring logges automatisk. Jeg ser efter sammenkædning af dokumentation og søgbare logfiler, der kan holde til interne eller eksterne revisioner.
- Kontrolvurdering og -test: Jeg undersøger, om man kan definere interne kontroller, planlægge vurderinger og spore afhjælpning. Platforme som ServiceNow GRC og LogicGate håndterer begge dette forskelligt, så dybden er vigtig her.
- GRC-rapportering og -dashboards: Dashboards bør give PMO-ledere og complianceansvarlige rollespecifik indsigt i risikoprofil, kontrolstatus og compliance-huller uden at kræve et separat BI-værktøj.
Når jeg har en liste over værktøjer, der opfylder kriterierne, vurderer jeg, hvad der adskiller hver platform.
Differentierende faktorer (det, der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører:
Fremtrædende funktioner
Tredjepartsrisikostyring er vigtig, når dine projekter afhænger af eksterne leverandører eller kontrahenter. Jeg undersøger, om platformen giver mulighed for at vurdere og overvåge leverandørrisiko sammen med interne kontroller. Sporing af lovgivningsmæssige ændringer er en anden differentierende faktor – værktøjer som Archer og MetricStream kan automatisk markere nye regler og kortlægge deres indvirkning på eksisterende kontroller. Jeg ser også efter AI-drevne risikoindsigter, der afdækker mønstre på tværs af projektporteføljer og hjælper risikomanagere med at prioritere, før problemer eskalerer.
Ud over funktionerne
Integrationer er meget vigtige her. Jeg undersøger, om platformen kan forbindes med værktøjer som Jira, ServiceNow eller SAP, eftersom GRC-data, der ligger uden for dine projektarbejdsgange, ofte bliver ignoreret. Dækningen af lovgivningsmæssige rammeværk varierer også betydeligt – nogle platforme leveres med snesevis af forudbyggede rammeværk, mens andre kræver, at du opbygger alt fra bunden. For globale teams vurderer jeg implementeringsmuligheder og kontroller for dataopbevaringssted, især når projekter spænder over regioner med forskellige krav til datasuverænitet.
Sådan vælger du GRC-værktøjer
Mens du arbejder dig gennem din egen unikke softwareudvælgelsesproces, bør du have følgende punkter i tankerne:
- Identificer dine compliancebehov: Begynd med at fastlægge de specifikke compliancekrav, som din organisation skal opfylde. Sørg for, at GRC-værktøjet effektivt kan håndtere forskellige lovgivningsmæssige krav for forskellige brancher, såsom GDPR for databeskyttelse eller HIPAA for sundhedssektoren.
- Vurder mulighederne for risikostyring: GRC-værktøjer bør tilbyde effektive funktioner til at identificere, vurdere og begrænse risici. Dette er især vigtigt for brancher med høje operationelle risici, såsom produktion eller energi.
- Integration med eksisterende systemer: Vurder, hvor godt GRC-værktøjet integreres med din nuværende teknologiske infrastruktur. Dette er afgørende for organisationer, der bruger flere systemer til styring, risiko og compliance samt CRM-, ERP- eller IT-systemer, da det kan strømline processerne betydeligt.
- Skalerbarhed og fleksibilitet: Dine GRC-behov vil udvikle sig, så vælg et værktøj, der kan vokse sammen med din organisation, især hvis din virksomhed vokser hurtigt i en dynamisk branche.
- Brugervenlig grænseflade: Et GRC-værktøjs succes afhænger ofte af, hvor nemt det er at bruge, da komplekse værktøjer kan hæmme brugeraccepten og føre til fejl. Det er vigtigt at vælge en løsning med en intuitiv grænseflade og gode supportmuligheder.
Tendenser inden for GRC-værktøjer
I forbindelse med min undersøgelse gennemgik jeg utallige produktopdateringer, pressemeddelelser og udgivelseslogge fra forskellige leverandører af GRC-software. Her er nogle af de nye tendenser, som jeg holder øje med:
- Integration med andre forretningssystemer: GRC-værktøjer tilbyder i stigende grad dybere integrationsmuligheder med andre forretningssystemer, såsom ERP, CRM og projektstyringssoftware. Denne tendens er drevet af behovet for et samlet overblik over risici og compliance på tværs af forskellige forretningsfunktioner.
- AI-drevet risikovurdering: Flere GRC-værktøjer integrerer AI for at forudsige og vurdere risici med større nøjagtighed. Det hjælper virksomheder med at identificere potentielle trusler hurtigere ved hjælp af datamønstre, som menneskelig analyse måske overser. Nogle platforme bruger eksempelvis nu maskinlæring til at levere risikoscorer i realtid.
- Samlede kontrolrammer: Leverandører begynder at tilbyde samlede rammer, der gør det muligt for organisationer at kortlægge flere compliancekrav under én struktur. Det reducerer overflødigt arbejde og gør det lettere at håndtere overlappende regler fra forskellige regioner eller brancher.
- Overvågning af compliance i realtid: Et skifte mod løbende compliance bliver stadig mere populært, hvor GRC-værktøjer tilbyder overvågning i realtid for at opdage overtrædelser af politikker, mens de sker. Virksomheder drager fordel af at implementere et complianceprogram, være proaktive i stedet for reaktive i deres complianceindsats, opdage problemer tidligt og sikre forretningskontinuitet.
- Indbygget ESG-rapportering: GRC-værktøjer udvides til at omfatte miljømæssige, sociale og ledelsesmæssige (ESG) målepunkter. Mange virksomheder forventes nu at leve op til ESG-standarder, og disse værktøjer hjælper dem med at spore, håndtere og rapportere om bæredygtighedsmål sammen med traditionel compliance.
- Brugervenlige kontrolpaneler til ikke-eksperter: Flere leverandører udvikler GRC-værktøjer med enklere og mere intuitive kontrolpaneler, der henvender sig til brugere, som ikke er complianceeksperter. Det gør værktøjerne mere tilgængelige på tværs af forskellige afdelinger og hjælper ikke-specialister med at navigere i complianceopgaver uden omfattende oplæring.
- Risikoovervågning i realtid: Forbedrede muligheder for realtidsovervågning af risici og identifikation ved hjælp af nye teknologier samt advarsler og notifikationer gør det muligt for GRC-ansvarlige at reagere hurtigere på potentielle problemer.
Hvad er GRC-værktøjer?
GRC-værktøjer er en kategori af software, der hjælper virksomheder med at håndtere arbejdsgange inden for styring, risiko og compliance i ét samlet system. De integrerer disse tre centrale områder for at sikre, at en virksomhed drives etisk, håndterer sine risici effektivt og overholder alle relevante love og regler.
Disse værktøjer bruges typisk af complianceteams, IT-afdelinger og risikoansvarlige til at spore lovgivningsmæssige krav, overvåge interne risici og håndhæve virksomhedens politikker. GRC-platforme reducerer manuelt arbejde, forbedrer revisionsberedskabet og sikrer ansvarlighed på tværs af afdelinger.
Hvorfor bruge GRC-værktøjer?
Organisationer på tværs af forskellige brancher benytter i stigende grad løsninger til GRC-compliancehåndtering for at styrke den operationelle modstandsdygtighed og bevare interessenternes tillid. Her er nogle af de vigtigste faktorer, der motiverer organisationer til at tage software til styring, risiko og compliance (GRC) i brug:
- Lovgivningsmæssige krav: Virksomheder skal overholde en lang række regler, som kan variere afhængigt af branche og geografisk placering. Værktøjer til styring af overholdelse kan hjælpe organisationer med at holde sig opdateret om skiftende juridiske standarder, hvilket reducerer risikoen for manglende overholdelse og relaterede sanktioner. Virksomheder kan også bruge en platform til styring af overholdelse til at automatisere processer for overholdelse og sikre ensartet overholdelse af de krævede retningslinjer.
- Cyberrisici: Den stigende hyppighed og kompleksitet af cybertrusler udgør betydelige risici for organisationer. Værktøjer til sikkerheds-GRC kan gøre det muligt for virksomheder at identificere sårbarheder, implementere sikkerhedsforanstaltninger og overvåge løbende risici.
- Behov for databeskyttelse: Efterhånden som databeskyttelsesregler som GDPR og CCPA strammes globalt, skal virksomheder sikre, at de håndterer persondata ansvarligt. Værktøjer til overholdelse kan hjælpe organisationer med at implementere solide databeskyttelsesforanstaltninger for at beskytte følsomme oplysninger og undgå kostbare databrud.
- Operationel effektivitet: Implementering af GRC-processer kan også bidrage til at strømline aktiviteter inden for styring, risiko og overholdelse, reducere dobbeltarbejde og forbedre den overordnede effektivitet. Implementering af GRC-software gør det muligt for organisationer at centralisere data og arbejdsgange, fremme bedre beslutningstagning og styrke den overordnede styringsramme.
- Strategisk risikostyring: En omfattende ramme for styring, risiko og overholdelse kan også hjælpe organisationer med at forudse og begrænse risici, før de bliver til virkelighed. GRC ERM-værktøjer (virksomhedens risikostyring) understøtter en proaktiv tilgang, så virksomheder kan afstemme risikostyringen med deres strategiske mål. Dette GRC-perspektiv på virksomhedsniveau gør det muligt for brugerne at prioritere risici og fordele ressourcer effektivt.
Ved at udnytte GRC-funktioner kan virksomheder ikke blot opfylde kravene til overholdelse, men også opbygge et stærkt fundament for håndtering af risici og styrkelse af den overordnede styring.
Funktioner
Når du vælger GRC-værktøjer, bør du holde øje med følgende nøglefunktioner:
- Risikostyring: Denne funktion hjælper dig med at identificere, vurdere og overvåge risici i din organisation. Ved hjælp af strukturerede arbejdsgange bliver det nemmere at prioritere trusler og udvikle afværgestrategier, så du undgår ubehagelige overraskelser senere.
- Sporing af overholdelse: Hold styr på hurtigt skiftende regler med sporing af overholdelse. Funktionen gør det muligt at knytte dine processer til lovgivningsmæssige krav, administrere dokumentation og oprette revisionsspor, så du ikke behøver at bekymre dig om frister for overholdelse.
- Politikstyring: Organiser, opdater og distribuer politikker fra et centralt sted. Politikstyring forenkler sporing af accept af politikker og versionskontrol og sikrer, at alle altid har den seneste regelsamling.
- Hændelsesstyring: Registrer, spor og løs hændelser effektivt. Denne funktion understøtter hurtige reaktioner, analyse af grundlæggende årsager og dokumentation og er nyttig, uanset om du håndterer sikkerhedsfejl eller problemer i processerne.
- Revisionsstyring: Strømlin interne eller eksterne revisioner med værktøjer til planlægning, indsamling af dokumentation og rapportering. Revisionsstyring forvandler det, der ellers kunne blive et mareridt af papirarbejde, til en klar og håndterbar arbejdsgang.
- Rapportering og kontrolpaneler: Få indsigt i realtid gennem tilpasselige rapporter og kontrolpaneler. De hjælper dig med hurtigt at identificere tendenser, måle resultater og kommunikere vigtige risiko- og data om overholdelse til beslutningstagere.
- Adgangskontrol: Begræns, hvem der kan se eller redigere følsomme data, ved at indstille brugerroller og tilladelser. Adgangskontrol holder fortrolige oplysninger sikre og sørger for, at kun de rigtige personer kan foretage afgørende ændringer.
- Dokumentstyring: Gem og organiser vigtige filer med versionssporing og kryptering. Dokumentstyring gør oplysninger nemme at finde og beskytter dig mod at miste kritiske dokumenter i den digitale afgrund.
- Automatisering af arbejdsgange: Automatiser gentagne, regelbaserede opgaver i forbindelse med risiko, overholdelse eller revision. Automatisering af arbejdsgange frigiver tid for dit team og reducerer risikoen for menneskelige fejl, så alle kan fokusere på arbejde, der skaber større værdi.
Almindelige AI-funktioner i GRC-værktøjer
Ud over de almindelige funktioner i GRC-værktøjer, der er nævnt ovenfor, integrerer mange af disse løsninger AI med funktioner som:
- Automatiseret risikovurdering: AI scanner enorme datamængder for at identificere nye risici ved at registrere mønstre, som mennesker måske overser. Det hjælper dig med at være på forkant med problemer, før de bliver til et problem.
- Prædiktiv analyse: AI gennemgår data fra hele organisationen for at forudsige tendenser, compliance-problemer eller sikkerhedstrusler. På den måde reagerer du ikke bare – du planlægger proaktivt.
- Natursprogsbehandling til compliance: AI læser og fortolker reguleringsdokumenter eller virksomhedspolitikker i et almindeligt sprog, markerer mangler og holder dig informeret i realtid.
- Afvigelsesregistrering: AI overvåger brugeraktivitet og transaktionsdata for automatisk at opdage mistænkelig adfærd, hvilket gør det lettere at opdage svindel eller overtrædelser af processer, så snart de begynder.
- Automatiserede anbefalinger til politikker: AI foreslår opdateringer af politikker eller nye kontroller ved at lære af historiske hændelser og lovgivningsmæssige ændringer, så du kan opretholde compliance med mindre manuelt arbejde.
Fordele
Her er fem vigtige fordele ved at bruge GRC-værktøjer:
- Bedre beslutningstagning: GRC-værktøjer tilbyder omfattende dataanalyse- og rapporteringsfunktioner. Det gør det muligt for projektledere at træffe velinformerede beslutninger baseret på data i realtid, hvilket forbedrer projektresultaterne og den strategiske tilpasning.
- Forbedret risikostyring: Ved at tilbyde avancerede funktioner til risikovurdering og overvågning gør GRC-værktøjer det muligt for brugerne effektivt at identificere, vurdere og afbøde risici. Denne proaktive tilgang reducerer potentielle påvirkninger på projektplaner og budgetter.
- Strømlinede compliance-processer: Automatisering af compliance-opgaver i GRC-platforme reducerer betydeligt den manuelle indsats og antallet af fejl. Det sikrer, at projekter mere pålideligt overholder lovgivningsmæssige, regulatoriske og interne politikkrav, hvilket sparer tid og ressourcer.
- Øget operationel effektivitet: Ved at integrere GRC-funktioner i én platform fjernes siloer, og samarbejdet mellem teams forbedres. Denne integration fremmer effektiviteten, da oplysninger er let tilgængelige, og processerne strømlines på tværs af projekter.
- Stærkere styring og strategisk tilpasning: GRC-organisationsværktøjer gør det lettere at tilpasse projektmål til de overordnede forretningsstrategier. De giver en styringsramme, der sikrer, at projekter bidrager positivt til organisationens mål og resultater.
For organisationer og projektledere er implementering af GRC-værktøjer et strategisk skridt mod at opnå operationel fremragende kvalitet, håndtere risici effektivt og sikre overholdelse af alle relevante standarder og regler. Disse fordele beskytter ikke kun organisationen mod potentielle faldgruber, men forbedrer også dens evne til at levere vellykkede projekter, der er i overensstemmelse med dens strategiske vision.
Omkostninger og priser
Priserne på værktøjer til styring, risikostyring og compliance (GRC) varierer meget. Desværre er de fleste priser ikke tilgængelige på GRC-websteder. I stedet kræver virksomheder typisk en demo eller et møde med en salgsrepræsentant, før de oplyser priserne, på grund af den tilpasning, der normalt er forbundet med denne type værktøj. Her er en generel idé om, hvad et GRC-værktøj kan koste din organisation.
Sammenligningstabel for GRC-værktøjer
| Plantype | Gennemsnitspris | Almindelige inkluderede funktioner | Bedst til |
|---|---|---|---|
| Gratis mulighed | $0 | De fleste værktøjer tilbyder ikke dette | ikke relevant |
| Basis | $500 - $1,000/måned | Risikovurdering, compliance-styring, grundlæggende rapportering og dashboards, dokumentstyring | Små og mellemstore virksomheder eller mindre teams i en større virksomhed |
| Standard | $1,000 - $3,000/måned | Alt det ovenstående plus politikstyring, hændelsesstyring, avanceret rapportering og integrationsmuligheder | Mellemstore virksomheder eller afdelinger i større virksomheder |
| Premium | $3,000 - $7,000/måned | Alt det ovenstående plus avanceret risikostyring, prædiktiv analyse, tilpasningsbare dashboards og dedikeret kundesupport | Store virksomheder og organisationer med omfattende behov inden for risiko og compliance |
| Virksomhed | $7,000+/måned | Alt det ovenstående plus tilpasninger, der typisk kræves af store virksomheder, ubegrænsede brugere, undervisning på stedet samt strategiske rådgivningstjenester, der hjælper dig med at navigere mere effektivt i compliance | Store virksomheder, der har brug for yderligere tilpasninger, som ikke er inkluderet i andre planer |
Det kan virke dyrt, men sanktioner for manglende compliance er typisk endnu dyrere.
Ofte stillede spørgsmål
Find svar på almindelige spørgsmål, som andre stiller om dette emne.
Hvordan kan jeg vurdere mine eksisterende GRC-procedurer? Hvordan ved jeg, om jeg har brug for GRC-software?
Start med at kortlægge dine nuværende arbejdsgange for compliance, identificere manuelle trin og undersøge, om der er overskredne frister eller manglende audits. Hvis det er langsomt eller inkonsekvent at spore risici, kontroller og dokumentation på tværs af regneark eller e-mails, er det tid til at overveje GRC-software.
Værktøjer samler optegnelser ét sted, automatiserer påmindelser og opretter et revisionsspor, hvilket sparer dig tid og reducerer fejl. Hvis de lovgivningsmæssige krav bliver flere, er et GRC-værktøj som regel en værdifuld investering.
Hvordan vælger jeg det rigtige GRC-værktøj til min organisations størrelse og kompleksitet?
Start med at kortlægge dine compliancekrav, branchespecifikke regler og behov for rapportering. Evaluer derefter, hvilke GRC-løsninger der er målrettet organisationer som din – nogle fokuserer på små og mellemstore virksomheder, mens andre håndterer komplekse virksomhedsdrift. Se efter funktioner som tilpasningsbare arbejdsgange, robust rapportering og skalerbarhed. Overvej også, hvor brugervenlig platformen er for dit team, og om den kan integreres med dine nuværende systemer. Anmod om produktdemonstrationer, pilotprogrammer eller kundehenvisninger for at se værktøjet i praksis og sikre, at det passer til dine virkelige processer, før du indgår en kontrakt.
Hvilke integrationer bør en moderne GRC-platform understøtte?
Dit GRC-værktøj bør kunne forbindes med systemer, du allerede bruger, såsom HR-databaser, dokumenthåndtering, ERP- og kommunikationsværktøjer. Integration med cloudlager, identitets- og adgangsstyring samt informationssikkerhedssystemer er særligt værdifuld til automatisering af indsamling af dokumentation og sporing af risici. For complianceteams reducerer problemfri integration med e-mail, samarbejdsplatforme og regulatoriske feeds indsatsen og forbedrer reaktionstiden. Gennemgå altid en platforms integrationsbibliotek, og bekræft, at den understøtter sikre API-forbindelser, så dine data forbliver opdaterede og tilgængelige.
Kan GRC-værktøjer hjælpe med at automatisere compliancerapportering og audits?
Ja, de fleste GRC-værktøjer tilbyder revisionsklare rapportskabeloner, automatiseret indsamling af dokumentation og dashboards i realtid. Disse funktioner hjælper dit complianceteam med at samle tjeklister, indsende dokumentation og følge auditfremskridt med mindre manuelt arbejde. Automatiserede advarsler minder dig om compliancefrister og markerer manglende dokumentation. Under audits kan du nemt hente historiske optegnelser eller generere rapporter efter behov til tilsynsmyndigheder. Det reducerer den administrative byrde og øger nøjagtigheden og ensartetheden i dine complianceprocesser.
Hvad er nogle bedste praksisser for effektiv implementering af en GRC-strategi?
For at implementere en GRC-strategi effektivt skal du involvere alle vigtige interessenter tidligt og tydeliggøre dine compliance-mål. Brug en GRC-platform til at samle politikker, risikoregistre og hændelsessporing ét sted. Standardiser processerne ved hjælp af værktøjsskabeloner, og automatiser gentagne complianceopgaver, hvor det er muligt. Planlæg regelmæssige gennemgange ved hjælp af platformens rapporteringsfunktioner for at overvåge fremskridt og mangler. Giv teamet oplæring i både værktøjet og jeres arbejdsgange for at fastholde engagementet og sikre ibrugtagning.
Hvilke udfordringer er der ved at implementere en GRC-strategi?
Almindelige udfordringer omfatter modstand mod forandring, datasiloer og uklart ejerskab over complianceopgaver. GRC-software kan hjælpe ved at standardisere arbejdsgange, advare teams om overskredne opgaver og automatisere indsamling af dokumentation på tværs af afdelinger. For at håndtere udfordringerne skal du vælge et værktøj, der integreres godt, tilbyde oplæring til alle brugere og tildele tydelige ansvarsområder. Test platformens kommunikations- og samarbejdsfunktioner for at nedbryde siloer og holde alle ansvarlige.
Findes der GRC-værktøjer med åben kildekode? Hvad er fordelene og ulemperne ved at bruge et GRC-værktøj med åben kildekode?
Ja, der findes flere GRC-værktøjer med åben kildekode, såsom OpenGRC og Eramba. Den største fordel er omkostningsbesparelser samt muligheden for at tilpasse funktionerne. Værktøjer med åben kildekode kan dog mangle dedikeret kundesupport, certificerede integrationer eller regelmæssige sikkerhedsopdateringer, som kommercielle værktøjer tilbyder. Hvis du har stærke IT-ressourcer og har brug for fleksibilitet, kan værktøjer med åben kildekode fungere. Hvis løbende support og hurtige opdateringer er vigtigere, bør du overveje proprietær GRC-software.