2026 İçin İncelenen En İyi 10 GRC Aracı ve Platformu

10 En İyi GRC Araçları Kısa Listesi


GRC araçları, kuruluşların yönetişim, risk ve uyumluluk süreçlerini merkezi bir platformda yönetmesine yardımcı olur. Ayrıca bu araçlar politika yönetimini, risk değerlendirmesini ve düzenleyici raporlamayı kolaylaştırarak uyumsuzluk ve denetim başarısızlığı riskini azaltır.
Yönetişim ve kuruluş araçları konusundaki deneyimimden yararlanarak, çeşitli GRC platformlarını işlevler arası ekipleri ne ölçüde desteklediklerini, dokümantasyonu nasıl kolaylaştırdıklarını ve kontrolleri nasıl otomatikleştirdiklerini görmek için test ettim. Araçları kullanılabilirlik, entegrasyonlar ve gerçek dünyadaki düzenleyici çerçevelerle ne ölçüde uyumlu oldukları açısından karşılaştırdım.
Aşağıda, uygulamalı testlere dayanan en iyi önerilerimi bulabilirsiniz. Listelenen her GRC aracı, belirli özellikleri veya güçlü yönleriyle öne çıkar; böylece kuruluşunuzun ihtiyaçlarına en uygun olanı belirleyebilirsiniz.
Why Trust Our Software Recommendations
Our team has been testing and reviewing software since 2012. As project managers ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria. We also draw on insights from industry thought leaders and practicing project management experts.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
GRC Araçları Karşılaştırma Tablosu
Bu karşılaştırma tablosu, en iyi GRC aracı seçimlerimle ilgili fiyatlandırma ayrıntılarını özetler:
| Tool | Starting Price | Website | |
|---|---|---|---|
| Best for third-party risk management | 4.5 out of 5 | Pricing upon request Free demo available | Website |
| Best for industry-specific risk management tracking | 4.1 out of 5 | Pricing upon request Free demo available | Website |
| Best for enterprise risk management | 4.2 out of 5 | Pricing upon request Free demo available | Website |
| Best for global data privacy compliance | 5.0 out of 5 | $499/month Free plan + free demo available | Website |
| Best for integrated performance | 3.5 out of 5 | Pricing upon request Free demo available | Website |
| Best for comprehensive compliance reporting | 4.4 out of 5 | Pricing upon request 30-day free trial | Website |
| Best for mid-market and enterprise companies | 4.6 out of 5 | Pricing upon request Free demo available | Website |
| Best GRC automation tool | 4.4 out of 5 | Pricing upon request Free demo available | Website |
| Best for dependency visualization | 4.5 out of 5 | Pricing upon request Free demo available | Website |
| Best GRC assessment tool | 3.3 out of 5 | Pricing upon request Free demo available | Website |
En İyi GRC Araçları İncelemeleri
Bu kısa açıklamalarda, en popüler uyumluluk yazılımlarının temel özelliklerini fiyatlandırma bilgileri ve ekran görüntüleriyle birlikte keşfedin.

Best for third-party risk management

Prevalent offers a specialized approach to managing risks from third-party vendors, making it a fitting choice for organizations under regulatory pressure. With its AI-driven capabilities, it automates vendor onboarding, risk assessments, and continuous monitoring, which can help your team reduce administrative tasks and improve turnaround times. This tool is particularly valuable for industries with complex vendor relationships, providing real-time communication and standardized assessments to support your risk management efforts.
Why I Picked Prevalent
I picked Prevalent for its standout capabilities in third-party risk management, which is crucial for any organization dealing with numerous vendors. The AI-powered risk assessments and continuous monitoring features allow your team to identify and mitigate potential threats from third-party relationships. With automated workflows, you can manage the entire vendor lifecycle, from onboarding to offboarding, reducing manual tasks and enhancing your focus on strategic risk reduction. These features make Prevalent appealing to industries like finance and healthcare, where regulatory compliance and risk management are paramount.
Prevalent Key Features
In addition to its capabilities in third-party risk management, Prevalent offers several other features that make it a strong contender in the GRC tools space.
- Compliance Training: The platform includes tools for compliance training, ensuring that your team is up-to-date with the latest regulatory standards and practices.
- Policy Management: Prevalent provides robust policy management features, allowing your team to create, distribute, and manage policies across the organization efficiently.
- Incident Management: The tool includes incident management capabilities, helping your team to track, manage, and resolve incidents effectively to maintain compliance and reduce risks.
- Audit Management: Prevalent offers comprehensive audit management features, enabling your team to conduct audits, manage findings, and ensure compliance with regulatory requirements.
Prevalent Integrations
Native integrations are not currently listed by Prevalent.
Pros and Cons
Pros:
- Strong security measures protect sensitive data and maintain compliance.
- Comprehensive third-party risk management features support strategic risk mitigation.
- User-friendly interface simplifies navigation for compliance teams.
Cons:
- Occasional technical glitches and bugs disrupt workflow continuity.
- Higher cost compared to competitors may affect budget-conscious users.

SAI360
Best for industry-specific risk management tracking

SAI360 is a governance, risk, and compliance (GRC) software designed to help organizations manage risk and compliance tasks. It offers a suite of tools tailored to meet the needs of various industries, enabling you to address regulatory and operational challenges effectively.
Why I picked SAI360: I picked SAI360 because of its comprehensive modules that cater to different facets of risk and compliance management. With specialized modules such as Enterprise Risk, Incident Management, and Third Party Risk, you can tailor the platform to fit your organization's specific needs without feeling overwhelmed. The software also provides strong analytics and reporting capabilities, allowing you to make informed decisions based on real-time data.
Another reason SAI360 stands out is its use of artificial intelligence to enhance risk management processes. This feature helps you adapt to new risks and regulations by leveraging risk insights and behavioral analytics. The platform covers a wide array of compliance standards, including COSO, ISO, and NIST, so you can ensure your organization meets industry requirements.
Standout Features & Integrations
Features include workflow automation that simplifies complex processes, making it easier for your team to manage incidents and action plans. The platform also offers policy management, allowing you to create, review, and approve policies with full audit trails.
Additionally, SAI360 has industry applications tailored for sectors like healthcare and banking, ensuring you get a solution aligned with your specific regulatory and operational needs.
Integrations include Argos Risk, Compliance.ai, Cornerstone OnDemand, DocuSign, LexisNexis, Microsoft, Rapid7, Refinitiv, and others.
Best for enterprise risk management
Mitratech is a comprehensive GRC tool designed primarily for legal, risk, and HR professionals. It excels in automating workflows, managing compliance, and offering advanced analytics. Ankit Gupta, Senior Security Engineer, shared how the platform simplified operations for his team: “Mitratech helped us align policy management and regulatory tracking in one place, reducing the time we spent chasing updates.”
Why I picked Mitratech: Mitratech stands out for its focus on legal compliance, providing AI-driven tools like InvoiceIQ for invoice review. The platform integrates data insights and AI to enhance automation, efficiency, and visibility. It offers extensive features for legal spend management, vendor risk management, and compliance tracking. These capabilities make it a strong choice for organizations needing detailed compliance solutions.
Standout Features & Integrations
Standout features include workflow automation to streamline processes, document automation to manage files efficiently, and advanced analytics for insightful reporting. The platform's AI-driven tools enhance accuracy and reduce manual efforts. It also offers integrated risk management through the Mitratech Risk Platform.
Integrations include Microsoft Office, SAP, Oracle, Salesforce, Workday, DocuSign, Adobe Sign, SharePoint, NetSuite, and QuickBooks.
Best for global data privacy compliance
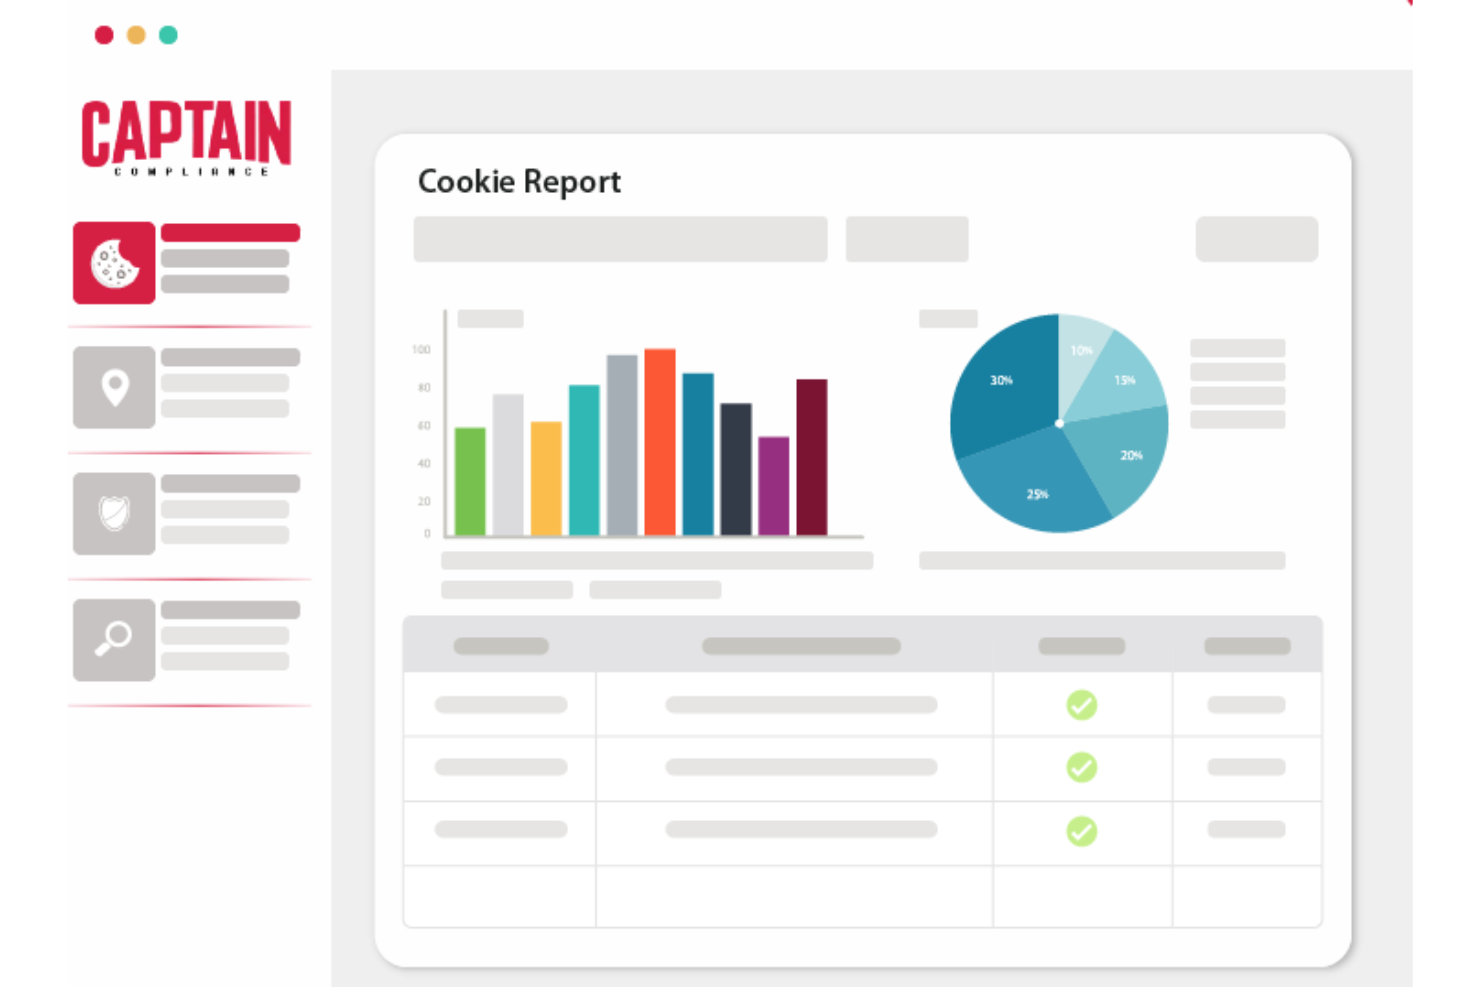
Captain Compliance is an all-in-one data privacy platform designed to simplify privacy compliance for organizations. It offers tools for managing cookie consent, privacy policies, and transparency pages, ensuring adherence to global data privacy laws like GDPR and CPRA.
Captain Compliance stands out with its comprehensive suite of features designed to enhance compliance management. One of the standout features is its cookie consent management system, which ensures that businesses comply with global data privacy laws. This feature is crucial for organizations operating in multiple jurisdictions, as it automates the process of obtaining and managing user consent for cookies.
Additionally, the privacy policy management feature centralizes all privacy policies, linking them directly to consent and cookie policies. It also has a cookie scanner which provides a real-time overview of cookies on any website. This tool is invaluable for organizations looking to maintain compliance with privacy regulations by continuously monitoring and updating their cookie policies based on the latest scan results.
The transparency page further enhances user trust by displaying current cookies on the site, ensuring that users are fully informed about the data being collected.

Best for integrated performance
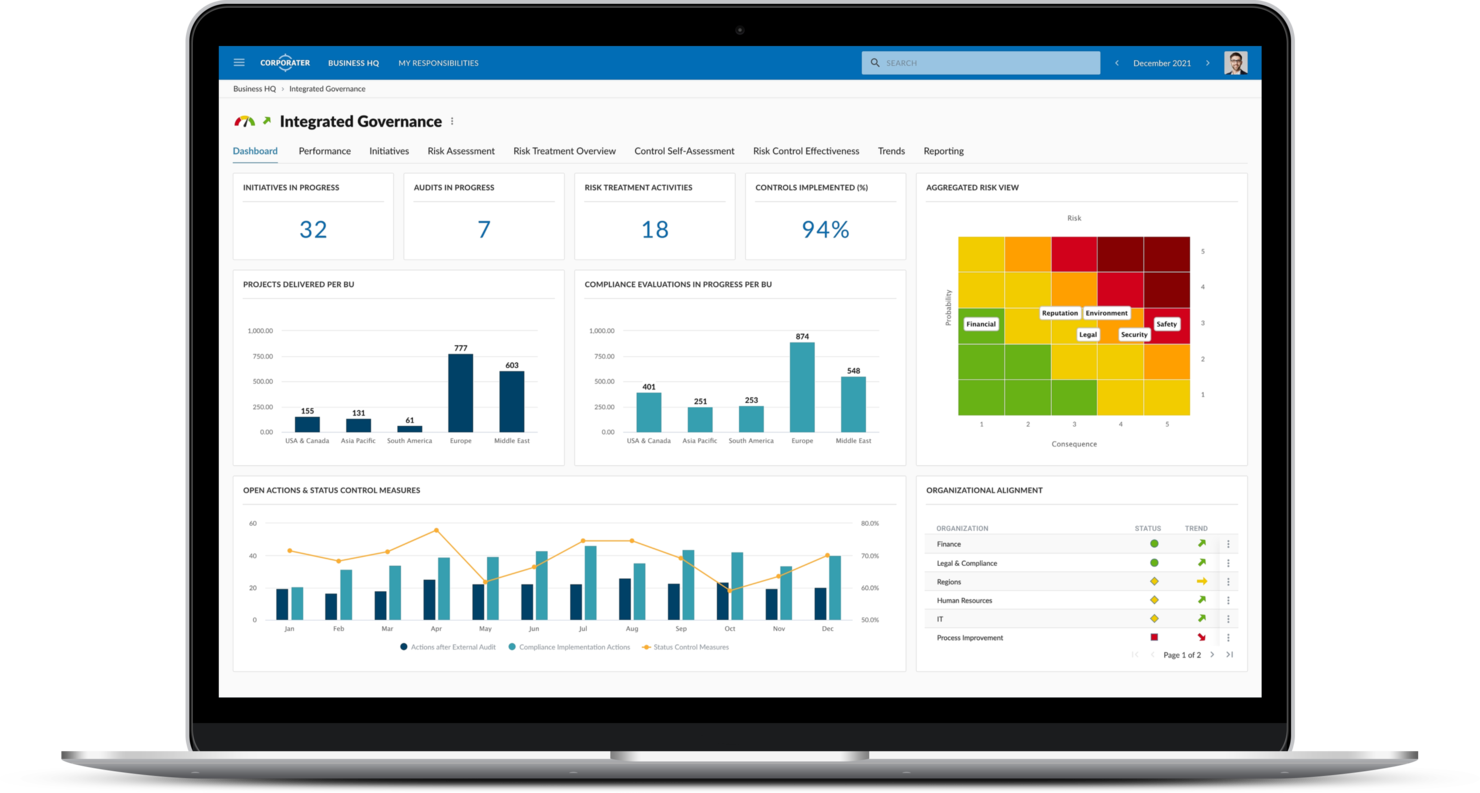
Corporater is a business management platform designed for executives, managers, and governance professionals. It supports strategic planning, performance management, and risk management functions.
Why I picked Corporater: Corporater is tailored for business governance with its strategic planning and performance management features. It offers a balanced scorecard approach, which helps align business activities with the organization's vision. The platform allows you to create custom dashboards for real-time insights. This makes it ideal for organizations focused on aligning strategy with execution.
Standout Features & Integrations
Standout features include customizable dashboards for tailored insights, a balanced scorecard for strategic alignment, and risk management tools to monitor and mitigate risks. The platform provides strategic planning capabilities to support long-term goals. It also offers performance management to track and improve business outcomes.
Integrations include Microsoft Power BI, SAP, Oracle, Salesforce, Tableau, SharePoint, Microsoft Dynamics, Google Analytics, Slack, and Jira.
Best for comprehensive compliance reporting

ADAudit Plus is an Active Directory auditing tool designed for IT administrators and security professionals. It provides detailed insights into user activities, login patterns, and changes within the network to help maintain security and compliance.
Why I picked ADAudit Plus: ADAudit Plus focuses on real-time auditing, offering instant alerts for suspicious activities. It provides detailed audit reports that help in tracking user behavior and changes across the network. The tool includes features like file integrity monitoring and privileged user auditing to enhance security. Its real-time capabilities make it essential for organizations needing immediate insights into their Active Directory environments.
Standout Features & Integrations
Standout features include file integrity monitoring to keep track of changes in sensitive files, privileged user auditing to monitor high-level access, and login activity tracking for comprehensive user insights. The tool offers compliance reporting to meet regulatory requirements. The tool also offers advanced user behavior analytics. This feature continuously monitors user activities and detects anomalies that could indicate potential security threats. Furthermore, it includes detailed file server auditing, which tracks access and modifications to files and folders, ensuring data integrity and security.
Integrations include Microsoft 365, Azure Active Directory, Windows Server, Exchange Server, SharePoint, VMware, Citrix, Google Workspace, AWS, and Office 365.

Best for mid-market and enterprise companies

Hyperproof is a compliance operations tool aimed at compliance managers and IT security teams. It helps organizations manage compliance tasks, assessments, and audits to ensure they meet regulatory requirements. Ankit Gupta, Senior Security Engineer, described the impact it’s had on his team: “Hyperproof streamlined how we collect and map compliance evidence, turning what used to be weeks of prep into a continuous workflow.”
Why I picked Hyperproof: I chose Hyperproof because of its user-friendly interface, flexible risk assessment framework, and advanced reporting capabilities. It allows you to automate risk management processes and easily track compliance with various regulations. Hyperproof includes over 110 compliance and risk management frameworks, ensuring that users can cover diverse regulatory requirements across industries. These include SOC 2, ISO 27001, NIST 800-53, NIST CSF, NIST Privacy, PCI, SOX, and others.
Hyperproof specializes in continuous compliance, offering tools that automate evidence collection and monitoring. It provides a centralized platform for managing multiple compliance frameworks simultaneously. The tool's features include automated reminders and task management to keep your team on track. Its focus on continuous compliance makes it suitable for organizations needing to maintain ongoing adherence to regulations.
Standout Features & Integrations
Standout features include automated evidence collection that reduces manual work, compliance framework mapping to manage various standards, and task management tools to streamline compliance activities. It also features scopes, which allow companies to split framework controls across product lines, geographies, and other organizational boundaries, tailoring compliance to specific business areas.
Integrations include Microsoft Teams, Slack, Jira, Confluence, Okta, Google Workspace, Azure Active Directory, AWS, OneTrust, and ServiceNow. In addition, its open API and software developer’s kit (SDK) enables companies to create their own integrations, offering flexibility beyond pre-built options.

Best GRC automation tool
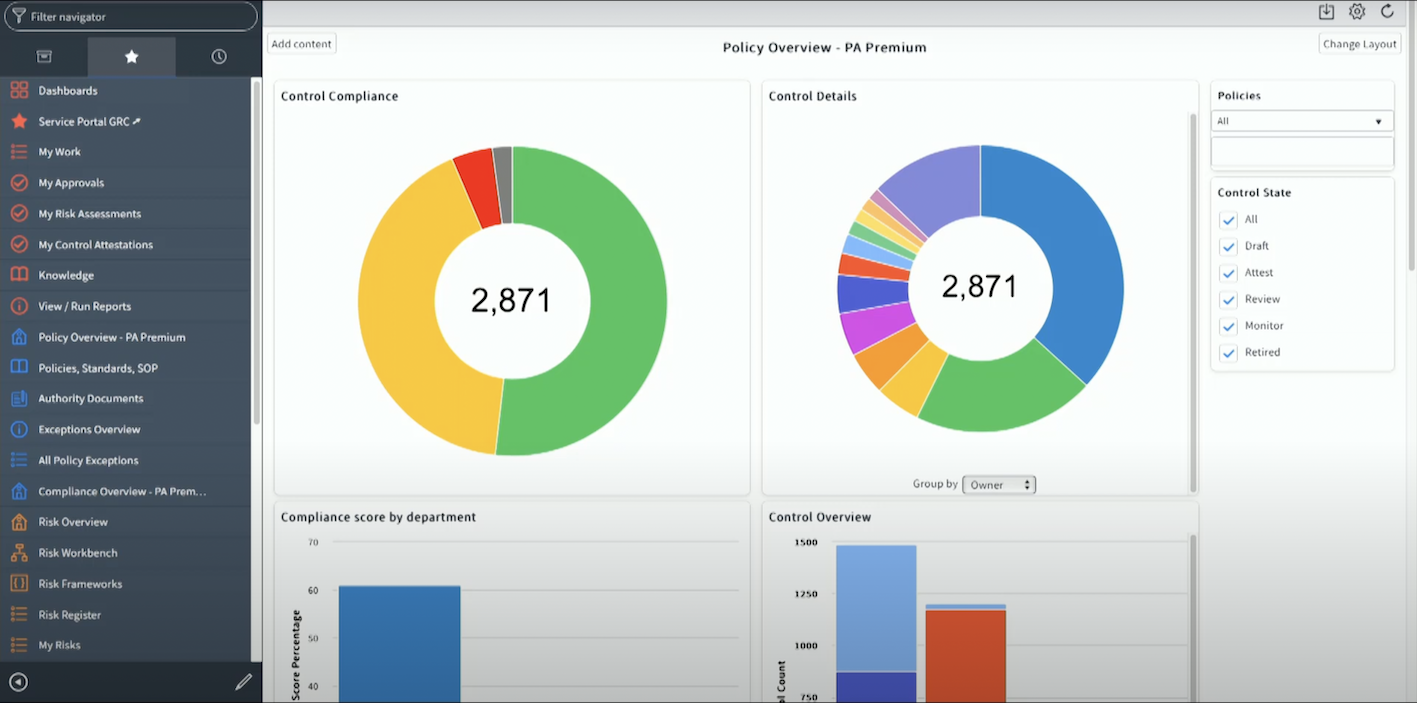
ServiceNow is a versatile platform catering to large enterprises, focusing on IT service management, operations, and business workflow automation. It helps organizations streamline processes, manage IT assets, and improve service delivery across departments. Beyond IT operations, many enterprises also use ServiceNow to strengthen compliance and risk management. Caleb Johnstone, SEO Director at Paperstack, shared: “ServiceNow have transformed our compliance procedures by automating risk assessments and providing us with real time information which makes our audits easy and predictable.”
Why I picked ServiceNow: ServiceNow is tailored for large enterprises with its extensive capabilities in IT service management and automation. It offers a unified platform where you can manage incidents, changes, and requests efficiently. The tool includes features like asset management and performance analytics to support large-scale operations. Its scalability and comprehensive suite of tools make it ideal for big organizations seeking to enhance operational efficiency.
Standout Features & Integrations
Standout features include performance analytics for tracking key metrics, asset management to oversee IT resources, and workflow automation to improve process efficiency. The platform offers incident management to handle service disruptions. It also includes change management to control modifications within the IT environment.
Integrations include Microsoft Azure, AWS, Google Cloud, Slack, Jira, SAP, Salesforce, Workday, Microsoft Teams, and Zoom.

Best for dependency visualization
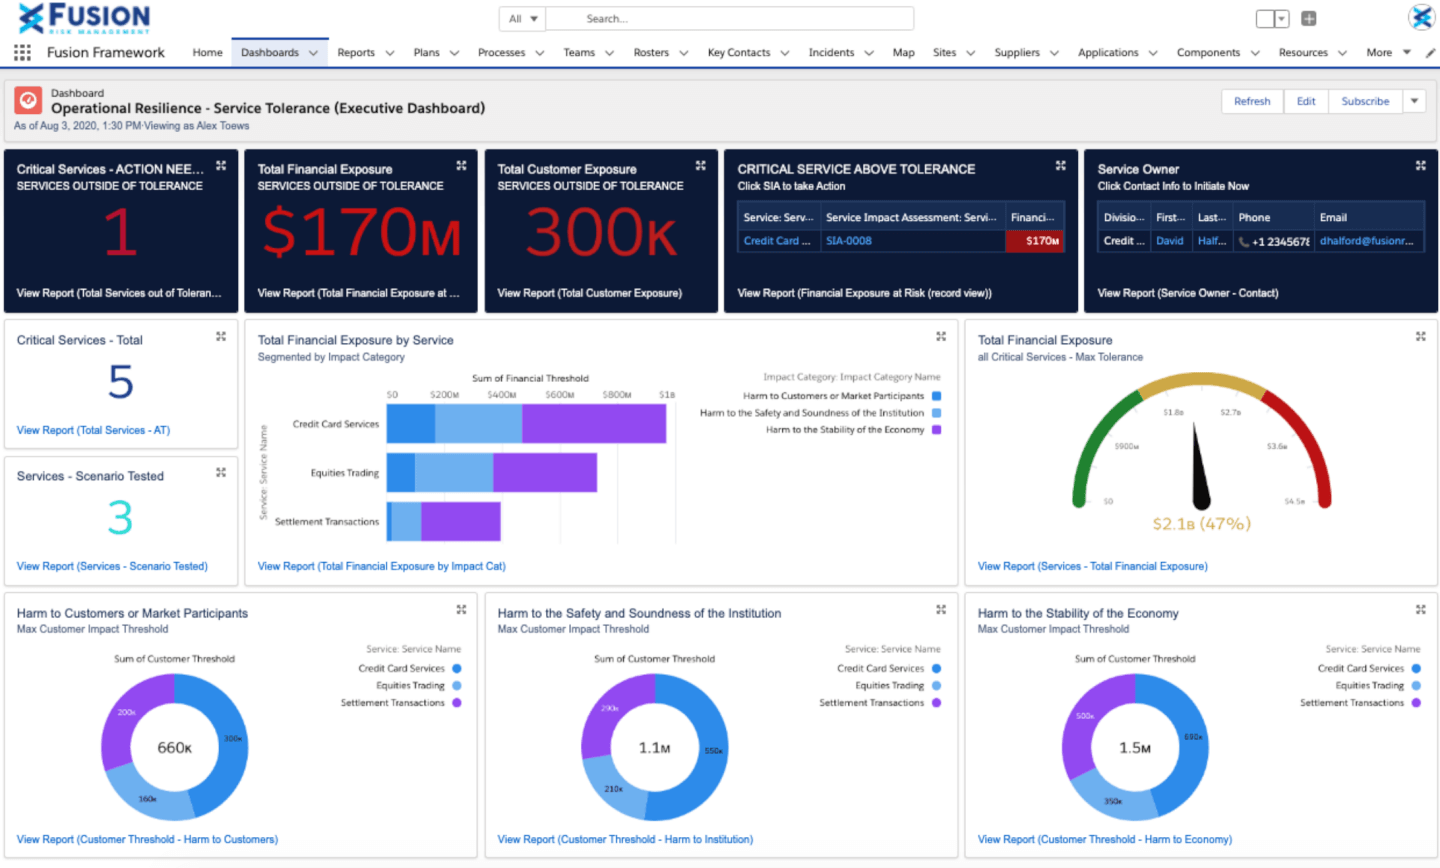
Fusion Framework System is a GRC tool designed for risk managers and business continuity professionals. It helps organizations enhance their operational resilience by managing risks, incidents, and business continuity plans.
Why I picked Fusion Framework System: The tool allows users to visualize their business, products, and services from a customer perspective, creating a map of day-to-day functions within your business. Through dependency visualization, organizations can recognize impacts and view relationships based on risks, processes, applications, and third parties.
Fusion Framework System excels in operational resilience, providing tools to manage risks and continuity plans effectively. It offers customizable dashboards that allow you to monitor incidents and track recovery efforts. The platform includes features for scenario planning and impact analysis to prepare for potential disruptions. Its focus on resilience makes it ideal for organizations needing to maintain business continuity in challenging environments.
Standout Features & Integrations
Standout features include scenario planning for proactive risk management, impact analysis to assess potential disruptions, and incident tracking for real-time response. The platform provides customizable dashboards for tailored monitoring. It also offers business continuity planning to ensure preparedness.
Integrations include Salesforce, Microsoft Teams, Tableau, ServiceNow, Slack, AWS, Google Workspace, Microsoft Azure, Jira, and Zoom.

MetricStream
Best GRC assessment tool
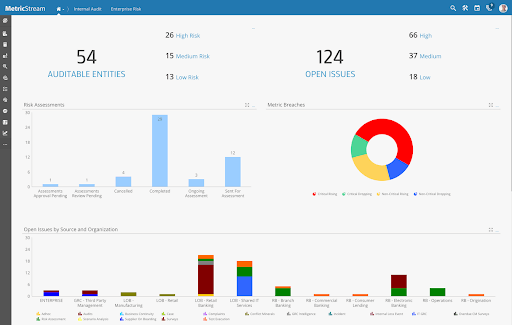
MetricStream is a governance, risk, and compliance platform tailored for risk managers and compliance officers. It helps organizations manage risk, compliance, and audit processes effectively across various departments. Its strength lies in supporting complex, multi-stakeholder initiatives. As the Founder & CEO of 4PMTI.com shared: “I have worked with MetricStream to help implement GRC integration as a part of a global program involving more than 300 stakeholders in a program spanning five departments. MetricStream helped us unify risk and compliance tracking across five departments, and its heat maps made executive reviews faster and far more informed.”
Why I picked Metricstream: It excels in integrated risk management, providing a unified platform to handle multiple risk types and compliance needs. It offers features like risk assessment and policy management that are crucial for maintaining organizational compliance. The platform's real-time risk monitoring helps keep your team informed about potential threats. Its ability to integrate various GRC functions into one platform makes it suitable for organizations looking to streamline their risk management processes.
Standout Features & Integrations
Standout features include policy management for maintaining compliance standards, risk assessment tools to evaluate potential risks, and audit management for thorough compliance checks. A highlight of this software is its internal audit management facilities, which allow users to easily and intuitively streamline and automate the internal audit lifecycle. The platform provides real-time risk monitoring to keep your team informed. It also offers compliance reporting to meet regulatory requirements.
Integrations include SAP, Oracle, Salesforce, Microsoft Azure, Google Cloud, Workday, AWS, ServiceNow, Tableau, and Slack.
GRC Araçları Ne Zaman Kullanılmalı?
GRC araçları yönetişim, risk ve uyumluluk çalışmalarınızı tek bir yerde toplar ve genel risk tablonuzu görmeyi neredeyse imkânsız hâle getiren elektronik tabloların ve birbirinden kopuk takip araçlarının yerini alır. Aşağıdaki senaryolardan herhangi biri size tanıdık geliyorsa, bunları teknoloji yığınınıza eklemeye değer:
- Ekibiniz uyumluluğu birden fazla çerçeve kapsamında yönetiyor: Aynı anda SOC 2, ISO 27001 ve GDPR ile uğraştığınızı düşünün. Bir GRC aracı, çerçeveler arasındaki örtüşen kontrolleri eşleştirerek aynı işi tekrarlamanızı veya boşlukları gözden kaçırmanızı önler.
- Net bir belge izi olmadan denetime hazırlanıyorsunuz: Kanıtlar e-posta yazışmalarına, ortak sürücülere ve yapışkan notlara dağılmışsa bunları bir araya getirmek haftalar sürebilir. GRC araçları dokümantasyonu merkezileştirir ve kanıt toplamayı otomatikleştirir; böylece yıl boyunca denetime hazır olursunuz.
- Risk incelemeleri yılda bir kez yapılıyor, o da yapılırsa: Risk kaydınız yalnızca yönetim kurulu toplantısından önce açılan bir elektronik tabloda bulunuyorsa, yılın geri kalanında ne olup bittiğini göremezsiniz. GRC araçları, otomatik izleme ve gerçek zamanlı uyarılarla risk verilerini güncel tutar.
- Politika onaylarını atamak ve takip etmek çok uzun sürüyor: Güncellenen güvenlik politikasını okuduklarını doğrulamak için 200 çalışanın peşinden koşmak zaman kaybıdır. Otomatik politika dağıtımı ve onay takibi bu süreci otomatik pilota bağlar.
- Hızla büyüyorsunuz ve kontroller buna ayak uyduramıyor: Çalışan sayınız iki katına çıktığında veya AB ya da APAC gibi yeni bir pazara girdiğinizde uyumluluk kapsamınız bir gecede genişler. GRC aracı sizinle birlikte ölçeklenir ve yeni düzenleyici gereklilikleri ihlale dönüşmeden önce işaretler.
Diğer GRC Araçları
İşte ilk 10’a giremeyen ancak değerlendirmenize değer bazı araçlar.
- IBM OpenPages
Enterprise GRC tool
- SAP GRC
For first-party integrations
- SAI Global Compliance 360
For flexibility and customization
- Riskonnect
For user experience
- Navex RiskRate
Risk intelligence database
- Enablon
GRC reporting tool
- 6clicks
AI-powered GRC software
- SoftComply Risk Manager Plus
For risk management in Jira
- Nasdaq BWise
For visibility and oversight
- Soterion
For SAP customers
- ClickUp
For team alignment
- StandardFusion
For flexible compliance management
- Jama Software
For live traceability and risk detection
- Resolver
GRC tool for information security
- LogicGate
GRC tool for cross-department collaboration
- Onspring
For managing vendor risk
- Procipient
GRC tool for audit scheduling and management


İlgili Proje Yönetimi İncelemeleri
How I Evaluate GRC Tools
I look at GRC tools in two layers: the baseline—risk registers, control mapping, audit trails—that earns a spot on the list, and the differentiators that set each platform apart.
Core Functionality (Table Stakes For This List)
When I'm selecting tools for my list, I rank each one on a scale from 0 (does not offer the functionality) to 5 (excels in this area) for each core functionality listed below. Then, I calculate the tool's total score into a percentage. Each tool needs to achieve a minimum total score of 65% to be considered for inclusion.
- Risk Management: I look for a full risk lifecycle—register, scoring, ownership, and mitigation tracking—so teams can tie specific risks to live projects rather than managing them in disconnected spreadsheets.
- Compliance Management: Each tool should map controls to recognized frameworks like ISO 27001, SOX, or GDPR, and I check whether it supports tracking compliance status across multiple regulations at once.
- Policy & Governance Controls: I evaluate whether the platform supports policy creation, version control, attestation workflows, and distribution—especially for teams enforcing approval gates across project milestones.
- Audit Trail & Documentation: A solid audit trail means every action, decision, and change is logged automatically. I look for evidence linking and searchable logs that hold up during internal or external audits.
- Controls Assessment & Testing: I check whether you can define internal controls, schedule assessments, and track remediation. Platforms like ServiceNow GRC and LogicGate both handle this differently, so depth matters here.
- GRC Reporting & Dashboards: Dashboards should give PMO directors and compliance officers role-specific views into risk posture, control health, and compliance gaps without requiring a separate BI tool.
Once I have a list of tools that meet the criteria, I consider what sets each platform apart.
Differentiating Factors (What Sets Vendors Apart)
Here's how I compare and contrast different vendors:
Standout Features
Third-party risk management matters when your projects depend on external vendors or contractors. I check whether the platform lets you assess and monitor supplier risk alongside internal controls. Regulatory change tracking is another differentiator—tools like Archer and MetricStream can flag new regulations and map their impact to existing controls automatically. I also look for AI-powered risk insights that surface patterns across project portfolios, helping risk managers prioritize before issues escalate.
Beyond Features
Integrations are a big deal here. I check whether the platform connects to tools like Jira, ServiceNow, or SAP, since GRC data that lives outside your project workflows tends to get ignored. Regulatory framework coverage also varies widely—some platforms ship with dozens of pre-built frameworks while others require you to build everything from scratch. For global teams, I evaluate deployment options and data residency controls, especially when projects span regions with different data sovereignty requirements.
GRC Araçları Nasıl Seçilir?
Kendinize özgü yazılım seçim sürecinizi yürütürken aşağıdaki noktaları göz önünde bulundurun:
- Uyumluluk İhtiyaçlarınızı Belirleyin: Kuruluşunuzun karşılaması gereken belirli uyumluluk gereksinimlerini saptayarak başlayın. GRC aracının, veri koruma için GDPR veya sağlık hizmetleri için HIPAA gibi farklı sektörlere yönelik çeşitli düzenleyici gereklilikleri etkili bir şekilde karşılayabildiğinden emin olun.
- Risk Yönetimi Yeteneklerini Değerlendirin: GRC araçları, riskleri belirlemek, değerlendirmek ve azaltmak için güçlü özellikler sunmalıdır. Bu, imalat veya enerji gibi operasyonel risklerin yüksek olduğu sektörler için özellikle kritiktir.
- Mevcut Sistemlerle Entegrasyon: GRC aracının mevcut teknoloji altyapınızla ne kadar iyi entegre olduğunu değerlendirin. Bu, birden fazla yönetişim, risk ve uyumluluk sisteminin yanı sıra CRM, ERP veya BT sistemlerini kullanan kuruluşlar için kritik öneme sahiptir; çünkü süreçleri önemli ölçüde kolaylaştırabilir.
- Ölçeklenebilirlik ve Esneklik: GRC ihtiyaçlarınız zamanla değişecektir; bu nedenle özellikle dinamik bir sektörde hızla büyüyen bir işletmeniz varsa kuruluşunuzla birlikte büyüyebilecek bir araç seçin.
- Kullanıcı Dostu Arayüz: GRC aracının başarısı çoğu zaman kullanım kolaylığına bağlıdır; çünkü karmaşık araçlar kullanıcıların benimsemesini engelleyebilir ve hatalara yol açabilir. Sezgisel bir arayüze ve güçlü destek seçeneklerine sahip bir çözüm seçmek önemlidir.
GRC Araçlarındaki Trendler
Araştırmam sırasında farklı GRC yazılımı sağlayıcılarından sayısız ürün güncellemesi, basın bülteni ve sürüm günlüğü inceledim. Takip ettiğim yeni trendlerden bazıları şunlar:
- Diğer İş Sistemleriyle Entegrasyon: GRC araçları, ERP, CRM ve proje yönetimi yazılımları gibi diğer iş sistemleriyle giderek daha derin entegrasyon olanakları sunuyor. Bu trend, farklı işlevler genelinde risklerin ve uyumluluğun birleşik bir görünümüne duyulan ihtiyaçtan kaynaklanıyor.
- Yapay Zekâ Destekli Risk Değerlendirmesi: Daha fazla GRC aracı, riskleri daha yüksek doğrulukla tahmin etmek ve değerlendirmek için yapay zekâyı kullanmaya başlıyor. Bu, insan analizinin gözden kaçırabileceği veri örüntülerinden yararlanarak şirketlerin olası tehditleri daha hızlı belirlemesine yardımcı oluyor. Örneğin bazı platformlar artık gerçek zamanlı risk puanlaması sağlamak için makine öğreniminden yararlanıyor.
- Birleştirilmiş Kontrol Çerçeveleri: Sağlayıcılar, kuruluşların birden fazla uyumluluk gereksinimini tek bir yapı altında eşleştirmesine olanak tanıyan birleştirilmiş çerçeveler sunmaya başlıyor. Bu, gereksiz tekrarları azaltarak farklı bölgelerden veya sektörlerden gelen örtüşen düzenlemelerin yönetilmesini kolaylaştırıyor.
- Uyumluluk İçin Gerçek Zamanlı İzleme: GRC araçlarının politika ihlallerini gerçekleştiği anda tespit etmek için gerçek zamanlı izleme sunmasıyla sürekli uyumluluğa geçiş yaygınlaşıyor. Şirketler bir uyumluluk programı uygulayarak, uyumluluk çalışmalarında tepkisel olmak yerine proaktif davranarak, sorunları erken yakalayarak ve iş sürekliliğini sağlayarak bundan faydalanıyor.
- Yerleşik ESG Raporlaması: GRC araçları Çevresel, Sosyal ve Yönetişim (ESG) ölçütlerini de kapsayacak şekilde genişliyor. Artık birçok şirketin ESG standartlarını karşılaması bekleniyor ve bu araçlar, geleneksel uyumluluğun yanı sıra sürdürülebilirlik hedeflerini izlemelerine, yönetmelerine ve raporlamalarına yardımcı oluyor.
- Uzman Olmayanlar İçin Kullanıcı Dostu Panolar: Daha fazla sağlayıcı, uyumluluk uzmanı olmayan kullanıcılara yönelik daha basit ve sezgisel panolara sahip GRC araçları tasarlıyor. Bu, araçları farklı departmanlarda daha erişilebilir hâle getirerek uzman olmayan kişilerin kapsamlı bir eğitim almadan uyumluluk görevlerinde yol almasına yardımcı oluyor.
- Gerçek Zamanlı Risk İzleme: Yeni teknolojilerden yararlanarak riskleri gerçek zamanlı izleme ve belirleme konusundaki gelişmiş yetenekler, uyarılar ve bildirimlerle risk GRC'lerinin olası sorunlara daha hızlı yanıt vermesini sağlıyor.
GRC Araçları Nedir?
GRC araçları, işletmelerin yönetişim, risk ve uyumluluk iş akışlarını tek bir sistemde yönetmesine yardımcı olan bir yazılım kategorisidir. Bu üç temel alanı entegre ederek şirketin etik biçimde faaliyet göstermesini, risklerini etkili bir şekilde yönetmesini ve ilgili tüm yasa ve düzenlemelere uymasını sağlarlar.
Bu araçlar genellikle uyumluluk ekipleri, BT departmanları ve risk yöneticileri tarafından düzenleyici gereklilikleri takip etmek, iç riskleri izlemek ve kurumsal politikaları uygulamak için kullanılır. GRC platformları manuel çalışmayı azaltır, denetime hazırlığı iyileştirir ve departmanlar genelinde hesap verebilirliği sağlar.
GRC Araçları Neden Kullanılır?
Çeşitli sektörlerdeki kuruluşlar, operasyonel dayanıklılığı artırmaya ve paydaşların güvenini korumaya yardımcı olmak için giderek daha fazla GRC uyumluluk yönetimi çözümlerine yöneliyor. Kuruluşları yönetişim, risk ve uyumluluk (GRC) yazılımlarını benimsemeye yönelten temel etkenlerden bazıları şunlardır:
- Düzenleyici Gereklilikler: İşletmeler, sektöre ve konuma göre değişiklik gösterebilen çok çeşitli düzenlemelere uymalıdır. Uyumluluk yönetimi araçları, kuruluşların değişen yasal standartları takip etmesine yardımcı olarak uyumsuzluk ve buna bağlı cezalarla karşılaşma riskini azaltabilir. Şirketler ayrıca uyumluluk süreçlerini otomatikleştirmek için bir uyumluluk platformu kullanabilir ve gerekli yönergelere tutarlı şekilde uyulmasını sağlayabilir.
- Siber Riskler: Siber tehditlerin sıklığının ve karmaşıklığının artması, kuruluşlar için önemli riskler oluşturmaktadır. Güvenlik GRC araçları, şirketlerin güvenlik açıklarını belirlemesine, güvenlik önlemlerini uygulamasına ve devam eden riskleri izlemesine olanak tanıyabilir.
- Veri Gizliliği İhtiyaçları: GDPR ve CCPA gibi veri gizliliği düzenlemeleri küresel ölçekte sıkılaştıkça işletmeler, kişisel verileri sorumlu bir şekilde işlediklerinden emin olmalıdır. Uyumluluk araçları, kuruluşların hassas bilgileri korumak ve maliyetli veri ihlallerinden kaçınmak için güçlü veri koruma önlemleri uygulamasına yardımcı olabilir.
- Operasyonel Verimlilik: GRC süreçlerini benimsemek; yönetişim, risk ve uyumluluk faaliyetlerini kolaylaştırmaya, gereksiz tekrarları azaltmaya ve genel verimliliği artırmaya da yardımcı olabilir. GRC yazılımının uygulanması, kuruluşların verileri ve iş akışlarını merkezileştirmesine olanak tanıyarak daha iyi karar alma süreçlerini teşvik eder ve genel yönetişim çerçevesini güçlendirir.
- Stratejik Risk Yönetimi: Kapsamlı bir yönetişim, risk ve uyumluluk çerçevesi, kuruluşların riskleri gerçekleşmeden önce öngörmesine ve azaltmasına da yardımcı olabilir. GRC ERM (Kurumsal Risk Yönetimi) araçları, işletmelerin risk yönetimini stratejik hedefleriyle uyumlu hâle getirmesine olanak tanıyarak proaktif bir yaklaşımı kolaylaştırır. Bu kurumsal GRC görünümü, kullanıcıların riskleri önceliklendirmesine ve kaynakları etkili bir şekilde tahsis etmesine olanak tanır.
Şirketler, GRC işlevlerinden yararlanarak yalnızca uyumluluk yükümlülüklerini karşılamakla kalmaz, aynı zamanda riskleri yönetmek ve genel yönetişimi geliştirmek için güçlü bir temel de oluşturabilir.
Özellikler
GRC araçlarını seçerken aşağıdaki temel özelliklere dikkat edin:
- Risk yönetimi: Bu özellik, kuruluşunuzdaki riskleri belirlemenize, değerlendirmenize ve izlemenize yardımcı olur. Yapılandırılmış iş akışlarını kullanarak tehditlere öncelik vermeyi ve azaltma stratejileri geliştirmeyi kolaylaştırır; böylece ileride karşılaşabileceğiniz tatsız sürprizleri önler.
- Uyumluluk takibi: Uyumluluk takibiyle hızla değişen düzenlemeleri yakından izleyin. Bu özellik, süreçlerinizi düzenleyici gerekliliklerle eşleştirmenize, belgeleri yönetmenize ve denetim izleri oluşturmanıza olanak tanır; böylece uyumluluk son tarihleri konusunda endişelenmenize gerek kalmaz.
- Politika yönetimi: Politikaları merkezi bir merkezden düzenleyin, güncelleyin ve dağıtın. Politika yönetimi, politika kabulünü ve sürüm denetimini takip etmeyi kolaylaştırarak herkesin her zaman en güncel kural setine sahip olmasını sağlar.
- Olay yönetimi: Olayları verimli bir şekilde kaydedin, izleyin ve çözüme kavuşturun. Bu özellik; ister güvenlik hataları ister süreç aksaklıklarıyla ilgileniyor olun, zamanında müdahaleyi, kök neden analizini ve belgelendirmeyi destekler.
- Denetim yönetimi: Planlama araçları, kanıt toplama ve raporlama ile iç veya dış denetimleri kolaylaştırın. Denetim yönetimi, kâğıt işi kâbusuna dönüşebilecek bir süreci açık ve yönetilebilir bir iş akışına dönüştürür.
- Raporlama ve panolar: Özelleştirilebilir raporlar ve panolar aracılığıyla gerçek zamanlı içgörülere erişin. Bunlar eğilimleri fark etmenize, performansı ölçmenize ve temel risk ile uyumluluk verilerini karar vericilere kısa sürede aktarmanıza yardımcı olur.
- Erişim denetimi: Kullanıcı rolleri ve izinleri belirleyerek hassas verileri kimlerin görüntüleyebileceğini veya düzenleyebileceğini kısıtlayın. Erişim denetimi, gizli bilgileri güvende tutar ve yalnızca doğru kişilerin kritik değişiklikleri yapabilmesini sağlar.
- Belge yönetimi: Sürüm takibi ve şifreleme ile önemli dosyaları depolayın ve düzenleyin. Belge yönetimi, bilgilerin kolayca bulunmasını sağlar ve kritik belgelerin dijital boşlukta kaybolmasına karşı koruma sunar.
- İş akışı otomasyonu: Risk, uyumluluk veya denetimle ilgili tekrarlayan, kurala dayalı görevleri otomatikleştirin. İş akışı otomasyonu, ekibinizin zamanını serbest bırakır ve insan hatası olasılığını azaltır; böylece herkes daha yüksek değerli işlere odaklanabilir.
Yaygın GRC Araçlarının Yapay Zekâ Özellikleri
Yukarıda listelenen standart GRC aracı özelliklerinin yanı sıra bu çözümlerin çoğu aşağıdaki gibi özelliklerle yapay zekâyı da bünyesine katmaktadır:
- Otomatik risk değerlendirmesi: Yapay zekâ, insanların gözden kaçırabileceği kalıpları tespit ederek ortaya çıkan riskleri belirlemek için geniş veri kümelerini tarar. Sorun hâline gelmeden önce olası problemlerin önüne geçmenize yardımcı olur.
- Öngörücü analiz: Yapay zekâ, eğilimleri, uyumluluk sorunlarını veya güvenlik tehditlerini öngörmek için kuruluş genelindeki verileri işler. Böylece yalnızca tepki vermekle kalmaz, proaktif bir şekilde planlama yaparsınız.
- Uyumluluk için doğal dil işleme: Yapay zekâ, düzenleme belgelerini veya şirket politikalarını yalın bir dille okuyup yorumlar, eksiklikleri işaretler ve sizi gerçek zamanlı olarak bilgilendirir.
- Anormallik tespiti: Yapay zekâ, şüpheli davranışları otomatik olarak yakalamak için kullanıcı etkinliğini ve işlem verilerini izler; böylece dolandırıcılığı veya süreç ihlallerini başlar başlamaz tespit etmek kolaylaşır.
- Otomatik politika önerileri: Yapay zekâ, geçmiş olaylardan ve düzenleyici değişikliklerden öğrenerek politika güncellemeleri veya yeni kontroller önerir ve daha az manuel çabayla uyumluluğunuzu korumanıza yardımcı olur.
Faydalar
GRC araçlarını kullanmanın beş temel faydası şunlardır:
- Geliştirilmiş Karar Alma: GRC araçları kapsamlı veri analizi ve raporlama özellikleri sunar. Bu, proje yöneticilerinin gerçek zamanlı verilere dayalı bilinçli kararlar almasını sağlayarak proje sonuçlarını ve stratejik uyumu iyileştirir.
- Geliştirilmiş Risk Yönetimi: GRC araçları, gelişmiş risk değerlendirme ve izleme özellikleri sunarak kullanıcıların riskleri verimli bir şekilde belirlemesine, değerlendirmesine ve azaltmasına olanak tanır. Bu proaktif yaklaşım, proje takvimleri ve bütçeleri üzerindeki olası etkileri azaltır.
- Kolaylaştırılmış Uyumluluk Süreçleri: GRC platformlarındaki uyumluluk görevlerinin otomatikleştirilmesi, manuel çabayı ve hataları önemli ölçüde azaltır. Bu, projelerin yasal, düzenleyici ve dahili politika gerekliliklerine daha güvenilir şekilde uymasını sağlayarak zamandan ve kaynaklardan tasarruf edilmesine yardımcı olur.
- Artırılmış Operasyonel Verimlilik: GRC işlevlerinin tek bir platformda birleştirilmesi, bilgi silolarını ortadan kaldırır ve ekipler arasındaki iş birliğini geliştirir. Bilgilere kolayca erişilebilmesi ve süreçlerin projeler genelinde kolaylaştırılması sayesinde bu entegrasyon verimliliği artırır.
- Daha Güçlü Yönetişim ve Stratejik Uyum: GRC kuruluş araçları, proje hedeflerinin genel iş stratejileriyle uyumlu hâle getirilmesini kolaylaştırır. Bu araçlar, projelerin kuruluşun hedeflerine ve performansına olumlu katkıda bulunmasını sağlayan bir yönetişim çerçevesi sunar.
Kuruluşlar ve proje yöneticileri için GRC araçlarını benimsemek; operasyonel mükemmelliğe ulaşmak, riskleri etkili bir şekilde yönetmek ve ilgili tüm standartlar ile düzenlemelere uyumu sağlamak için stratejik bir adımdır. Bu faydalar kuruluşu yalnızca olası sorunlardan korumakla kalmaz, aynı zamanda stratejik vizyonuyla uyumlu başarılı projeler sunma kapasitesini de artırır.
Maliyetler ve Fiyatlandırma
Yönetişim, risk yönetimi ve uyumluluk (GRC) araçlarının fiyatları büyük ölçüde değişiklik gösterir. Ne yazık ki çoğu fiyat GRC web sitelerinde yer almaz; bunun yerine şirketler, bu tür araçlarda genellikle özelleştirme gerektiği için fiyatları açıklamadan önce çoğunlukla bir demo veya satış temsilcisiyle görüşme yapılmasını ister. GRC aracının kuruluşunuza ne kadara mal olabileceğine dair genel bir fikir aşağıda verilmiştir.
GRC Araçları Karşılaştırma Tablosu
| Plan Türü | Ortalama Fiyat | Dahil Edilen Yaygın Özellikler | En Uygun Olduğu Yer |
|---|---|---|---|
| Ücretsiz Seçenek | $0 | Çoğu araç bunu sunmaz | geçerli değil |
| Temel | $500 - $1,000/ay | Risk değerlendirmesi, uyumluluk yönetimi, temel raporlama ve gösterge panoları, belge yönetimi | Küçük ve orta ölçekli işletmeler veya büyük bir şirket içindeki daha küçük ekipler |
| Standart | $1,000 - $3,000/ay | Yukarıdakilerin tümü ve ayrıca politika yönetimi, olay yönetimi, gelişmiş raporlama, entegrasyon özellikleri | Orta ölçekli işletmeler veya büyük kuruluşlar içindeki departmanlar |
| Premium | $3,000 - $7,000/ay | Yukarıdakilerin tümü ve ayrıca gelişmiş risk yönetimi, öngörücü analiz, özelleştirilebilir gösterge panoları, özel müşteri desteği | Kapsamlı risk ve uyumluluk ihtiyaçları olan büyük işletmeler ve kuruluşlar |
| Kurumsal | $7,000+/ay | Yukarıdakilerin tümü ve ayrıca kurumsal kullanım için genellikle gereken özelleştirmeler, sınırsız kullanıcı, yerinde eğitim, uyumluluğu daha etkili şekilde yönetmenize yardımcı olacak stratejik danışmanlık hizmetleri | Diğer planlara dahil olmayan ek özelleştirmelere ihtiyaç duyan büyük kuruluşlar |
Bu yüksek görünebilir, ancak uyumsuzluk cezaları genellikle daha yüksektir.
SSS
Bu konu hakkında başkalarının sorduğu yaygın soruların yanıtlarını bulun.
Mevcut GRC prosedürlerimi nasıl değerlendirebilirim? GRC yazılımı edinmem gerekip gerekmediğini nasıl anlayabilirim?
Mevcut uyumluluk iş akışlarınızı haritalandırarak, manuel adımları belirleyerek ve kaçırılan son tarihleri veya denetimleri kontrol ederek başlayın. Riskleri, kontrolleri ve belgeleri elektronik tablolar veya e-postalar üzerinden takip etmek yavaş ya da tutarsızsa GRC yazılımını değerlendirmenin zamanı gelmiş demektir.
Araçlar kayıtları merkezi hâle getirir, hatırlatıcıları otomatikleştirir ve bir denetim izi oluşturur; bu da zamandan tasarruf etmenizi ve hataları azaltmanızı sağlar. Düzenleyici gereklilikler artıyorsa GRC aracı genellikle değerli bir yatırımdır.
Kuruluşumun büyüklüğü ve karmaşıklığı için doğru GRC aracını nasıl seçerim?
Uyumluluk gereksinimlerinizi, sektör düzenlemelerini ve raporlama ihtiyaçlarınızı haritalandırarak başlayın. Ardından hangi GRC çözümlerinin sizinki gibi kuruluşlara yönelik olduğunu değerlendirin; bazıları KOBİ’lere odaklanırken diğerleri karmaşık kurumsal operasyonları yönetir. Özelleştirilebilir iş akışları, güçlü raporlama ve ölçeklenebilirlik gibi özellikleri arayın. Ayrıca ekibiniz için kullanım kolaylığını ve platformun mevcut sistemlerinizle entegre olup olamayacağını değerlendirin. Aracı iş başında görmek ve bir sözleşme imzalamadan önce gerçek süreçlerinizle uyumlu olduğundan emin olmak için ürün demoları, pilot programlar veya müşteri referansları talep edin.
Modern bir GRC platformu hangi entegrasyonları desteklemelidir?
GRC aracınız, İK veritabanları, belge yönetimi, ERP ve iletişim araçları gibi hâlihazırda kullandığınız sistemlere bağlanmalıdır. Bulut depolama, kimlik ve erişim yönetimi ve güvenlik bilgi sistemleriyle entegrasyon; kanıt toplamayı ve risk takibini otomatikleştirmek açısından özellikle değerlidir. Uyumluluk ekipleri için e-posta, iş birliği platformları ve düzenleyici veri akışlarıyla sorunsuz entegrasyon, çabayı azaltır ve yanıt verme hızını artırır. Her zaman bir platformun entegrasyon kitaplığını inceleyin ve verilerinizin güncel ve erişilebilir kalması için güvenli API bağlantılarını desteklediğini doğrulayın.
GRC araçları uyumluluk raporlamasını ve denetimleri otomatikleştirmeye yardımcı olabilir mi?
Evet, çoğu GRC aracı denetime hazır rapor şablonları, otomatik kanıt toplama ve gerçek zamanlı gösterge panelleri sunar. Bu özellikler, uyumluluk ekibinizin kontrol listelerini derlemesine, belgeleri göndermesine ve denetim sürecindeki ilerlemeyi daha az manuel çalışmayla takip etmesine yardımcı olur. Otomatik uyarılar uyumluluk son tarihlerini hatırlatır ve eksik belgeleri işaretler. Denetimler sırasında geçmiş kayıtları kolayca çekebilir veya düzenleyici kurumlar için isteğe bağlı raporlar oluşturabilirsiniz. Bu, idari yükü azaltır ve uyumluluk süreçlerinizin doğruluğunu ve tutarlılığını artırır.
Bir GRC stratejisini etkili biçimde uygulamak için en iyi uygulamalardan bazıları nelerdir?
Bir GRC stratejisini başarıyla uygulamak için tüm önemli paydaşları erkenden sürece dâhil edin ve uyumluluk hedeflerinizi netleştirin. Politikaları, risk kayıtlarını ve olay takibini merkezi hâle getirmek için bir GRC platformu kullanın. Araç şablonlarını kullanarak süreçleri standartlaştırın ve tekrarlayan uyumluluk görevlerini mümkün olduğunca otomatikleştirin. İlerlemeyi ve eksikleri izlemek için platformun raporlama özelliklerini kullanarak düzenli incelemeler planlayın. Katılımı sürdürmek ve benimsenmeyi sağlamak için ekibinize hem araç hem de iş akışlarınız hakkında eğitim verin.
Bir GRC stratejisini uygulamanın zorluklarından bazıları nelerdir?
Yaygın zorluklar arasında değişime direnç, veri siloları ve uyumluluk görevlerinin sorumluluğunun net olmaması yer alır. GRC yazılımı, iş akışlarını standartlaştırarak, ekipleri süresi geçmiş görevler konusunda uyararak ve departmanlar arasında kanıt toplamayı otomatikleştirerek yardımcı olabilir. Zorlukların üstesinden gelmek için iyi entegre olan bir araç seçin, tüm kullanıcılara eğitim verin ve sorumlulukları net biçimde atayın. Siloları ortadan kaldırmak ve herkesin hesap verebilirliğini sağlamak için platformun iletişim ve iş birliği özelliklerini test edin.
Açık kaynaklı GRC araçları var mı? Açık kaynaklı bir GRC aracı kullanmanın yararları ve sakıncaları nelerdir?
Evet, OpenGRC ve Eramba gibi çeşitli açık kaynaklı GRC araçları bulunmaktadır. Temel yararı maliyet tasarrufunun yanı sıra özellikleri özelleştirebilme olanağıdır. Ancak açık kaynaklı araçlarda, ticari araçların sunduğu özel müşteri desteği, sertifikalı entegrasyonlar veya düzenli güvenlik güncellemeleri bulunmayabilir. Güçlü BT kaynaklarınız varsa ve esnekliğe ihtiyaç duyuyorsanız açık kaynaklı bir çözüm işinize yarayabilir. Sürekli destek ve hızlı güncellemeler daha önemliyse tescilli GRC yazılımını değerlendirin.