

Bezpieczny skarbiec: jak chronić swoje aktywa cyfrowe


Wyobraź sobie, że pozostawiasz swoje najcenniejsze rzeczy w niezamkniętym skarbcu — wystawione na widok, bez ochrony i tylko czekające, aż coś pójdzie nie tak. Dokładnie takie ryzyko podejmujesz, gdy Twoje zasoby cyfrowe nie są odpowiednio chronione.
W obliczu codziennie ewoluujących zagrożeń cybernetycznych zabezpieczenie cyfrowego skarbca jest koniecznością. W tym artykule omówimy, dlaczego zapewnienie bezpieczeństwa cyfrowego skarbca ma kluczowe znaczenie, jak wdrożyć środki bezpieczeństwa cyfrowego przy użyciu oprogramowania do zarządzania zasobami cyfrowymi oraz jak stale aktualizować metody ochrony zasobów cyfrowych.
Czym są zasoby cyfrowe?
Zacznijmy od tego, co warto wiedzieć o zasobach cyfrowych. Zasoby cyfrowe to wszelkiego rodzaju dane elektroniczne lub treści, które mają wartość dla Twojej firmy. W kontekście zarządzania projektami zasoby te mogą obejmować szeroki zakres elementów, w tym:

- Karty projektu
- Plany projektu
- Harmonogramy
- Rejestry komunikacji zespołu
- Prezentacje
- Wersje demonstracyjne
- Prototypy cyfrowe
- Dane finansowe
- Własność intelektualna
- Dane klientów
- Obrazy, filmy i pliki audio pomocnicze
Te cenne zasoby cyfrowe zawierają kluczowe informacje, własność intelektualną i wartość samą w sobie. Ze względu na ich znaczenie dla powodzenia projektu musisz je chronić, aby zapewnić ciągłość realizacji projektów, podobnie jak chronisz swoje dobra materialne.
Dlaczego Twoje zasoby cyfrowe wymagają ochrony?
Ogólnie rzecz biorąc, ochrona zasobów cyfrowych ma kluczowe znaczenie w zarządzaniu projektami, ponieważ utrata, kradzież lub naruszenie bezpieczeństwa tych zasobów może mieć dalekosiężne i katastrofalne konsekwencje.
Tak jak brak ochrony zawartości skarbca przez bank może sparaliżować jego działalność i zaszkodzić jego reputacji, tak brak odpowiednich środków bezpieczeństwa danych cyfrowych może mieć ogromny wpływ na projekty realizowane przez Twoją firmę.
Przykład 1. Ochrona zasobów cyfrowych
Załóżmy, że prowadzisz firmę zajmującą się zarządzaniem projektami, która przechowuje poufne dane finansowe klienta na niezabezpieczonej platformie do przechowywania danych w chmurze. Jeśli doszłoby do naruszenia bezpieczeństwa tych danych, Twoja firma mogłaby ponieść poważne konsekwencje — podobne do odpowiedzialności banku w przypadku kradzieży kosztowności jego klientów — w tym między innymi:
- Wysokie grzywny
- Postępowania prawne wszczęte przez klientów
- Znaczne straty finansowe
- Poważne szkody dla reputacji
Przykład 2. Ochrona zasobów cyfrowych
Inny scenariusz może obejmować utratę kluczowych dokumentów projektowych, takich jak umowy, plany techniczne lub własność intelektualna. Brak możliwości uzyskania dostępu do tych zasobów lub ich odzyskania może prowadzić do:
- Opóźnień w realizacji projektu
- Przekroczenia budżetu
- Potencjalnej utraty klientów
Mając na uwadze te scenariusze, powinno być jasne, że opracowanie planu ochrony zasobów projektu jest niezbędne. Ale od czego zacząć?
Zanim zaczniesz: oceń swój cyfrowy skarbiec
Nie możesz wdrożyć realistycznego planu i systemu bezpieczeństwa zasobów cyfrowych, dopóki nie ocenisz posiadanych zasobów cyfrowych. Oto kilka ważnych kwestii, które należy przeanalizować:
- Wartość i wrażliwość zasobów cyfrowych: Podobnie jak bank ocenia wartość i ryzyko związane z przedmiotami przechowywanymi w skarbcu, ważne jest oszacowanie wartości i wrażliwości zasobów cyfrowych. Jest to szczególnie istotne dla organizacji korzystających z oprogramowania do zarządzania zasobami cyfrowymi dla organizacji non-profit, w przypadku których dane dotyczące dotacji, informacje o darczyńcach i materiały kampanii często wymagają zwiększonej ochrony prywatności i zgodności z przepisami. Proces ten pomoże określić odpowiedni poziom ochrony wymagany dla każdego zasobu.
- Wpływ utraty na projekty: Oceń potencjalny wpływ utraty, kradzieży lub naruszenia bezpieczeństwa któregokolwiek z zasobów cyfrowych. Czy skutkiem byłyby straty finansowe, uszczerbek na reputacji, opóźnienia w realizacji projektu, utrata klienta, kary lub problemy prawne? Odpowiedzi na te pytania pomogą określić poziom środków bezpieczeństwa, które należy wdrożyć.
- Wymogi regulacyjne lub prawne: Weź pod uwagę wymogi regulacyjne lub prawne, które mogą mieć zastosowanie do określonych zasobów cyfrowych, takich jak dokumentacja finansowa lub poufne informacje o klientach. Brak odpowiedniego zabezpieczenia tych zasobów może prowadzić do wysokich kar, konsekwencji prawnych i uszczerbku na reputacji.
Przeprowadź inwentaryzację zasobów cyfrowych
Następnie należy sporządzić kompletną listę wszystkich zasobów cyfrowych. Zalecam ich kategoryzowanie na podstawie rodzaju, wrażliwości i znaczenia, aby ustalić priorytety działań związanych z bezpieczeństwem i odpowiednio przydzielić zasoby. Tak jak bank skrupulatnie rejestrowałby zawartość swojego skarbca, w tym numery seryjne i opisy przechowywanych w nim kosztowności, ważne jest, aby zwracać szczególną uwagę na konkretne szczegóły każdego zasobu cyfrowego, takie jak:
- Nazwy kategorii
- Wykorzystanie i dostęp w ramach projektów i zespołów
- Typy plików
- Lokalizacje
- Terminy wyszukiwania
Najlepszym sposobem przeprowadzenia inwentaryzacji zasobów cyfrowych jest użycie narzędzia do zarządzania zasobami cyfrowymi (DAM).
Klasyfikuj zasoby cyfrowe
Podobnie jak bank kategoryzuje zawartość swojego skarbca, w przypadku zasobów cyfrowych w zarządzaniu projektami ważne jest ich sklasyfikowanie na podstawie wrażliwości i znaczenia.
Możesz kategoryzować je według następujących poziomów bezpieczeństwa:
- Wysoce wrażliwe i krytyczne: Zacznij od zidentyfikowania najbardziej wrażliwych i krytycznych zasobów cyfrowych, takich jak umowy z klientami, dane finansowe i własność intelektualna.
- Mniej wrażliwe, ale nadal ważne: Następnie uwzględnij zasoby cyfrowe, które są mniej wrażliwe, ale nadal ważne, takie jak plany projektów, poufne procesy biznesowe, zapisy komunikacji zespołu i niepoufne informacje o klientach.
- Najmniej krytyczne: Pozostałe zasoby cyfrowe sklasyfikuj jako mniej krytyczne, na przykład ogólną dokumentację projektu i zasoby zespołu.
Dobrym pomysłem jest również opracowanie od samego początku najlepszych praktyk dotyczących oznaczania lub etykietowania zasobów cyfrowych, aby zapewnić spójną organizację archiwum w całym projekcie.
Przeczytaj także: Szukasz sposobu na zarządzanie zasobami fizycznymi? Sprawdź naszą listę oprogramowania do zarządzania zasobami i zapasami.
Jak planować i wdrażać środki bezpieczeństwa cyfrowego
Nadszedł wreszcie czas na opracowanie kompleksowego planu i strategii bezpieczeństwa cyfrowego. Zacznij od stworzenia jasnych zasad i procedur dotyczących uzyskiwania dostępu do zasobów cyfrowych, zarządzania nimi i ich przechowywania. Wytyczne te powinny być równie rygorystyczne i dobrze udokumentowane jak protokoły bezpieczeństwa bankowego skarbca, aby mieć pewność, że tylko upoważnione osoby mogą korzystać z cennych zasobów cyfrowych.
Należy jednak pamiętać, że różne środki bezpieczeństwa mają różne mocne i słabe strony. Oznacza to, że trzeba zastosować wielowarstwowe podejście do bezpieczeństwa, łączące różne środki.
Przyjrzyjmy się wspólnie każdej z tych potencjalnych warstw.
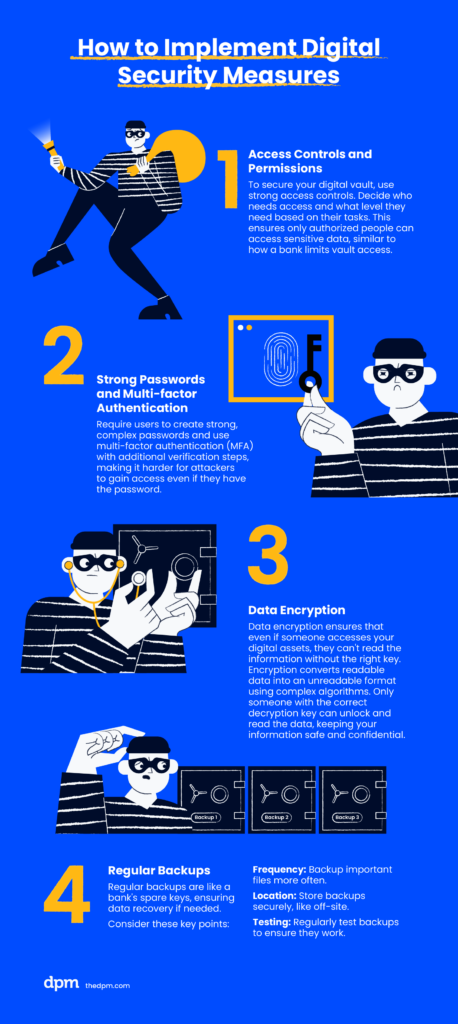
1. Kontrola dostępu i uprawnienia
Jedną z podstawowych zasad zabezpieczania cyfrowego skarbca jest wdrożenie skutecznych mechanizmów kontroli dostępu. Obejmuje to dokładne określenie, kto powinien mieć dostęp do zasobów cyfrowych i jaki poziom dostępu powinien zostać przyznany każdej osobie, w oparciu o minimalny poziom dostępu niezbędny do wykonywania przez nią zadań.
Wdrożenie ścisłej kontroli dostępu do zasobów cyfrowych gwarantuje, że tylko upoważniony personel może uzyskać dostęp do poufnych danych, podobnie jak bank ogranicza dostęp do skarbca do kilku zaufanych pracowników. Na przykład księgowy może potrzebować pełnego dostępu do dokumentacji finansowej, podczas gdy członkowi zespołu marketingowego może wystarczyć dostęp tylko do odczytu niektórych dokumentów.
2. Silne hasła i uwierzytelnianie wieloskładnikowe
Problemem nie jest tutaj odsetek. Chodzi o potencjalne skutki korzystania z haseł, które można łatwo złamać. Co Twoja firma może zrobić, aby to naprawić?
Upewnij się, że użytkownicy korzystają z połączenia silnych haseł i uwierzytelniania wieloskładnikowego (MFA), aby stworzyć solidną barierę przeciwko zagrożeniom cyfrowym, podobnie jak bank stosowałby wielowarstwowe środki bezpieczeństwa, aby odstraszać i opóźniać potencjalnych intruzów.
- Silne hasła: Silne hasło jest pierwszą linią obrony przed nieupoważnionym dostępem do zasobów cyfrowych. To cyfrowy odpowiednik bezpiecznego zamka bankowego, który uniemożliwia niepożądane wejście. Dlatego dobrze zaprojektowane hasło powinno być długie, złożone i unikalne, co sprawia, że jego odgadnięcie lub złamanie przez osoby atakujące jest niezwykle trudne. Poleganie wyłącznie na hasłach może jednak stanowić słaby punkt, ponieważ można je przejąć za pomocą technik takich jak phishing, wycieki danych lub ataki siłowe. Sugeruję również dodanie:
- Uwierzytelnianie wieloskładnikowe (MFA): MFA dodaje dodatkową warstwę bezpieczeństwa, podobnie jak skanery biometryczne lub kody bezpieczeństwa stosowane w banku. W przypadku MFA na urządzenie mobilne zostanie wysłana dodatkowa metoda weryfikacji, taka jak jednorazowy kod lub skan odcisku palca, albo będzie ona wymagana do uzyskania dostępu do zasobów cyfrowych.
Znacznie utrudnia to osobom atakującym uzyskanie nieupoważnionego dostępu, nawet jeśli zdobyły Twoje hasło.
3. Szyfrowanie danych
Szyfrowanie danych jest cyfrowym odpowiednikiem bezpiecznej skrytki lub sejfu bankowego znajdującego się w jego skarbcu. To kluczowa warstwa bezpieczeństwa, która gwarantuje, że poufne informacje pozostaną nieczytelne dla nieupoważnionych osób, nawet jeśli zdołają one uzyskać dostęp do zasobów cyfrowych. Proces ten pomaga zachować integralność i poufność kluczowych danych dotyczących zarządzania projektami.
Szyfrowanie przekształca czytelne dane, takie jak tekst, obrazy lub dokumenty, w nieczytelny format za pomocą złożonych algorytmów. Te zaszyfrowane dane można odszyfrować i ponownie uczynić czytelnymi tylko za pomocą właściwego klucza deszyfrującego lub hasła. Nawet jeśli osoba atakująca uzyskałaby dostęp do zaszyfrowanych danych, bez klucza deszyfrującego nie byłaby w stanie ich zrozumieć.
4. Regularne kopie zapasowe
Regularne tworzenie kopii zapasowych zasobów cyfrowych jest cyfrowym odpowiednikiem praktyki bankowej polegającej na przechowywaniu zapasowych kluczy lub utrzymywaniu dodatkowej lokalizacji skarbca. To zabezpieczenie gwarantuje ciągłą dostępność i możliwość odzyskania kluczowych danych dotyczących zarządzania projektami, nawet w obliczu nieprzewidzianych zdarzeń.
Na przykład, podobnie jak zapasowy skarbiec banku lub duplikaty kluczy stanowią zabezpieczenie na wypadek naruszenia lub braku dostępu do głównego skarbca, kopie zapasowe danych cyfrowych są ważną polisą ubezpieczeniową na wypadek utraty danych, awarii systemu lub cyberataków. Jeśli główne zasoby cyfrowe zostaną utracone, skradzione lub staną się niedostępne, kopie zapasowe można wykorzystać do odtworzenia informacji i wznowienia działań związanych z zarządzaniem projektami.
Oto kilka kwestii, które należy wziąć pod uwagę:
- Częstotliwość tworzenia kopii zapasowych: Częstotliwość i metoda tworzenia kopii zapasowych powinny być dostosowane do wrażliwości i znaczenia zasobów cyfrowych, podobnie jak podejście banku do zabezpieczania najcenniejszych przedmiotów. Możesz na przykład zdecydować się na codzienne tworzenie kopii zapasowych najważniejszych dokumentów projektowych i dokumentacji finansowej, podczas gdy mniej wrażliwe zasoby mogą być kopiowane co tydzień lub co miesiąc.
- Lokalizacja przechowywania: Lokalizacja przechowywania kopii zapasowych ma również kluczowe znaczenie. Tak jak bank przechowuje swój skarbiec zapasowy w bezpiecznej lokalizacji poza główną siedzibą, możesz zminimalizować ryzyko jednoczesnej utraty lub naruszenia danych, przechowując cyfrowe kopie zapasowe w oddzielnym, bezpiecznym środowisku, takim jak rozwiązanie do przechowywania danych w chmurze lub zewnętrzny dysk twardy.
- Testowanie i weryfikacja: Podobnie jak okresowe kontrole i ćwiczenia przeprowadzane przez bank, które zapewniają sprawność jego skarbca zapasowego lub zapasowych kluczy, regularne testowanie i weryfikowanie systemu kopii zapasowych jest niezbędne, aby zagwarantować możliwość pomyślnego przywrócenia zasobów cyfrowych, gdy zajdzie taka potrzeba.
Monitorowanie i aktualizowanie środków bezpieczeństwa
Zabezpieczanie cyfrowego skarbca to ciągły proces. Tak jak bank musi stale monitorować swoje systemy bezpieczeństwa i dostosowywać się do nowych zagrożeń, tak Ty musisz nieustannie aktualizować środki ochrony cyfrowej. Sugeruję następujące działania:
- Regularne aktualizacje oprogramowania: Aktualizacje te mają kluczowe znaczenie dla ochrony zasobów cyfrowych. Deweloperzy często publikują poprawki i aktualizacje w celu usunięcia nowo wykrytych luk i błędów w zabezpieczeniach. Niezwłocznie instaluj te aktualizacje, aby zapewnić cyfrowemu skarbcowi najnowsze funkcje bezpieczeństwa i ochronę przed pojawiającymi się zagrożeniami.
- Korzystanie z renomowanego oprogramowania antywirusowego i chroniącego przed złośliwym oprogramowaniem. Programy te mogą wykrywać i usuwać potencjalne zagrożenia, takie jak wirusy, oprogramowanie ransomware i inne złośliwe programy, które mogłyby naruszyć integralność cyfrowego skarbca. Aktualizując te narzędzia bezpieczeństwa, możesz wyprzedzać cyberprzestępców o krok i chronić swoje cenne zasoby cyfrowe.
- Wdrażanie technologii blockchain i zapór sieciowych: Technologia blockchain może zapewnić zdecentralizowaną i bezpieczną metodę weryfikowania transakcji i tożsamości, gwarantując integralność i przejrzystość danych. Zapory sieciowe działają natomiast jako bariera chroniąca sieć przed nieautoryzowanym dostępem poprzez monitorowanie i kontrolowanie ruchu przychodzącego i wychodzącego. Regularna konfiguracja i aktualizacja tych narzędzi może pomóc w utrzymaniu solidnego systemu bezpieczeństwa, który będzie w stanie dostosowywać się do zmieniających się zagrożeń.
Przeprowadzaj regularne audyty bezpieczeństwa
Bezpieczeństwo nigdy nie powinno być działaniem wykonywanym jednorazowo i pozostawianym bez dalszej uwagi. Tak jak bank regularnie kontroluje swój fizyczny skarbiec, aby wykrywać luki i zapewnić jego stałe bezpieczeństwo, tak Ty powinieneś okresowo przeprowadzać audyty bezpieczeństwa swojego cyfrowego skarbca. Audyty te mogą pomóc w wykryciu potencjalnych słabości i podjęciu proaktywnych działań w celu ich usunięcia.
Oto, co bym zrobił:
- Zaangażuj renomowaną firmę zajmującą się bezpieczeństwem do przeprowadzenia audytu bezpieczeństwa: Eksperci ci mogą przeprowadzić kompleksową ocenę środków ochrony zasobów cyfrowych, w tym siły haseł, skuteczności uwierzytelniania dwuskładnikowego oraz ogólnej odporności systemu na cyberzagrożenia.
- Przeprowadzaj testy penetracyjne: W ramach procesu audytu dostawcy usług bezpieczeństwa powinni również przeprowadzać testy penetracyjne, aby symulować różne scenariusze ataków i sprawdzać odporność cyfrowego skarbca.
Proces ten może ujawnić luki, które mogły zostać przeoczone, oraz dostarczyć cennych informacji na temat obszarów wymagających poprawy.
Bądź na bieżąco z zagrożeniami
Hakerzy i cyberprzestępcy nieustannie opracowują nowe metody włamywania się do systemów bezpieczeństwa i uzyskiwania nieautoryzowanego dostępu do poufnych informacji. Podobnie jak bank, który uważnie monitoruje potencjalne fizyczne zagrożenia dla swojej działalności, musisz być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa dotyczącymi Twojego cyfrowego skarbca.
Na przykład śledzenie najnowszych wiadomości i trendów dotyczących cyberbezpieczeństwa pozwala lepiej przewidywać pojawiające się zagrożenia i przygotowywać się na nie. Może to obejmować subskrybowanie renomowanych blogów poświęconych bezpieczeństwu, obserwowanie ekspertów branżowych w mediach społecznościowych lub udział w seminariach internetowych i warsztatach dotyczących najlepszych praktyk w zakresie ochrony zasobów cyfrowych.
Ważne jest również, aby być na bieżąco zarówno z powszechnymi, jak i nowymi cyberzagrożeniami, w tym:
- Oszustwa phishingowe
- Ataki z użyciem złośliwego oprogramowania
- Naruszenia bezpieczeństwa danych
Zrozumienie tych zagrożeń i sposobu ich działania może pomóc w ich rozpoznawaniu i unikaniu, dodatkowo wzmacniając bezpieczeństwo cyfrowego skarbca.
Stosowanie się do naszego przewodnika po ochronie zasobów cyfrowych i korzystanie z renomowanego oprogramowania DAM może również zapewnić Twojej firmie narzędzia potrzebne do pozostawania na bieżąco i proaktywnego podejścia do ochrony cyfrowych zasobów projektowych.
Lepiej zapobiegać, niż leczyć.
Benjamin Franklin
Dołącz, aby uzyskać więcej informacji na temat ochrony zasobów cyfrowych
Chcesz nawiązać kontakt z innymi kierownikami projektów cyfrowych, aby dzielić się zasobami i najlepszymi praktykami? Dołącz do naszej społeczności członkowskiej i uzyskaj dostęp do ponad 100 szablonów, próbek i przykładów, a także nawiąż kontakt na Slacku z setkami innych kierowników projektów cyfrowych.

