Digitaalisen projektipäällikön opas yksityisyyteen
Tietosuoja on ylittänyt pelkkien lakisääteisten rastiruutujen rajat alueelle, jolla eettiset näkökohdat ja käyttäjien luottamus määrittävät digitaalisten projektien menestyksen. Teknologian nopean kehityksen myötä käyttäjätietojen käsittelystä on tullut monimutkainen vastuiden verkosto, jota projektipäälliköillä ei ole varaa sivuuttaa.
Galen Low’n seuraan liittyy Thoughtworksin toimitusjohtava asiantuntija Mackenzie Dysart, joka tarjoaa kuuntelijoille kattavan etenemissuunnitelman digitaalisen yksityisyyden usein epäselvillä vesillä navigointiin.
Haastattelun kohokohdat
- Mackenzie Dysartin matka tietosuojan puolestapuhujaksi [01:36]
- Hän päätyi tietosuojatyöhön yllättäen. Hänen asiakkaansa tarvitsi apua tietosuoja-asioissa hänen edellisen projektinsa päätyttyä.
- Tietosuoja on oikea tapa toimia. Vaikka sen toteuttaminen voi olla haastavaa, käyttäjien suojeleminen on tärkeää.
- Keskity hyötyihin, älä pelkästään rasitteisiin. Tietosuojassa ei ole kyse vain lakien noudattamisesta, vaan ihmisten kunnioittamisesta.
- Tietosuoja auttaa rakentamaan parempia tuotteita. Tietosuojan huomioiminen suunnitteluprosessin aikana johtaa loppukäyttäjien kannalta parempiin kokemuksiin.
- Tietosuoja tänään verrattuna kymmenen vuoden takaiseen aikaan [03:55]
- Painopiste:
- Silloin: Pääasiassa tietomurtojen estämisessä ja henkilötietojen, kuten nimen ja osoitteen, suojaamisessa.
- Nyt: Laajempi huoli siitä, miten tietoja kerätään, käytetään ja jaetaan, mukaan lukien:
- Käyttäjien seuranta ja verkkotoiminta.
- Arkaluonteiset tiedot, kuten rotu, sukupuoli ja terveystiedot.
- Biometriset tiedot, kuten kasvojentunnistustiedot.
- Sääntely:
- Silloin: Tietosuojalakeja oli rajoitetusti.
- Nyt: Sääntely on lisääntynyt, esimerkiksi GDPR (Eurooppa), CCPA (Kalifornia) ja PIPEDA (Kanada).
- Muutoksen syyt:
- Yritysten ja hallitusten lisääntynyt tietojen käyttö.
- Teknologian kehitys, jonka myötä kerätään enemmän tietoja (esimerkiksi yhdistetyt autot).
- Yleisön tietoisuus tietojen mahdollisesta väärinkäytöstä (esimerkiksi Cambridge Analytica -skandaali).
- Yleistavoite – antaa käyttäjille enemmän määräysvaltaa henkilötietoihinsa.
- Painopiste:
- Tietosuojan integroiminen digitaalisiin projekteihin [8:43]
- Miksi tietosuoja on tärkeää digitaalisissa projekteissa:
- Käyttäjät ovat yhä tietoisempia siitä, miten heidän tietojaan kerätään ja käytetään.
- Tietosuojasääntely lisääntyy kaikkialla maailmassa.
- Tietosuojan huomiotta jättäminen voi johtaa oikeudellisiin riskeihin.
- Mitä tulee ottaa huomioon tietosuojan integroimisessa digitaalisiin projekteihin:
- Tietojen kerääminen:
- Tunnista, mitä tietoja käyttäjiltä kerätään (tunnistautuneilta ja tunnistautumattomilta).
- Ymmärrä ”tietojen myynnin” käsite (tietojen siirtäminen taloudellisen hyödyn saamiseksi).
- Käyttäjän suostumus:
- Noudata GDPR-säädöksiä evästeitä koskevissa suostumusponnahdusikkunoissa.
- Hanki käyttäjiltä tietoon perustuva suostumus ennen heidän tietojensa keräämistä tai käyttämistä.
- Tietojen tallennus ja siirtäminen:
- Säilytä käyttäjätiedot turvallisesti (salaus, anonymisointi).
- Ymmärrä, minne tietoja siirretään ja miten ne suojataan.
- Käyttäjän hallinta:
- Tarjoa käyttäjille mahdollisuus hallita tietojaan (kieltäytymismekanismit, pääsyä koskevat pyynnöt).
- Tietojen kerääminen:
- Keskeiset tietosuojaperiaatteet:
- Ilmoittaminen: Kerro käyttäjille tietojenkeruukäytännöistä.
- Suostumus: Hanki käyttäjän suostumus tietojen keräämiseen ja käyttämiseen.
- Hallinta: Anna käyttäjille mahdollisuus hallita tietojaan (tarkastelu, korjaaminen, poistaminen).
- Miksi tietosuoja on tärkeää digitaalisissa projekteissa:
Suostumusta ei voi olla ilman ilmoittamista. Hallintamahdollisuutta ei kuitenkaan aina tarvita, vaikka sen tarjoaminen onkin yleensä hyvä käytäntö. Näiden kolmen periaatteen pitäminen mielessä on ratkaisevan tärkeää kaikessa projektityössä.
Mackenzie Dysart
- Tietosuojan kustannukset [14:59]
- Tietosuojan huomioiminen varhaisessa vaiheessa voi säästää rahaa. Tietosuojakäytäntöjen sisällyttäminen projektiin alusta alkaen on edullisempaa kuin niiden korjaaminen myöhemmin.
- Alustat voivat auttaa tietosuojan hallinnassa. On olemassa alustoja, jotka voivat automatisoida tehtäviä, kuten evästeiden suostumusten hallintaa ja käyttäjien tietojen poistopyyntöjä.
- Kustannukset riippuvat nykyisistä järjestelmistäsi. Jos järjestelmäsi ovat monimutkaisia eivätkä integroidu toisiinsa, tietosuojan hallinta saattaa vaatia enemmän manuaalista työtä ja mukautettua kehitystyötä.
- Keskity kestävän prosessin rakentamiseen. On tärkeää luoda prosessi tietosuojan käsittelyä varten, jota voidaan jatkuvasti kehittää. Tämä on pitkällä aikavälillä kustannustehokkaampaa kuin kertaluonteinen korjaus.
- Digitaalisten projektipäälliköiden rooli tietosuojassa [20:49]
- Lisää tietoisuutta: Tärkeintä on olla tietoinen tietosuojaan liittyvistä näkökohdista ja tuoda ne esiin projektin alkuvaiheessa.
- Ota sidosryhmät mukaan: Tee yhteistyötä laki- ja tietosuojatiimien kanssa projektin alkuvaiheessa keskustellaksesi tietojen keräämiseen liittyvistä käytännöistä ja mahdollisista riskeistä.
- Tunnista tietosuojan kannalta merkitykselliset tilanteet: Ole tietoinen tilanteista, jotka edellyttävät tietosuojaan liittyvien näkökohtien huomioimista, kuten uusien käyttäjätietojen keräämisestä tai tietojen käyttämisestä uusiin tarkoituksiin.
- Suunnittele vaatimustenmukaisuus: Tee yhteistyötä laki- ja tietosuojatiimien kanssa suunnitellaksesi, miten tietosuojasäännöksiä noudatetaan.
- Siirtäminen vasemmalle
- Ota lakiin ja tietosuojaan liittyvät näkökohdat mukaan projektin elinkaaren varhaisessa vaiheessa, jotta vältät myöhemmät viivästykset ja uudelleentyöstön.
- Tämä yhteistyöhön perustuva lähestymistapa on tehokkaampi kuin myöhempiin projektivaiheisiin odottaminen.
- Haasteet
- Projektipäälliköt saattavat kohdata vastustusta tiimin jäseniltä, jotka ovat huolissaan laki- ja tietosuojatiimien varhaisen osallistamisen kustannuksista.
Projektipäällikkönä sinun ei tarvitse olla asiantuntija koodin lukemisessa, lisäosien valitsemisessa tai testikokonaisuuden valinnassa. Sinun tarvitsee vain ymmärtää, että näillä asioilla on merkitystä ja että ne on otettava huomioon.
Mackenzie Dysart
- Miten vakuuttaa sidosryhmät asettamaan tietosuojan etusijalle [26:37]
- Kustannusten vähentäminen:
- Kun tietosuojaa koskevat näkökohdat otetaan osaksi projekteja jo varhaisessa vaiheessa, se on edullisempaa kuin ongelmien korjaaminen myöhemmin.
- Tietosuojasäännösten noudattamatta jättämisestä johtuvien oikeusjuttujen välttäminen voi säästää yrityksille huomattavia summia.
- Parantunut maine:
- Kuluttajat ovat yhä tietoisempia siitä, miten yritykset käsittelevät heidän tietojaan, ja he saattavat valita asioivansa organisaatioiden kanssa, jotka asettavat tietosuojan etusijalle.
- Tulevaisuuden varmistaminen:
- Tietosuojalait kehittyvät jatkuvasti, ja kun tuotteet suunnitellaan alusta alkaen tietosuoja huomioiden, uusiin säännöksiin sopeutuminen on helpompaa.
- Kilpailuetu:
- Osoittamalla sitoutumisensa tietosuojaan yritykset voivat erottua kilpailijoistaan ja houkutella tietosuojasta tietoisia asiakkaita.
- Ajattelutavan muuttaminen:
- Tietosuojaa tulisi pitää liiketoiminnan keskeisenä vaatimuksena, ei valinnaisena lisäominaisuutena.
- Projektipäälliköiden tulisi ottaa tietosuojaan liittyvät huolenaiheet esiin varhaisessa vaiheessa ja ottaa laki- ja tietosuojatiimit mukaan suunnitteluprosessiin.
- Toimittajia valittaessa heidän lähestymistapansa tietosuojaan tulisi ottaa huomioon osana arviointikriteerejä.
- Tietosuojakulttuurin rakentaminen ei ole vain oikein, vaan se on myös liiketoiminnan kannalta järkevä päätös.
- Kustannusten vähentäminen:
- Tietosuojan ja eettisen vastuun kulttuurin rakentaminen [34:56]
- Projektipäällikkö esikuvana: Projektipäälliköiden tulisi näyttää esimerkkiä kysymällä tietojen eettisestä käytöstä ja kannustamalla avoimeen keskusteluun.
- Psykologinen turvallisuus: Luo tiimiympäristö, jossa tiimin jäsenet tuntevat olonsa mukavaksi tuodessaan esiin huolenaiheita epäeettisistä tietokäytännöistä.
- Avoimuus ja rehellisyys: Kerro avoimesti tietojen keräämiseen liittyvien käytäntöjen rajoituksista ja mahdollisista riskeistä.
- Dokumentointi: Dokumentoi asiakkaille esitetyt huolenaiheet ja suositukset.
- Riskienhallinta: Kerro asiakkaille selkeästi epäeettisiin tietokäytäntöihin liittyvistä riskeistä.
- Asiakkaan valinta: Viime kädessä asiakas tekee lopullisen päätöksen, mutta projektipäällikön vastuulla on tiedottaa hänelle riskeistä.
- Huomioi organisaatiokulttuuri: Jos kulttuuri on hyvin asiakaskeskeinen eikä kyseenalaistamista kannusteta, eettisten tietokäytäntöjen edistäminen voi olla haastavampaa.
- Ota pieniä askeleita: Jos suuret muutokset eivät aluksi ole mahdollisia, tunnista pieni myönteinen askel, joka voidaan ottaa.
- Asiakassuhteiden ja tietosuojaan liittyvien huolenaiheiden hallinta [39:08]
- Määräaikojen vaikutus: Organisaatiot, jotka odottavat tietosuojan noudattamisen käsittelyä viime hetkeen, kohtaavat merkittäviä haasteita ja korkeampia kustannuksia.
- Vanhat järjestelmät: Organisaatioiden, joiden vanhempia järjestelmiä ei ole rakennettu tietosuoja huomioiden, on vaikeampaa ja kalliimpaa saavuttaa vaatimustenmukaisuus.
- Siirtymäaika ja parannussuunnitelmat: Sääntelyviranomaiset suhtautuvat usein ymmärtäväisemmin, jos organisaatioilla on suunnitelma vaatimustenmukaisuuden saavuttamiseksi kohtuullisessa ajassa.
- Yksityishenkilöiden nostamat kanteet: Organisaatiot, jotka eivät aktiivisesti pyri noudattamaan sääntöjä, joutuvat todennäköisemmin yksityishenkilöiden tai tietosuojalainsäädäntöön erikoistuneiden yritysten nostamien kanteiden kohteeksi.
- Lakien takautuva soveltaminen: Voimassa olevia lakeja voidaan tulkita uudelleen siten, että ne koskevat uusia teknologioita, mikä aiheuttaa uusia vaatimustenmukaisuuteen liittyviä haasteita.
- Tietosuojasäännösten noudattaminen on jatkuva prosessi, ei kertaluonteinen korjaus.
- Pieniä, vaiheittaisia muutoksia voidaan tehdä ajan mittaan tietosuojakäytäntöjen parantamiseksi.
- Tietojen jakamisen ja yhteystietojen synkronoinnin näkymättömät vaarat [45:21]
- Tietosuojasta käytävä keskustelu on muuttunut merkittävästi ajan myötä. Aiemmin huolenaiheet keskittyivät henkilökohtaisiin tietoihin, kuten videovuokraushistoriaan. Nykyään huolenaiheet kattavat elämämme osa-alueita, kuten sijainnin seurannan yhdistettyjen laitteiden avulla.
- Tietosuojaongelmat ja valvomattoman tietojenkeruun mahdolliset seuraukset tiedostetaan yhä laajemmin.
- Yhteystietojen synkronointi sovellusten kanssa, joka on yleinen toiminto, herättää tietosuojaan liittyviä huolenaiheita, koska se antaa sovelluksille pääsyn käyttäjien yhteystietoihin ilman nimenomaista suostumusta.
Tutustu vieraaseemme
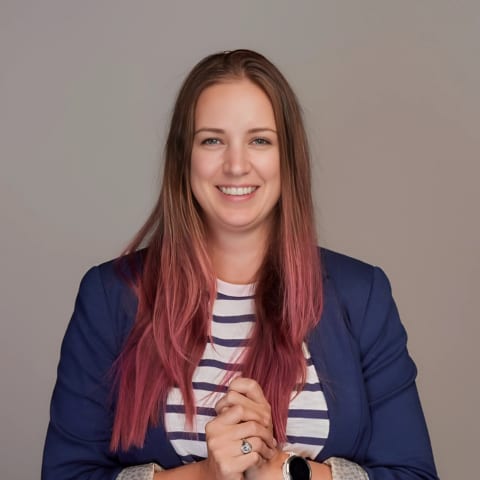
Mackenzie on PMP- ja CSM-sertifioitu projektipäällikkö, jolla on yli vuosikymmenen kokemus. Hän on hieman harvinainen tapaus, sillä hän valitsi projektipäällikön urakseen tietoisesti. Hän on keskittynyt digitaalisiin projekteihin, mutta on työskennellyt myös painotuotteiden ja sovelluskehityksen parissa. Hänellä on kokemusta sekä asiakkaan että toimiston puolelta.
Esitä outo kysymys. Se auttaa tekemään tiimistä mukavamman. Psykologisesti turvallisen tilan luominen on ratkaisevan tärkeää, koska se kannustaa ihmisiä tuntemaan olonsa hyväksi kysymyksiä esittäessään.
Mackenzie Dysart
Tämän jakson resurssit:
- Liity digitaalisten projektipäälliköiden yhteisöön
- Tilaa uutiskirje saadaksesi uusimmat artikkelimme ja podcastimme
- Verkostoidu Mackenzien kanssa LinkedInissä ja X:ssä
- Tutustu Thoughtworksiin
Aiheeseen liittyvät artikkelit ja podcastit:
- Tietoa podcastista
- Mikä on digitaalinen projekti? 4 ulottuvuutta, tyyppiä ja esimerkkiä
- 5 tapaa parantaa digitaalisten projektien hallintaprosessia
- Tehtävien hallinta projektipäällikkönä: 3 tärkeää strategiaa
- Opas projektinhallinnan uralle ja esimerkkejä urapoluista
- Mikä on projektipäällikkö ja mitä hän tekee koko päivän?
Lue litterointi:
Kokeilemme podcastiemme litterointia ohjelmiston avulla. Antakaa anteeksi mahdolliset kirjoitusvirheet, sillä botti ei ole sataprosenttisen tarkka.
Galen Low: Hei kaikki ja kiitos, että kuuntelette. Nimeni on Galen Low, ja edustan The Digital Project Manageria. Olemme digitaalisten ammattilaisten yhteisö, jonka tavoitteena on auttaa toisiamme kehittämään osaamistamme, kasvattamaan itsevarmuuttamme ja verkostoitumaan, jotta voimme vahvistaa projektinhallinnan arvoa digitaalisessa maailmassa. Jos haluat kuulla siitä lisää, siirry osoitteeseen thedigitalprojectmanager.com/membership.
Tänään puhumme yksityisyydestä ja siitä, miten meidän digitaalisten projektipäälliköiden on huomioitava teknologian ja lainsäädännön viimeaikaiset muutokset projekteissamme yksityisyyden näkökulmasta. Vieraakseni liittyy yksi digitaalisen projektinhallinnan yhteisömme asiantuntijoista ja Thoughtworksin toimitusjohtaja Mackenzie Dysart.
Mackenzie, kiitos kun liityit seuraani.
Mackenzie Dysart: Kiitos kutsusta. Olen todella innoissani tämänpäiväisestä keskustelustamme.
Galen Low: Niin minäkin. Kuuntelijoillemme tiedoksi: Mackenzie ja minä olemme työskennelleet yhdessä vuosien ajan, ja tajusin yhtäkkiä, etten ole koskaan kutsunut Mackenzieta podcastiin silloin, kun olen itse ollut vastuussa. Päätin, että asia pitää korjata.
Ja tänään korjaamme sen. Niille kuuntelijoille, jotka eivät tunne sinua: puhuimme juuri kulissien takana siitä, miten tartut aina haasteisiin, jotka ovat kuin pallon vierittämistä ylämäkeen – todella vaikeisiin haasteisiin. Olet puolustanut saavutettavuutta, ja nyt olet päätynyt yksityisyyden puolestapuhujaksi digitaalisissa projekteissa sekä työpaikallasi että yhteisössämme.
Brändisi on siis tavallaan vaikeiden haasteiden kohtaaminen sekä ihmisten vakuuttaminen ja suostutteleminen.
Mackenzie Dysart: Vaikea, vaikea, sitruunanvaikea. Se on lähestymistapani.
Galen Low: Projektinhallinnan vähiten hohdokkaat osa-alueet – puolusta niitä, ole hyvä.
Mackenzie Dysart: Olen täällä sitä varten.
Galen Low: Rakastan tuota.
Kerroin, että yksityisyys vain hiipi mukaan. Se tuli yhtäkkiä mukaan kuvioon, etkä varsinaisesti itse tavoitellut sitä?
Mackenzie Dysart: Sanotaan, että hyppäsin mukaan. Olen siis työskennellyt asiakkaani kanssa viimeiset kaksi ja puoli vuotta. Noin vuosi sitten he sanoivat: ”Selvä, projekti, jonka parissa olet työskennellyt, eli ohjelmakokonaisuus, vaihdetaan nyt toiseen. Oletko valmis siirtymään seuraavaan tehtävään?” Se on aina innostavaa.
Mutta sitten he sanoivat, että yksityisyys tarvitsee tukea. Heillä on paljon meneillään. Heillä ei ole prosessia. He eivät tiedä, miten työskennellä tuotetiimin kanssa. He tarvitsevat apua. Minä vastasin: ”No, selvä.” Siitä alkoi vuoden mittainen oppimatkani yksityisyyden parissa. Se on pelottavaa, mutta aivan kuten saavutettavuuskin, se on yksinkertaisesti oikea tapa toimia ihmisiä kohtaan.
Mielestäni on tärkeää ymmärtää arvo ja hyödyt – kyse ei ole vain laeista, eikö niin? Kyse on siitä, että toimimme oikein ihmisiä kohtaan ja suojelemme heitä. Joskus juutumme ajatukseen, että ”tämä on vaikeaa”, vaikka meidän pitäisi muistaa esimerkit ja tarinat siitä, miksi näillä asioilla on merkitystä ja miksi ne ovat tärkeitä. Joten kyllä, tätä on nyt jatkunut vuoden ajan.
Olen oppinut paljon. Saan työskennellä todella älykkäiden ihmisten kanssa, vaikka mukana on tietysti myös haastavia ihmisiä. Vaikeita keskusteluja käydään, mutta lopputuloksena rakennamme aina paremman tuotteen, paremman projektin ja paremman palvelun loppukäyttäjille. Luulen, että juuri sen puolesta olen valmis taistelemaan loppuun asti: toimitaan oikein loppukäyttäjiä ja ihmisiä kohtaan.
Tietenkin on kurjaa olla oikeassa, aivan kuten saavutettavuudenkin kohdalla. Joten tässä sitä ollaan. Olen valmis puhumaan yksityisyydestä, siitä miksi sillä on väliä ja miksi sinun pitäisi välittää siitä.
Galen Low: Rehellisesti sanottuna rakastan tuota, koska kyseessä on todella jalo tavoite. Olen itse ollut mukana projekteissa, joissa tämä on ollut hyvin pitkälti ruudun rastittamista.
Se on suuri riesa. Kukaan ei oikeastaan halua tehdä sitä, ja kaikki haluavat vain päästä eroon vastuusta, eikö niin? Kyse ei niinkään ole käyttökokemuksesta kuin vastuun vähentämisestä. Mutta pidän tavastasi kehystää asian: kaikkien näiden toimenpiteiden tarkoituksena on luoda parempia kokemuksia ja toimia käyttäjiemme kannalta oikein.
Mielestäni se on todella kiinnostavaa. Toinen asia on se, että niissä keskusteluissa, joihin olen itse osallistunut – ja kuulostaa siltä, että sama koskee sinuakin – tietosuoja on nykyään näkyvämmässä roolissa. Tiedon tallentaminen ei tietenkään ole uutta, eikä henkilötietojen tunnistaminen ole uutta. Olen kuitenkin havainnut jonkinlaisen kehityskaaren yksityisyyden merkityksessä, sen oikein toteuttamisen tärkeydessä ja prosessien olemassaolon merkityksessä.
On tärkeää sisällyttää nämä asiat siihen, mitä rakennamme, erityisesti digitaalisiin ratkaisuihimme. Mutta tämän jälkeen olen tietämätön.
Voisitko siis kertoa meille, miten tietosuoja on nykyään erilaista kuin esimerkiksi viisi tai kymmenen vuotta sitten? Mitkä keskeiset asiat ohjaavat näitä muutoksia?
Mackenzie Dysart: Kyllä. Kymmenen vuotta sitten olimme ensisijaisesti huolissamme tietomurroista. Mietimme, missä henkilötiedot olivat, minne niitä tallennettiin ja miten varmistimme niiden suojauksen. Siinä oikeastaan oli kaikki, mitä tietosuojalait käsittelivät. Sitten vuonna 2016 tuli GDPR, eli yleinen tietosuoja-asetus, eikö niin? Se oli ensimmäinen lainsäädäntö, joka sanoi, että ihmisillä pitäisi olla määräysvalta siihen, mitä heistä seurataan verkossa. Tämä vaikutti ennen kaikkea verkkosivustoihin.
Se oli alku evästeilmoituksille, jotka kaikki tunnemme ja joita rakastamme. Nykyään emme enää edes häiriinny niistä, koska ne ovat niin yleisiä. Kaikilla on evästeitä, ja meidän on annettava suostumuksemme evästeiden seurantaan. Se oli ensimmäinen askel kohti ymmärrystä siitä, että sillä, mitä ihmiset tekevät ja miten he toimivat, on merkitystä. Heillä pitäisi olla mahdollisuus hallita tilannetta, antaa suostumuksensa ja tietää, mitä heidän tiedoilleen tapahtuu sekä tehdä valintoja.
Sitten vuonna 2020 tuli Kalifornian kuluttajansuojalaki. Vuonna 2021 tuli CPRA, eli toinen Yhdysvaltojen laki. Yhdysvalloissa näemme nyt osavaltio osavaltiolta uutta lainsäädäntöä. Yhdistyneessä kuningaskunnassa ja Euroopan unionissa ollaan suojauksen osalta pidemmällä, ja siellä sääntelyä sovelletaan laajemmin koko alueella. Australialla on omat lakinsa, ja Kanada kehittää myös omia säädöksiään. Luulen, että kanadalainen laki on nimeltään PIPEDA.
Galen Low: PIPEDA, kyllä.
Mackenzie Dysart: Aivan. Kaikki nämä hauskat lyhenteet. Uusia lakeja tulee jatkuvasti suojaamaan ihmisten tietoja. Syynä on se, miten yhteiskuntana käytämme tietoja nykyään. Aiemmin olimme lähinnä huolissamme siitä, etteivät ihmisten tiedot päätyisi vääriin käsiin identiteettivarkauksien vuoksi. Se oli niiden päätarkoitus. Nyt tietojemme käsittelyssä on niin monia muitakin syitä olla varovainen.
Tunnettu esimerkki liittyy CVS:ään. Teini-ikäinen tyttö oli etsinyt verkosta tiettyjä asioita, minkä jälkeen CVS lähetti hänelle kuponkeja äitiys- tai vauvatuotteisiin. Näin yritys käytännössä paljasti hänen isälleen, että tyttö oli raskaana. He vain päättelivät, että joku tässä taloudessa etsii tällaisia tuotteita, joten kyse ei ole arkaluonteisesta tiedosta. Mutta se ei ole hyväksyttävää.
Tämä on esimerkki, jonka kaikki muistavat. Nyt ajattelemme myös kaikkea seurantateknologiaa ja työkaluissa olevia ominaisuuksia. Eräässä tapauksessa autoon liittyvä seurantajärjestelmä mahdollisti sen, että eronnut puoliso pystyi edelleen seuraamaan ajoneuvoa, vaikka auto oli jäänyt toiselle osapuolelle. Järjestelmää ei voitu sulkea. Tämä loi turvallisuusriskin, koska toinen osapuoli ei voinut liikkua ilman, että entinen puoliso tiesi hänen sijaintinsa.
Kun rakennamme älykkäämpää teknologiaa, keräämme ihmisistä yhä enemmän tietoja. Sitten on kysyttävä, mitä näillä tiedoilla tehdään. Mietitään esimerkiksi terveystietoja ja sitä, mitä niiden jakaminen eri osavaltioihin merkitsee. Myös henkilötietojen käsite on muuttunut. Aiemmin henkilötiedoilla tarkoitettiin lähinnä nimeä, osoitetta, puhelinnumeroa ja postinumeroa.
Nykyään käytetään laajempaa käsitettä arkaluonteiset tiedot. Se tarkoittaa kaikkea yksilön ominaisuuksiin liittyvää, kuten rotua ja sukupuolta. Lisäksi mukana on biometrinen ulottuvuus. Kasvokuva on nykyään biometristä tietoa. En ollut aiemmin tullut ajatelleeksi, että profiilikuvan lataaminen alustalle voisi tarkoittaa, että alustalla on biometristä tietoa, jota voidaan käyttää kasvojesi yhdistämiseen muualla internetissä olevaan tietoon.
En ole aiemmin ollut erityisen huolissani verkkoyksityisyydestä. Kasvoin aikana, jolloin ensin käytin paljon vääriä nimiä Hotmailissa ja myöhemmin päätin vain olla internetissä oma itseni ja luovuin jostain syystä huolestani.
Nykyään tietoa on kuitenkin niin paljon ja ihmiset voivat yhdistellä tiedon palasia. Olen tullut tietoisemmaksi siitä, miten järjestelmät käyttävät tietoja ja miten niitä voidaan jakaa ja myydä. Kun tunnemme epämukavuutta siitä, mitä tiedoillamme tehdään, ajattelemme usein Cambridge Analyticaa ja muita tapauksia, joissa Facebook-aktiivisuuttamme käytettiin muiden asioiden manipulointiin ja meistä tietojen päättelemiseen.
Uusia lakeja säädetään tämän estämiseksi, ihmisten suojaamiseksi ja sen mahdollistamiseksi, että he voivat itse valita ja hallita kokemustaan. Palaamme tähän todennäköisesti useita kertoja tänään, mutta mielestäni kaikkien näiden lakien perimmäinen tarkoitus on palauttaa päätösvalta loppukäyttäjille sen sijaan, että tekisimme heidän puolestaan mielivaltaisia päätöksiä.
Galen Low: Tuota pidän todella kiinnostavana. Osuit kahteen merkittävään asiaan. Ensinnäkin teknologia kehittyy: se on yksilöllistä ja kätevää. Kaiken tämän hinta on yleensä tieto, eli se, että tiedämme asioita sinusta. Toinen asia on tietoisuus. Kymmenen vuotta sitten tietomurto saattoi tarkoittaa esimerkiksi luottokorttiyhtiötä ja sitä, että joku pääsi käsiksi luottokorttinumeroihin. Nyt asia on paljon keskeisempi osa keskustelua.
Tietoisuutemme siitä, miten tietojamme käytetään, on syventynyt. Seuraava askel on juuri se, minkä sanoit: miten voimme palauttaa päätösvallan näiden tietojen lähteille? Miten voimme lisätä avoimuutta ja tietoisuutta siitä, miten tietoja käytetään? Myös tietojen myyminen herättää paljon epämukavuutta, ja se on ehkä yleisin yksityisyydestä käymäni keskustelu.
Mainitsit kuvat. Olen törmännyt työkaluihin, jotka yhdistävät sosiaalisen median profiileja ja varmistavat kasvojentunnistuksen avulla, että kyseessä on sama henkilö eikä joku toinen Mackenzie Dysart.
Silloin ajattelee, että kyseessä on pieni määrä kasvojentunnistusta. Kuva voi olla eri tässä ja tuolla, mutta järjestelmä yrittää selvittää, onko kyseessä sama ihminen. Käyttö menee melko syvälle. Kyse ei ole vain tietojen ostamisen ja myymisen yksinkertaisesta taloudesta, vaan myös siitä, miten tietojenkäsittelyä rakennetaan ominaisuuksiin ja sulautetaan laajempaan kokemukseen. Tietoisuus muodostaa jatkumon.
Ihmiset saattavat ajatella, että jos annan sähköpostiosoitteeni, saan todennäköisesti markkinointiuutiskirjeitä kyseiseltä henkilöltä tai ehkä kolmannelta osapuolelta. Mutta asia voi mennä paljon, paljon syvemmälle.
Mackenzie Dysart: Todella syvälle. Myös se, kuinka paljon tietoa annat muiden ihmisten puolesta, on kiinnostavaa. Siitä voisi käydä kokonaan toisen keskustelun.
Galen Low: Se on yksi niistä asioista, joista ajatellaan, että ”kyllähän sinä tiedät”. Projektin näkökulmasta projektien talous on kuitenkin rajallinen. Meillä ei ole loputtomasti aikaa tai budjettia selvittääksemme kaikkea tietosuojaan liittyvää.
Puhuimme aiemmin prosessista ja jonkinlaisesta kehyksestä. Kun ajattelen digitaalisia projekteja, verkkosivustoja, sovelluksia, lisättyä todellisuutta ja videopelejä, tarvitseeko jokaisen digitaalisen projektin nykyään huomioida tietosuoja? Entä kaikki mainitsemasi lyhenteet?
Mackenzie Dysart: Lyhyt vastaus on kyllä. Voimme lopettaa tähän ja sanoa, että kaiken pitäisi huomioida tietosuoja. Pidempi vastaus on, että on erittäin tärkeää ymmärtää, mitä tietopisteitä ihmisistä kerätään.
Jos ajatellaan verkkosivustoja, asia jakautuu kahteen osaan. Ensimmäinen on tunnistamaton ja kirjautumaton käyttäjä, jonka kohdalla seuraamme lähinnä evästeitä ja istuntoja. Tämä on meille tutuin GDPR-kokemus ja liittyy siihen, mitä suostumuksia voidaan olettaa annetun.
On tärkeää ymmärtää, että GDPR:n yhteydessä evästeilmoituksiin liittyvät säännöt vaihtelevat maittain. Yhdysvalloissa käyttäjän voidaan esimerkiksi katsoa antaneen hiljaisen suostumuksen, jos hän napsauttaa ilmoituksen ulkopuolelle, sulkee sen ja painaa X-painiketta. Evästeet voidaan tällöin kerätä.
GDPR:n piirissä näin ei ole. Sama koskee Kanadaa. Siksi on tärkeää ymmärtää kaikki alueet, joilla toimit, niiden vaikutukset sekä säännöt ja oikeudelliset prosessit, joita on noudatettava. Lisäksi on tärkeää tietää, mikä sisäinen prosessi käynnistyy aina, kun verkkosivustolle lisätään uusi seurantapikseli tai eväste. Miten tarkistat, että se on lisätty evästeiden seurantajärjestelmään ja määritelty joko välttämättömäksi tai tarpeettomaksi? Sen voi luokitella esimerkiksi markkinointiin, mutta luokittelu on tehtävä oikein, jotta toiminta vastaa odotuksia.
Tämä on ehkä selkein ja yksinkertaisin alue. Jos käyttäjät ovat tunnistettuja ja kirjautuneita, on ymmärrettävä, mitä kaikilla heistä olevilla tiedoilla tehdään ja minne tiedot menevät. Kun puhutaan tietojen myymisestä ja jakamisesta, moni ajattelee, että tietoja myydään toiselle yritykselle rahaa vastaan.
Tietojen myynnin oikeudellinen määritelmä ei kuitenkaan tarkoita vain sitä. Se tarkoittaa tietojen siirtämistä järjestelmästä toiseen siten, että siitä koituu jossain vaiheessa taloudellista hyötyä. Tietoja voidaan siirtää esimerkiksi omasta tietokannasta Amplitudeen, Segmentiin tai muuhun työkaluun, jonka avulla päätetään markkinoinnista. Tämän jälkeen tietoja voidaan siirtää asiakkuudenhallintajärjestelmään ja markkinointiviestien lähettämiseen, minkä jälkeen käyttäjä ostaa jotain.
Tämä on tietojen myyntiprosessi, vaikka kaikki tapahtuu omissa kokemuksissasi ja järjestelmissäsi. Kyse on silti tietojen siirtämisestä. On siis mietittävä, missä tietoja säilytetään, minne ne menevät ja miten niitä siirretään. Onko ne anonymisoitu tai salattu? Tarvitaanko seuraavassa järjestelmässä yksittäisen henkilön henkilötietoja vai voidaanko lähettää vain koontitietoja? Se on hieman turvallisempaa.
On ymmärrettävä, mitä tietopisteitä kerätään, miten suostumus kerätään ja mitä tiedoilla tehdään. Opin kolme keskeistä termiä, jotka soveltuvat useimpiin tietosuoja-asioihin: ilmoitus, suostumus ja hallinta. Ilmoitus kertoo, mitä tapahtuu ja mitä tapahtuu, jos käyttäjä tekee tietyn valinnan. Suostumus on henkilön tekemän päätöksen varsinainen tallentaminen.
Hallinta tarkoittaa mahdollisuutta muuttaa päätöstä. Näitä kolmea asiaa on pidettävä mielessä kaikessa projektityössä. Suostumusta ei voi olla ilman ilmoitusta. Hallintaa ei aina vaadita, vaikka se on yleensä suositeltava käytäntö.
Galen Low: On hassua, koska tätä kuunnellessasi aivojeni takaosassa pyörii ajatus siitä, että tämä kuulostaa kalliilta. Ajattelen, että organisaatioille on varmasti olemassa alustoja, jotka auttavat tietojen hallinnassa ja luokittelussa sekä sen määrittämisessä, ovatko tiedot henkilötietoja vai anonymisoituja tietoja. Ne auttavat myös ilmoitusten ja hallinnan toteuttamisessa. Jos joku pyytää tietojensa poistamista, pitääkö jonkun vain mennä kaikkiin järjestelmiin ja poistaa tiedot?
Ajattelen, että jonkin alustan täytyy hallita tätä. Kuulostaa kuitenkin siltä, että tietosuoja on nykyään budjetin oma rivinsä.
Mackenzie Dysart: Se voi olla sitä. Projektissa ja organisaatiossa on päätettävä, miten asiaa hallitaan. Jos olet tuoteyritys ja käsittelet paljon erilaisia tietoja, sinun on selvitettävä, miten niitä hallitaan.
Siksi yksityisyyden, juridiikan, vaatimustenmukaisuuden ja tietoturvan huomioiminen mahdollisimman varhain on yleensä edullisempaa. Silloin rakennat kaiken niiden ehdoilla ja prosessit syntyvät työn edetessä sen sijaan, että joutuisit jälkikäteen selvittämään, minne kaikki tiedot menevät ja miten suodatus toteutetaan, kun joku kieltäytyy tietojensa käsittelystä.
GDPR:n evästeiden suostumukseen on olemassa palveluja. OneTrust on ehkä tunnetuin suuri yritys, joka tarjoaa tätä palveluna. Se toimii melko suoraan paketista: saat kirjoittaa tekstit, mutta palvelu hoitaa raskaan työn verkkosivustolla. On myös muita yrityksiä ja alustoja. Kaikki riippuu teknisestä kokonaisuudestasi ja siitä, miten olet rakentanut järjestelmäsi. Voit ehkä lisätä järjestelmään erillisen kerroksen tai joutua rakentamaan ominaisuudet itse.
Nykyisen asiakkaani projektissa käytämme yhdistelmää. Osa asioista voidaan automatisoida, mutta paljon tietoa on omaamme. Meidän piti rakentaa automatisoitu prosessi, joka käsittelee rekisteröidyn tarkastus- tai poistopyynnön. Prosessi käy automaattisesti läpi tietyt järjestelmät, kun taas joidenkin muiden järjestelmien kohdalla meillä on manuaalinen luettelo, josta tiedot pitää poistaa käsin.
Järjestelmät eivät ole kaikki yhteydessä toisiinsa, joten kyse on haasteesta ja manuaalisesta työstä. Se ei ole helppoa, mutta asiasta voi tehdä helpompaa, jos sen huomioi jo rakennusvaiheessa. Et ehkä pysty rakentamaan täysin vaatimustenmukaista ratkaisua julkaisupäivään mennessä, mutta voit rakentaa sen niin, että vaatimustenmukaisuuden saavuttaminen ja tulevaisuuden tarpeisiin varautuminen ovat mahdollisia.
Sama pätee saavutettavuuteen: ajattele asiaa varhain, jatka sen kehittämistä ja etene vaiheittain. Kun rakennat sen huomioiden, tietosuojalakien noudattaminen on paljon helpompaa, etenkin kun uusia lakeja säädetään jatkuvasti emmekä vielä tiedä, millaisia ne tulevat olemaan.
Galen Low: Aivan. Saavutettavuus on hyvä vertailukohta. Kysyin, onko kyse budjettirivistä, mutta emme ajatelleet saavutettavuutta erillisenä lisäkustannuksena. Sama koskee responsiivisia verkkosivustoja. Niitä ei rakennettu niin, että budjetin lopussa olisi erillinen ”responsiivisuusvero”. Se piti sulauttaa kaikkeen tekemiseen.
Saavutettavuus oli osa suunnittelua, teknologiaa ja testausta. Asiakkaamme olivat julkisen sektorin toimijoita, joten saavutettavuudella oli merkitystä. Se oli myös kilpailuetu: olimme organisaatio, joka ymmärsi saavutettavuutta ja tiesi, että asiakkaiden oli huomioitava se.
Kuvittelen, että sama pätee yksityisyyteen. Kun organisaatio ottaa yhteyttä toimistoon, konsulttitoimistoon tai muuhun kolmanteen osapuoleen, sille on houkuttelevaa kuulla: ”Ymmärrämme yksityisyyttä. Se maksaa enemmän ja sisällytämme sen kaikkeen, mutta kyseessä on jalo tavoite, joka hyödyttää käyttäjiä ja ihmiskuntaa.”
Mackenzie Dysart: Hyötyä kyllä.
Galen Low: Lisäksi kyse on asiasta, jota varten on nykyään rakennettava. Se ei ole ylimääräistä. Se kuuluu keskusteluun ja on odotus. Organisaatiot, jotka teeskentelevät tietämätöntä oikeusjutun uhatessa, jäävät nopeasti jälkeen yksityisyyteen liittyvän ajattelun ja kulttuurin kehityksestä.
Apple esimerkiksi markkinoi yksityisyyttä myyntivalttina. En tiedä, miten perusteellisesti se on toteutettu alustalla, mutta ”suojaamme tietosi” on selvästi markkinoitava asia.
Jos palaan projektipäällikön rooliin, ajattelen, että tästä pitää tehdä suunnitelma. Monilla organisaatioilla ei ehkä ole jokaiseen projektiin omaa yksityisyyden puolestapuhujaa. Joissakin organisaatioissa vastuu kuuluu sille, joka on viime kädessä vastuussa, ja joskus se on projektipäällikkö.
Mikä siis on digitaalisen projektipäällikön rooli tietosuojassa? Pitäisikö meidän pyrkiä projektien tietosuojavastaaviksi, vai riittääkö mainitsemasi tietoisuus: ilmoitus, suostumus ja hallinta? Kuinka syvälle meidän pitää mennä?
Mackenzie Dysart: Tietosuojavastaavana toimiminen olisi varmasti maailman pelottavin ja stressaavin työ, koska joutuisit tekemään niin monia riskiperusteisia päätöksiä. En ole sellainen ihminen. Tai ehkä olenkin, mutta pidän siitä, että voin joskus siirtää asian eteenpäin. On mukavaa, että on joku, jolle voi siirtää päätöksiä.
Digitaalisen projektipäällikön tehtävä on samanlainen kuin tuotteen rakentamisessa. Sinun ei tarvitse olla koodin lukemisen, lisäosien tai testausympäristöjen asiantuntija. Sinun on ymmärrettävä, että asialla on merkitystä ja että se on huomioitava. Tärkeintä on nostaa asia esiin varhain.
Varmista, että prosessit ovat olemassa. Jos organisaatiossa on lakitiimi tai sen osa-alue, joka vastaa yksityisyydestä, ota heidät mukaan varhaisessa vaiheessa. Tämä on erityisen tärkeää, jos mukana on kyseenalaisia asioita tai uutta käyttäjätietoa, jota ei ole aiemmin kerätty.
Voit sanoa esimerkiksi: ”Aiomme alkaa kerätä asiakkaidemme pituus- ja painotietoja, koska siirrymme kuntoilun alueelle. Mitä se tarkoittaa meille?” Silloin opit, että terveystietoja koskevat monet lait ja että kyseiset tiedot voivat olla terveystietoja. Onko tämä todella tarpeen?
On tärkeää, että sinulla on kumppani, jonka kanssa voit tarkistaa asioita. Tärkeintä on ymmärtää suojakaiteet ja avainkohdat: milloin kuulet jotain ja ajattelet, että tästä pitää ehkä keskustella jonkun kanssa.
Keskeisiä hälytysmerkkejä ovat kaikki uudet käyttäjätiedot. Jos keräät käyttäjistä uuden tietopisteen, tarkista asia tietosuojatiimiltä ja selvitä vaikutukset. Mieti myös, minne tiedot menevät ja miten ne lisätään poistoprosessiin.
Voidaanko prosessi automatisoida? Miten tiedot suojataan? Jos vaatimustenmukaisuutta koskevia vaatimuksia on, miten etenemme? Käytännössä pitää kysyä, kerätäänkö uutta käyttäjätietoa tai tehdäänkö olemassa olevilla tiedoilla jotain uutta.
Kun jokin näistä asioista mainitaan, hälytyskellojen pitäisi soida: ”Voi ei, tietosuoja.” Lisäksi huoneessa on suuri norsu, joka liittyy uusiin tapoihin käyttää tietoja: tekoäly. Jos alat hyödyntää tekoälyä tai koneoppimista käyttäjätietojen perusteella, sinun on selvitettävä, mitä se tarkoittaa.
Uusi tieto tai uusi käyttö olemassa olevalle tiedolle ovat kaksi tärkeintä laukaisinta, jotka kertovat, että nyt on puhuttava tietosuojasta. Tietoturvan, juridiikan ja yksityisyyden tarkistukset pitäisi tietenkin tehdä aina. Jos organisaatiossasi ei ole tällaista prosessia, selvitä miksi ja miten voit tehdä yhteistyötä oikeiden ihmisten kanssa.
Toimistot eivät aina voi hoitaa kaikkea itse, mutta meidän pitäisi työskennellä asiakkaidemme kanssa ja selvittää, kenen pitää tarkistaa työ ja vahvistaa oletettu tietovirta. On tärkeää saada kumppani myös asiakkaan puolelta.
Olen työskennellyt urani aikana useissa projekteissa, joissa lakitiimi on ollut mukana. Johtopäätökseni on aina sama: ota juristit mukaan aikaisin. Mitä aiemmin he tietävät, mitä tapahtuu, sitä paremmin he voivat osallistua keskusteluun ja esittää kysymyksiä ennen kuin heistä tulee projektin jarru tai suuri ongelma.
Jos tiedämme jo projektin alkuvaiheessa, että tiettyyn asiaan pitää palata myöhemmin, voimme suunnitella sen. Se on paljon helpompaa kuin huomata myöhemmin, että meidän pitää palata taaksepäin. Tässä pätee ajatus siitä, että asioita siirretään vasemmalle eli käsitellään mahdollisimman aikaisin. Mitä aiemmin ihmiset osallistuvat ja mitä sitoutuneempia he ovat, sitä yksinkertaisempaa kaikki on pitkällä aikavälillä.
Galen Low: Se on oma taiteenlajinsa. Olen kokenut paljon vastustusta, kun ihmisiä yritetään ottaa mukaan aikaisin, etenkin toimistoympäristössä. Ihmiset laskuttavat projektista, mutta tietoturva- ja yksityisyysasioita ei haluta käsitellä ennen myöhempää vaihetta.
Mackenzie Dysart: Aloitetaan vain tuomalla kaikki samaan pöytään. Heidän ei tarvitse olla mukana koko ajan. Rakennamme tiimiä ja saamme kaikki mukaan. Sen jälkeen he voivat vetäytyä hetkeksi sivummalle, kun muu työ jatkuu. Kaikkien pitää kuitenkin olla samalla veneellä ja kulkea samaan suuntaan.
Galen Low: Pidän tuosta kehystyksestä, koska kaikki nämä asiat muodostavat ekosysteemin. Olemme juuri kuvanneet ihmisten ja teknologian ekosysteemin, joka ei välttämättä kuulu edes samalle organisaatiolle.
On valittava toimittajia, jotka välittävät yksityisyydestä. On ymmärrettävä, miten asiakas suhtautuu yksityisyyteen. Organisaatiossa pitää olla sisäinen yksityisyyskulttuuri, ja näiden kaikkien asioiden on toimittava yhdessä. Muuten vastuuta on edelleen olemassa.
Olen urani aikana ollut mukana vain muutamassa keskustelussa, joissa kaikki osapuolet on koottu yhteen ja kysytty yksinkertaisesti: ”Mitä teemme tälle tärkeälle asialle?” Juridiikan, tietoturvan, saavutettavuuden ja yksityisyyden näkökulmasta kaikkien pitää soutaa samaan suuntaan.
Täydellisessä maailmassa kaikki ovat samaa mieltä yksityisyydestä. Kuten monissa vaatimustenmukaisuuteen liittyvissä asioissa, tiimeillä, asiakkailla ja sponsoreilla on kuitenkin houkutus oikaista yksityisyydessä kustannusten pienentämiseksi tai aikataulussa pysymiseksi.
Miten digitaalinen projektipäällikkö voi valmistautua tällaisiin keskusteluihin?
Mackenzie Dysart: Ensimmäinen ja yleisin argumentti on se, että myöhemmin löydettyjen virheiden ja ongelmien korjaaminen on eksponentiaalisesti kalliimpaa. Jos asiaa ei rakenneta alusta asti huomioiden, sen korjaaminen jälkikäteen on paljon vaikeampaa, lopputulos on epäsiistimpi ja riski kasvaa. Ihmisiä lähtee, järjestelmät jäävät dokumentoimatta ja yksityiskohdat unohtuvat.
On myös oikein toimia ihmisten kannalta oikein. Yritykset ovat kuitenkin yrityksiä, ja joskus ne haluavat vain pitää kiinni määräajasta. Silloin voi puhua oikeusjuttujen riskeistä. GDPR:n rikkomisesta voidaan määrätä enintään 20 miljoonan punnan sakko tai neljä prosenttia maailmanlaajuisesta liikevaihdosta.
Galen Low: Vau.
Mackenzie Dysart: Se on suuri taloudellinen riski. Yhdysvaltojen osavaltioiden laeissa sakko on useimmiten noin 7 500 dollaria yksittäisestä rikkomuksesta. Tämä korostuu ryhmäkanteissa. Jos yksityisillä henkilöillä on oikeus nostaa kanne yritystä vastaan, jokainen rikkomus voi johtaa erilliseen kanteeseen.
Olemme nähneet televisiomainoksia, joissa kysytään, oletko käyttänyt tiettyä tuotetta ja voisitko olla oikeutettu korvaukseen. Sama tapahtuu nyt yksityisyyden näkökulmasta. 7 500 dollaria jokaista rikkomusta tai valitusta kohti voi kertyä nopeasti.
Washingtonin osavaltiossa säädettiin äskettäin uusi terveystietoja koskeva laki. Siinä vahingonkorvaus voi olla 25 000 dollaria henkilöä kohden. Jos muutama sata ihmistä pystyy osoittamaan kärsineensä vahinkoa, summa on valtava.
Taloudellinen riski on tärkeä, mutta niin on liiketoimintariski ja mainekin. Ihmiset ovat yhä tietoisempia yksityisyydestä. He eivät välttämättä kieltäydy kaikesta, mutta he voivat valita yhteistyökumppaneita sen perusteella, välittävätkö nämä yksityisyydestä.
Lait muuttuvat jatkuvasti. Emme tiedä, mitä seuraavan kuuden kuukauden aikana tapahtuu. Uusia lakeja säädetään esimerkiksi teini-ikäisistä ja sosiaalisesta mediasta. Jos verkkosivustolla tai sovelluksessa on yhteisö, se voidaan ehkä tulkita sosiaaliseksi mediaksi. Silloin on selvitettävä, täyttääkö palvelu kaikki vaatimukset.
Yksityisyys suunnittelun lähtökohtana, saavutettavuus suunnittelun lähtökohtana ja tietoturva suunnittelun lähtökohtana ovat kaikki erittäin tärkeitä. Ne vaativat hieman enemmän työtä alussa, mutta ovat huomattavasti edullisempia pitkällä aikavälillä sekä uudelleentyön että oikeudellisten riskien näkökulmasta.
Et ehkä pysty tekemään kaikesta vaatimustenmukaista ensimmäisenä päivänä, mutta voit rakentaa ratkaisun niin, että ihmiset voivat myöhemmin muuttaa mieltään, antaa suostumuksensa tai peruuttaa sen. Kaikkea ei tarvitse pystyä tekemään heti, mutta taustajärjestelmä kannattaa rakentaa tukemaan sitä myöhemmin.
Galen Low: On kiinnostavaa, miten yksityisyydestä on tullut kulttuurisesti osa keskustelua. Tietoisuuden lisääntyminen ohjaa lainsäädäntöä, ja ihmiset alkavat käyttää ostopäätöksiään äänestämiseen.
Jos yksityisyys on osa keskustelua ja sijoitetun pääoman tuottoa mitataan myös oikeusjuttujen välttämisenä, organisaatiot alkavat valita kumppaneita, jotka uskovat näihin asioihin. Kustannukset jäävät pienemmiksi, jos toimittajaa vaihdetaan ennen oikeusjuttua.
Mackenzie Dysart: Se on ehdottomasti lisäarvoa. Kaikkien on huomioitava tämä nykyään. Kyseessä on liiketoiminnan vaatimus, vaikka sitä ei mainittaisi tarjouspyynnössä. Tarjouspyyntöön pitäisi vastata kertomalla, miten yksityisyys huomioidaan ja miten se rakennetaan mukaan.
Asiakas päättää itse, mitä hän tekee suosituksilla, mutta meidän tehtävämme on tarjota tarvittavat vaiheet ja hyvät käytännöt sekä siirtää riskinarviointi ja päätös asiakkaalle.
Teemojen ymmärtäminen ei ole vaikeaa. Minun ei tarvitse tietää, miten toteutus rakennetaan oikein. Minun pitää osata puhua aiheesta järkevästi, esittää oikeat kysymykset ja varmistaa, että asia huomioidaan työn aikana.
Yksityisyyden pitää sisältyä budjettiin. Se ei ole lisäosa tai valinnainen ominaisuus. Se on samanlainen perusasia kuin mobiili ensin -verkkosivustojen rakentaminen ja responsiivinen suunnittelu. Me vain keksimme keinon tehdä sen, emmekä veloittaneet siitä erillistä lisähintaa.
Galen Low: Pidän tuosta koulutuksellisesta puolesta. Kun ihmiset jakavat tietoa ja ovat tarpeeksi uteliaita kysyäkseen, useimmat veneet nousevat – ehkä eivät kaikki.
Voisimme siirtyä vaikeisiin asioihin. Olemme puhuneet etiikasta, jalosta tavoitteesta ja organisaatioista, jotka haluavat oikaista. Miten projektipäällikkö tai kuka tahansa tiimin jäsen voi rakentaa kulttuurin, jossa ihmiset uskaltavat ilmoittaa huolestuttavista asioista?
Mackenzie Dysart: Ensisijaisesti sinun pitää näyttää esimerkkiä aina kun mahdollista. Kaikissa tilanteissa ei tarvitse ”puhaltaa pilliin”. Joskus riittää kysyä: ”Mitä olemme tekemässä ja miksi?”
Jos joku sanoo, että aiomme tehdä tiedoilla jotain tiettyä, voit kysyä: ”Onko meillä suostumus tähän? Pitäisikö meidän tehdä näin? Tarvitsemmeko tätä tietoa päätöksen tekemiseen, vai voisimmeko tehdä sen pienemmällä tietomäärällä?” Kyse on kysymysten esittämisestä.
Projektipäällikkö johtaa tiimiä. Jos emme johda esimerkillä ja kysy joskus epämukavia kysymyksiä, muutkaan eivät uskalla kysyä. Itse esitän paljon tyhmiä kysymyksiä, koska joskus haluan avata tilaa muiden kysymyksille.
Psykologisen turvallisuuden luominen on erittäin tärkeää. Ihmisten pitää voida puhua asioista. Jos työskentelet paikassa, jossa tehdään aina mitä asiakas pyytää, on silti kysyttävä: ”Pitäisikö meidän tehdä näin? Voimmeko toteuttaa tämän toisella tavalla? Voimmeko tarjota asiakkaalle sen, mitä hän pyytää, yksityisyyttä paremmin kunnioittavalla tavalla?”
On oltava rehellinen ja avoin rajoituksista. Joskus järjestelmiä ei ole olemassa asian tukemiseksi, ja se on hankalaa. Silloin on kysyttävä, mikä on ensimmäinen oikea askel, jonka voimme ottaa.
Jos asiakas ei kuuntele suositusta, voit kertoa riskin ja dokumentoida sen. Olet antanut suosituksesi, ja asiakas tekee riskiperusteisen päätöksen. Sinun tehtäväsi on kuvata riskit ja toivoa, että hän toimii oikein.
Galen Low: Kyse on valinnoista: ei vain siitä, missä ansaitset eniten rahaa, vaan myös siitä, missä voit vaikuttaa eniten käyttäjiin ja ihmiskuntaan.
Mackenzie Dysart: Tarkoituslähtöisesti.
Galen Low: Yksityisyyden supersankari.
Mackenzie Dysart: Voinko saada viitan, jossa lukee vain ”yksityisyys”? Se olisi hienoa.
Galen Low: Se kuulostaa sellaiselta Amazon-haulta, joka voi mennä pieleen.
Mackenzie Dysart: Todella pahasti pieleen. En halua tietää, mitä tuloksia se antaisi.
Galen Low: Palataan asiakkaisiin ja organisaatioihin, jotka eivät tunnu välittävän. Keskustelua ohjaavat myös määräajat. Saavutettavuudessa nähtiin sama ilmiö, ja yksityisyydessä on varmasti määräaikoja, joihin mennessä on oltava vaatimustenmukainen.
Olen ollut projekteissa, joissa asiakasorganisaatio on odottanut viime hetkeen asti. Silloin asian toteuttamiseen ei enää ole riittävästi aikaa. Jos organisaatio ei ole edes aloittanut tietosuojan huomioimista tai yrittää siirtää asiaa viimeiseen hetkeen, onko se jo liian myöhäistä?
Mackenzie Dysart: Se on huolestuttavaa, mutta moni on samassa tilanteessa. Riippuu myös siitä, millaista tietoa ihmisistä on kerätty ja kuinka arkaluonteista se on.
Muutosten tekeminen on vaikeaa etenkin vanhoissa järjestelmissä, joita ei rakennettu tätä varten. Mitä myöhemmin asia tehdään, sitä kalliimpaa sen korjaaminen on.
GDPR:n mukainen rekisteröidyn tarkastuspyyntö antaa henkilölle oikeuden saada selville, mitä tietoja yrityksellä on hänestä. Henkilö voi pyytää myös tietojen oikaisemista, jos ne ovat virheellisiä. Tiedot on annettava ymmärrettävässä ja koneellisesti luettavassa muodossa, esimerkiksi CSV-tiedostona. Lisäksi henkilöllä on oikeus tietojen poistamiseen eli kaikkien tietojensa poistamiseen järjestelmästä.
Tämä on haastava prosessi yritykselle, joka on ollut toiminnassa 10, 15 tai 20 vuotta ja kerännyt ihmisistä tietoja järjestelmiin, joita ei ole yhdistetty hyvin. Moni yritys yrittää edelleen saavuttaa vaatimustenmukaisuuden, koska se on vaikeaa.
Asia voi tuntua ylivoimaiselta. Silloin ihminen helposti lamaantuu, hautaa päänsä hiekkaan ja teeskentelee, ettei ongelmaa ole. Se ei ole oikea etenemistapa. On edettävä pala kerrallaan, tehtävä pieniä muutoksia ja parannettava tilannetta vähitellen.
Valvovat viranomaiset ovat yleensä puolellasi, jos pystyt osoittamaan, että sinulla on suunnitelma tilanteen parantamiseksi seuraavien 6, 12, 24 tai 36 kuukauden aikana. Suunnitelma on oltava. Jos sitä ei ole, viranomaiset voivat tulkita, ettet edes yrittänyt.
Yhdysvalloissa uusia lakeja tulee jatkuvasti eri osavaltioissa. Kaikki eivät etene samaan tahtiin, ja säännöt ovat usein hieman erilaisia. Se tekee tilanteesta vaikean. Viranomaiset ymmärtävät tämän, mutta yksityisiin kanteisiin liittyvät oikeudet voivat olla monimutkaisia.
Videoiden yksityisyyden suojaa koskeva laki VIPPA on esimerkki vanhasta laista, jota voidaan soveltaa uuteen teknologiaan. Alun perin lain tarkoituksena oli estää videoiden vuokraushistorian jakaminen toiselle henkilölle ilman suostumusta. Myöhemmin lakimiehet havaitsivat, että se voi koskea myös seurantapikseleitä, jotka seuraavat Facebookissa ja YouTubessa katsottuja videoita.
Näin vanhoja lakeja voidaan soveltaa digitaaliseen aikakauteen, vaikka niitä ei olisi alun perin laadittu nykyistä teknologiaa varten. Lisäksi on olemassa vanhoja lakeja, joiden mahdollisia sovelluksia emme ole aiemmin edes ajatelleet.
Galen Low: On kiehtovaa nähdä, miten lakia sovelletaan uusiin asioihin. Aiemmin yksityisyys saattoi tarkoittaa sitä, kuka näkee videoiden vuokraushistoriasi. Nyt kyse voi olla siitä, pystyykö entinen puoliso seuraamaan sijaintiasi yhteisen auton kautta.
Olen iloinen siitä, että keskustelu muuttuu, tietoisuus kasvaa ja asioihin puututaan. Näin emme jätä vaarallisia tilanteita valvomatta.
Mackenzie Dysart: Yksi asia, jonka vaikutuksia en ollut koskaan ajatellut yksityisyyden näkökulmasta ja jota nykyään käytän hyvin harkiten, on yhteystietojen synkronointi sovelluksen kanssa.
Digitaalisten tuotteiden parissa työskentelevät eivät ehkä pidä tästä, koska kyseessä on hyvä ominaisuus. Kun synkronoit yhteystietosi sovellukseen, sovellus saa esimerkiksi Galenin nimen, puhelinnumeron ja sähköpostiosoitteen, vaikka Galen ei olisi antanut suostumusta käyttää sovellusta.
Myös auton tai muun Bluetooth-laitteen kanssa synkronoidut yhteystiedot voivat jäädä laitteeseen pysyvästi. Tämä on yksi asia, joka todella jäi vaivaamaan minua. Yhteystietojen synkronointi on asia, jota ajattelet tästä lähtien aina.
Galen Low: Voi hyvänen aika. Painajaismateriaalia.
Mackenzie Dysart: Pahoittelut.
Galen Low: En edes ymmärrä, miten tietoni voivat vain päätyä Bluetooth-laitteeseen.
Mackenzie Dysart: Nimesi on ties kuinka monessa autossa ilman suostumustasi.
Galen Low: Mackenzie, tämä on ollut erittäin kiinnostavaa. Olen oppinut valtavasti, ja luulen, että kuuntelijamme ovat oppineet myös. Tästä voisi kirjoittaa kokonaisen kirjan. Ehkä meidän pitäisi tehdä niin ja ehkä myös toinen osa.
Siinä on valtavasti hyviä kysymyksiä, asioita, jotka pitää huomioida, ja ajatuksia digitaalisten projektipäälliköiden roolista. Jos et ole digitaalinen projektipäällikkö, mutta työskentelet digitaalisten asioiden parissa, sinullakin on rooli. Kyse ei ole vain ruudun rastittamisesta, vaan jalosta tavoitteesta ja yhteisestä hyvästä.
Se vaatii joskus vakuuttelua, mutta lasten henkilötietojen suojaamisen tai oikeusjuttujen kohdalla argumentti ei ole vaikea.
Mackenzie Dysart: Juuri niin.
Galen Low: Lapset ovat helppo esimerkki.
Mackenzie Dysart: Ajattele lapsia.
Galen Low: Ajattele lapsia – äläkä anna pois neljää prosenttia maailmanlaajuisesta liikevaihdostasi.
Mackenzie, kiitos paljon ajastasi. Tämä oli todella hauskaa.
Mackenzie Dysart: Kiitos kutsusta. Tämä oli hienoa.
Galen Low: Siinä se oli, kaikki. Jos haluat liittyä yli tuhannen samanhenkisen projektinhallinnan puolestapuhujan keskusteluun ja oppia lisää yhteisöjäsenyydestä, siirry osoitteeseen thedigitalprojectmanager.com/membership. Jos pidit kuulemastasi, tilaa podcast ja pysy yhteydessä osoitteessa thedigitalprojectmanager.com.
Ensi kertaan, kiitos kuuntelusta.