De 10 beste verktøyene og plattformene for styring, risiko og etterlevelse vurdert for 2026
10 Kortliste over de beste GRC-verktøyene


GRC-verktøy hjelper organisasjoner med å håndtere prosesser for styring, risiko og samsvar i en sentralisert plattform. I tillegg effektiviserer disse verktøyene håndteringen av retningslinjer, risikovurderinger og regulatorisk rapportering, noe som reduserer risikoen for manglende samsvar og mislykkede revisjoner.
Med utgangspunkt i min erfaring med verktøy for styring og organisering har jeg testet flere GRC-plattformer for å se hvor godt de støtter tverrfunksjonelle team, forenkler dokumentasjon og automatiserer kontroller. Jeg har sammenlignet verktøy med hensyn til brukervennlighet, integrasjoner og hvor godt de samsvarer med regulatoriske rammeverk i den virkelige verden.
Nedenfor finner du mine beste anbefalinger basert på praktisk testing. Hvert oppførte GRC-verktøy utmerker seg med bestemte funksjoner eller styrker, slik at du kan finne det som passer best til organisasjonens behov.
Hvorfor du kan stole på våre programvareanbefalinger
Teamet vårt har testet og anmeldt programvare siden 2012. Vi er selv prosjektledere, så vi vet hvor vanskelig og hvor viktig det er å velge riktig programvare.
I denne guiden har vi vurdert verktøyene gjennom praktisk testing og uavhengig research og gitt dem poeng ut fra våre utvelgelseskriterier. Vi bygger også på innsikt fra ledende eksperter i bransjen og erfarne prosjektledere.
Anmeldelsene våre bygger på vår egen redaksjonelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
Sammenligningstabell for GRC-verktøy
Denne sammenligningstabellen oppsummerer prisopplysningene for mine beste utvalgte GRC-verktøy:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Best for industry-specific risk management tracking | Free demo available | Pricing upon request | Website | |
| 2 | Best for enterprise risk management | Free demo available | Pricing upon request | Website | |
| 3 | Best for third-party risk management | Free demo available | Pricing upon request | Website | |
| 4 | Best for global data privacy compliance | Free plan + free demo available | From $499/month | Website | |
| 5 | Best for integrated performance | Free demo available | Pricing upon request | Website | |
| 6 | Best for comprehensive compliance reporting | 30-day free trial | Pricing upon request | Website | |
| 7 | Best for team alignment | Free plan available | From $7/user/month (billed annually) | Website | |
| 8 | Best for mid-market and enterprise companies | Free demo available | Pricing upon request | Website | |
| 9 | Best GRC automation tool | Free demo available | Pricing upon request | Website | |
| 10 | Best for dependency visualization | Free demo available | Pricing upon request | Website |

Anmeldelser av de beste GRC-verktøyene
I disse korte beskrivelsene kan du oppdage viktige funksjoner i den mest populære samsvarsprogramvaren, sammen med prisinformasjon og skjermbilder.

SAI360
Best for industry-specific risk management tracking

SAI360 is a governance, risk, and compliance (GRC) software designed to help organizations manage risk and compliance tasks. It offers a suite of tools tailored to meet the needs of various industries, enabling you to address regulatory and operational challenges effectively.
Why I picked SAI360: I picked SAI360 because of its comprehensive modules that cater to different facets of risk and compliance management. With specialized modules such as Enterprise Risk, Incident Management, and Third Party Risk, you can tailor the platform to fit your organization's specific needs without feeling overwhelmed. The software also provides strong analytics and reporting capabilities, allowing you to make informed decisions based on real-time data.
Another reason SAI360 stands out is its use of artificial intelligence to enhance risk management processes. This feature helps you adapt to new risks and regulations by leveraging risk insights and behavioral analytics. The platform covers a wide array of compliance standards, including COSO, ISO, and NIST, so you can ensure your organization meets industry requirements.
Standout Features & Integrations
Features include workflow automation that simplifies complex processes, making it easier for your team to manage incidents and action plans. The platform also offers policy management, allowing you to create, review, and approve policies with full audit trails.
Additionally, SAI360 has industry applications tailored for sectors like healthcare and banking, ensuring you get a solution aligned with your specific regulatory and operational needs.
Integrations include Argos Risk, Compliance.ai, Cornerstone OnDemand, DocuSign, LexisNexis, Microsoft, Rapid7, Refinitiv, and others.
Best for enterprise risk management
Mitratech is a comprehensive GRC tool designed primarily for legal, risk, and HR professionals. It excels in automating workflows, managing compliance, and offering advanced analytics. Ankit Gupta, Senior Security Engineer, shared how the platform simplified operations for his team: “Mitratech helped us align policy management and regulatory tracking in one place, reducing the time we spent chasing updates.”
Why I picked Mitratech: Mitratech stands out for its focus on legal compliance, providing AI-driven tools like InvoiceIQ for invoice review. The platform integrates data insights and AI to enhance automation, efficiency, and visibility. It offers extensive features for legal spend management, vendor risk management, and compliance tracking. These capabilities make it a strong choice for organizations needing detailed compliance solutions.
Standout Features & Integrations
Standout features include workflow automation to streamline processes, document automation to manage files efficiently, and advanced analytics for insightful reporting. The platform's AI-driven tools enhance accuracy and reduce manual efforts. It also offers integrated risk management through the Mitratech Risk Platform.
Integrations include Microsoft Office, SAP, Oracle, Salesforce, Workday, DocuSign, Adobe Sign, SharePoint, NetSuite, and QuickBooks.

Best for third-party risk management

Prevalent offers a specialized approach to managing risks from third-party vendors, making it a fitting choice for organizations under regulatory pressure. With its AI-driven capabilities, it automates vendor onboarding, risk assessments, and continuous monitoring, which can help your team reduce administrative tasks and improve turnaround times. This tool is particularly valuable for industries with complex vendor relationships, providing real-time communication and standardized assessments to support your risk management efforts.
Why I Picked Prevalent
I picked Prevalent for its standout capabilities in third-party risk management, which is crucial for any organization dealing with numerous vendors. The AI-powered risk assessments and continuous monitoring features allow your team to identify and mitigate potential threats from third-party relationships. With automated workflows, you can manage the entire vendor lifecycle, from onboarding to offboarding, reducing manual tasks and enhancing your focus on strategic risk reduction. These features make Prevalent appealing to industries like finance and healthcare, where regulatory compliance and risk management are paramount.
Prevalent Key Features
In addition to its capabilities in third-party risk management, Prevalent offers several other features that make it a strong contender in the GRC tools space.
- Compliance Training: The platform includes tools for compliance training, ensuring that your team is up-to-date with the latest regulatory standards and practices.
- Policy Management: Prevalent provides robust policy management features, allowing your team to create, distribute, and manage policies across the organization efficiently.
- Incident Management: The tool includes incident management capabilities, helping your team to track, manage, and resolve incidents effectively to maintain compliance and reduce risks.
- Audit Management: Prevalent offers comprehensive audit management features, enabling your team to conduct audits, manage findings, and ensure compliance with regulatory requirements.
Prevalent Integrations
Native integrations are not currently listed by Prevalent.
Pros and Cons
Pros:
- Strong security measures protect sensitive data and maintain compliance.
- Comprehensive third-party risk management features support strategic risk mitigation.
- User-friendly interface simplifies navigation for compliance teams.
Cons:
- Occasional technical glitches and bugs disrupt workflow continuity.
- Higher cost compared to competitors may affect budget-conscious users.
Best for global data privacy compliance
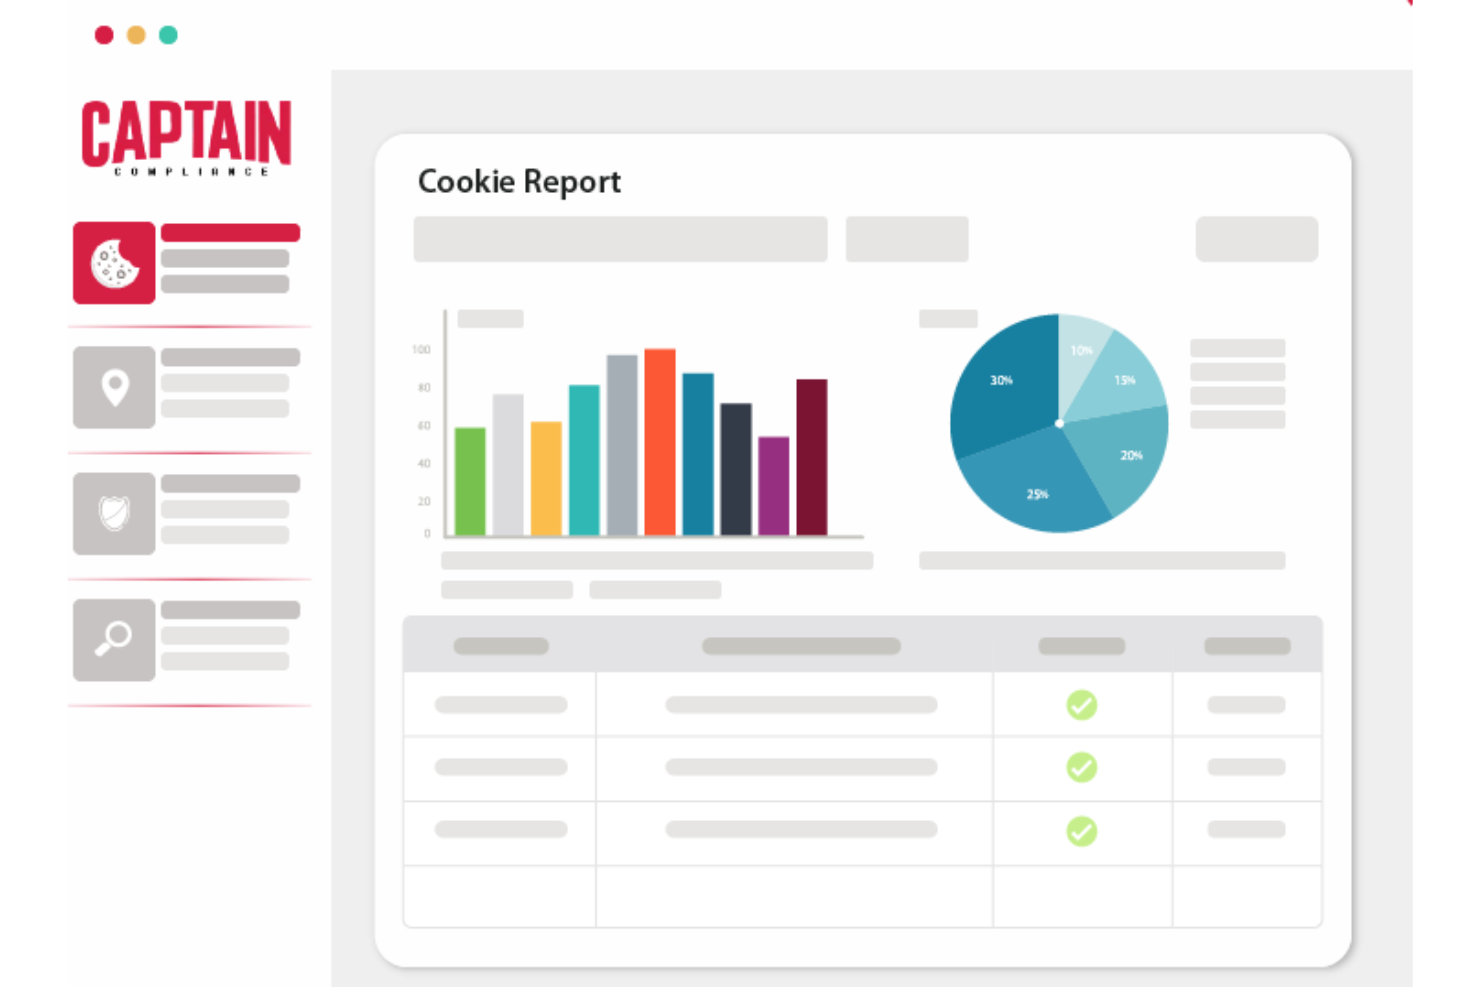
Captain Compliance is an all-in-one data privacy platform designed to simplify privacy compliance for organizations. It offers tools for managing cookie consent, privacy policies, and transparency pages, ensuring adherence to global data privacy laws like GDPR and CPRA.
Captain Compliance stands out with its comprehensive suite of features designed to enhance compliance management. One of the standout features is its cookie consent management system, which ensures that businesses comply with global data privacy laws. This feature is crucial for organizations operating in multiple jurisdictions, as it automates the process of obtaining and managing user consent for cookies.
Additionally, the privacy policy management feature centralizes all privacy policies, linking them directly to consent and cookie policies. It also has a cookie scanner which provides a real-time overview of cookies on any website. This tool is invaluable for organizations looking to maintain compliance with privacy regulations by continuously monitoring and updating their cookie policies based on the latest scan results.
The transparency page further enhances user trust by displaying current cookies on the site, ensuring that users are fully informed about the data being collected.

Best for integrated performance
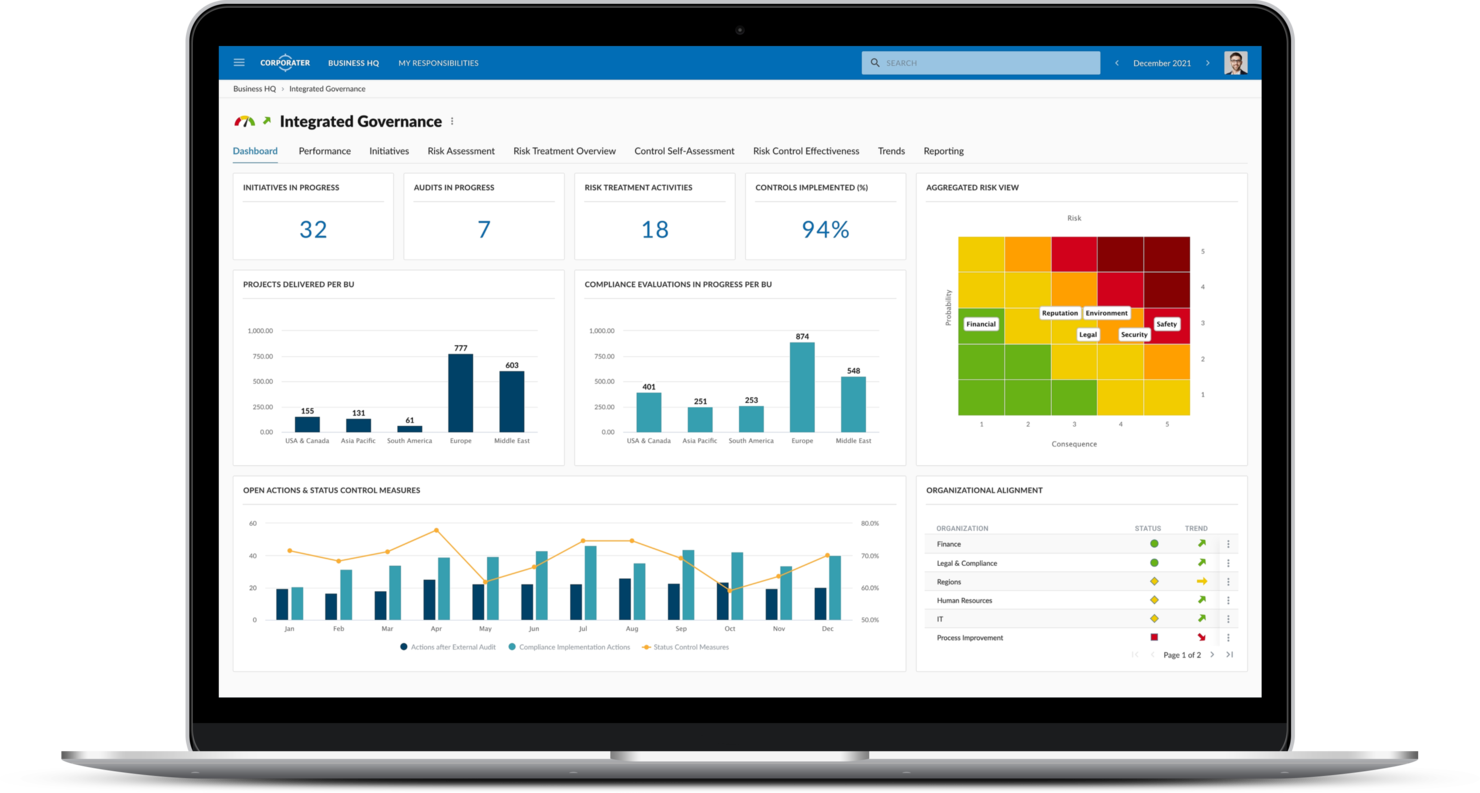
Corporater is a business management platform designed for executives, managers, and governance professionals. It supports strategic planning, performance management, and risk management functions.
Why I picked Corporater: Corporater is tailored for business governance with its strategic planning and performance management features. It offers a balanced scorecard approach, which helps align business activities with the organization's vision. The platform allows you to create custom dashboards for real-time insights. This makes it ideal for organizations focused on aligning strategy with execution.
Standout Features & Integrations
Standout features include customizable dashboards for tailored insights, a balanced scorecard for strategic alignment, and risk management tools to monitor and mitigate risks. The platform provides strategic planning capabilities to support long-term goals. It also offers performance management to track and improve business outcomes.
Integrations include Microsoft Power BI, SAP, Oracle, Salesforce, Tableau, SharePoint, Microsoft Dynamics, Google Analytics, Slack, and Jira.
Best for comprehensive compliance reporting

ADAudit Plus is an Active Directory auditing tool designed for IT administrators and security professionals. It provides detailed insights into user activities, login patterns, and changes within the network to help maintain security and compliance.
Why I picked ADAudit Plus: ADAudit Plus focuses on real-time auditing, offering instant alerts for suspicious activities. It provides detailed audit reports that help in tracking user behavior and changes across the network. The tool includes features like file integrity monitoring and privileged user auditing to enhance security. Its real-time capabilities make it essential for organizations needing immediate insights into their Active Directory environments.
Standout Features & Integrations
Standout features include file integrity monitoring to keep track of changes in sensitive files, privileged user auditing to monitor high-level access, and login activity tracking for comprehensive user insights. The tool offers compliance reporting to meet regulatory requirements. The tool also offers advanced user behavior analytics. This feature continuously monitors user activities and detects anomalies that could indicate potential security threats. Furthermore, it includes detailed file server auditing, which tracks access and modifications to files and folders, ensuring data integrity and security.
Integrations include Microsoft 365, Azure Active Directory, Windows Server, Exchange Server, SharePoint, VMware, Citrix, Google Workspace, AWS, and Office 365.
ClickUp
Best for team alignment
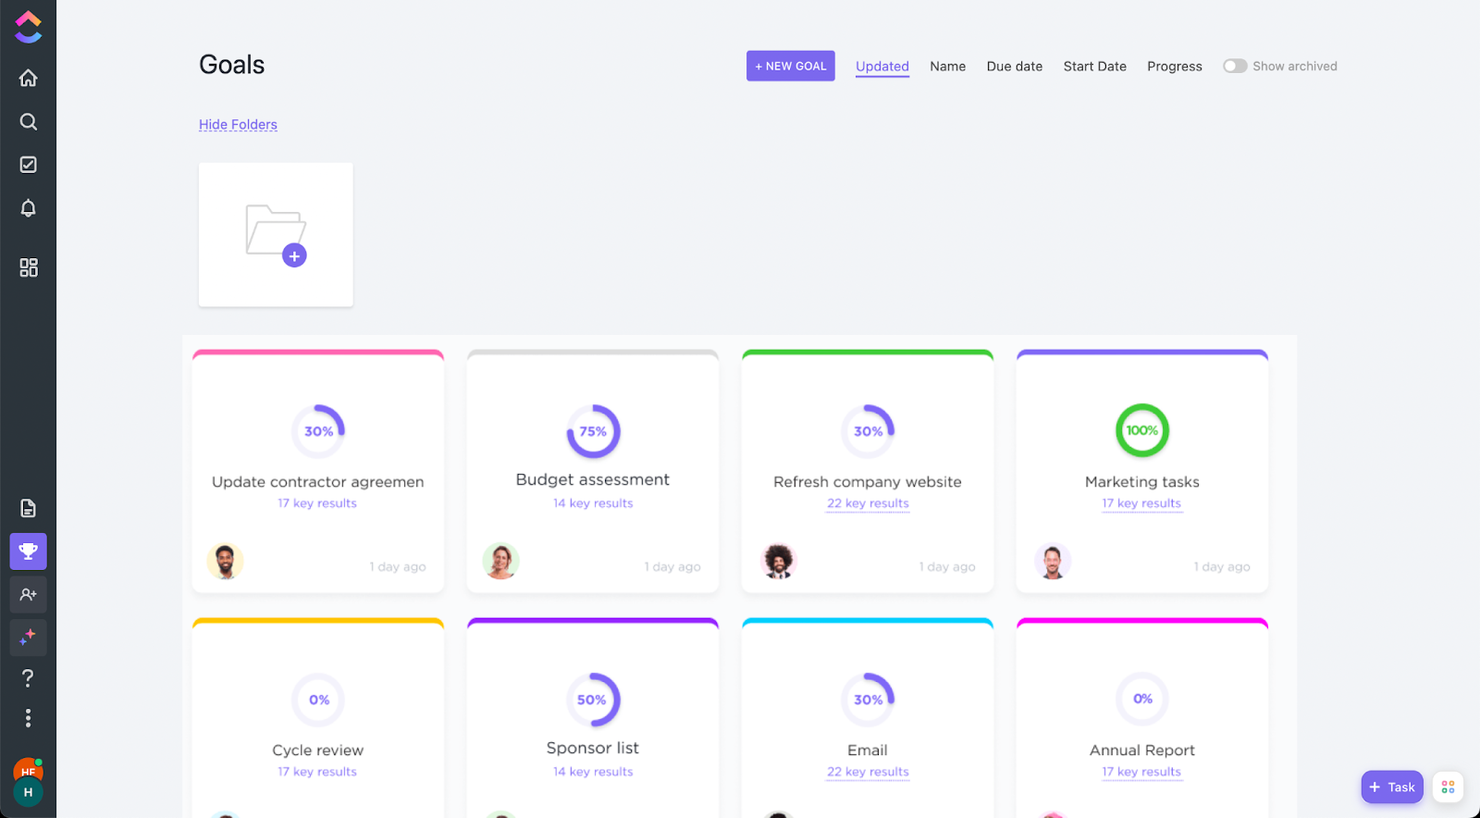
ClickUp is a project management software that has everything you need to complete your project. Additionally, features like goals and customized lists can help you address the business's governance, risk, and compliance.
Goals can be set by going to the left navigation menu and clicking on the trophy icon. To ensure alignment across departments, you can set access permissions and add only the people who need to see them. Compliance can be measured by setting tasks within those goals and monitoring progress.
ClickUp offers native integrations with Slack, G Suite, Dropbox, and many more tools, as well as over 1,000+ integrations through Zapier.
ClickUp is free with limited storage for an unlimited number of users. Paid plans start at $5/user/month and offer a free trial.
New Product Updates from ClickUp
ClickUp Adds Meetings Hub, Super Agent Templates, and ZoomInfo Integration
ClickUp adds a searchable Meetings Hub, new ways to clone and template Super Agents, and a ZoomInfo integration through the App Center. These updates improve meeting retrieval, agent reuse, and access to sales intelligence. For more information, visit ClickUp’s official site.

Best for mid-market and enterprise companies

Hyperproof is a compliance operations tool aimed at compliance managers and IT security teams. It helps organizations manage compliance tasks, assessments, and audits to ensure they meet regulatory requirements. Ankit Gupta, Senior Security Engineer, described the impact it’s had on his team: “Hyperproof streamlined how we collect and map compliance evidence, turning what used to be weeks of prep into a continuous workflow.”
Why I picked Hyperproof: I chose Hyperproof because of its user-friendly interface, flexible risk assessment framework, and advanced reporting capabilities. It allows you to automate risk management processes and easily track compliance with various regulations. Hyperproof includes over 110 compliance and risk management frameworks, ensuring that users can cover diverse regulatory requirements across industries. These include SOC 2, ISO 27001, NIST 800-53, NIST CSF, NIST Privacy, PCI, SOX, and others.
Hyperproof specializes in continuous compliance, offering tools that automate evidence collection and monitoring. It provides a centralized platform for managing multiple compliance frameworks simultaneously. The tool's features include automated reminders and task management to keep your team on track. Its focus on continuous compliance makes it suitable for organizations needing to maintain ongoing adherence to regulations.
Standout Features & Integrations
Standout features include automated evidence collection that reduces manual work, compliance framework mapping to manage various standards, and task management tools to streamline compliance activities. It also features scopes, which allow companies to split framework controls across product lines, geographies, and other organizational boundaries, tailoring compliance to specific business areas.
Integrations include Microsoft Teams, Slack, Jira, Confluence, Okta, Google Workspace, Azure Active Directory, AWS, OneTrust, and ServiceNow. In addition, its open API and software developer’s kit (SDK) enables companies to create their own integrations, offering flexibility beyond pre-built options.

Best GRC automation tool
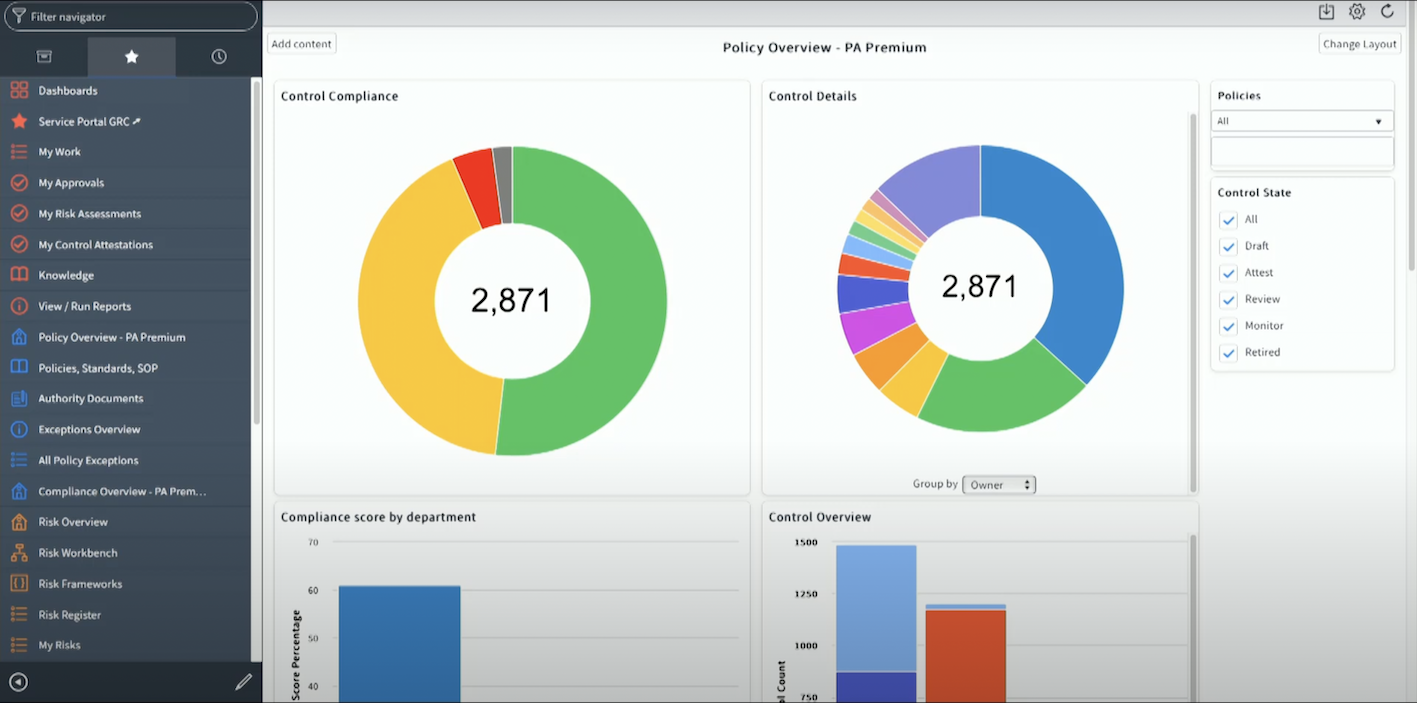
ServiceNow is a versatile platform catering to large enterprises, focusing on IT service management, operations, and business workflow automation. It helps organizations streamline processes, manage IT assets, and improve service delivery across departments. Beyond IT operations, many enterprises also use ServiceNow to strengthen compliance and risk management. Caleb Johnstone, SEO Director at Paperstack, shared: “ServiceNow have transformed our compliance procedures by automating risk assessments and providing us with real time information which makes our audits easy and predictable.”
Why I picked ServiceNow: ServiceNow is tailored for large enterprises with its extensive capabilities in IT service management and automation. It offers a unified platform where you can manage incidents, changes, and requests efficiently. The tool includes features like asset management and performance analytics to support large-scale operations. Its scalability and comprehensive suite of tools make it ideal for big organizations seeking to enhance operational efficiency.
Standout Features & Integrations
Standout features include performance analytics for tracking key metrics, asset management to oversee IT resources, and workflow automation to improve process efficiency. The platform offers incident management to handle service disruptions. It also includes change management to control modifications within the IT environment.
Integrations include Microsoft Azure, AWS, Google Cloud, Slack, Jira, SAP, Salesforce, Workday, Microsoft Teams, and Zoom.

Best for dependency visualization
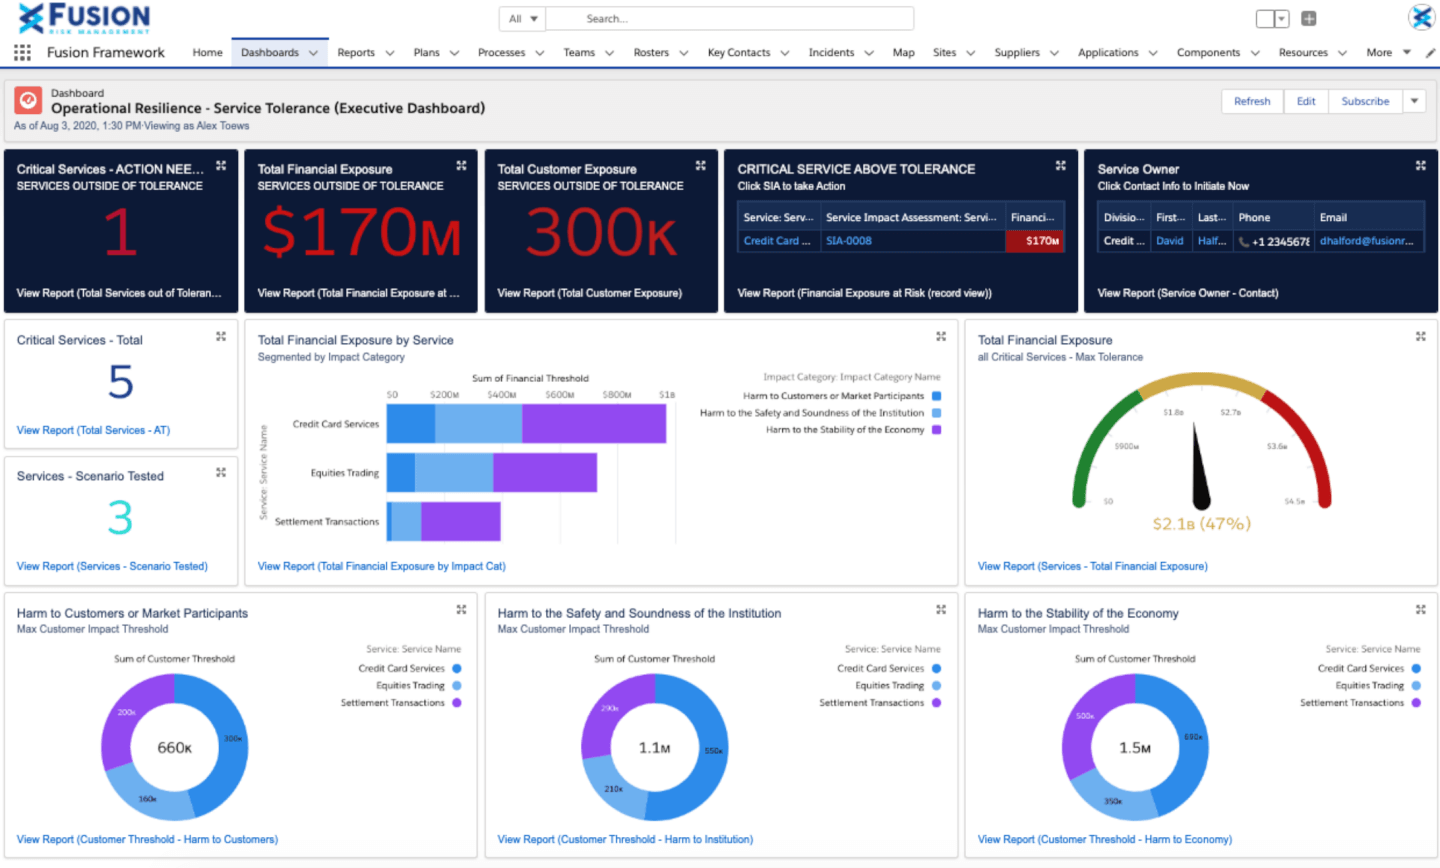
Fusion Framework System is a GRC tool designed for risk managers and business continuity professionals. It helps organizations enhance their operational resilience by managing risks, incidents, and business continuity plans.
Why I picked Fusion Framework System: The tool allows users to visualize their business, products, and services from a customer perspective, creating a map of day-to-day functions within your business. Through dependency visualization, organizations can recognize impacts and view relationships based on risks, processes, applications, and third parties.
Fusion Framework System excels in operational resilience, providing tools to manage risks and continuity plans effectively. It offers customizable dashboards that allow you to monitor incidents and track recovery efforts. The platform includes features for scenario planning and impact analysis to prepare for potential disruptions. Its focus on resilience makes it ideal for organizations needing to maintain business continuity in challenging environments.
Standout Features & Integrations
Standout features include scenario planning for proactive risk management, impact analysis to assess potential disruptions, and incident tracking for real-time response. The platform provides customizable dashboards for tailored monitoring. It also offers business continuity planning to ensure preparedness.
Integrations include Salesforce, Microsoft Teams, Tableau, ServiceNow, Slack, AWS, Google Workspace, Microsoft Azure, Jira, and Zoom.
Når du bør bruke GRC-verktøy
GRC-verktøy samler arbeidet med styring, risiko og samsvar på ett sted og erstatter regnearkene og de separate oversiktene som gjør det nesten umulig å få et fullstendig bilde av risikoen. Hvis noen av scenarioene nedenfor høres kjente ut, kan det være lurt å legge dem til i verktøystakken:
- Teamet ditt håndterer samsvar på tvers av flere rammeverk: Si at du håndterer SOC 2, ISO 27001 og GDPR samtidig. Et GRC-verktøy kobler overlappende kontroller på tvers av rammeverk, slik at du ikke gjør dobbeltarbeid eller overser mangler.
- Du skal gjennom en revisjon uten et tydelig revisjonsspor: Når bevismateriale er spredt på e-posttråder, delte stasjoner og lapper, kan det ta flere uker å samle alt. GRC-verktøy sentraliserer dokumentasjonen og automatiserer innsamlingen av bevis, slik at du er revisjonsklar hele året.
- Risikovurderinger skjer én gang i året, hvis i det hele tatt: Hvis risikoregisteret ditt ligger i et regneark som bare åpnes før et styremøte, opererer du i blinde resten av året. GRC-verktøy holder risikodataene oppdaterte med automatisert overvåking og varsler i sanntid.
- Det tar for lang tid å tildele og følge opp godkjenninger av retningslinjer: Å følge opp 200 ansatte for å bekrefte at de har lest den oppdaterte sikkerhetspolicyen, er tidkrevende. Automatisert distribusjon av retningslinjer og sporing av bekreftelser setter denne prosessen på autopilot.
- Du vokser raskt, og kontrollene holder ikke tritt: Når antallet ansatte dobles eller du går inn i et nytt marked som EU eller APAC, utvides området som omfattes av samsvarskrav over natten. Et GRC-verktøy skalerer med deg og flagger nye regulatoriske krav før de blir brudd.
Andre GRC-verktøy
Her er noen av verktøyene som ikke kom med blant de ti beste, men som er verdt å vurdere.
- MetricStream
GRC assessment tool
- IBM OpenPages
Enterprise GRC tool
- SAP GRC
For first-party integrations
- SAI Global Compliance 360
For flexibility and customization
- Riskonnect
For user experience
- Navex RiskRate
Risk intelligence database
- Enablon
GRC reporting tool
- 6clicks
AI-powered GRC software
- SoftComply Risk Manager Plus
For risk management in Jira
- Nasdaq BWise
For visibility and oversight
- Soterion
For SAP customers
- StandardFusion
For flexible compliance management
- Jama Software
For live traceability and risk detection
- Resolver
GRC tool for information security
- LogicGate
GRC tool for cross-department collaboration
- Onspring
For managing vendor risk
- Procipient
GRC tool for audit scheduling and management


Relaterte anmeldelser av prosjektstyringsverktøy
- Programvare for prosjektstyring
- Programvare for ressursstyring
- Programvare for arbeidsflytautomatisering
- Samarbeidsverktøy
How I Evaluate GRC Tools
I look at GRC tools in two layers: the baseline—risk registers, control mapping, audit trails—that earns a spot on the list, and the differentiators that set each platform apart.
Core Functionality (Table Stakes For This List)
When I'm selecting tools for my list, I rank each one on a scale from 0 (does not offer the functionality) to 5 (excels in this area) for each core functionality listed below. Then, I calculate the tool's total score into a percentage. Each tool needs to achieve a minimum total score of 65% to be considered for inclusion.
- Risk Management: I look for a full risk lifecycle—register, scoring, ownership, and mitigation tracking—so teams can tie specific risks to live projects rather than managing them in disconnected spreadsheets.
- Compliance Management: Each tool should map controls to recognized frameworks like ISO 27001, SOX, or GDPR, and I check whether it supports tracking compliance status across multiple regulations at once.
- Policy & Governance Controls: I evaluate whether the platform supports policy creation, version control, attestation workflows, and distribution—especially for teams enforcing approval gates across project milestones.
- Audit Trail & Documentation: A solid audit trail means every action, decision, and change is logged automatically. I look for evidence linking and searchable logs that hold up during internal or external audits.
- Controls Assessment & Testing: I check whether you can define internal controls, schedule assessments, and track remediation. Platforms like ServiceNow GRC and LogicGate both handle this differently, so depth matters here.
- GRC Reporting & Dashboards: Dashboards should give PMO directors and compliance officers role-specific views into risk posture, control health, and compliance gaps without requiring a separate BI tool.
Once I have a list of tools that meet the criteria, I consider what sets each platform apart.
Differentiating Factors (What Sets Vendors Apart)
Here's how I compare and contrast different vendors:
Standout Features
Third-party risk management matters when your projects depend on external vendors or contractors. I check whether the platform lets you assess and monitor supplier risk alongside internal controls. Regulatory change tracking is another differentiator—tools like Archer and MetricStream can flag new regulations and map their impact to existing controls automatically. I also look for AI-powered risk insights that surface patterns across project portfolios, helping risk managers prioritize before issues escalate.
Beyond Features
Integrations are a big deal here. I check whether the platform connects to tools like Jira, ServiceNow, or SAP, since GRC data that lives outside your project workflows tends to get ignored. Regulatory framework coverage also varies widely—some platforms ship with dozens of pre-built frameworks while others require you to build everything from scratch. For global teams, I evaluate deployment options and data residency controls, especially when projects span regions with different data sovereignty requirements.
Slik velger du GRC-verktøy
Mens du arbeider deg gjennom din egen unike prosess for programvarevalg, bør du ha følgende punkter i tankene:
- Identifiser behovene dine for samsvar: Begynn med å kartlegge de spesifikke samsvarskravene organisasjonen din må oppfylle. Sørg for at GRC-verktøyet effektivt kan håndtere ulike regulatoriske krav for forskjellige bransjer, for eksempel GDPR for databeskyttelse eller HIPAA for helsesektoren.
- Vurder funksjonene for risikostyring: GRC-verktøy bør tilby kraftige funksjoner for å identifisere, vurdere og redusere risikoer. Dette er spesielt viktig for bransjer med høy operasjonell risiko, som produksjon eller energi.
- Integrasjon med eksisterende systemer: Evaluer hvor godt GRC-verktøyet integreres med den eksisterende teknologistakken din. Dette er avgjørende for organisasjoner som bruker flere systemer for styring, risiko og samsvar, samt CRM-, ERP- eller IT-systemer, ettersom det kan effektivisere prosessene betydelig.
- Skalerbarhet og fleksibilitet: GRC-behovene dine vil utvikle seg, så velg et verktøy som kan vokse sammen med organisasjonen din, spesielt hvis virksomheten din vokser raskt i en dynamisk bransje.
- Brukervennlig grensesnitt: Suksessen til et GRC-verktøy avhenger ofte av brukervennligheten, ettersom komplekse verktøy kan hindre brukeradopsjon og føre til feil. Det er viktig å velge en løsning med et intuitivt grensesnitt og gode støttealternativer.
Trender innen GRC-verktøy
I arbeidet med undersøkelsen samlet jeg inn utallige produktoppdateringer, pressemeldinger og versjonslogger fra ulike leverandører av GRC-programvare. Her er noen av trendene i fremvekst som jeg følger med på:
- Integrasjon med andre forretningssystemer: GRC-verktøy tilbyr stadig mer omfattende integrasjonsmuligheter med andre forretningssystemer, som ERP, CRM og prosjektstyringsprogramvare. Denne trenden drives av behovet for en samlet oversikt over risiko og samsvar på tvers av ulike forretningsfunksjoner.
- AI-drevet risikovurdering: Flere GRC-verktøy tar i bruk AI for å forutsi og vurdere risikoer med større nøyaktighet. Dette hjelper virksomheter med å identifisere potensielle trusler raskere ved hjelp av datamønstre som menneskelig analyse kan overse. Noen plattformer bruker for eksempel nå maskinlæring til å gi risikopoeng i sanntid.
- Enhetlige kontrollrammeverk: Leverandører begynner å tilby enhetlige rammeverk som gjør det mulig for organisasjoner å knytte flere samsvarskrav til én struktur. Dette reduserer overflødig arbeid og gjør det enklere å håndtere overlappende regelverk fra ulike regioner eller bransjer.
- Overvåking av samsvar i sanntid: En overgang til kontinuerlig samsvar blir stadig mer populær, og GRC-verktøy tilbyr overvåking i sanntid for å oppdage brudd på retningslinjer idet de oppstår. Virksomheter drar nytte av å innføre et samsvarsprogram, være proaktive i stedet for reaktive i samsvarsarbeidet, oppdage problemer tidlig og sikre kontinuitet i virksomheten.
- Innebygd ESG-rapportering: GRC-verktøy utvides til å omfatte miljømessige, sosiale og styringsrelaterte (ESG) måleverdier. Mange virksomheter forventes nå å oppfylle ESG-standarder, og disse verktøyene hjelper dem med å spore, administrere og rapportere om bærekraftsmål sammen med tradisjonelt samsvar.
- Brukervennlige dashbord for ikke-eksperter: Flere leverandører utvikler GRC-verktøy med enklere og mer intuitive dashbord rettet mot brukere som ikke er eksperter på samsvar. Dette gjør verktøyene mer tilgjengelige på tvers av ulike avdelinger og hjelper ikke-spesialister med å navigere i samsvarsoppgaver uten omfattende opplæring.
- Sanntidsovervåking av risiko: Forbedrede funksjoner for sanntidsovervåking av risikoer og identifisering ved hjelp av ny teknologi, med varsler og meldinger, gjør det mulig for GRC-systemer å reagere raskere på potensielle problemer.
Hva er GRC-verktøy?
GRC-verktøy er en programvarekategori som hjelper virksomheter med å administrere arbeidsflyter for styring, risiko og samsvar i ett enkelt system. De integrerer disse tre nøkkelområdene for å sikre at en virksomhet drives etisk, håndterer risikoene sine effektivt og overholder alle relevante lover og forskrifter.
Disse verktøyene brukes vanligvis av samsvarsteam, IT-avdelinger og risikostyringsansvarlige til å spore regulatoriske krav, overvåke interne risikoer og håndheve virksomhetens retningslinjer. GRC-plattformer reduserer manuelt arbeid, forbedrer revisjonsberedskapen og sikrer ansvarlighet på tvers av avdelinger.
Hvorfor bruke GRC-verktøy?
Organisasjoner på tvers av ulike bransjer benytter seg i stadig større grad av løsninger for GRC-samsvarsadministrasjon for å styrke den operasjonelle motstandskraften og opprettholde interessentenes tillit. Her er noen viktige faktorer som motiverer organisasjoner til å ta i bruk programvare for styring, risiko og samsvar (GRC):
- Lovpålagte krav: Virksomheter må overholde et bredt spekter av forskrifter, som kan variere etter bransje og geografisk plassering. Verktøy for samsvarsforvaltning kan hjelpe organisasjoner med å holde seg oppdatert på stadig skiftende juridiske standarder, noe som reduserer risikoen for manglende etterlevelse og tilknyttede straffer. Bedrifter kan også bruke en samsvarsplattform til å automatisere samsvarsprosesser og sikre konsekvent etterlevelse av nødvendige retningslinjer.
- Cyberrisiko: Den økende hyppigheten og kompleksiteten til cybertrusler utgjør en betydelig risiko for organisasjoner. GRC-verktøy for sikkerhet kan gjøre det mulig for bedrifter å identifisere sårbarheter, iverksette sikkerhetstiltak og overvåke pågående risikoer.
- Behov for personvern: Etter hvert som personvernforskrifter som GDPR og CCPA blir strengere globalt, må virksomheter sørge for at de håndterer personopplysninger på en ansvarlig måte. Samsvarsverktøy kan hjelpe organisasjoner med å iverksette solide databeskyttelsestiltak for å sikre sensitiv informasjon og unngå kostbare datainnbrudd.
- Operasjonell effektivitet: Innføring av GRC-prosesser kan også bidra til å effektivisere aktiviteter innen styring, risiko og samsvar, redusere dobbeltarbeid og forbedre den generelle effektiviteten. Implementering av GRC-programvare gjør det mulig for organisasjoner å sentralisere data og arbeidsflyter, noe som legger til rette for bedre beslutningstaking og styrker det overordnede styringsrammeverket.
- Strategisk risikostyring: Et helhetlig rammeverk for styring, risiko og samsvar kan også hjelpe organisasjoner med å forutse og redusere risikoer før de materialiserer seg. GRC ERM-verktøy (virksomhetsrisikostyring) legger til rette for en proaktiv tilnærming, slik at bedrifter kan samordne risikostyringen med sine strategiske mål. Dette overordnede GRC-perspektivet gjør det mulig for brukere å prioritere risikoer og fordele ressurser effektivt.
Ved å ta i bruk GRC-funksjoner kan bedrifter ikke bare oppfylle samsvarskrav, men også bygge et solid grunnlag for å håndtere risikoer og styrke den overordnede styringen.
Funksjoner
Når du velger GRC-verktøy, bør du se etter følgende viktige funksjoner:
- Risikostyring: Denne funksjonen hjelper deg med å identifisere, vurdere og overvåke risikoer i organisasjonen. Ved hjelp av strukturerte arbeidsflyter blir det enklere å prioritere trusler og utvikle strategier for risikoreduksjon, slik at du unngår ubehagelige overraskelser senere.
- Samsvarssporing: Hold oversikt over forskrifter som endres raskt, med samsvarssporing. Funksjonen lar deg knytte prosessene dine til regulatoriske krav, administrere dokumentasjon og opprette revisjonsspor, slik at du slipper å bekymre deg for samsvarsfristene.
- Retningslinjeforvaltning: Organiser, oppdater og distribuer retningslinjer fra et sentralt knutepunkt. Retningslinjeforvaltning gjør det enklere å følge opp godkjenning av retningslinjer og versjonskontroll, slik at alle alltid har tilgang til det nyeste regelverket.
- Hendelsesstyring: Loggfør, følg opp og løs hendelser effektivt. Denne funksjonen støtter raske tiltak, analyse av bakenforliggende årsaker og dokumentasjon, og er nyttig enten du håndterer sikkerhetsfeil eller problemer i prosessene.
- Revisjonsstyring: Effektiviser interne eller eksterne revisjoner med verktøy for planlegging, innsamling av bevis og rapportering. Revisjonsstyring gjør det som kunne blitt et mareritt av papirarbeid, til en tydelig og håndterbar arbeidsflyt.
- Rapportering og instrumentpaneler: Få tilgang til innsikt i sanntid gjennom tilpassbare rapporter og instrumentpaneler. De hjelper deg med å oppdage trender, måle resultater og raskt formidle viktige risiko- og samsvarsdata til beslutningstakere.
- Tilgangskontroll: Begrens hvem som kan se eller redigere sensitive data ved å angi brukerroller og tillatelser. Tilgangskontroll holder konfidensiell informasjon trygg og sørger for at bare de rette personene kan gjøre kritiske endringer.
- Dokumentforvaltning: Lagre og organiser viktige filer med versjonssporing og kryptering. Dokumentforvaltning gjør informasjonen enkel å finne og beskytter deg mot å miste virksomhetskritiske dokumenter i det digitale tomrommet.
- Automatisering av arbeidsflyter: Automatiser repetitive, regelbaserte oppgaver knyttet til risiko, samsvar eller revisjon. Automatisering av arbeidsflyter frigjør tid for teamet og reduserer risikoen for menneskelige feil – slik at alle kan konsentrere seg om arbeid som skaper større verdi.
Vanlige AI-funksjoner i GRC-verktøy
I tillegg til standardfunksjonene i GRC-verktøyene som er nevnt ovenfor, innlemmer mange av disse løsningene AI med funksjoner som:
- Automatisert risikovurdering: KI skanner enorme datamengder for å identifisere nye risikoer ved å oppdage mønstre mennesker kanskje overser. Det hjelper deg med å ligge i forkant av problemer før de blir et problem.
- Prediktiv analyse: KI behandler data fra hele organisasjonen for å forutsi trender, etterlevelsesproblemer eller sikkerhetstrusler. På den måten reagerer du ikke bare – du planlegger proaktivt.
- Naturlig språkbehandling for etterlevelse: KI leser og tolker forskriftsdokumenter eller virksomhetens retningslinjer på et enkelt språk, markerer mangler og holder deg informert i sanntid.
- Avviksdeteksjon: KI overvåker brukeraktivitet og transaksjonsdata for automatisk å oppdage mistenkelig atferd, noe som gjør det enklere å avdekke svindel eller brudd på prosesser så snart de oppstår.
- Automatiserte anbefalinger for retningslinjer: KI foreslår oppdateringer av retningslinjer eller nye kontroller ved å lære av historiske hendelser og endringer i regelverket, slik at du kan opprettholde etterlevelsen med mindre manuelt arbeid.
Fordeler
Her er fem viktige fordeler ved å bruke GRC-verktøy:
- Bedre beslutningstaking: GRC-verktøy tilbyr omfattende dataanalyse- og rapporteringsfunksjoner. Dette gjør det mulig for prosjektledere å ta informerte beslutninger basert på sanntidsdata, noe som forbedrer prosjektresultater og strategisk samsvar.
- Bedre risikostyring: Ved å tilby avanserte funksjoner for risikovurdering og overvåking gjør GRC-verktøy det mulig for brukere å identifisere, vurdere og redusere risikoer på en effektiv måte. Denne proaktive tilnærmingen reduserer potensielle konsekvenser for prosjektplaner og budsjetter.
- Effektiviserte etterlevelsesprosesser: Automatisering av etterlevelsesoppgaver i GRC-plattformer reduserer betydelig manuelt arbeid og feil. Dette sikrer at prosjekter i større grad overholder juridiske krav, myndighetskrav og interne retningslinjer, samtidig som tid og ressurser spares.
- Økt operasjonell effektivitet: Ved å integrere GRC-funksjoner i én plattform fjernes siloer og samarbeidet mellom team forbedres. Denne integrasjonen fremmer effektivitet, ettersom informasjon er lett tilgjengelig og prosessene er effektivisert på tvers av prosjekter.
- Bedre styring og strategisk samsvar: Organisasjonsverktøy for GRC legger til rette for samsvar mellom prosjektmål og virksomhetens overordnede strategier. De gir et rammeverk for styring som sikrer at prosjekter bidrar positivt til organisasjonens mål og resultater.
For organisasjoner og prosjektledere er det å ta i bruk GRC-verktøy et strategisk tiltak for å oppnå fremragende operasjonell drift, håndtere risiko effektivt og sikre etterlevelse av alle relevante standarder og forskrifter. Disse fordelene beskytter ikke bare organisasjonen mot potensielle fallgruver, men styrker også evnen til å gjennomføre vellykkede prosjekter som er i tråd med den strategiske visjonen.
Kostnader og priser
Prisene for verktøy for styring, risikostyring og etterlevelse (GRC) varierer betydelig. Dessverre er de fleste priser ikke tilgjengelige på GRC-nettsteder. I stedet krever selskaper vanligvis en demonstrasjon eller et møte med en salgsrepresentant før de oppgir prisene, på grunn av tilpasningene som vanligvis er involvert i denne typen verktøy. Her er en generell idé om hva et GRC-verktøy kan koste organisasjonen din.
Sammenligningstabell for GRC-verktøy
| Plantype | Gjennomsnittspris | Vanlige inkluderte funksjoner | Best egnet for |
|---|---|---|---|
| Gratisalternativ | $0 | De fleste verktøy tilbyr ikke dette | Ikke aktuelt |
| Grunnleggende | $500 - $1,000/måned | Risikovurdering, etterlevelsesstyring, grunnleggende rapportering og instrumentbord, dokumenthåndtering | Små og mellomstore virksomheter eller mindre team i en større virksomhet |
| Standard | $1,000 - $3,000/måned | Alt ovenfor, pluss styring av retningslinjer, hendelseshåndtering, avansert rapportering og integrasjonsmuligheter | Mellomstore virksomheter eller avdelinger i større selskaper |
| Premium | $3,000 - $7,000/måned | Alt ovenfor, pluss avansert risikostyring, prediktiv analyse, tilpassbare instrumentbord og dedikert tilpasset brukerstøtte | Store virksomheter og organisasjoner med omfattende behov innen risiko og etterlevelse |
| Bedrift | $7,000+/måned | Alt ovenfor, pluss tilpasninger som vanligvis kreves av store virksomheter, ubegrenset antall brukere, opplæring på stedet og strategiske rådgivningstjenester som hjelper deg med å håndtere etterlevelse mer effektivt | Store selskaper som trenger ytterligere tilpasning som ikke er inkludert i andre abonnementer |
Dette kan virke kostbart, men gebyrer for manglende etterlevelse er vanligvis enda høyere.
Vanlige spørsmål
Finn svar på vanlige spørsmål andre stiller om dette emnet.
Hvordan kan jeg vurdere de eksisterende GRC-prosedyrene mine? Hvordan vet jeg om jeg trenger GRC-programvare?
Begynn med å kartlegge de nåværende arbeidsflytene for samsvar, identifisere manuelle trinn og se etter oversittede frister eller revisjoner. Hvis det går tregt eller er ujevnt å holde oversikt over risikoer, kontroller og dokumentasjon i regneark eller e-poster, er det på tide å vurdere GRC-programvare.
Verktøy samler opplysninger på ett sted, automatiserer påminnelser og oppretter et revisjonsspor. Dette sparer tid og reduserer feil. Hvis myndighetskravene øker, er et GRC-verktøy vanligvis en lønnsom investering.
Hvordan velger jeg riktig GRC-verktøy for organisasjonens størrelse og kompleksitet?
Begynn med å kartlegge kravene til samsvar, bransjereguleringene og rapporteringsbehovene. Vurder deretter hvilke GRC-løsninger som er utviklet for organisasjoner som din – noen fokuserer på små og mellomstore bedrifter, mens andre håndterer komplekse virksomheter. Se etter funksjoner som tilpassbare arbeidsflyter, omfattende rapportering og skalerbarhet. Vurder også hvor brukervennlig løsningen er for teamet ditt, og om plattformen kan integreres med de eksisterende systemene dine. Be om produktdemonstrasjoner, pilotprogrammer eller kundereferanser for å se verktøyet i praksis og sikre at det samsvarer med de faktiske arbeidsprosessene dine før du inngår en avtale.
Hvilke integrasjoner bør en moderne GRC-plattform støtte?
GRC-verktøyet bør kunne kobles til systemene du allerede bruker, for eksempel HR-databaser, dokumenthåndtering, ERP og kommunikasjonsverktøy. Integrasjon med skylagring, identitets- og tilgangsstyring samt informasjonssystemer for sikkerhet er spesielt verdifullt for å automatisere innsamling av dokumentasjon og risikosporing. For samsvarsteam reduserer sømløs integrasjon med e-post, samarbeidsplattformer og regulatoriske datakilder arbeidsmengden og forbedrer responshastigheten. Gå alltid gjennom plattformens integrasjonsbibliotek og bekreft at den støtter sikre API-tilkoblinger, slik at dataene dine forblir oppdaterte og tilgjengelige.
Kan GRC-verktøy bidra til å automatisere samsvarsrapportering og revisjoner?
Ja, de fleste GRC-verktøy tilbyr rapportmaler som er klare for revisjon, automatisert innsamling av dokumentasjon og dashbord i sanntid. Disse funksjonene hjelper samsvarsteamet med å sette sammen sjekklister, sende inn dokumentasjon og følge fremdriften i revisjoner med mindre manuelt arbeid. Automatiserte varsler minner deg på frister for samsvar og gjør deg oppmerksom på manglende dokumentasjon. Under revisjoner kan du enkelt hente frem historiske opplysninger eller generere rapporter på forespørsel til tilsynsmyndigheter. Dette reduserer det administrative arbeidet og øker nøyaktigheten og konsekvensen i samsvarsprosessene.
Hva er noen anbefalte fremgangsmåter for å implementere en GRC-strategi på en effektiv måte?
For å implementere en GRC-strategi på en vellykket måte bør du involvere alle viktige interessenter tidlig og tydeliggjøre målene for samsvar. Bruk en GRC-plattform til å samle retningslinjer, risikoregistre og hendelsessporing på ett sted. Standardiser prosessene ved hjelp av verktøymaler, og automatiser repetitive samsvarsoppgaver der det er mulig. Planlegg regelmessige gjennomganger ved hjelp av plattformens rapporteringsfunksjoner for å følge med på fremdrift og mangler. Gi teamet opplæring i både verktøyet og arbeidsflytene deres for å opprettholde engasjementet og sikre at løsningen tas i bruk.
Hva er noen utfordringer ved å implementere en GRC-strategi?
Vanlige utfordringer omfatter motstand mot endring, datasiloer og utydelig eierskap til samsvarsoppgaver. GRC-programvare kan bidra ved å standardisere arbeidsflyter, varsle team om forfalte oppgaver og automatisere innsamling av dokumentasjon på tvers av avdelinger. For å håndtere utfordringene bør du velge et verktøy som integreres godt, tilby opplæring for alle brukere og tydelig fordele ansvaret. Test plattformens funksjoner for kommunikasjon og samarbeid for å bryte ned siloer og holde alle ansvarlige.
Finnes det GRC-verktøy med åpen kildekode? Hva er fordelene og ulempene ved å bruke et GRC-verktøy med åpen kildekode?
Ja, det finnes flere GRC-verktøy med åpen kildekode, som OpenGRC og Eramba. Den viktigste fordelen er kostnadsbesparelser, i tillegg til muligheten til å tilpasse funksjonene. Verktøy med åpen kildekode kan imidlertid mangle dedikert kundestøtte, sertifiserte integrasjoner eller regelmessige sikkerhetsoppdateringer som kommersielle verktøy tilbyr. Hvis du har sterke IT-ressurser og trenger fleksibilitet, kan åpen kildekode fungere godt. Hvis løpende støtte og raske oppdateringer er viktigere, bør du vurdere proprietær GRC-programvare.